

Vorlage nach ISO/IEC 27001
Informationssicherheitsleitlinie
Das oberste Dokument Ihres ISMS, gegliedert nach Kapitel 5.2 der Norm: je Abschnitt ein Ausfüllhinweis und ein Formulierungsvorschlag.
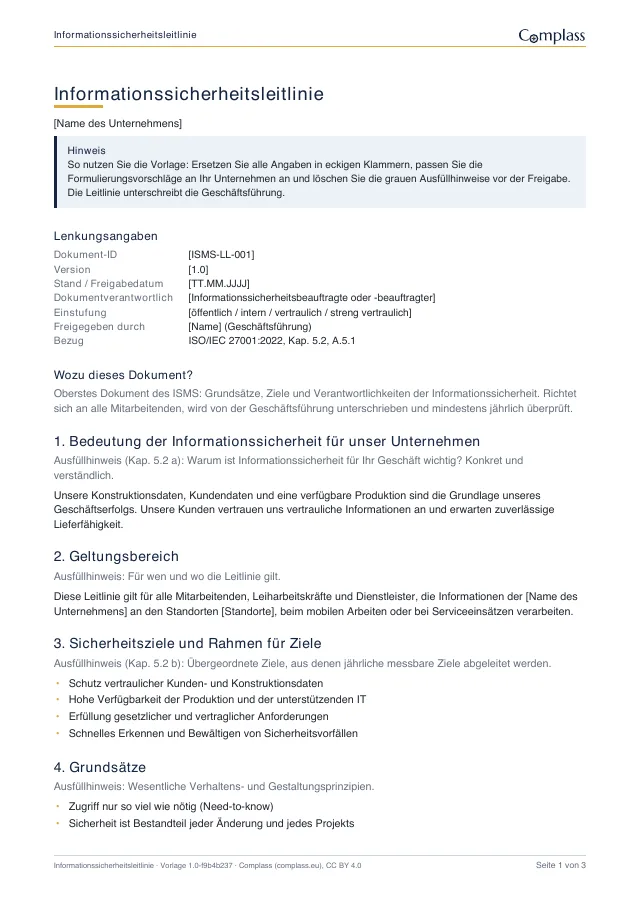
Was in der Datei steht
8 Abschnitte, je mit Ausfüllhinweis, Fundstelle in der Norm und einem Formulierungsvorschlag, den Sie übernehmen oder umschreiben. Dazu Lenkungsangaben, Unterschriftenfeld und Änderungshistorie.
- Bedeutung der Informationssicherheit für unser Unternehmen Kap. 5.2 a
- Geltungsbereich
- Sicherheitsziele und Rahmen für Ziele Kap. 5.2 b
- Grundsätze
- Verantwortlichkeiten Kap. 5.3
- Verpflichtung zu Anforderungen und Verbesserung Kap. 5.2 c, d
- Umgang mit Verstößen Kap. 7.3, A.6.4
- Nachgeordnete Richtlinien A.5.1
Vorlagenversion 1.0-f9b4b237 · Stand der Inhalte 26.09.2026 · Word (DOCX) 6 KB · PDF 19 KB
Diese Vorlage ist keine Rechtsberatung. Sie ersetzt nicht die Prüfung, welche Anforderungen für Ihr Unternehmen gelten, und garantiert kein Prüfungs- oder Zertifizierungsergebnis. Lizenz CC BY 4.0
So nutzen Sie die Datei
Klammern ersetzen
Name des Unternehmens, Standorte, Rollen und Lenkungsangaben eintragen.
Vorschläge zuschneiden
Die Formulierungen beschreiben ein Unternehmen mit Produktion. Passen Sie Ziele und Grundsätze an Ihr Geschäft an und löschen Sie die grauen Hinweise.
Unterschreiben und bekannt machen
Die Geschäftsführung gibt die Leitlinie frei. Danach erfahren alle Beschäftigten davon, und sie wird mindestens jährlich überprüft.
Im Portal geht es weiter
In Complass ist die Leitlinie Teil des ISO-27001-Projekts: dieselben Abschnitte mit Ausfüllhilfe im Dokument, Prüfung und Freigabe im Vier-Augen-Prinzip, Versionen mit Prüfsumme und Kenntnisnahme durch die Beschäftigten. Die nachgeordneten Richtlinien listet das Portal selbst auf.
- Leitfaden Informationssicherheit im kleinen Unternehmen: in 90 Tagen von der Excel-Liste zu prüfbaren Nachweisen
- Leitfaden Pflichtdokumente nach ISO 27001 im Überblick
- Leitfaden Anwendbarkeitserklärung (SoA) nach ISO 27001 erstellen, mit Vorlage
- Leitfaden ISO 27001 und NIS2: was sich überschneidet
- Leitfaden Informationssicherheitsleitlinie mit Vorlage
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.