

Mindestauswahl TISAX
Paket Start, Größe S
199 € netto pro Monat
- TISAX: Von Ihren Kunden gefordert? Dann deckt das Regelwerk die Anforderungen ab. Keine gesetzliche Pflicht.
- DSGVO, KI-Verordnung und Hinweisgeberschutz (HinSchG) (Basisschutz)
Regelwerk · TISAX® – Vorbereitung auf das Assessment
Ihr Kunde verlangt ein TISAX-Label? Complass führt von der Wahl der Labels über die Selbstbewertung nach VDA ISA bis zum Maßnahmenplan, mit allen Nachweisen an einem Ort.
TISAX (Trusted Information Security Assessment Exchange) ist das Prüf- und Austauschverfahren der Automobilindustrie für Informationssicherheit. Grundlage ist der Prüfkatalog VDA ISA (Information Security Assessment) des Verbands der Automobilindustrie. Ein zugelassener Prüfdienstleister bewertet Ihr Unternehmen, das Ergebnis teilen Sie als Label über die Plattform der ENX Association mit Ihren Kunden. TISAX ist weder Gesetz noch Zertifikat; verbindlich wird es über Verträge und Einkaufsbedingungen.
TISAX® ist eine eingetragene Marke der ENX Association. Complass steht in keiner Verbindung zur ENX Association oder zum VDA.
Stand der Inhalte:
TISAX betrifft Unternehmen, die von Automobilherstellern oder großen Zulieferern vertrauliche Informationen, Prototypen oder personenbezogene Daten erhalten: Teile- und Systemlieferanten, Entwicklungsdienstleister, IT- und Cloud-Anbieter, Logistik, Agenturen und Prüflabore. Die Pflicht entsteht nicht aus einem Gesetz, sondern aus dem Vertrag mit Ihrem Kunden. Er legt fest, welche Labels er bis wann erwartet.
Welche Labels Sie brauchen, hängt davon ab, womit Sie arbeiten: vertrauliche oder streng vertrauliche Informationen, hohe Verfügbarkeit, Prototypen und Erprobungsfahrzeuge oder Daten im Auftrag Ihres Kunden. In der ersten Phase klären Sie in Complass die Anforderung Ihres Kunden und halten die Ziel-Labels fest.
Diese Übersicht ersetzt keine Rechtsberatung. Maßgeblich ist der Gesetzes- bzw. Normtext; in Complass prüfen Sie die Betroffenheit geführt anhand der Verweise.
VDA ISA 6 gilt für Assessments, mit den heutigen Prüfzielen für Informationssicherheit und Verfügbarkeit
ENX
Erprobungsfahrzeuge und Veranstaltungen mit Prototypen werden auf Assessment-Level 2 geprüft (zuvor Level 3)
ENX
VDA ISA 2027 veröffentlicht; künftig jährlich eine neue Fassung
ENX
VDA ISA 2027 gilt für alle ab diesem Tag beauftragten Assessments; bestehende Labels bleiben gültig
ENX
Gesetzliche Fristen gibt es für TISAX nicht; den Zeitplan setzt Ihr Kunde. Ein Label gilt laut ENX drei Jahre ab Ende des Assessments. Abweichungen aus dem Erst-Assessment müssen spätestens neun Monate nach dem Abschlussgespräch behoben sein. In Complass planen Sie rückwärts vom Kundentermin; den Assessment-Termin tragen Sie im Projektplan ein, das Dashboard zeigt den Countdown.
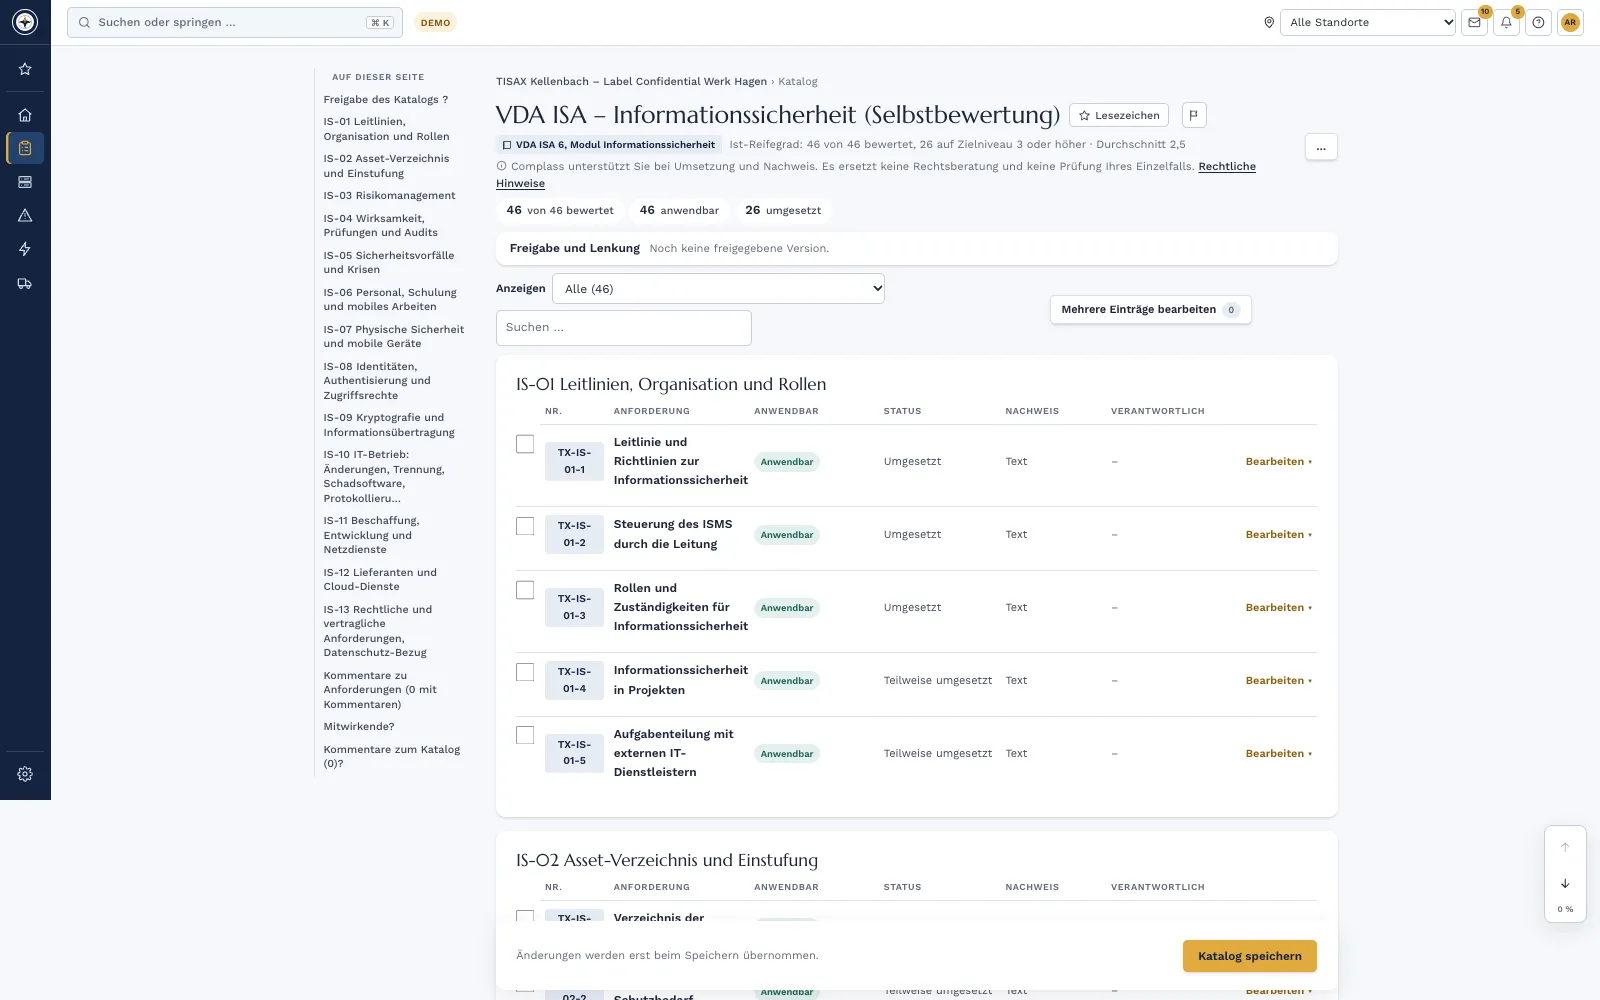
Je Anforderung halten Sie Anwendbarkeit, Ist-Reifegrad von 0 bis 5, Lücke und Nachweis fest. Daneben steht die Nummer im VDA ISA, die Beschreibung ist in eigenen Worten. Export als Excel, Word oder PDF.
Eigene Phasen und Kataloge für Sicherheitsbereiche, Erprobungsfahrzeuge, Veranstaltungen und Aufnahmen sowie für die Auftragsverarbeitung. Sie bearbeiten sie nur, wenn Ihr Kunde diese Labels verlangt.
u. a. Kundenanforderung und Ziel-Labels, Assessment-Umfang und Standorte, Prototypenschutzkonzept, Zutritt und Besucher, Erprobungsfahrzeuge und Transport, Maßnahmenplan nach dem Assessment und die Richtlinien Ihres ISMS.
Checklisten für die Registrierung bei ENX, die Wahl des Prüfdienstleisters und den Audittag. Feststellungen aus dem Assessment führen Sie im Maßnahmenplan mit Verantwortlichen und Fristen bis zur Nachprüfung.
Preis: TISAX buchen Sie wie jedes Regelwerk. Es zählt zu den Regelwerken, die Ihr Tarif enthält (Tarife ab 199 € im Monat), oder kommt als weiteres Regelwerk ab 99 € im Monat dazu. Alle Preise netto zzgl. USt. Zu den Preisen
Schulung „TISAX Grundlagen und Umsetzung“ für Ihr Team
Katalog: VDA ISA – Informationssicherheit (Selbstbewertung)
Das Assessment-Level legt fest, wie gründlich der Prüfdienstleister prüft. Es ergibt sich aus den Labels, die Ihr Kunde verlangt.
Sie bewerten sich selbst. Es gibt kein Label und keinen Austausch über ENX. Geeignet als Einstieg und zur eigenen Standortbestimmung.
Der Prüfdienstleister prüft Ihre Selbstbewertung anhand von Nachweisen und in Interviews, meist per Videokonferenz. Typisch für vertrauliche Informationen, hohe Verfügbarkeit, Erprobungsfahrzeuge, Veranstaltungen mit Prototypen und Daten.
Prüfung vor Ort mit Dokumenten, Interviews und Begehung. Typisch für streng vertrauliche Informationen, sehr hohe Verfügbarkeit, Prototypenteile und -fahrzeuge sowie besondere Kategorien personenbezogener Daten.
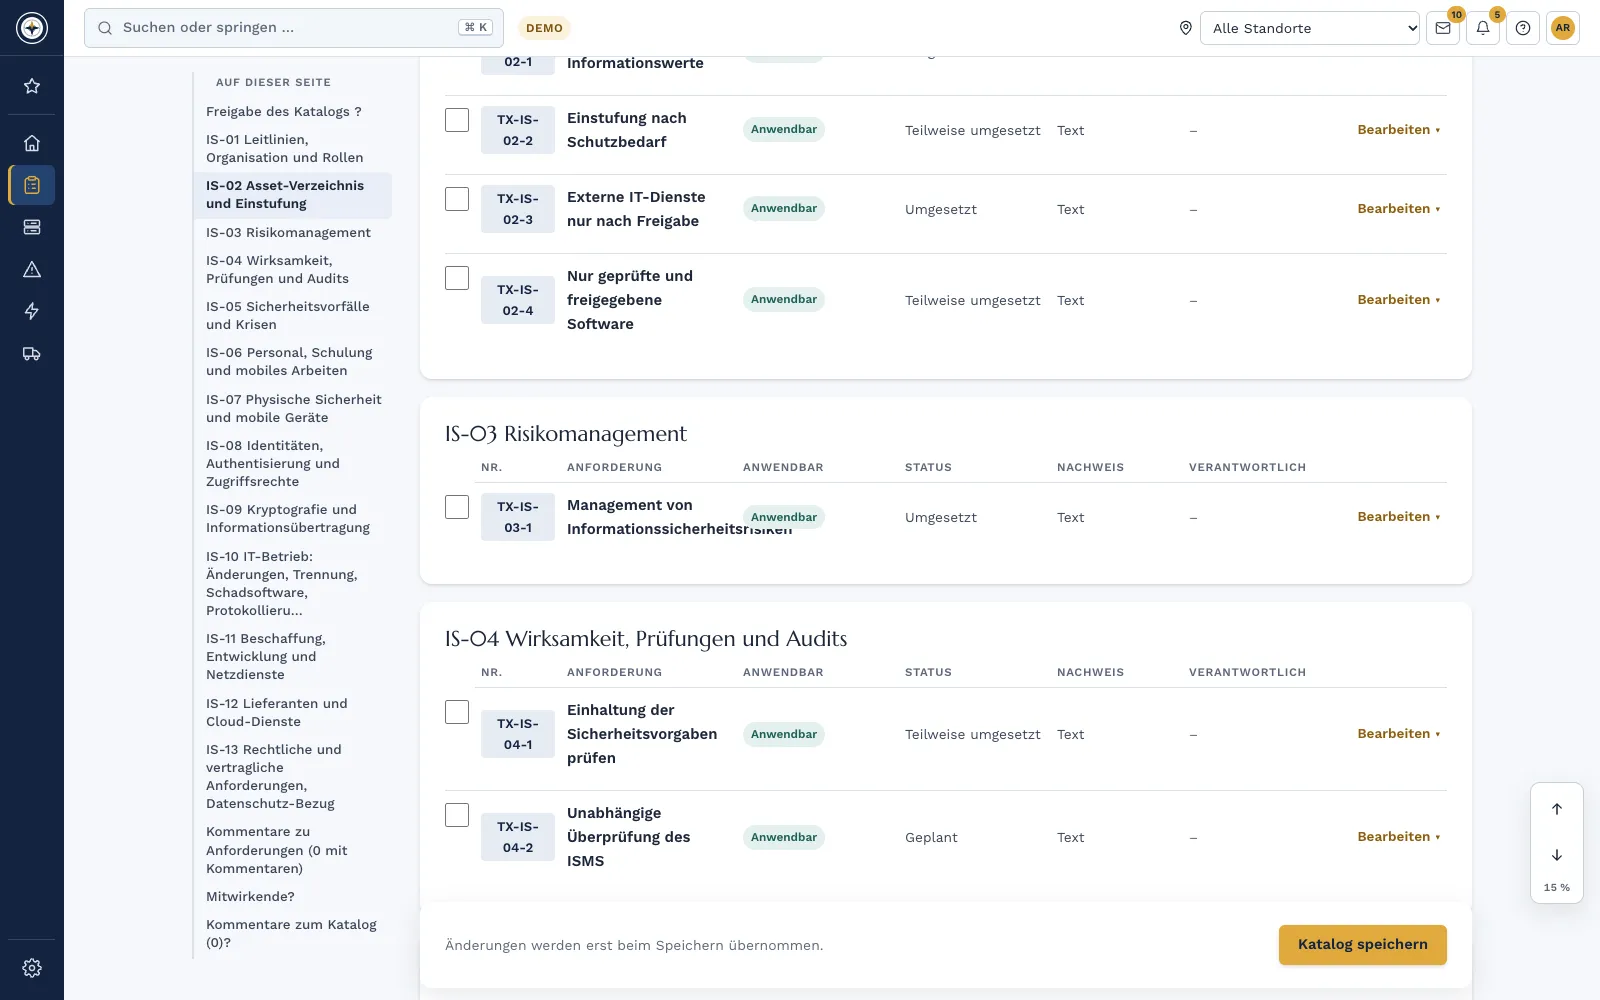
In der Selbstbewertung halten Sie für jede Anforderung fest, wie verlässlich sie umgesetzt ist. Ziel ist für jede anwendbare Anforderung Reifegrad 3. Complass zeigt den Ist-Reifegrad gegenüber diesem Ziel, so sehen Sie die Lücken auf einen Blick.
Quelle für Labels, Level und Zielwert: ENX TISAX-Teilnehmerhandbuch 2.8. Welche Labels für Sie gelten, legt Ihr Kunde fest.
Wenn Ihre Kunden TISAX verlangen, deckt diese Auswahl die Anforderungen in Complass ab.
Mindestauswahl TISAX
199 € netto pro Monat
Empfohlen
590 € netto pro Monat
Mehr Wirkung mit Asset-Management und Zonen, Lieferantenmanagement und Notfallmanagement (BCM), Platz für 10 Nutzer und 2 Regelwerke.
Bei jährlicher Zahlung, 12 Monate Mindestlaufzeit. Monatliche Zahlung mit 15 % Aufschlag. Alle Preise netto zzgl. USt., Stand 06.11.2026. Alle Pakete und Bausteine in der Preisübersicht
Die Anforderungen können Sie auch ohne Complass erfüllen. Complass unterstützt bei Umsetzung und Nachweis und ersetzt keine Rechtsberatung. Rechtliche Hinweise
Nein. Das Label setzt ein Assessment durch einen von ENX zugelassenen Prüfdienstleister voraus, und ob Sie es erhalten, entscheidet dieses Assessment. Complass bereitet Sie darauf vor: mit Selbstbewertung, Ist-Reifegrad je Anforderung, Vorlagen, Nachweisen und Maßnahmenplan.
Nein. Complass nennt je Anforderung nur die Nummer im VDA ISA und beschreibt sie in eigenen Worten. Den offiziellen Katalog laden Sie bei ENX herunter und nutzen ihn parallel; Auszüge daraus können Sie im Projekt hinterlegen.
Nein. Registrierung, Auftrag an den Prüfdienstleister und das Teilen des Ergebnisses laufen über das Portal von ENX. Complass bereitet die Angaben dafür mit einer Checkliste vor.
Ja. Der VDA ISA lehnt sich inhaltlich eng an ISO/IEC 27001 und 27002 an, viele Anforderungen haben Sie dann schon umgesetzt. Die Richtlinien-Vorlagen im TISAX-Modul sind wie im ISO-27001-Modul aufgebaut. Prototypenschutz und Datenschutz kommen bei Bedarf hinzu.
Für Assessments, die ab dem 01.01.2027 beauftragt werden, gilt VDA ISA 2027, mit teils neuen Nummern. Ihre Antworten in Complass hängen an eigenen, stabilen Kennungen und bleiben bei der Umstellung erhalten. Die Nummern nach VDA ISA 2027 sind in Vorbereitung.
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.