

Funktionen
Integrationen: Complass kommt zu Ihrem Team, nicht umgekehrt
Aufgaben und Freigaben landen in Teams, Slack, Jira oder ServiceNow. Inventar und Status kommen von dort zurück.
Funktioniert mit
Complass tauscht Daten mit diesen Werkzeugen und Formaten aus: direkt angebunden oder über den Import ihrer Ergebnisdateien. Wählen Sie eine Kachel, um zu sehen, welche Daten wie übertragen werden.
Direkt angebunden
Ergebnisse importieren
Offene Formate
Genannte Produktnamen und Marken gehören ihren jeweiligen Inhabern. Eine Partnerschaft, Zertifizierung oder Empfehlung durch die Inhaber besteht nicht. Markenhinweise
Sie zeigen nur, mit welchen Werkzeugen und Formaten Complass Daten austauscht. Active Directory, Azure, Microsoft, Microsoft 365, Microsoft Entra, Microsoft Sentinel und Microsoft Teams sind Marken der Microsoft-Unternehmensgruppe. Jira ist eine Marke von Atlassian. Slack ist eine Marke von Slack Technologies, LLC. ServiceNow ist eine eingetragene Marke von ServiceNow, Inc. GitHub ist eine Marke von GitHub, Inc. Elastic ist eine Marke von Elasticsearch B.V. Tenable Nessus ist eine eingetragene Marke von Tenable, Inc. Nmap ist eine eingetragene Marke des Nmap Project. MITRE ATT&CK® ist eine eingetragene Marke der MITRE Corporation. CSAF ist ein Standard von OASIS Open, das Logo stammt von OASIS. XCCDF ist ein Format des NIST SCAP; das NIST-Logo zeigt nur das Format, nicht eine Prüfung, Validierung oder Billigung durch NIST. Grype-Logo von Anchore, CC BY 4.0.
GitHub
Identitäten, Nachweise
Complass liest Mitglieder, Teams und Rechte Ihrer GitHub-Organisation für Zugriffsprüfungen und prüft Einstellungen wie 2FA oder Branch-Schutz als Nachweis.
GitHub-Organisation→nachIdentitäten und Zugriffe
- Anbindung
- Eigene GitHub-App, installiert auf einer Organisation auf GitHub.com, mit reinen Leserechten.
- Richtung
- Nur lesen. Complass lehnt Apps mit Schreib- oder Admin-Rechten ab.
- Welche Daten
- Mitglieder mit Rolle und 2FA-Status, externe Mitarbeitende, Teams und deren Repositories.
- Auf Wunsch: direkte Rechte an Repositories ab Schreibzugriff.
- Für Nachweise nur Schalter und Zahlen, etwa 2FA-Pflicht, Branch-Schutz, Secret Scanning und Dependabot.
- In Complass
- Identitäten und Zugriffe, Zugriffsprüfungen und Nachweise an den passenden Anforderungen Ihrer Regelwerke.
- Wie oft
- Täglich, auf Wunsch alle sechs Stunden oder wöchentlich. Der erste Abgleich ist eine Vorschau.
- Was Sie einrichten
- Die GitHub-App mit Leserechten auf Mitglieder, Organisationsverwaltung und Repository-Metadaten anlegen und installieren.
- Datenschutz
- Kein Code, keine Issues, keine Pull Requests, keine Secrets, keine E-Mail-Adressen. Der private Schlüssel der App liegt verschlüsselt in Complass.
Microsoft Teams
Complass meldet wichtige Ereignisse in Ihren Teams-Kanälen.
Ereignis in Complass→nachKarte in Teams
- Anbindung
- Über einen Teams-Workflow, dessen Adresse Sie in Complass eintragen.
- Richtung
- Complass sendet Nachrichten. Aus Teams kommt nichts zurück.
- Welche Daten
- Meldungen zu Vorfällen und Meldefristen, neuen Schwachstellen, fälligen und zugewiesenen Aufgaben, offenen Freigaben, Nachweisen, Backups, Zertifikaten und weiteren Ereignissen
- In Complass
- Im gewählten Teams-Kanal, als Karte mit Link zum Eintrag in Complass.
- Wie oft
- Sofort beim Ereignis. Viele Meldungen in kurzer Zeit fasst Complass zu einer Übersicht zusammen.
- Was Sie einrichten
- Keine Microsoft-Graph-Berechtigung und keine App-Registrierung.
- Datenschutz
- Complass liest keine Teams-Nachrichten. Wie viel Inhalt eine Meldung zeigt, legen Sie fest. Hinweisgebermeldungen erscheinen nie in Teams.
Slack
Complass meldet wichtige Ereignisse in Ihren Slack-Kanälen.
Ereignis in Complass→nachNachricht in Slack
- Anbindung
- Über den Webhook einer Slack-App in Ihrem Workspace. Complass zeigt Ihnen die fertige Vorlage für die App.
- Richtung
- Complass sendet Nachrichten.
- Welche Daten
- Meldungen zu Vorfällen und Meldefristen, neuen Schwachstellen, fälligen und zugewiesenen Aufgaben, offenen Freigaben, Nachweisen, Backups, Zertifikaten und weiteren Ereignissen
- In Complass
- Der gewählte Slack-Kanal. Jede Nachricht führt mit einem Link zurück zum Eintrag in Complass.
- Wie oft
- Sofort beim Ereignis. Viele Meldungen in kurzer Zeit fasst Complass zu einer Übersicht zusammen.
- Was Sie einrichten
- Slack-App aus der Vorlage anlegen, Kanal wählen und die Webhook-Adresse in Complass eintragen.
- Datenschutz
- Die Webhook-Adresse liegt verschlüsselt in Complass. Complass liest keine Slack-Nachrichten. Wie viel Inhalt eine Meldung zeigt, legen Sie fest.
Jira
Cloud und Data Center
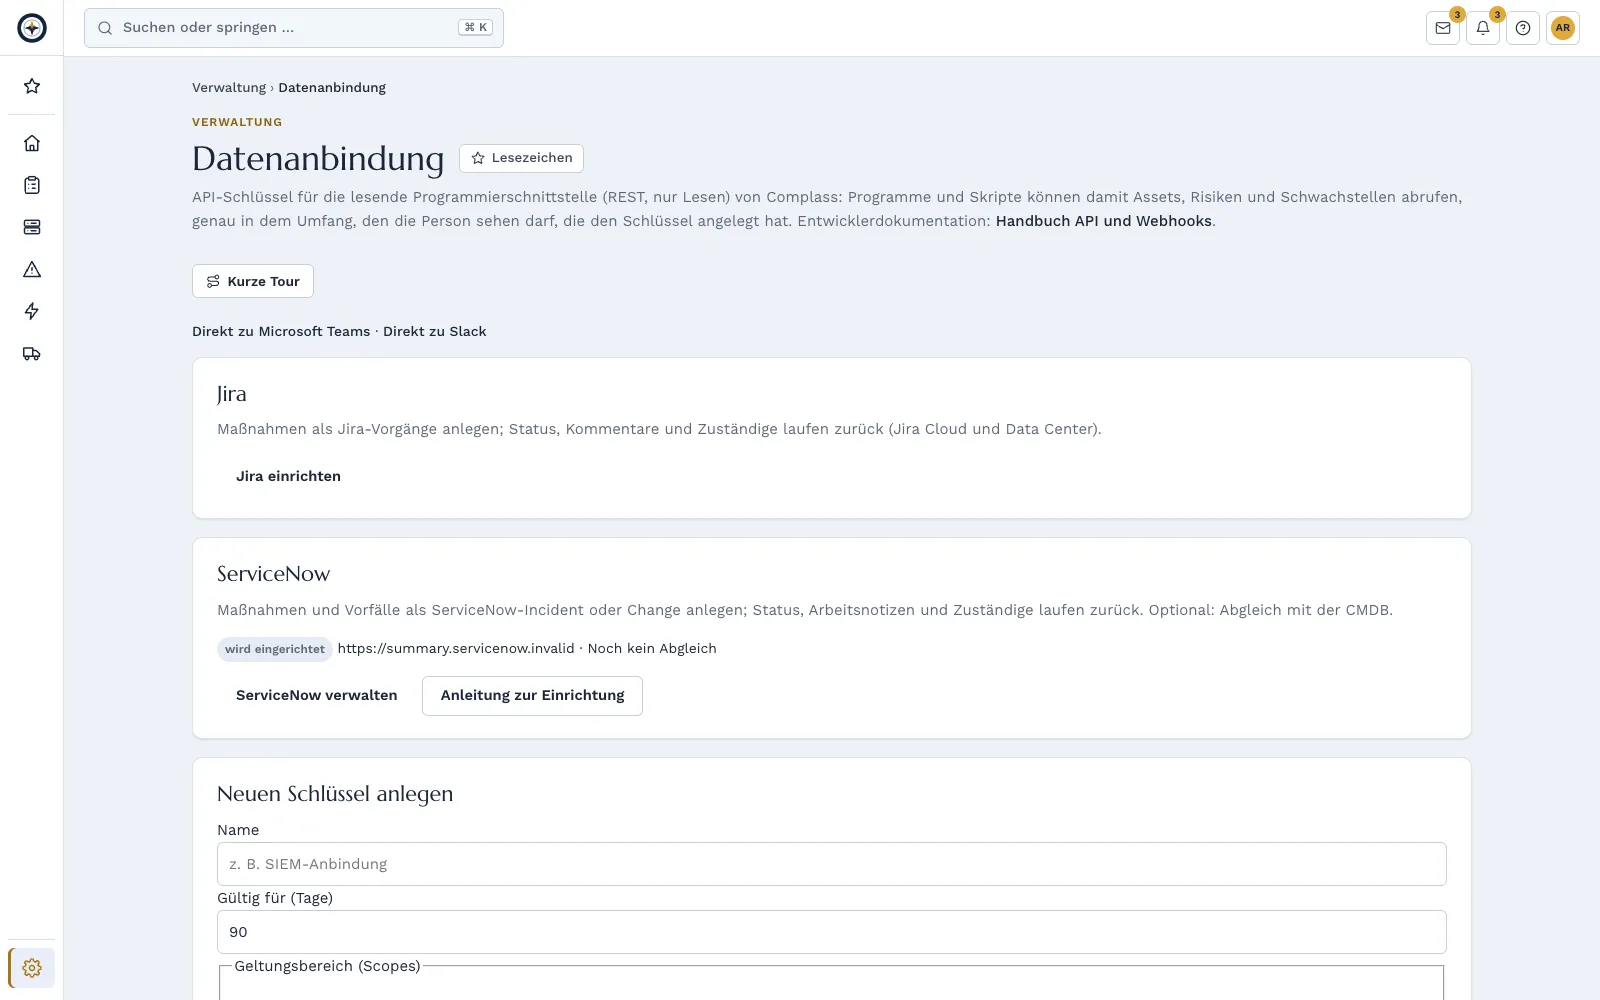
Maßnahmen aus Complass werden zu Jira-Vorgängen. Status, Kommentare und Zuständige kommen zurück.
Maßnahme in Complass⇄in beide RichtungenVorgang in Jira
- Anbindung
- Jira Cloud über OAuth 2.0, also eine Anmeldung bei Atlassian. Jira Data Center über ein persönliches Zugriffstoken.
- Richtung
- Beide Richtungen.
- Welche Daten
- An Jira: Titel, Frist, Priorität und Bezug zur Control. Die Beschreibung nur, wenn Sie das einstellen.
- Aus Jira: Status, Kommentare und zugewiesene Person.
- In Complass
- Maßnahmenplan. Meldet Jira „erledigt“, bestätigt die verantwortliche Person in Complass. So bleibt der Nachweis eine menschliche Entscheidung.
- Wie oft
- Übergabe per Klick oder nach einer Regel, die Sie festlegen. Rückmeldungen etwa alle fünf Minuten.
- Was Sie einrichten
- Cloud: Zustimmung bei Atlassian zum Lesen und Anlegen von Vorgängen und zum Lesen von Benutzern. Data Center: ein technischer Benutzer mit Zugriffstoken, der Server per HTTPS aus dem Internet erreichbar.
- Datenschutz
- Zugangstoken liegen verschlüsselt in Complass. Keine Anhänge, keine Nachweisdokumente. Aufgaben aus Hinweisgebermeldungen und Datenpannen gehen nie an Jira.
ServiceNow
Maßnahmen und auf Wunsch Vorfälle aus Complass werden zu ServiceNow-Tickets. Status, Zuständige und Notizen kommen zurück.
Maßnahme oder Vorfall⇄in beide RichtungenIncident oder Change in ServiceNow
- Anbindung
- OAuth-Client in Ihrer eigenen ServiceNow-Instanz.
- Richtung
- Beide Richtungen.
- Welche Daten
- An ServiceNow: Kurzbeschreibung, Beschreibung nach Einstellung, Auswirkung, Dringlichkeit, Frist und Zuweisungsgruppe.
- Aus ServiceNow: Status, zugewiesene Person, Arbeitsnotizen und Kommentare.
- In Kürze aus der CMDB: Seriennummer, Inventarnummer, Name und Netzadressen für den Abgleich mit Ihren Assets.
- In Complass
- Maßnahmenplan und Vorfälle. In Kürze schlägt der CMDB-Abgleich Zuordnungen vor, die eine Person bestätigt. Complass legt keine Assets aus der CMDB an.
- Wie oft
- Übergabe per Klick, gesammelt oder nach Regel. Rückmeldungen etwa alle fünf Minuten.
- Was Sie einrichten
- Integrationsbenutzer mit eigener Rolle, die Complass als Update-Set bereitstellt: Tickets anlegen und ändern, nie löschen. Keine Admin-Rolle.
- Datenschutz
- Zugangsdaten liegen verschlüsselt in Complass. Kommentare gehen nur mit, wenn die Verfasserin oder der Verfasser das ankreuzt. Hinweisgebermeldungen und Datenpannen gehen nie an ServiceNow.
Microsoft Entra ID
Identitäten, Nachweise
Complass liest Konten, Rollen und Gruppen aus Ihrem Microsoft Entra ID für Zugriffsprüfungen und prüft wichtige Sicherheitseinstellungen als Nachweis.
Microsoft Entra ID→nachIdentitäten und Zugriffe
- Anbindung
- Eigene App-Registrierung in Ihrem Mandanten mit reinen Leserechten. Diese direkte Anbindung ersetzt den Datei-Import von Entra ID.
- Richtung
- Nur lesen. Complass lehnt Zugänge mit Schreibrechten ab.
- Welche Daten
- Konten: Anzeigename, Anmeldename, aktiv oder gesperrt, Mitglied oder Gast.
- Rollenzuweisungen, berechtigte Rollen aus PIM und die Gruppen, die Sie auswählen.
- Auf Wunsch: letzte Anmeldung und ob MFA eingerichtet ist.
- Für Nachweise nur Zahlen, etwa der Anteil mit MFA, Regeln für bedingten Zugriff und die Zahl globaler Admins.
- In Complass
- Identitäten und Zugriffe, Zugriffsprüfungen und Prüfungen auf verwaiste Konten. Die Nachweise erscheinen an den passenden Anforderungen Ihrer Regelwerke.
- Wie oft
- Täglich, auf Wunsch alle sechs Stunden oder wöchentlich. Der erste Abgleich ist eine Vorschau.
- Was Sie einrichten
- Anwendungsberechtigungen mit Administratorzustimmung, zum Beispiel User.Read.All, GroupMember.Read.All und RoleManagement.Read.Directory. Ein Geheimnis mit Ablaufdatum, Complass erinnert vorher.
- Datenschutz
- Keine Telefonnummern, Adressen, Anmeldeprotokolle, IP-Adressen oder Postfachdaten. Nachweise enthalten keine Namen. Das Geheimnis liegt verschlüsselt in Complass.
Microsoft 365
Lizenzen
Complass liest, wie viele Microsoft-365-Lizenzen Sie haben und wie viele vergeben sind, und gleicht das mit Ihren Verträgen ab.
Microsoft-365-Lizenzen→nachVerträge
- Anbindung
- Eigene App-Registrierung in Ihrem Mandanten mit einer einzigen Leseberechtigung.
- Richtung
- Nur lesen. Jede weitere Berechtigung lässt Complass die Verbindung pausieren.
- Welche Daten
- Je Produkt: Name, gekaufte und vergebene Lizenzen, Status.
- In Complass
- Vertragsverwaltung: Lizenzabgleich zwischen gekauft und genutzt.
- Wie oft
- Täglich, auf Wunsch alle sechs Stunden oder wöchentlich.
- Was Sie einrichten
- Anwendungsberechtigung LicenseAssignment.Read.All oder Organization.Read.All mit Administratorzustimmung.
- Datenschutz
- Nur Zahlen je Produkt, keine Namen der Personen mit Lizenz.
Tenable Nessus
Laden Sie Ihre Nessus-Scans als Datei hoch. Complass ordnet die Schwachstellen Ihren Assets zu.
Nessus-Export→nachSchwachstellen je Asset
- Anbindung
- Datei-Upload im Format .nessus, auch gepackt, bis 50 MB.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Host: Name und IP-Adresse.
- Je Befund: CVE oder Nessus-Plugin, Titel, Port, Schweregrad und CVSS-Wert. Reine Informationsmeldungen ohne CVE übernimmt Complass nicht.
- In Complass
- Schwachstellenmanagement. Eine Vorschau zeigt je Host, welches Asset passt und was neu ist. Ein Import lässt sich rückgängig machen.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Plugin-Ausgaben und Lösungstexte liest Complass nicht ein. Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Greenbone/OpenVAS
Laden Sie Berichte aus Greenbone oder OpenVAS hoch. Complass ordnet die Schwachstellen Ihren Assets zu.
Greenbone-Bericht→nachSchwachstellen je Asset
- Anbindung
- Datei-Upload des Berichts im XML-Format, bis 50 MB.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Befund: Host mit IP-Adresse und Name, CVE oder Prüfung, Titel, Port und Schweregrad.
- In Complass
- Schwachstellenmanagement. Eine Vorschau zeigt je Host, welches Asset passt und was neu ist. Ein Import lässt sich rückgängig machen.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Trivy
Laden Sie Trivy-Ergebnisse zu Container-Images, Repositories oder Dateisystemen hoch, von Hand oder aus Ihrer CI über die API.
Trivy-Bericht→nachSchwachstellen je Komponente
- Anbindung
- Datei-Upload im JSON-Format oder automatisch über die Complass-API.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Befund: CVE, Titel, Schweregrad, CVSS-Wert, Paket mit Version und Package-URL sowie die behobene Version.
- Fehlkonfigurationen und gefundene Secrets aus der Datei liest Complass nicht.
- In Complass
- Schwachstellenmanagement, mit Komponente und Version am Asset.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Für die CI ein API-Schlüssel mit Schreibrecht für Schwachstellen.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Grype
Laden Sie Grype-Ergebnisse hoch, von Hand oder aus Ihrer CI über die API.
Grype-Bericht→nachSchwachstellen je Komponente
- Anbindung
- Datei-Upload im JSON-Format oder automatisch über die Complass-API.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Befund: CVE, Schweregrad, CVSS-Wert, Paket mit Version, Package-URL und CPE sowie behobene Versionen.
- In Complass
- Schwachstellenmanagement, mit Komponente und Version am Asset.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Für die CI ein API-Schlüssel mit Schreibrecht für Schwachstellen.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
ZAP
Laden Sie Berichte aus ZAP hoch, um Befunde aus Webanwendungsscans zu verfolgen.
ZAP-Bericht→nachSchwachstellen je Anwendung
- Anbindung
- Datei-Upload im JSON- oder XML-Format oder automatisch über die Complass-API.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Website: Host. Je Alarm: Name, Risikostufe und CVE, falls angegeben. Reine Informationsmeldungen übernimmt Complass nicht.
- In Complass
- Schwachstellenmanagement. Eine Vorschau zeigt je Host, welches Asset passt und was neu ist. Ein Import lässt sich rückgängig machen.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Nuclei
Laden Sie Nuclei-Ergebnisse hoch. Complass ordnet die Treffer Ihren Assets zu.
Nuclei-Ergebnis→nachSchwachstellen je Asset
- Anbindung
- Datei-Upload im JSONL-Format, eine Zeile je Treffer.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Treffer: Host, IP-Adresse, Vorlage, Name, Schweregrad und CVE, falls angegeben.
- In Complass
- Schwachstellenmanagement. Eine Vorschau zeigt je Host, welches Asset passt und was neu ist. Ein Import lässt sich rückgängig machen.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Burp Suite
Übernehmen Sie Befunde aus einem Pentest mit Burp Suite in einen Prüfbericht und verfolgen Sie sie bis zum Nachtest.
Burp-Issues-Export→nachBefunde im Pentest-Bericht
- Anbindung
- Datei-Upload des Issues-Exports im XML-Format beim Import eines Pentest-Berichts, bis 50 MB.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Befund: Titel, Schweregrad, Fundstelle, Beschreibung, Empfehlung und CWE.
- In Complass
- Pentest- und Prüfberichte: Befunde mit Frist, Verantwortlichen, Maßnahme und Nachtest. Geschlossen wird ein Befund erst nach dem Nachtest.
- Wie oft
- Je Bericht ein Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Anfragen und Antworten aus Burp liest Complass nie ein, weil sie Sitzungsdaten enthalten können.
Nmap
Bauen Sie Ihr Asset-Inventar mit einem Nmap-Scan auf oder halten Sie es aktuell.
Nmap-Scan→nachAssets und Dienste
- Anbindung
- Datei-Upload der XML-Ausgabe von Nmap.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je erreichbarem Host: IP- und MAC-Adresse, Name, offene Ports mit Dienst und Version, erkanntes Betriebssystem.
- In Complass
- Asset-Verwaltung. Erkannte Software fließt in den Abgleich mit bekannten Schwachstellen. Eine Vorschau zeigt neue, geänderte und widersprüchliche Einträge.
- Wie oft
- Bei jedem Upload. Werte, die Sie von Hand gepflegt haben, überschreibt ein Scan nicht.
- Was Sie einrichten
- Nichts. Aktive Scans können empfindliche Steuerungen stören; für OT-Netze empfiehlt die Hilfe einen reinen Erreichbarkeitsscan.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Wazuh
Übernehmen Sie die Härtungsprüfungen (SCA) aus Wazuh und sehen Sie je Asset, wie gut es Ihre Vorgaben erfüllt.
Wazuh-SCA-Ergebnis→nachHärtung je Asset
- Anbindung
- Datei-Upload der SCA-Ergebnisse im JSON-Format oder automatisch über die Complass-API.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Prüfung: Kennung, Titel, Ergebnis, Richtlinie und Referenzen.
- In Complass
- Härtung: Ergebnis je Asset und Vorgabe, mit Quote und Ausnahmen. Alarme und Erkennungen aus Wazuh übernimmt Complass nicht.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Befehle, Dateien, Registry-Schlüssel und Messwerte aus den Prüfungen speichert Complass nicht.
Sigma
Übernehmen Sie Ihre Sigma-Regeln als Use Cases und sehen Sie, welche ATT&CK-Techniken sie abdecken.
Sigma-Regeln→nachUse Cases
- Anbindung
- Datei-Upload einzelner YAML-Dateien oder eines ZIP-Archivs mit einem Regelordner, bis 5.000 Regeln.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Regel: Titel, Kennung, Status, Stufe, Beschreibung, ATT&CK-Tags und Logquelle.
- In Complass
- Erkennung: Use Cases und ATT&CK-Abdeckung.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Den Erkennungsteil der Regeln liest Complass nicht ein.
Veeam
Belegen Sie Ihre Backups mit den Job-Ergebnissen aus Veeam.
Veeam-Jobbericht→nachBackup-Nachweise
- Anbindung
- Datei-Upload des Jobberichts als CSV oder ein Skript bei Ihnen, das die Ergebnisse an die Complass-API sendet.
- Richtung
- Nur Import. Complass hat keinen Zugang zu Veeam.
- Welche Daten
- Je Lauf: Jobname, Ende, Ergebnis und auf Wunsch die Größe.
- In Complass
- Backup und Wiederherstellung: Jobs, Läufe und die Zuordnung zu Assets. Ein fehlgeschlagenes Backup meldet Complass.
- Wie oft
- Bei jedem Upload oder so oft Ihr Skript läuft.
- Was Sie einrichten
- Nichts für den Upload. Für das Skript ein API-Schlüssel für die Nachweisquelle.
- Datenschutz
- Nur Metadaten. Keine Backup-Inhalte, keine Pfade mit Benutzernamen, keine Kennwörter.
OWASP Dependency-Check
Laden Sie Berichte aus OWASP Dependency-Check hoch, von Hand oder aus Ihrer CI über die API.
Dependency-Check-Bericht→nachSchwachstellen je Bibliothek
- Anbindung
- Datei-Upload im JSON-Format oder automatisch über die Complass-API.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Bibliothek: Dateiname, Package-URL und CPE. Je Befund: CVE, Schweregrad und CVSS-Wert.
- In Complass
- Schwachstellenmanagement, mit Komponente am Asset.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Für die CI ein API-Schlüssel mit Schreibrecht für Schwachstellen.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Zeek
Erkennen Sie Geräte, Dienste und Verbindungen in Ihrem Netz aus den Logs von Zeek.
Zeek-Logs→nachAssets und Verbindungen
- Anbindung
- Datei-Upload der Logs conn, known_hosts, known_services, dhcp und software, als TSV oder JSON, auch gepackt.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Hosts mit IP- und MAC-Adresse und Namen, Dienste, Software, erste und letzte Sichtung sowie beobachtete Verbindungen zwischen Hosts.
- In Complass
- Asset-Verwaltung mit den Verbindungen zwischen Assets. Eine Vorschau zeigt neue und geänderte Einträge.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Complass übernimmt nur Geräte, Dienste und Verbindungen, keine Inhalte der Kommunikation. Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Microsoft Sentinel
Zeigen Sie, welche Erkennungsregeln und Logquellen Sie in Microsoft Sentinel betreiben, ohne Logdaten an Complass zu geben.
Microsoft Sentinel→nachUse Cases und Logquellen
- Anbindung
- Datei-Upload: Export der Analyseregeln als JSON oder ARM-Vorlage und das Ergebnis zweier fester Abfragen als CSV.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Regel: Name, Kennung, Schweregrad, aktiv oder nicht und ATT&CK-Techniken.
- Je Tabelle: Name und Zeitpunkt des letzten Ereignisses.
- In Complass
- Erkennung und Logging: Use Cases, ATT&CK-Abdeckung und Logquellen. Verstummt eine Quelle, meldet Complass das.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Die Abfragen der Regeln verwirft Complass. Nur Metadaten. Complass speichert keine Inhalte aus Logs, Abfragen oder Ergebnissen.
Elastic
Zeigen Sie, welche Erkennungsregeln Sie in Elastic betreiben und welche ATT&CK-Techniken sie abdecken.
Elastic-Regelexport→nachUse Cases
- Anbindung
- Datei-Upload des Regelexports im NDJSON-Format.
- Richtung
- Nur Import. Complass verbindet sich nicht mit dem Werkzeug.
- Welche Daten
- Je Regel: Name, Kennung, Schweregrad, aktiv oder nicht, ATT&CK-Techniken und genutzte Indizes.
- In Complass
- Erkennung: Use Cases und ATT&CK-Abdeckung. Eine Vorschau zeigt neue und bekannte Regeln.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Die Abfragen der Regeln verwirft Complass. Nur Metadaten. Complass speichert keine Inhalte aus Logs, Abfragen oder Ergebnissen.
Microsoft Entra ID
Übernehmen Sie Konten aus Microsoft Entra ID per Datei, ganz ohne App-Registrierung.
Entra-Benutzerexport→nachKonten
- Anbindung
- Datei-Upload des Benutzerexports aus dem Entra Admin Center, auf Wunsch mit dem Export der MFA-Registrierung.
- Richtung
- Nur Import. Für einen täglichen Abgleich gibt es die direkte Anbindung von Entra ID.
- Welche Daten
- Anmeldename, Anzeigename, aktiv oder gesperrt, Mitglied oder Gast. Auf Wunsch: MFA eingerichtet und Admin-Rolle.
- In Complass
- Identitäten und Zugriffe und Zugriffsprüfungen. Fehlt ein Konto in einer späteren Datei, markiert Complass es erst nach Ihrer Bestätigung als entfernt.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie brauchen nur eine Entra-Rolle, die Benutzer herunterladen darf.
- Datenschutz
- Alle anderen Spalten verwirft Complass vor dem Speichern. Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Active Directory
Übernehmen Sie Konten aus Ihrem Active Directory mit einem lesenden PowerShell-Befehl.
AD-Export→nachKonten
- Anbindung
- Datei-Upload einer CSV-Datei, die ein PowerShell-Befehl erzeugt. Complass zeigt Ihnen den Befehl.
- Richtung
- Nur Import. Complass verbindet sich nicht mit Ihrem Verzeichnis.
- Welche Daten
- Kontoname, Anzeigename, Anmeldename oder E-Mail, aktiv oder nicht, letzte Anmeldung.
- Ob ein Konto privilegiert ist, etwa als Domänen-Admin, oder ein Dienstkonto.
- In Complass
- Identitäten und Zugriffe und Zugriffsprüfungen.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Der Befehl braucht nur Leserechte im Verzeichnis.
- Datenschutz
- Gruppenmitgliedschaften entscheiden nur über die Markierung „privilegiert“ und werden nicht gespeichert.
Azure Backup
Belegen Sie Ihre Backups mit den Job-Ergebnissen aus Azure Backup.
Azure-Backup-Bericht→nachBackup-Nachweise
- Anbindung
- Datei-Upload des Backup-Berichts als CSV.
- Richtung
- Nur Import. Complass hat keinen Zugang zu Azure.
- Welche Daten
- Je Lauf: gesichertes Element, Zeitpunkt und Ergebnis.
- In Complass
- Backup und Wiederherstellung: Jobs, Läufe und die Zuordnung zu Assets.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Nur Metadaten. Keine Backup-Inhalte.
CycloneDX
Lesen Sie Software-Stücklisten (SBOM) im Format CycloneDX ein und geben Sie sie für Ihre Produkte aus.
SBOM-Datei⇄in beide RichtungenKomponenten und Schwachstellen
- Anbindung
- Datei-Upload und Export, als JSON oder XML.
- Richtung
- Beide Richtungen.
- Welche Daten
- Einlesen (Version 1.4 bis 1.6): Komponenten mit Version, Package-URL, Lizenz und Prüfsummen, dazu Schwachstellen und VEX-Bewertungen.
- Ausgeben (Version 1.6): SBOM je Asset oder eigenem Produkt und CycloneDX-VEX mit dem Status jeder Schwachstelle.
- In Complass
- Softwareliste des Assets, Schwachstellenmanagement und Lizenzübersicht. Bewertungen wie „nicht betroffen“ oder „behoben“ übernimmt Complass.
- Wie oft
- Bei jedem Upload oder Export. Gespeicherte SBOM-Stände lassen sich vergleichen.
- Was Sie einrichten
- Nichts. Exportieren darf, wer in der Asset-Verwaltung das Recht „Exportieren“ hat.
- Datenschutz
- Eine SBOM verlässt Complass nur, wenn Sie sie exportieren oder freigeben.
OpenVEX
Übernehmen Sie Bewertungen Ihrer Lieferanten im Format OpenVEX, etwa dass ein Produkt von einer Schwachstelle nicht betroffen ist.
OpenVEX-Dokument→nachStatus der Schwachstellen
- Anbindung
- Datei-Upload oder Complass-API.
- Richtung
- Nur Import.
- Welche Daten
- Je Aussage: Schwachstelle, Produkt, Status und Begründung.
- In Complass
- Schwachstellenmanagement: Status passender Befunde. Eine Bewertung, die Sie selbst gesetzt haben, überschreibt der Import nicht.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
CSAF
Lesen Sie Sicherheitshinweise von Herstellern im Format CSAF und geben Sie eigene Hinweise und VEX in CSAF aus.
CSAF-Hinweise⇄in beide RichtungenSchwachstellen und Assets
- Anbindung
- Automatischer Abruf öffentlicher Hinweise bei Herstellern, die CSAF anbieten, dazu Datei-Upload und Export.
- Richtung
- Beide Richtungen.
- Welche Daten
- Einlesen: CSAF 2.0 Sicherheitshinweise und VEX. Signatur und Prüfsumme prüft Complass; ein Hinweis, der die Prüfung nicht besteht, wird nicht genutzt.
- Ausgeben: CSAF-VEX aus Ihren Befunden und Kundenhinweise nach dem Cyber Resilience Act.
- In Complass
- Herstellerhinweise mit Abgleich gegen Ihre Assets nach Hersteller, Modell und Version. Treffer werden zu Befunden.
- Wie oft
- Abruf regelmäßig je aktivierter Quelle, Upload und Export jederzeit.
- Was Sie einrichten
- Nichts. Die Quellen schalten Sie in Complass ein oder aus.
- Datenschutz
- Complass ruft nur öffentliche Hinweise ab und sendet dabei keine Daten über Ihre Assets.
XCCDF
Übernehmen Sie Härtungsprüfungen aus Werkzeugen wie OpenSCAP oder CIS-CAT im Format XCCDF.
XCCDF-Ergebnis→nachHärtung je Asset
- Anbindung
- Datei-Upload von XCCDF 1.1 oder 1.2 und ARF, bis 100 MB, oder über die Complass-API.
- Richtung
- Nur Import.
- Welche Daten
- Je Regel: Kennung, Titel und Ergebnis.
- In Complass
- Härtung: Ergebnis je Asset und Vorgabe. Fehlt eine passende Vorgabe, legt Complass sie an.
- Wie oft
- Bei jedem Upload.
- Was Sie einrichten
- Nichts. Sie exportieren die Datei und laden sie hoch.
- Datenschutz
- Prüfdetails und Systemangaben aus der Datei liest Complass nicht ein.
MITRE ATT&CK®
Complass bringt MITRE ATT&CK für IT und OT mit: als Regelwerk, als Abdeckungskarte und als Bezug für Schwachstellen, Vorfälle und Risiken.
MITRE ATT&CK→nachAbdeckung und Bezüge
- Anbindung
- Complass lädt die öffentlichen ATT&CK-Daten selbst. Sie müssen nichts importieren.
- Richtung
- Complass liest öffentliche Daten. Exporte als Excel, CSV, PDF oder JSON.
- Welche Daten
- Taktiken, Techniken, Gegenmaßnahmen und Datenquellen für Enterprise und ICS.
- In Complass
- Abdeckungskarte, Erkennungskarte aus Ihren Use Cases, Techniken an Schwachstellen, Vorfällen und Risiken.
- Wie oft
- Aktualisierung monatlich.
- Was Sie einrichten
- Nichts. Sie wählen, ob Sie Enterprise, ICS oder beides sehen.
- Datenschutz
- Für ATT&CK verlassen keine Ihrer Daten Complass.
SPDX
Lesen Sie Software-Stücklisten im Format SPDX ein und geben Sie sie aus, auch in der Version, die die BSI TR-03183-2 verlangt.
SPDX-Datei⇄in beide RichtungenKomponenten
- Anbindung
- Datei-Upload und Export.
- Richtung
- Beide Richtungen.
- Welche Daten
- Einlesen: SPDX 2.2 und 2.3 als JSON.
- Ausgeben: SPDX 2.3 als JSON und SPDX 3.0.1 als JSON-LD.
- In Complass
- Softwareliste des Assets und Abgleich mit bekannten Schwachstellen.
- Wie oft
- Bei jedem Upload oder Export.
- Was Sie einrichten
- Nichts. Exportieren darf, wer in der Asset-Verwaltung das Recht „Exportieren“ hat.
SARIF
Laden Sie Ergebnisse von Code-Scannern im Format SARIF hoch, von Hand oder aus Ihrer CI über die API.
SARIF-Bericht→nachSchwachstellen
- Anbindung
- Datei-Upload im Format SARIF 2.1.0 oder automatisch über die Complass-API.
- Richtung
- Nur Import.
- Welche Daten
- Je Befund: Werkzeug, Regel, Meldung, Stufe, Schweregrad und Fundstelle.
- In Complass
- Schwachstellenmanagement.
- Wie oft
- Bei jedem Upload. Meldet ein neuer Scan einen Befund nicht mehr, schließt Complass ihn automatisch.
- Was Sie einrichten
- Nichts. Für die CI ein API-Schlüssel mit Schreibrecht für Schwachstellen.
- Datenschutz
- Zwischen Upload und Übernahme liegen nur die gelesenen Daten verschlüsselt bereit, höchstens 24 Stunden.
Compliance scheitert selten am Wissen, sondern daran, dass Aufgaben in einem weiteren Werkzeug liegen, das niemand öffnet.
So hilft Complass
Microsoft Teams
Fristen, Freigaben, Meldepflichten und neue Vorfälle erscheinen als Karte im Kanal.
Slack
Hinweise im Kanal, mit der Slack-App auch mit Schaltflächen: Aufgaben übernehmen und Kenntnisnahmen bestätigen Sie direkt in Slack, mit Ihren eigenen Rechten.
Mattermost
Hinweise in den Kanälen Ihres eigenen Mattermost-Servers. Sie geben die Adresse ein, Complass prüft den Server, und Sie geben ihn frei.
Microsoft Entra ID, Microsoft 365 und GitHub
Konten, Gruppen und Rechte für Berechtigungs-Reviews, Einstellungen wie MFA als automatischer Nachweis und die Zahl der Microsoft-365-Lizenzen für den Lizenzabgleich. Complass liest nur.
Jira Cloud und Data Center
Aus einer Maßnahme wird mit einem Klick ein Jira-Ticket; Status und Kommentare fließen zurück.
ServiceNow
Aus Maßnahmen und Vorfällen werden Incidents oder Change Requests in ServiceNow; der Status kommt zurück.
Zammad
Aufgaben und Vorfälle als Ticket in Ihrem Zammad.
Asset-Konnektoren
Ihr Inventar kommt lesend aus NetBox, Snipe-IT, Intune/Defender, Lansweeper und OT-Werkzeugen.
REST-API und Webhooks
Ihre Daten als JSON oder CSV lesen, Ereignisse per signiertem Webhook an Ihre Systeme melden.
In Ihren Werkzeugen
Maßnahmen als Tickets
Wer im Ticketsystem arbeitet, bekommt die Aufgabe dort. Complass bleibt die Quelle für Nachweis und Status.
- Ein Klick aus der Maßnahme oder dem Vorfall, mit Link zurück zu Complass.
- Status und Kommentare werden abgeglichen; erledigt im Ticket heißt erledigt in Complass, wenn Sie das so einstellen.
- Personen und Gruppen ordnen Sie einmal zu.
- Jira Data Center und ServiceNow-Instanzen werden vor der ersten Verbindung freigegeben.
- Zammad: Aufgaben einzeln oder gesammelt als Ticket, erledigt in Zammad bestätigen Sie in Complass.
Hinweise im Chat
Fristen und Freigaben erreichen die Verantwortlichen dort, wo sie ohnehin lesen.
- Teams: Karten im Kanal über einen Teams-Workflow.
- Slack: Nachrichten im Kanal per Webhook oder mit der Slack-App, dazu auf Wunsch Direktnachrichten und Schaltflächen zum Übernehmen und Bestätigen.
- Mattermost: Nachrichten über einen eingehenden Webhook in die Kanäle Ihres eigenen Servers, nachdem Complass den Server geprüft und Sie ihn freigegeben haben.
- Welche Ereignisse wohin gehen, legen Sie je Kanal fest; vertrauliche Inhalte bleiben im Portal.
Konnektoren: Inventar, Identitäten, Nachweise
Konnektoren lesen Inventar, Konten und Einstellungen regelmäßig ein. Complass schreibt nie zurück.
- IT: NetBox, Snipe-IT, Microsoft Intune und Defender, Lansweeper.
- Identitäten: Konten, Gruppen und Rechte aus Microsoft Entra ID und GitHub für Berechtigungs-Reviews.
- OT: Nozomi, Tenable OT, Claroty CTD und Defender for IoT über ein Relay-Skript in Ihrem Netz, ohne eingehende Verbindung.
- Als Beta: Armis, Claroty xDome, Tenable One und Nozomi Vantage.
- Ebenfalls als Beta und nur lesend: Keycloak liefert Benutzer, Rollen, zweiten Faktor und letzte Anmeldung für Berechtigungs-Reviews.
- Zugangsdaten verschlüsselt gespeichert und nach dem Speichern nie wieder angezeigt.
- Nachweise: Einstellungen aus Microsoft Entra ID, Microsoft 365, Google Workspace, AWS, Azure, GitHub und GitLab sowie die Scan-Abdeckung aus Greenbone, regelmäßig und mit Ampel an Ihren Anforderungen. Gespeichert werden Zahlen und Einstellungen, keine Namen von Personen.
- Lizenzen: gekaufte und zugewiesene Microsoft-365-Lizenzen je Produkt für den Lizenzabgleich.
- Für Microsoft Entra ID, Microsoft 365 und GitHub legen Sie eine eigene App an, die Sie jederzeit widerrufen können.
- Für AWS und Azure erhält Complass eine Rolle mit reinen Leserechten, die Sie jederzeit entziehen können. GitLab und Greenbone melden über einen Job oder ein Relay in Ihrem Netz; Complass greift dort nicht zu.
Open-Source-Konnektoren: Werkzeuge ohne Lizenzgebühr anbinden
Automatisierung: was Complass selbst erfasst und prüft
Beta: Die Schwachstellenscanner Qualys, Rapid7, Greenbone, Tenable.sc und Tenable Vulnerability Management, dazu Okta, Splunk, Microsoft Sentinel und die Gerätekonformität aus Intune sind als Beta verfügbar, soweit Ihr Paket Konnektoren enthält: kostenlos während der Beta, ohne Servicezusage (SLA). Nur lesend, bis der Test gegen das echte System bestanden ist: Microsoft Intune, Qualys VMDR, Rapid7 InsightVM, Okta, Splunk, Microsoft Sentinel, Tenable Vulnerability Management, Tenable Security Center, Nessus, Tenable Vulnerability Management (Relay). Dort importiert der Konnektor und zeigt die Daten, schließt und ändert aber nichts automatisch.
API und Webhooks ab Professional: API und Webhooks, Pakete vergleichen
REST-Schnittstelle
Eine REST-Schnittstelle zum Lesen Ihrer Daten als JSON oder CSV, z. B. Assets, Schwachstellen, Risiken, Vorfälle und Maßnahmen. Webhooks melden Ereignisse an Ihre Systeme.
API-Schlüssel je Firma
Mit Geltungsbereich, Ablaufdatum und Widerruf.
Signierte Webhooks
Webhooks signiert, mit Wiederholung und Zustellprotokoll.
Protokolliert
Jeder Abruf steht im Protokoll.
OpenAPI-Dokumentation
Dokumentation im OpenAPI-Format.
Datenschutz-Register lesend
Mit dem eigenen Geltungsbereich „privacy:read“ lesen Reporting- und GRC-Werkzeuge Ihr Datenschutz-Register als Metadaten, ohne personenbezogene Inhalte. Den Schlüssel vergeben nur Administratoren, und jeder Abruf wird protokolliert.
Häufige Fragen
Brauche ich eine Integration, um Complass zu nutzen?
Nein. Alles funktioniert im Portal; Integrationen bringen Hinweise und Aufgaben zusätzlich in Ihre Werkzeuge.
Welche Daten gehen an das andere System?
Nur, was Sie festlegen: je Verbindung wählen Sie, ob nur Art und Link oder zusätzlich Titel und Frist gesendet werden; Ihre Firma kann eine Obergrenze setzen. Nachweisdateien bleiben in Complass.
In welchem Paket sind die Integrationen enthalten?
Teams ab Business; Slack ab Business; Mattermost ab Business; Jira ab Professional oder mit Zusatzmodul; Zammad ab Professional oder mit Zusatzmodul; ServiceNow ab Premium oder mit Zusatzmodul; Konnektoren ab Professional oder mit Zusatzmodul; Berechtigungs-Reviews mit Entra ID und GitHub ab Professional oder als Zusatzbaustein; Nachweise aus Microsoft 365 und GitHub sowie Lizenzen aus Microsoft 365 ab Professional oder mit Zusatzmodul; API und Webhooks ab Professional.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.