Pilotprogramm: 30 % Rabatt im ersten Jahr. Plätze begrenzt. Zu den Bedingungen

Erstgespräch vereinbaren
Complass – Navigate compliance Complass – Navigate compliance

Für wen

Für Industrie und Maschinenbau: Fertigung, Produkte und Nachweise auf einer Linie

Montag, 7:40 Uhr

Ein Kundenfragebogen will wissen: Wer kommt per Fernwartung an Ihre Fertigung? Die Antwort steckt in drei Excel-Listen und im Kopf eines Kollegen im Urlaub.

Mit Complass steht es auf einer Seite, mit Freigabe. Ihr Kaffee ist noch warm.

Register der Fernwartungszugänge in Complass mit Lieferant, Zugangsweg, Mehr-Faktor-Anmeldung, Status und Ablauf (Demodaten)

Die Herausforderung

Mehrere Regelwerke gleichzeitig

NIS2 für das Unternehmen, CRA und Maschinenverordnung für die Produkte, IEC 62443 für die Anlagen. Jedes Regelwerk bringt eigene Nachweise und Zuständige mit.

Anlagen, die niemand vollständig kennt

Steuerungen aus mehreren Jahrzehnten, Fernwartung durch Hersteller und Integratoren, Firmware ohne Support: Ein vollständiges OT-Inventar fehlt in vielen Werken.

Kunden wollen Nachweise

Sicherheitsfragebögen von Kunden kommen immer häufiger, und die Antworten liegen verstreut in Excel-Listen, Ordnern und Köpfen.

Was für Ihr Unternehmen gilt

Maschinenbau steht in Anlage 2 des BSI-Gesetzes. Ab mittlerer Unternehmensgröße sind Sie damit wichtige Einrichtung nach NIS2, mit diesen Pflichten:

Regelwerke: NIS2 · IEC 62443 · ISO 27001 · Maschinenverordnung · CRA · TISAX

  • Maschinenbauer ab mittlerer Größe, also in der Regel ab 50 Beschäftigten oder mehr als 10 Mio. Euro Umsatz und Bilanzsumme, fallen als wichtige Einrichtung unter NIS2 § 28 BSIG und Anlage 2§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Stand: 02.11.2026 · Quelle: gesetze-im-internet.deOriginal öffnen (gesetze-im-internet.de) ↗
  • Risikomanagementmaßnahmen umsetzen, ausdrücklich auch für Produktionsanlagen, Fernwartung und Lieferkette § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stand: 02.11.2026 · Quelle: gesetze-im-internet.deOriginal öffnen (gesetze-im-internet.de) ↗
  • Erhebliche Sicherheitsvorfälle melden: frühe Warnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht nach einem Monat § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Stand: 02.11.2026 · Quelle: gesetze-im-internet.deOriginal öffnen (gesetze-im-internet.de) ↗
  • Die Geschäftsleitung billigt die Maßnahmen, überwacht die Umsetzung und nimmt regelmäßig an Schulungen teil § 38 BSIG§ 38 BSIG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. (2) Geschäftsleitungen, die ihre Pflichten nach Absatz 1 verletzen, haften ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der Einrichtung …Stand: 02.11.2026 · Quelle: gesetze-im-internet.deOriginal öffnen (gesetze-im-internet.de) ↗
  • Für Ihre Produkte zusätzlich: Meldepflichten nach dem CRA und Cybersicherheit der Steuerung nach der Maschinenverordnung Art. 14 CRAArtikel 14 CRA Meldepflichten der Hersteller(1) Ein Hersteller meldet jede aktiv ausgenutzte Schwachstelle, die in dem Produkt mit digitalen Elementen enthalten ist und von der er Kenntnis erlangt, gleichzeitig dem gemäß Absatz 7 als Koordinator benannten CSIRT und der ENISA. Der Hersteller meldet diese aktiv ausgenutzte Schwachstelle über die gemäß Artikel 16 eingerichtete einheitliche Meldeplattform. (2) Für die Zwecke der Mitteilung gemäß Absatz 1 legt der …Stand: 06.10.2026 · Quelle: EUR-Lex – ABl. L 2024/2847 vom 20.11.2024, eingearbeitet: Berichtigungen ABl. L 2025/90555 vom 2.7.2025, ABl. L 2025/90828 vom 17.10.2025 und ABl. L 2026/90667 vom 6.8.2026Original öffnen (EUR-Lex – ABl. L 2024/2847 vom 20.11.2024, eingearbeitet: Berichtigungen ABl. L 2025/90555 vom 2.7.2025, ABl. L 2025/90828 vom 17.10.2025 und ABl. L 2026/90667 vom 6.8.2026) ↗ Anhang III Nr. 1.1.9 MVOAnhang III Abschnitt 1.1.9 MaschinenVO Schutz gegen KorrumpierungDie Maschine bzw. das dazugehörige Produkt muss so konstruiert und gebaut sein, dass der Anschluss einer anderen Einrichtung an die Maschine oder das dazugehörige Produkt durch jede Funktion der angeschlossenen Einrichtung selbst oder über eine mit der Maschine bzw. dem dazugehörigen Produkt kommunizierende entfernte Fernzugriffseinrichtung nicht zu einer gefährlichen Situation führt. Ein Hardware-Bauteil, das …Stand: 06.10.2026 · Quelle: EUR-Lex – konsolidierte Fassung vom 27.07.2026 (Berichtigungen ABl. L 169 vom 4.7.2023 und ABl. L 2025/90297 eingearbeitet)Original öffnen (EUR-Lex – konsolidierte Fassung vom 27.07.2026 (Berichtigungen ABl. L 169 vom 4.7.2023 und ABl. L 2025/90297 eingearbeitet)) ↗

Typische Unternehmen

Sonder- und Anlagenbau Schwerpunkt

Jede Anlage ein eigenes Projekt: Zonenmodell und Fernwartung je Kundenanlage, dazu Ihr eigenes Werk nach NIS2.

Serienmaschinen und Komponenten

Produktfamilien mit gemeinsamer SBOM und Schwachstellenbehandlung über den Support-Zeitraum.

Prozessindustrie

Chemie, Lebensmittel und Kunststoff mit Prozessleittechnik: Asset-Inventar, Zonen und Notfallmanagement für den Produktionsausfall.

Automobilzulieferer

ISO 27001 als Grundlage für Kundennachweise, dazu die Vorbereitung auf das TISAX-Assessment entlang des VDA ISA.

So unterstützt Complass

OT-Inventar

Steuerungen erfassen, ohne Agenten

Steuerungen, Antriebe, Bedienpanels und Netzkomponenten aus Netzwerkmitschnitten im Browser erfassen, mit Hersteller, Firmware und Support-Ende.

OT-Assets mit Hersteller, Firmware und Support-Ende in Complass (Beispielprojekt)

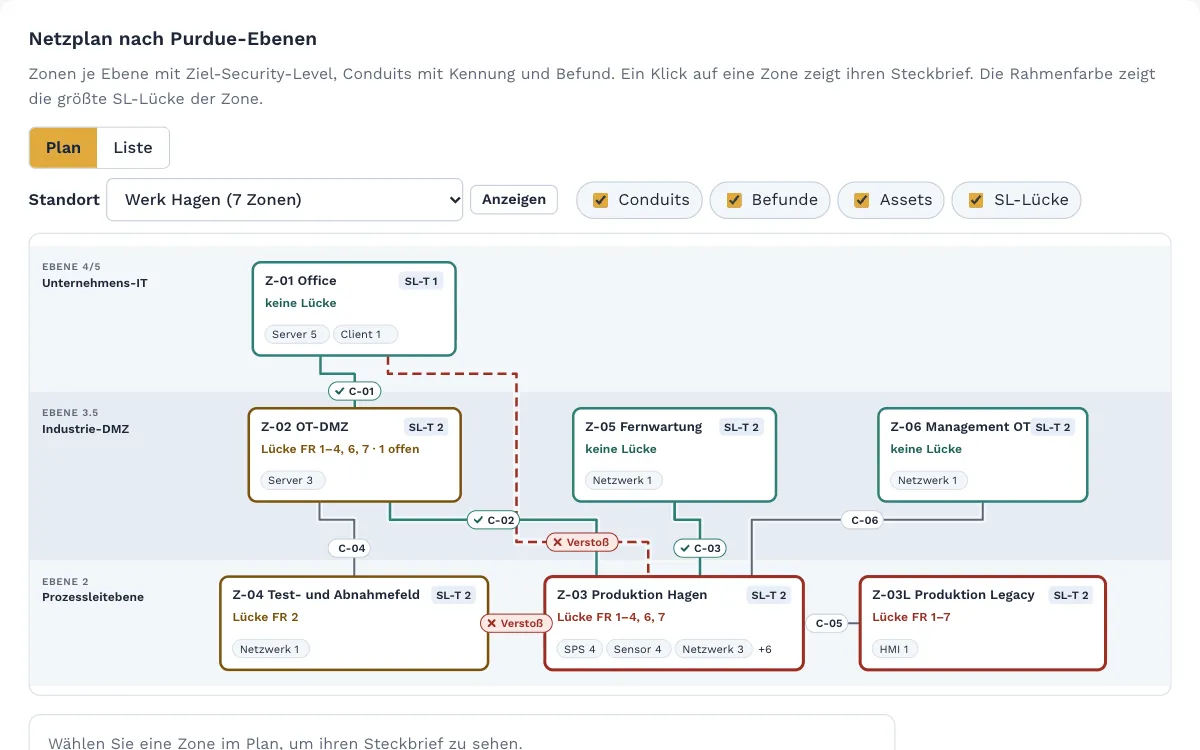
Zonen und Conduits

Ihre Fertigung als Plan nach IEC 62443

Fertigung in Zonen gliedern, Verbindungen und Fernzugänge als Conduits dokumentieren und Security Level festlegen.

Netzplan nach Purdue-Ebenen mit Zonen und Conduits der Demo-Firma

Schwachstellen

Schwachstellen nach Priorität

Bekannte Schwachstellen Ihrer Komponenten finden und danach ordnen, ob sie aktiv ausgenutzt werden und wie exponiert die Anlage ist.

Schwachstellen je Asset mit Priorität in Complass (Beispielprojekt)

Die Fragebögen Ihrer Kunden beantworten Sie aus dem Bestand, und Ihre Lieferanten laden Sie zur Selbstauskunft ein.

Passende Angebote

Zwei Branchenvorlagen decken die typischen Aufgaben im Maschinenbau ab: eine für die eigene Fertigung, eine für die eigenen Produkte. Sie lassen sich kombinieren. Für Automobilzulieferer kommt TISAX als eigenes Regelwerk dazu.

buchbar

Branchenvorlage: Industrie

  • IEC 62443 für Betreiber, Integratoren und Hersteller
  • Maschinenverordnung mit den Cybersicherheitsanforderungen an Steuerungen
  • Asset-Management für IT und OT
  • MITRE ATT&CK für Enterprise und ICS

ab 546 € pro Monat zzgl. USt. im Paket Start, Größe S, bei jährlicher Zahlung

buchbar

Branchenvorlage: Hersteller

  • Cyber Resilience Act je Produkt bis zur CE-Kennzeichnung
  • Funkanlagenrichtlinie mit EN 18031
  • Vulnerability-Management mit SBOM

ab 447 € pro Monat zzgl. USt. im Paket Start, Größe S, bei jährlicher Zahlung

buchbar

Regelwerk TISAX / VDA ISA

  • Selbstbewertung entlang des VDA ISA mit Reifegraden
  • Vorbereitung auf das TISAX-Assessment
  • Prototypenschutz und Datenschutz in eigenen Phasen

ab 199 € pro Monat zzgl. USt. im Paket Start, Größe S, bei jährlicher Zahlung

Alle Preise gelten für Unternehmen, nicht für Verbraucher. Sie verstehen sich netto zzgl. USt. bei jährlicher Zahlung; bei monatlicher Zahlung gilt ein Aufschlag von 15 %. Stand 06.11.2026. Enterprise und Unternehmensgruppen auf Anfrage.

Häufige Fragen

Fallen wir als Maschinenbauer unter NIS2?

Wenn Sie Maschinen herstellen und mindestens mittelgroß sind, in der Regel ja, als wichtige Einrichtung. Maßgeblich sind Ihre Haupttätigkeit, die Zahl der Beschäftigten sowie Umsatz und Bilanzsumme. Der Betroffenheitscheck prüft das in wenigen Minuten.

Brauchen wir ISO 27001 oder IEC 62443?

Für die Büro-IT und das Managementsystem ist ISO 27001 der übliche Rahmen, für Fertigung und Anlagen IEC 62443. Viele Industrieunternehmen nutzen beides. In Complass verknüpfen Sie die Anforderungen, damit Sie eine Maßnahme nur einmal dokumentieren.

Unsere Kunden schicken uns immer mehr Sicherheitsfragebögen. Hilft Complass dabei?

Ja. Ihre Maßnahmen, Nachweise und Dokumente liegen an einem Ort und lassen sich als Excel oder PDF für Kunden aufbereiten. So beantworten Sie wiederkehrende Fragen aus dem Bestand.

Complass mit Ihren eigenen Daten testen

Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.