Program pilotażowy: 30 % rabatu w pierwszym roku. Liczba miejsc ograniczona. Zobacz warunki

Umów pierwszą rozmowę
Complass – Navigate compliance Complass – Navigate compliance

Dla kogo

Dla przemysłu i budowy maszyn: Produkcja, produkty i dowody na jednej linii

Monday, 7:40 a.m.

A customer questionnaire asks: who can reach your production through remote maintenance? The answer sits in three spreadsheets and the head of a colleague on vacation.

With Complass it is on one page, with the approval. Your coffee is still warm.

Register of remote maintenance accesses in Complass with supplier, access path, multi-factor sign-in, status and expiry (demo data)

Wyzwanie

Kilka ram regulacyjnych jednocześnie

NIS2 for the company, the CRA and Machinery Regulation for the products, IEC 62443 for the plants. Each framework brings its own evidence and owners.

Instalacje, których nikt nie zna w całości

Sterowniki sprzed kilku dekad, zdalna konserwacja przez producentów i integratorów, oprogramowanie sprzętowe bez wsparcia: w wielu zakładach brakuje pełnego inwentarza OT.

Klienci chcą dowodów

Kwestionariusze bezpieczeństwa od klientów pojawiają się coraz częściej, a odpowiedzi są rozproszone w arkuszach Excel, folderach i głowach.

Co obowiązuje Państwa przedsiębiorstwo

Budowa maszyn figuruje w załączniku 2 niemieckiej ustawy BSIG. Od średniej wielkości są Państwo więc podmiotem ważnym w rozumieniu NIS2, z następującymi obowiązkami:

Ramy regulacyjne: NIS2 · IEC 62443 · ISO 27001 · Rozporządzenie maszynowe · CRA · TISAX

  • Producenci maszyn średniej wielkości lub większych, z reguły od 50 pracowników lub przy obrocie i sumie bilansowej powyżej 10 mln euro, podlegają NIS2 jako podmioty ważne § 28 BSIG i załącznik 2§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Stan na: 02.11.2026 · Źródło: gesetze-im-internet.deOtwórz oryginał (gesetze-im-internet.de) ↗
  • Wdrażać środki zarządzania ryzykiem, wyraźnie także dla instalacji produkcyjnych, zdalnej konserwacji i łańcucha dostaw § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stan na: 02.11.2026 · Źródło: gesetze-im-internet.deOtwórz oryginał (gesetze-im-internet.de) ↗
  • Zgłaszać znaczące incydenty bezpieczeństwa: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin, sprawozdanie końcowe po miesiącu § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Stan na: 02.11.2026 · Źródło: gesetze-im-internet.deOtwórz oryginał (gesetze-im-internet.de) ↗
  • Kierownictwo zatwierdza środki, nadzoruje ich wdrożenie i regularnie uczestniczy w szkoleniach § 38 BSIG§ 38 BSIG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. (2) Geschäftsleitungen, die ihre Pflichten nach Absatz 1 verletzen, haften ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der Einrichtung …Stan na: 02.11.2026 · Źródło: gesetze-im-internet.deOtwórz oryginał (gesetze-im-internet.de) ↗
  • For your products in addition: CRA reporting obligations and cybersecurity of the control system under the Machinery Regulation Art. 14 CRAArtykuł 14 Akt o cyberodporności Obowiązki producentów w zakresie zgłaszania1. Producent jednocześnie zgłasza jakiekolwiek aktywnie wykorzystywane podatności zawarte w produkcie z elementami cyfrowymi, o których się dowiedział, CSIRT-owi wyznaczonemu na koordynatora zgodnie z ust. 7 niniejszego artykułu oraz ENISA. Producent zgłasza aktywnie wykorzystywaną podatność za pośrednictwem pojedynczej platformy sprawozdawczej ustanowionej na podstawie art. 16. 2. Do celów zgłoszenia, o którym mowa …Stan na: 06.10.2026 · Źródło: EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025Otwórz oryginał (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗ załącznik III pkt 1.1.9 rozporządzenia w sprawie maszynZałącznik III Sekcja 1.1.9 Rozporządzenie w sprawie maszyn Zabezpieczenie przed uszkodzeniemMaszynę lub produkt powiązany należy zaprojektować i wytworzyć tak, aby połączenie z nimi innego urządzenia, za pośrednictwem dowolnej funkcji samego urządzenia połączonego lub za pośrednictwem dowolnego urządzenia zdalnego, które utrzymuje łączność z maszyną lub produktem powiązanym, nie prowadziło do sytuacji zagrożenia. Część składową sprzętu komputerowego, która nadaje sygnał lub przekazuje dane istotne dla …Stan na: 06.10.2026 · Źródło: EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026Otwórz oryginał (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗

Typowe firmy

Budowa maszyn specjalnych i instalacji Obszar priorytetowy

Każda instalacja to osobny projekt: model stref i zdalna konserwacja dla każdej instalacji klienta, a do tego własny zakład zgodnie z NIS2.

Maszyny seryjne i komponenty

Rodziny produktów ze wspólnym SBOM i obsługą podatności przez cały okres wsparcia.

Przemysł procesowy

Chemia, żywność i tworzywa sztuczne z systemami sterowania procesami: inwentarz zasobów, strefy i zarządzanie ciągłością działania na wypadek przestoju produkcji.

Dostawcy dla branży motoryzacyjnej

ISO 27001 jako podstawa dowodów dla klientów, do tego przygotowanie do oceny TISAX według VDA ISA.

Tak wspiera Państwa Complass

OT inventory

Capture controllers without agents

Rejestrować sterowniki, napędy, panele operatorskie i komponenty sieciowe na podstawie zapisów ruchu sieciowego w przeglądarce, z producentem, firmware i końcem wsparcia.

Zasoby OT z producentem, firmware i końcem wsparcia w Complass (projekt przykładowy)

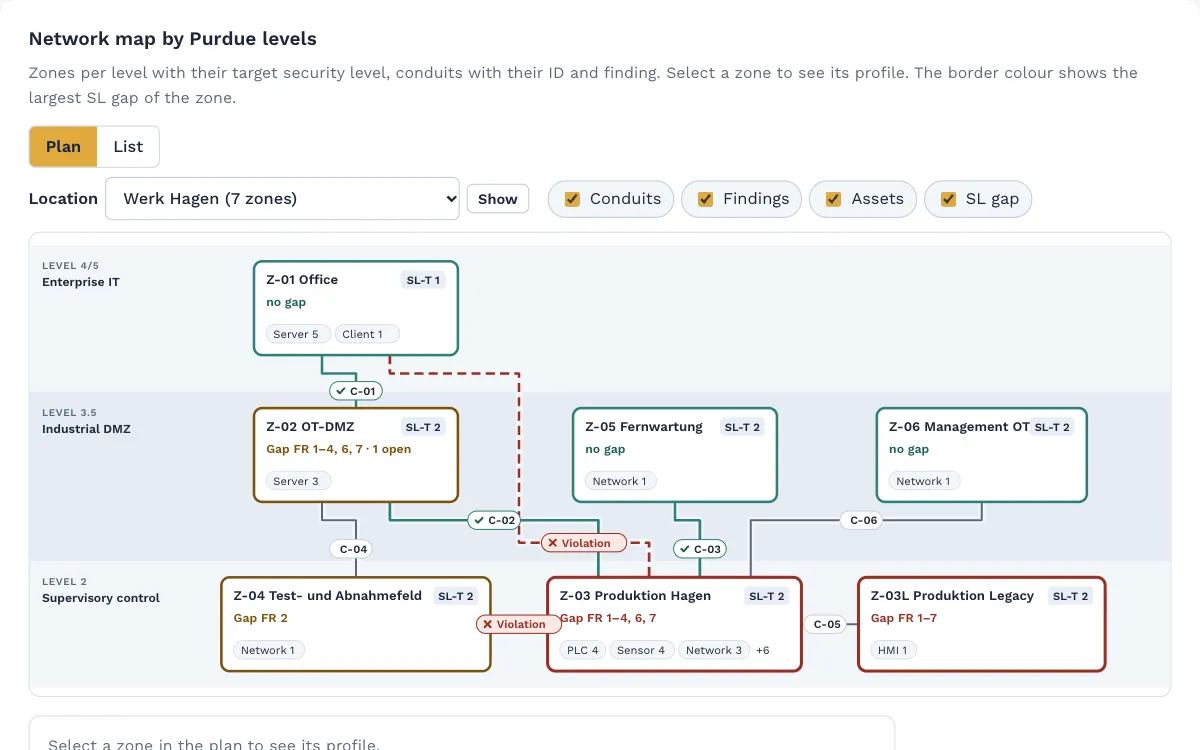
Strefy i kanały

Your production as a plan per IEC 62443

Divide production into zones, document connections and remote access as conduits and set security levels.

Plan sieci według poziomów Purdue ze strefami i kanałami (conduits) firmy demonstracyjnej

Podatności

Podatności według priorytetu

Znaleźć znane podatności komponentów i uporządkować je według tego, czy są aktywnie wykorzystywane i jak bardzo narażona jest instalacja.

Vulnerabilities per asset with priority in Complass (sample project)

You answer your customers’ questionnaires from what you already have and invite your suppliers to a self-assessment.

Pasujące oferty

Dwa szablony branżowe obejmują typowe zadania w budowie maszyn: jeden dla własnej produkcji, drugi dla własnych produktów. Można je łączyć. Dla dostawców dla branży motoryzacyjnej dochodzi TISAX jako odrębne ramy regulacyjne.

dostępny

Szablon branżowy: Przemysł

  • IEC 62443 dla operatorów, integratorów i producentów
  • Rozporządzenie w sprawie maszyn z wymaganiami cyberbezpieczeństwa dla układów sterowania
  • Zarządzanie zasobami dla IT i OT
  • MITRE ATT&CK dla Enterprise i ICS

od 546 € miesięcznie plus VAT w pakiecie Start, wielkość S, płatność roczna

dostępny

Szablon branżowy: Producenci

  • Cyber Resilience Act dla każdego produktu aż po oznakowanie CE
  • Dyrektywa w sprawie urządzeń radiowych z EN 18031
  • Zarządzanie podatnościami z SBOM

od 447 € miesięcznie plus VAT w pakiecie Start, wielkość S, płatność roczna

dostępny

regulacja TISAX / VDA ISA

  • Samoocena według VDA ISA z poziomami dojrzałości
  • Przygotowanie do oceny TISAX
  • Ochrona prototypów i ochrona danych w osobnych fazach

od 199 € miesięcznie plus VAT w pakiecie Start, wielkość S, płatność roczna

Wszystkie ceny dotyczą przedsiębiorstw, a nie konsumentów. Są to ceny netto plus VAT przy płatności rocznej; przy płatności miesięcznej obowiązuje dopłata w wysokości 15 %. Stan na 06/11/2026. Enterprise i grupy przedsiębiorstw na zapytanie.

Często zadawane pytania

Czy jako producent maszyn podlegamy NIS2?

Jeśli produkują Państwo maszyny i są co najmniej średnim przedsiębiorstwem, z reguły tak, jako podmiot ważny. Decydują główna działalność, liczba pracowników oraz obrót i suma bilansowa. Narzędzie „Czy mnie to dotyczy?” sprawdza to w kilka minut.

Czy potrzebujemy ISO 27001 czy IEC 62443?

Dla informatyki biurowej i systemu zarządzania zwykłymi ramami jest ISO 27001, dla produkcji i instalacji IEC 62443. Wiele przedsiębiorstw przemysłowych stosuje oba. W Complass łączą Państwo wymagania, aby udokumentować środek tylko raz.

Nasi klienci przysyłają nam coraz więcej kwestionariuszy bezpieczeństwa. Czy Complass w tym pomaga?

Tak. Państwa środki, dowody i dokumenty znajdują się w jednym miejscu i można je przygotować dla klientów w formacie Excel lub PDF. Dzięki temu odpowiadają Państwo na powtarzające się pytania na podstawie posiadanych danych.

Przetestuj Complass na własnych danych

Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.