

Dla kogo
Dla działu HR: Pierwszy dzień pracy jest uregulowany. Ostatni również.
Piątek, godz. 16:10
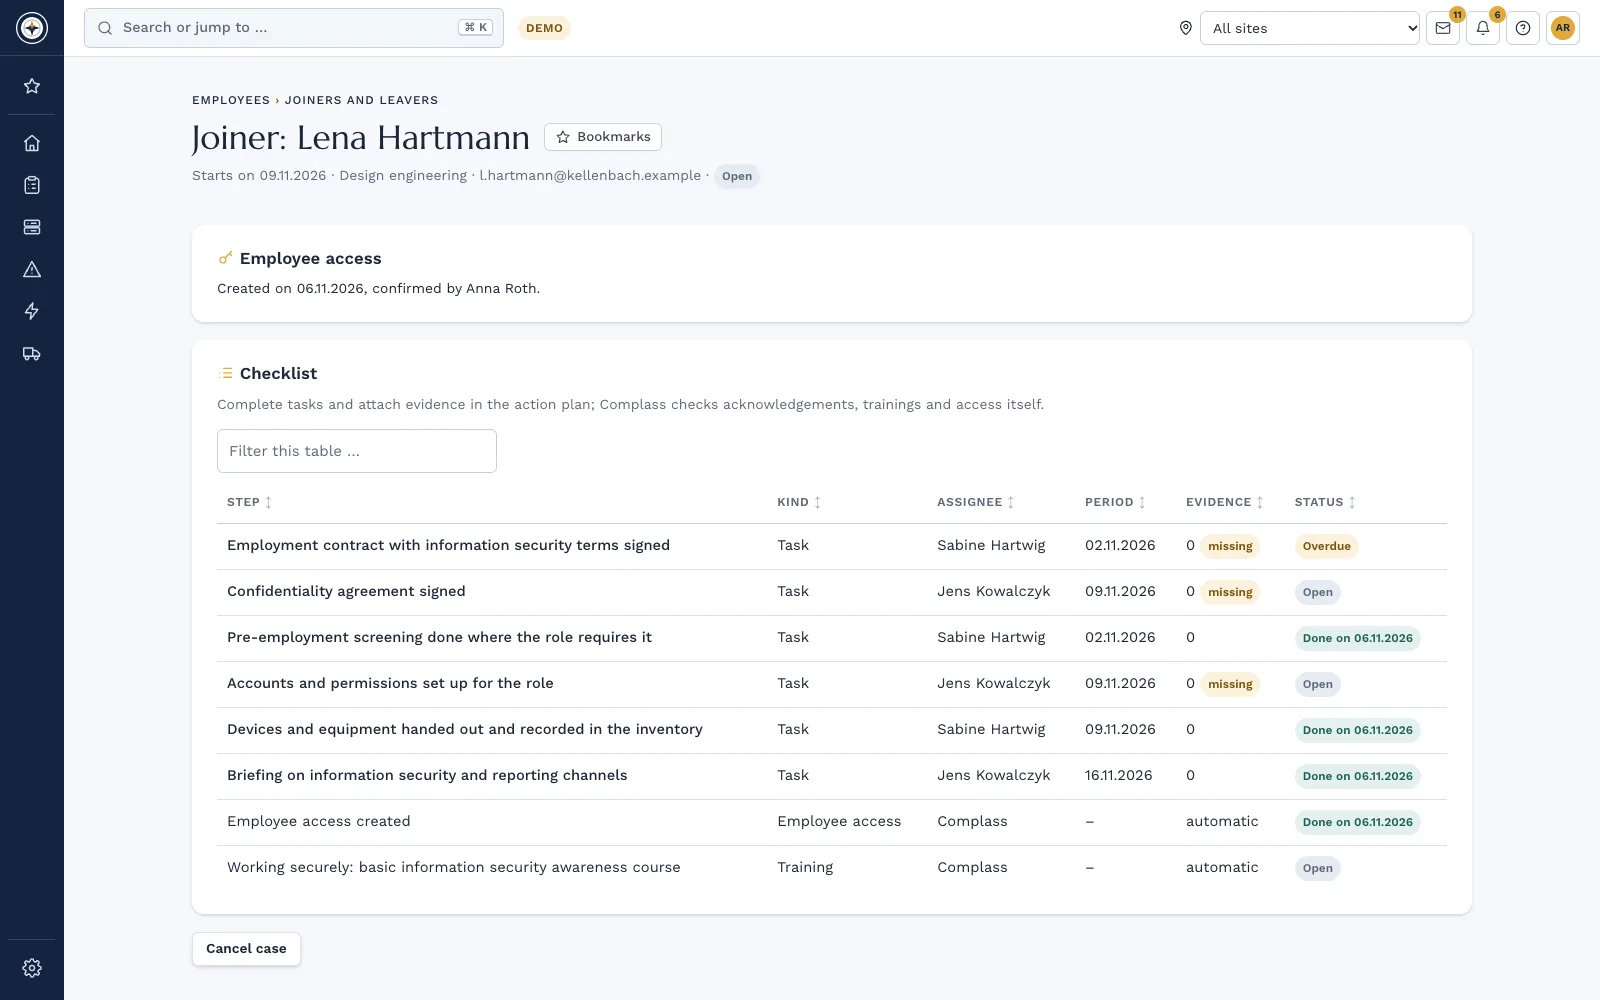
Dziś odchodzi koleżanka, w poniedziałek zaczyna nowy kolega. Kto blokuje dostępy, kto odbiera laptopa, kto przypisuje szkolenie? Wszystko to tkwi w trzech e-mailach.
W Complass każdy krok jest na liście kontrolnej, z terminem i dowodem. Wychodzą Państwo punktualnie na weekend.
Co ląduje na biurku działu HR
W zależności od wielkości i branży część z tego dotyczy Państwa:
- Wewnętrzny punkt zgłoszeń z reguły od 50 pracowników, z potwierdzeniem przyjęcia i informacją zwrotną w ustalonych terminach § 12 HinSchG§ 12 HinSchG Pflicht zur Einrichtung interner Meldestellen(1) Beschäftigungsgeber haben dafür zu sorgen, dass bei ihnen mindestens eine Stelle für interne Meldungen eingerichtet ist und betrieben wird, an die sich Beschäftigte wenden können (interne Meldestelle). Ist der Bund oder ein Land Beschäftigungsgeber, bestimmen die obersten Bundes- oder Landesbehörden Organisationseinheiten in Form von einzelnen oder mehreren Behörden, Verwaltungsstellen, Betrieben oder Gerichten. …Otwórz oryginał (gesetze-im-internet.de) ↗ § 17 HinSchG§ 17 HinSchG Verfahren bei internen Meldungen(1) Die interne Meldestelle - 1. bestätigt der hinweisgebenden Person den Eingang einer Meldung spätestens nach sieben Tagen, - 2. prüft, ob der gemeldete Verstoß in den sachlichen Anwendungsbereich nach § 2 fällt, - 3. hält mit der hinweisgebenden Person Kontakt, - 4. prüft die Stichhaltigkeit der eingegangenen Meldung, - 5. ersucht die hinweisgebende Person erforderlichenfalls um weitere Informationen und - 6. …Otwórz oryginał (gesetze-im-internet.de) ↗
- Dane pracowników w rejestrze czynności przetwarzania, przechowywane tylko tak długo, jak to konieczne Art. 30 RODOArtykuł 30 RODO Rejestrowanie czynności przetwarzania1. Każdy administrator oraz – gdy ma to zastosowanie – przedstawiciel administratora prowadzą rejestr czynności przetwarzania danych osobowych, za które odpowiadają. W rejestrze tym zamieszcza się wszystkie następujące informacje: - a) imię i nazwisko lub nazwę oraz dane kontaktowe administratora oraz wszelkich współadministratorów, a także gdy ma to zastosowanie – przedstawiciela administratora oraz inspektora …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗ art. 5 RODOArtykuł 5 RODO Zasady dotyczące przetwarzania danych osobowych1. Dane osobowe muszą być: - a) przetwarzane zgodnie z prawem, rzetelnie i w sposób przejrzysty dla osoby, której dane dotyczą („zgodność z prawem, rzetelność i przejrzystość”); - b) zbierane w konkretnych, wyraźnych i prawnie uzasadnionych celach i nieprzetwarzane dalej w sposób niezgodny z tymi celami; dalsze przetwarzanie do celów archiwalnych w interesie publicznym, do celów badań naukowych lub historycznych lub …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- Wnioski o dostęp od pracowników i kandydatów z reguły rozpatrywać w ciągu miesiąca Art. 12 RODOArtykuł 12 RODO Przejrzyste informowanie i przejrzysta komunikacja oraz tryb wykonywania praw przez osobę, której dane dotyczą1. Administrator podejmuje odpowiednie środki, aby w zwięzłej, przejrzystej, zrozumiałej i łatwo dostępnej formie, jasnym i prostym językiem – w szczególności gdy informacje są kierowane do dziecka – udzielić osobie, której dane dotyczą, wszelkich informacji, o których mowa w art. 13 i 14, oraz prowadzić z nią wszelką komunikację na mocy art. 15–22 i 34 w sprawie przetwarzania. Informacji udziela się na piśmie lub w …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗ art. 15 RODOArtykuł 15 RODO Prawo dostępu przysługujące osobie, której dane dotyczą1. Osoba, której dane dotyczą, jest uprawniona do uzyskania od administratora potwierdzenia, czy przetwarzane są dane osobowe jej dotyczące, a jeżeli ma to miejsce, jest uprawniona do uzyskania dostępu do nich oraz następujących informacji: - a) cele przetwarzania; - b) kategorie odnośnych danych osobowych; - c) informacje o odbiorcach lub kategoriach odbiorców, którym dane osobowe zostały lub zostaną ujawnione, w …Otwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗
- W podmiotach objętych NIS2: szkolenia i podnoszenie świadomości oraz koncepcje bezpieczeństwa personelu § 30 ust. 2 pkt 7 i 9 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Otwórz oryginał (gesetze-im-internet.de) ↗
Informacja ogólna, nie porada prawna. Ta strona przedstawia sytuację prawną w uproszczeniu i nie zastępuje oceny Państwa indywidualnego przypadku. Rozstrzygające jest brzmienie przepisów i norm.
Tak wspiera Państwa Complass
Przyjęcie, zmiana, odejście
Jedna lista kontrolna zamiast trzech e-maili
Dla każdej osoby lista kontrolna z terminem, odpowiedzialnym i dowodem, dostosowana do Państwa procesów. Przy przyjęciu Complass proponuje dostęp, polityki do zapoznania się i kurs uświadamiający, a Państwo potwierdzają. Przy odejściu Complass po Państwa potwierdzeniu blokuje dostęp pracownika, dowody i certyfikaty pozostają.
Szkolenia i instruktaże
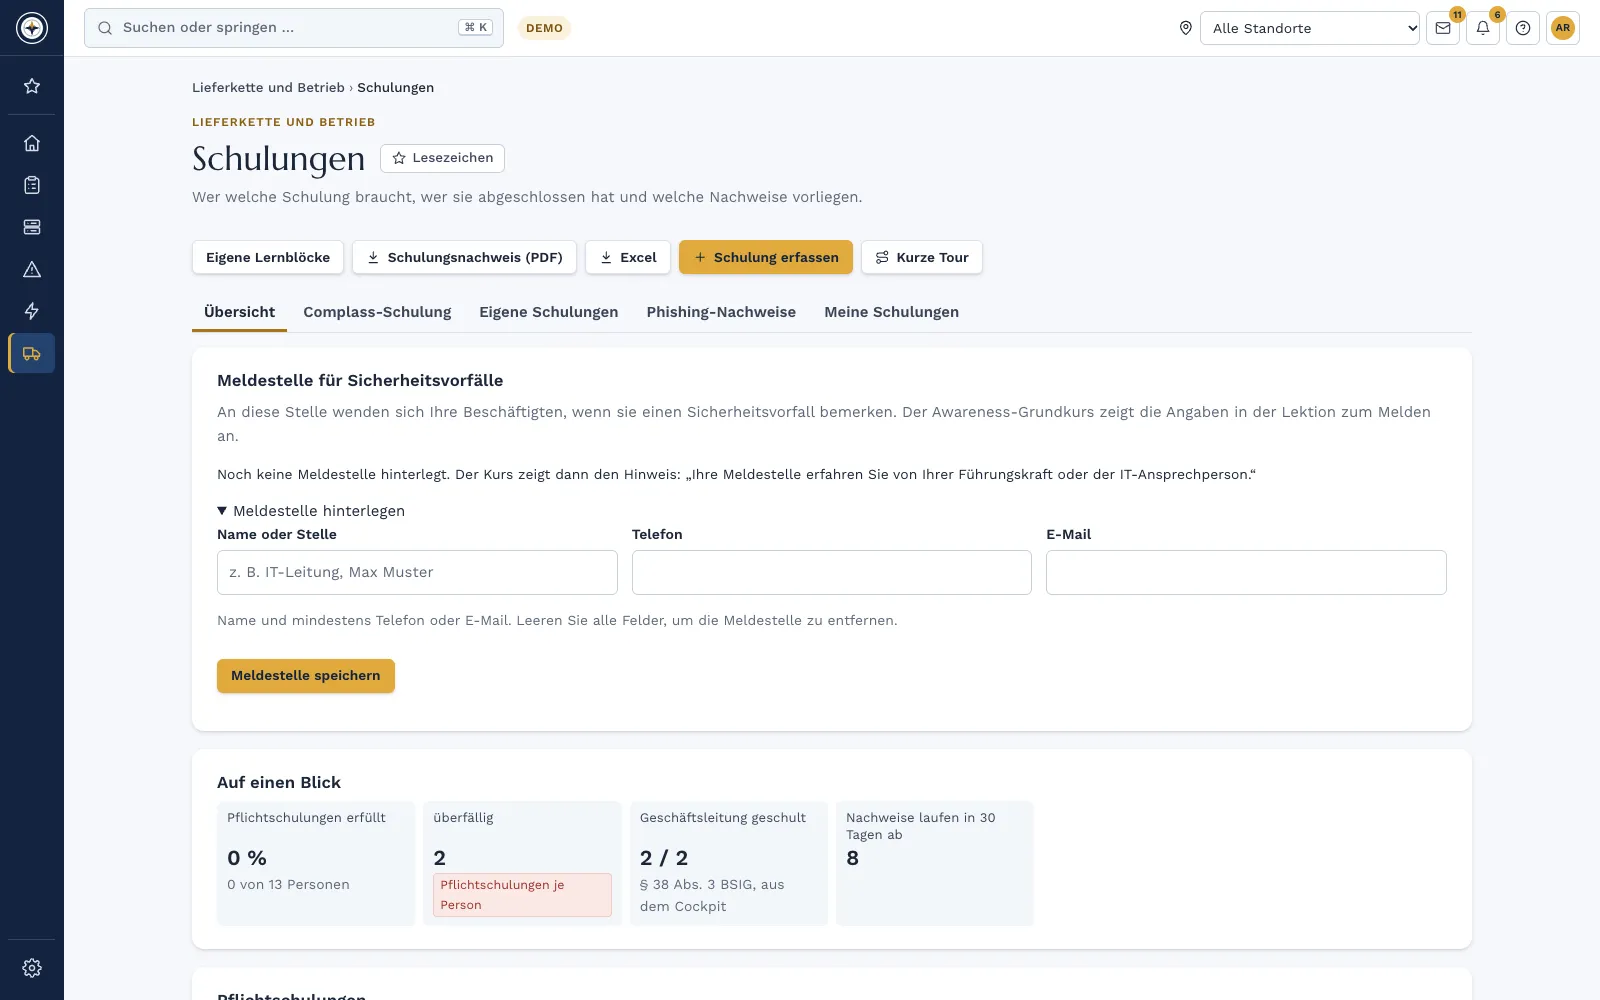
Kto co zrobił? Jedna strona.
Obowiązkowe szkolenia przypisują Państwo wszystkim, działom lub pojedynczym osobom, z terminem i przypomnieniem. Terminy stacjonarne i kursy zewnętrzne wpisują Państwo ręcznie lub importują jako CSV. Dowód trafia do audytu jako PDF lub Excel. Własne instruktaże, na przykład regulaminy wewnętrzne, piszą Państwo sami, na życzenie z quizem.
Ochrona sygnalistów
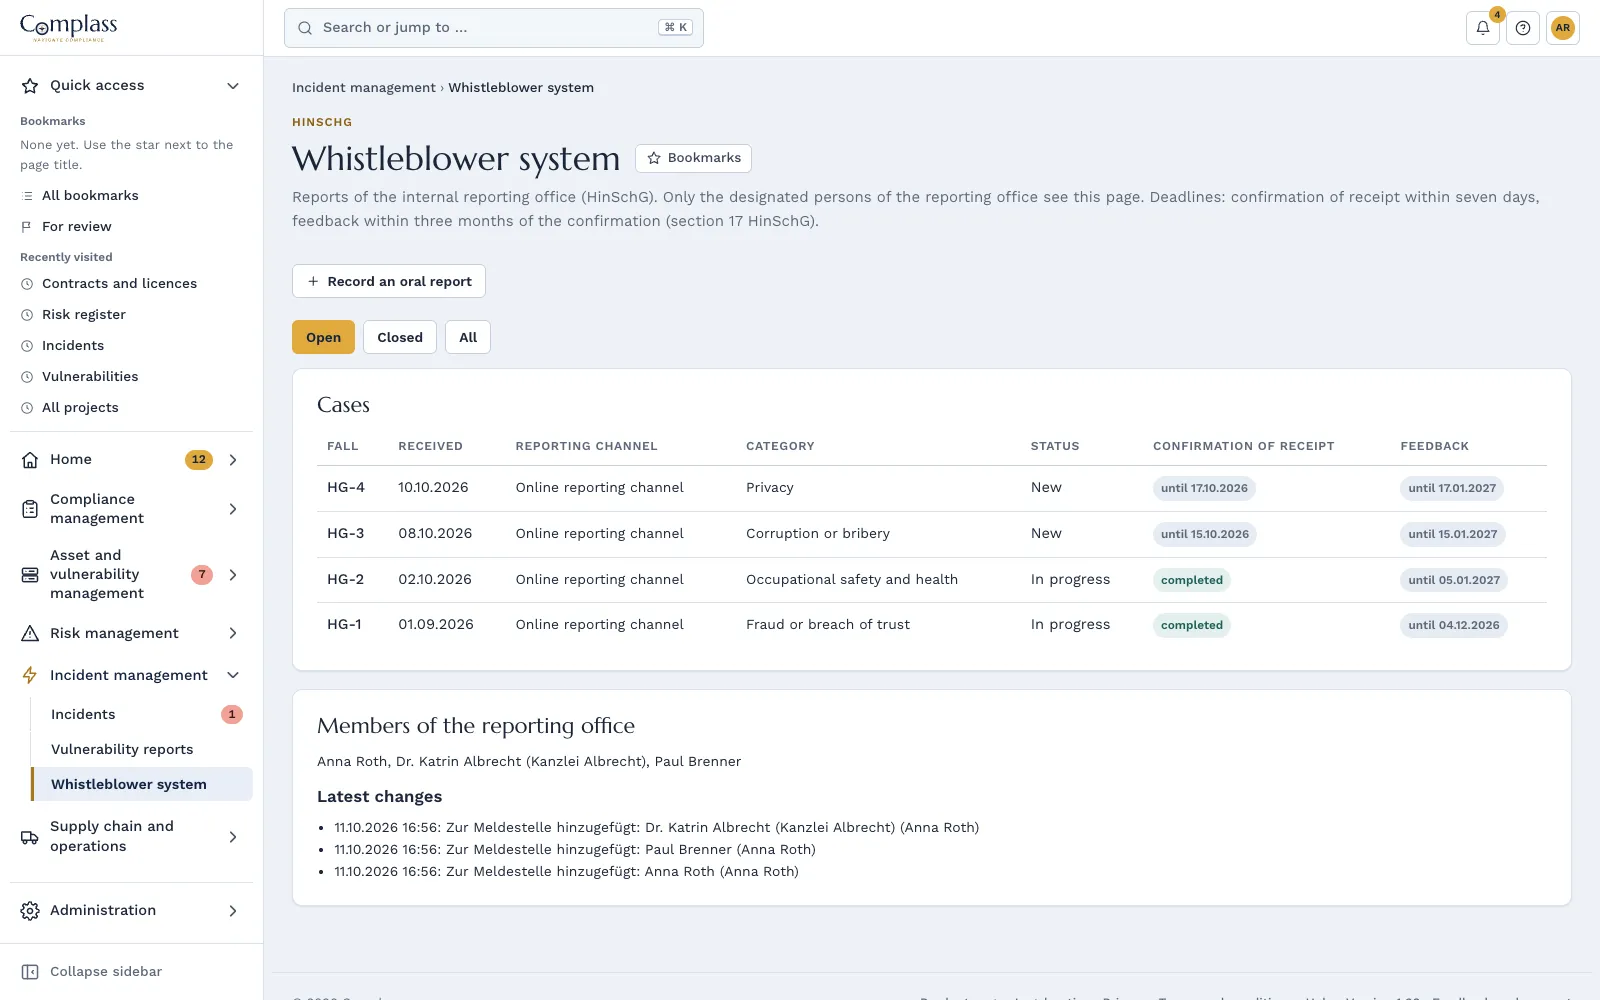
Kanał zgłoszeń już jest
Zgłoszenia mogą wpływać także anonimowo, bez adresu IP i szyfrowane osobno dla każdej firmy. Sprawy czyta tylko punkt zgłoszeń, nawet właściciele konta nie. Complass pilnuje terminów. Stronę do zgłoszeń udostępniamy na życzenie w kolejnych językach, na przykład tureckim lub ukraińskim.
Complass nie zastępuje oprogramowania kadrowego: rozliczanie płac, akta osobowe i zarządzanie kandydatami pozostają tam, gdzie są.
Często zadawane pytania
Co jest w pakiecie, a co jest dodatkowe?
W każdym pakiecie zawarte są przyjęcia i odejścia, dostęp pracownika, strona z dowodami szkoleń, kanał zgłoszeń oraz ramy regulacyjne RODO i HinSchG. Dodatkowo płatne są miejsca na kursach Academy dla każdej osoby i kursu, także dla kursu uświadamiającego. Obsługa ochrony danych i własne instruktaże (Academy i kurs uświadamiający) to moduły do dokupienia, zawarte w Professional i Premium.
Czy Complass blokuje dostępy w innych systemach?
Nie. Complass po Państwa potwierdzeniu blokuje własny dostęp pracownika. Dostępy w innych systemach są krokami listy kontrolnej. Dzięki zarządzaniu zasobami lub przeglądom uprawnień Complass pokazuje ponadto wciąż aktywne konta osoby w Państwa zarejestrowanych systemach i jednym kliknięciem dodaje je do listy kontrolnej.
Czy wszyscy pracownicy potrzebują konta w portalu?
Nie. Do polityk i szkoleń wystarcza dostęp pracownika, który nie zajmuje miejsca użytkownika. Osoby importują Państwo jako CSV lub z Excela albo na bieżąco uzgadniają je z grupami w Microsoft Entra.
Czy HR może przejąć punkt zgłoszeń?
Tak, jeśli osoby te pracują niezależnie, bez konfliktu interesów i z niezbędną wiedzą fachową (§ 15 HinSchG). Prosimy dobrze to rozważyć, ponieważ sam HR może być przedmiotem zgłoszenia. Alternatywnie zadanie przejmuje rzecznik. Obie strony pracują z dostępem „tylko punkt zgłoszeń”, który nie zajmuje miejsca użytkownika.
Co z szkoleń widzi HR, a co pozostaje prywatne?
Widzą Państwo dla każdej osoby stan: przypisane, ukończone, wymagalne. Wyników testów poszczególnych osób administratorzy nie widzą, wskaźniki skuteczności pojawiają się dopiero od 5 osób. Czy i w jaki sposób włączą Państwo radę zakładową, ustalają Państwo w firmie.
Jak ujmujemy dane pracowników w ochronie danych?
W rejestrze obsługi ochrony danych prowadzą Państwo rekrutacje, akta osobowe i płace jako czynności przetwarzania z celem, podstawą prawną i terminem usunięcia. Przegląd terminów usunięcia pokazuje luki, a wnioski osób, których dane dotyczą, są obsługiwane z obliczonym terminem miesięcznym.
Białe księgi: Whistleblower protection: setting up and running an internal reporting office under the HinSchG GDPR basics: organising data protection you can demonstrate
Inne role zawodowe: Kierownictwo Bezpieczeństwo informacji i IT Zakupy i zarządzanie dostawcami Wszystkie grupy odbiorców w skrócie
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.