

A chi si rivolge
Per le risorse umane: Il primo giorno di lavoro è sistemato. Anche l’ultimo.
Venerdì, ore 16:10
Oggi se ne va una collega, lunedì arriva un nuovo collega. Chi blocca gli accessi, chi ritira il laptop, chi assegna la formazione? Sta scritto in tre e-mail.
Con Complass ogni passaggio è su una checklist, con scadenza ed evidenza. Va nel fine settimana in tempo.
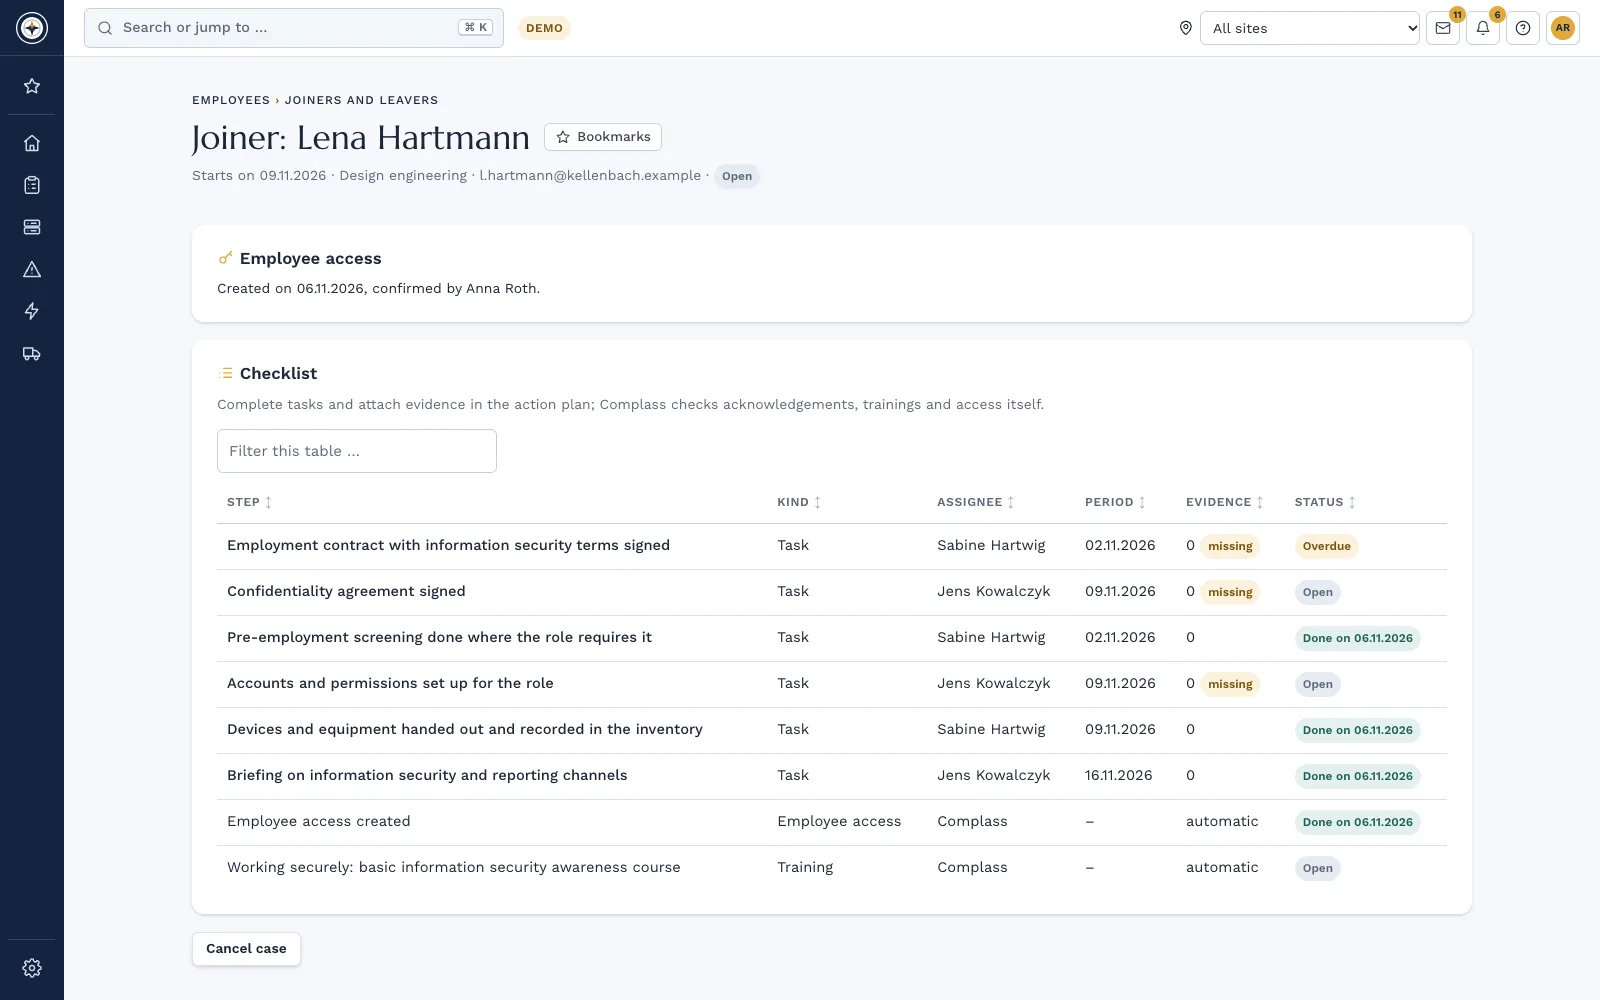
Che cosa arriva sulla scrivania delle risorse umane
A seconda di dimensioni e settore, alcune di queste cose La riguardano:
- Ufficio interno di segnalazione di norma a partire da 50 dipendenti, con conferma di ricezione e riscontro entro termini fissi § 12 HinSchG§ 12 HinSchG Pflicht zur Einrichtung interner Meldestellen(1) Beschäftigungsgeber haben dafür zu sorgen, dass bei ihnen mindestens eine Stelle für interne Meldungen eingerichtet ist und betrieben wird, an die sich Beschäftigte wenden können (interne Meldestelle). Ist der Bund oder ein Land Beschäftigungsgeber, bestimmen die obersten Bundes- oder Landesbehörden Organisationseinheiten in Form von einzelnen oder mehreren Behörden, Verwaltungsstellen, Betrieben oder Gerichten. …Apri l’originale (gesetze-im-internet.de) ↗ § 17 HinSchG§ 17 HinSchG Verfahren bei internen Meldungen(1) Die interne Meldestelle - 1. bestätigt der hinweisgebenden Person den Eingang einer Meldung spätestens nach sieben Tagen, - 2. prüft, ob der gemeldete Verstoß in den sachlichen Anwendungsbereich nach § 2 fällt, - 3. hält mit der hinweisgebenden Person Kontakt, - 4. prüft die Stichhaltigkeit der eingegangenen Meldung, - 5. ersucht die hinweisgebende Person erforderlichenfalls um weitere Informationen und - 6. …Apri l’originale (gesetze-im-internet.de) ↗
- Dati del personale nel registro delle attività di trattamento, conservati solo per il tempo necessario Art. 30 GDPRArticolo 30 GDPR Registri delle attività di trattamento1. Ogni titolare del trattamento e, ove applicabile, il suo rappresentante tengono un registro delle attività di trattamento svolte sotto la propria responsabilità. Tale registro contiene tutte le seguenti informazioni: - a) il nome e i dati di contatto del titolare del trattamento e, ove applicabile, del contitolare del trattamento, del rappresentante del titolare del trattamento e del responsabile della protezione …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗ Art. 5 GDPRArticolo 5 GDPR Principi applicabili al trattamento di dati personali1. I dati personali sono: - a) trattati in modo lecito, corretto e trasparente nei confronti dell'interessato («liceità, correttezza e trasparenza»); - b) raccolti per finalità determinate, esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità; un ulteriore trattamento dei dati personali a fini di archiviazione nel pubblico interesse, di ricerca scientifica o storica o …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Rispondere alle richieste di accesso di dipendenti e candidati, di norma entro un mese Art. 12 GDPRArticolo 12 GDPR Informazioni, comunicazioni e modalità trasparenti per l'esercizio dei diritti dell'interessato1. Il titolare del trattamento adotta misure appropriate per fornire all'interessato tutte le informazioni di cui agli articoli 13 e 14 e le comunicazioni di cui agli articoli da 15 a 22 e all'articolo 34 relative al trattamento in forma concisa, trasparente, intelligibile e facilmente accessibile, con un linguaggio semplice e chiaro, in particolare nel caso di informazioni destinate specificamente ai minori. Le …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗ Art. 15 GDPRArticolo 15 GDPR Diritto di accesso dell'interessato1. L'interessato ha il diritto di ottenere dal titolare del trattamento la conferma che sia o meno in corso un trattamento di dati personali che lo riguardano e in tal caso, di ottenere l'accesso ai dati personali e alle seguenti informazioni: - a) le finalità del trattamento; - b) le categorie di dati personali in questione; - c) i destinatari o le categorie di destinatari a cui i dati personali sono stati o …Apri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗
- Negli enti NIS2: formazione e sensibilizzazione, nonché concetti per la sicurezza del personale § 30, comma 2, nn. 7 e 9 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Apri l’originale (gesetze-im-internet.de) ↗
Informazione generale, non consulenza legale. Questa pagina riassume il quadro giuridico in forma semplificata e non sostituisce la valutazione del vostro caso specifico. Fa fede il testo delle leggi e delle norme.
Come vi supporta Complass
Assunzione, cambio, cessazione
Una checklist invece di tre e-mail
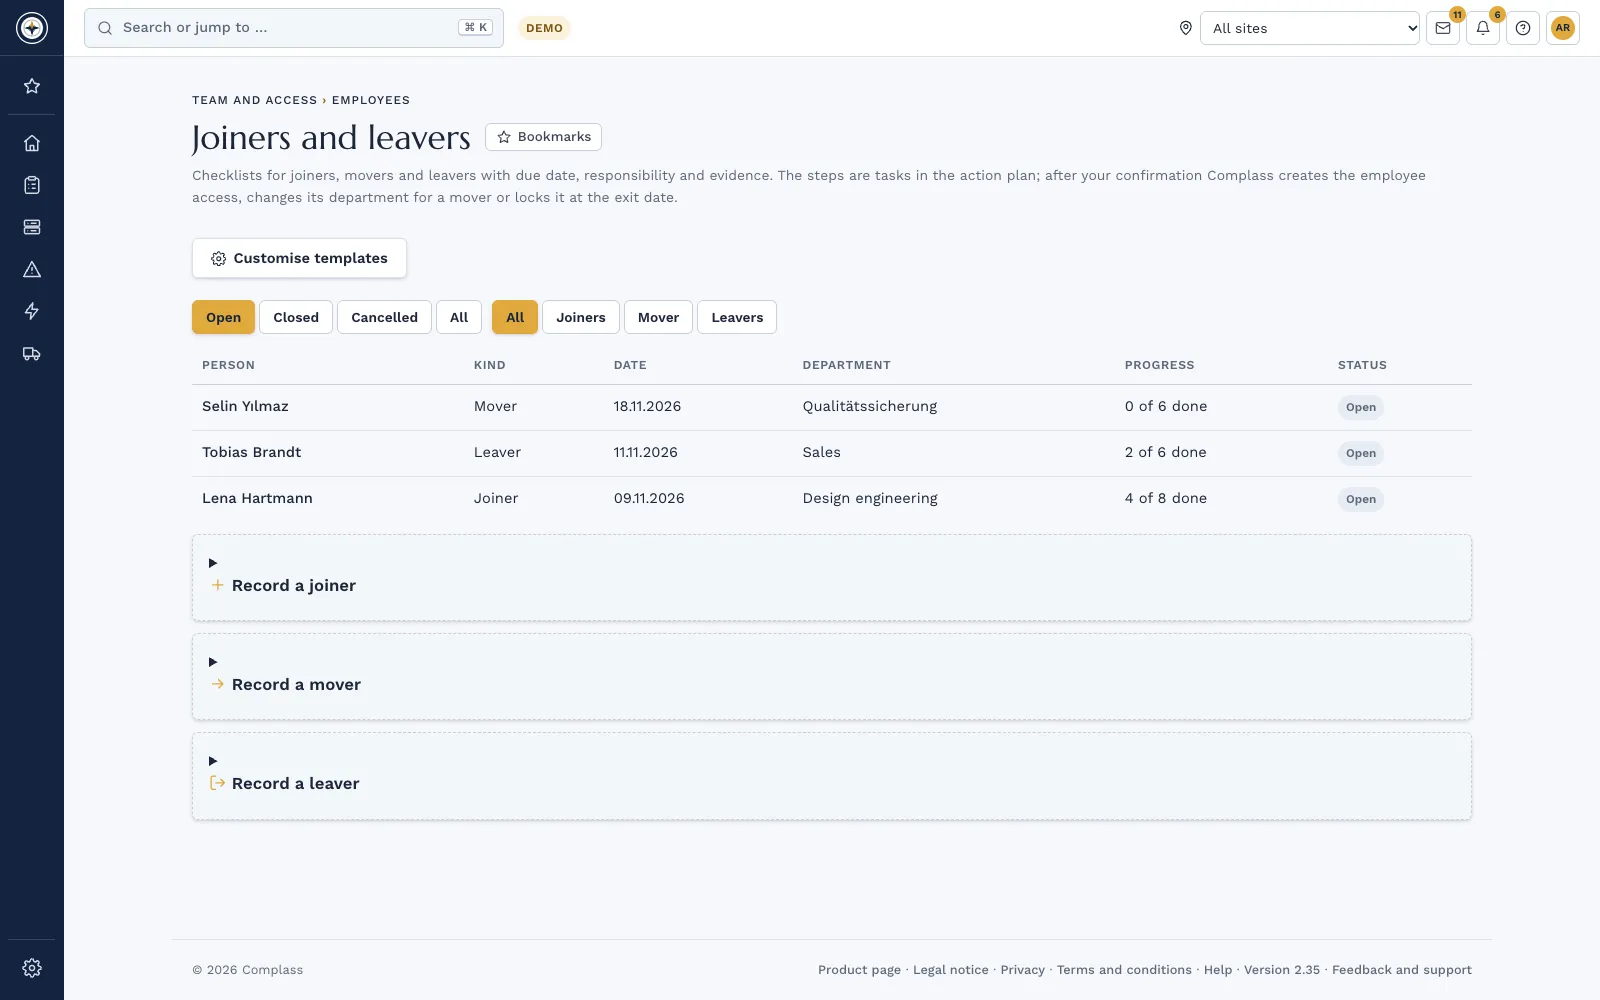
Per ogni persona una checklist con scadenza, responsabile ed evidenza, adattata ai Suoi processi. All’assunzione Complass propone l’accesso, le policy da prendere in visione e il corso di awareness, e Lei conferma. Alla cessazione Complass blocca, dopo la Sua conferma, l’accesso del dipendente; evidenze e certificati restano.
Formazione e istruzioni
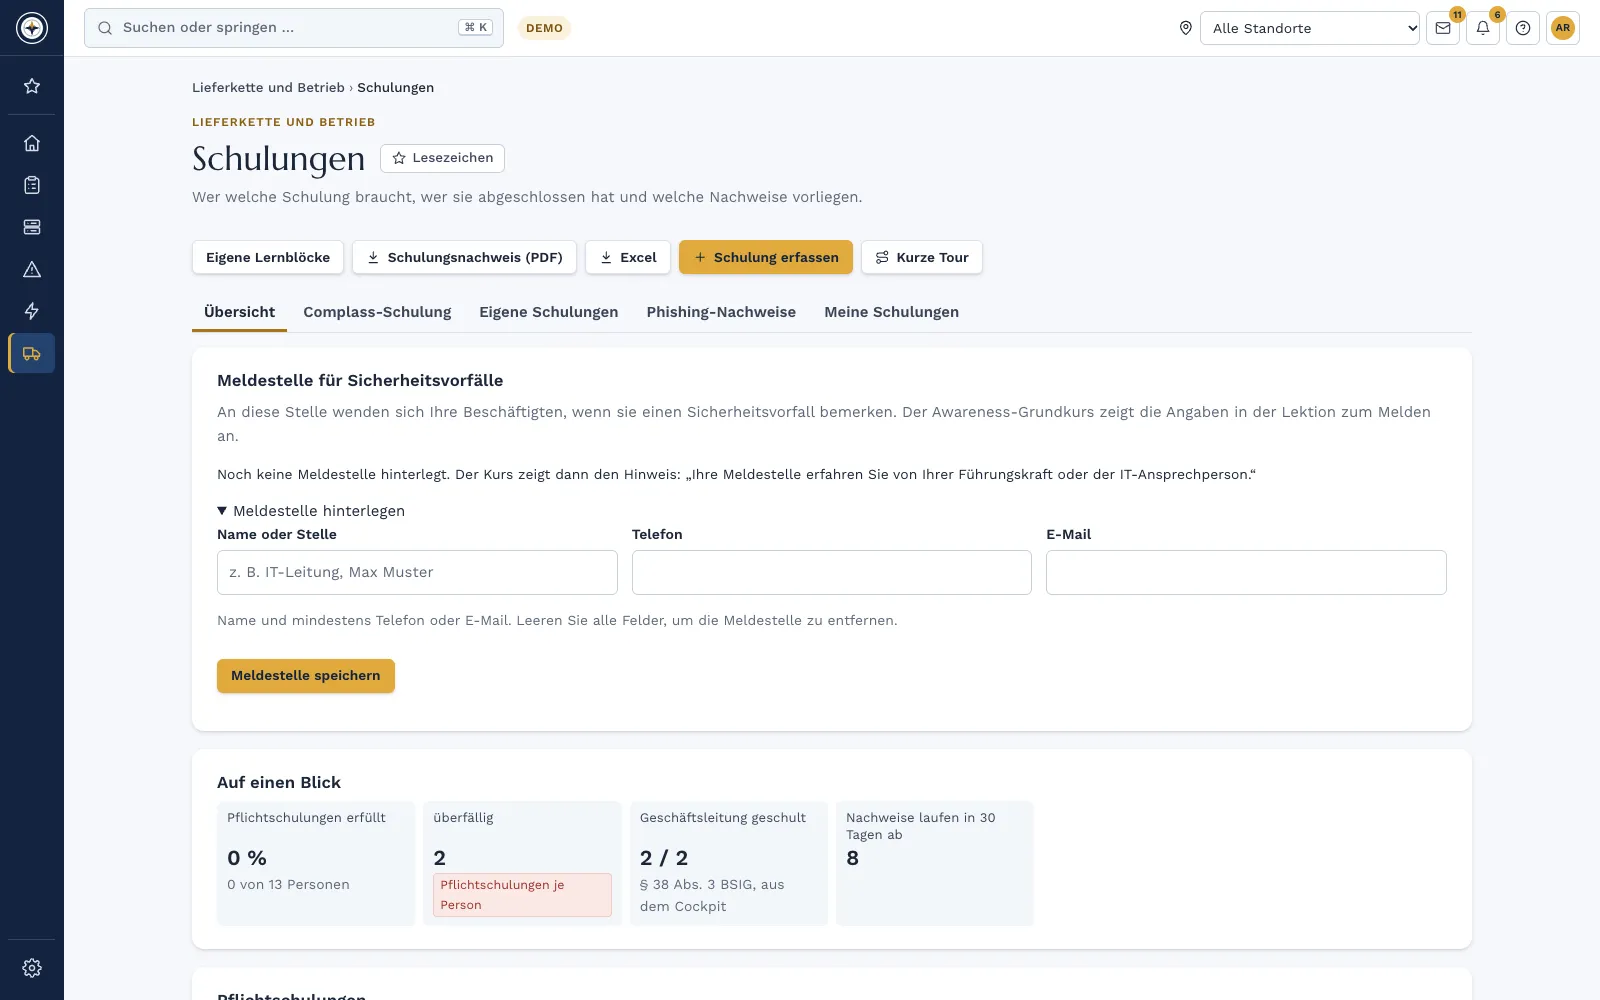
Chi ha fatto cosa? Una pagina.
Assegnare la formazione obbligatoria a tutti, a reparti o a singole persone, con scadenza e promemoria. Appuntamenti in presenza e corsi esterni li inserisce a mano o li importa come CSV. L’evidenza va all’audit come PDF o Excel. Le istruzioni proprie, ad esempio le regole interne, le scrive Lei stesso, su richiesta con quiz.
Tutela degli informatori
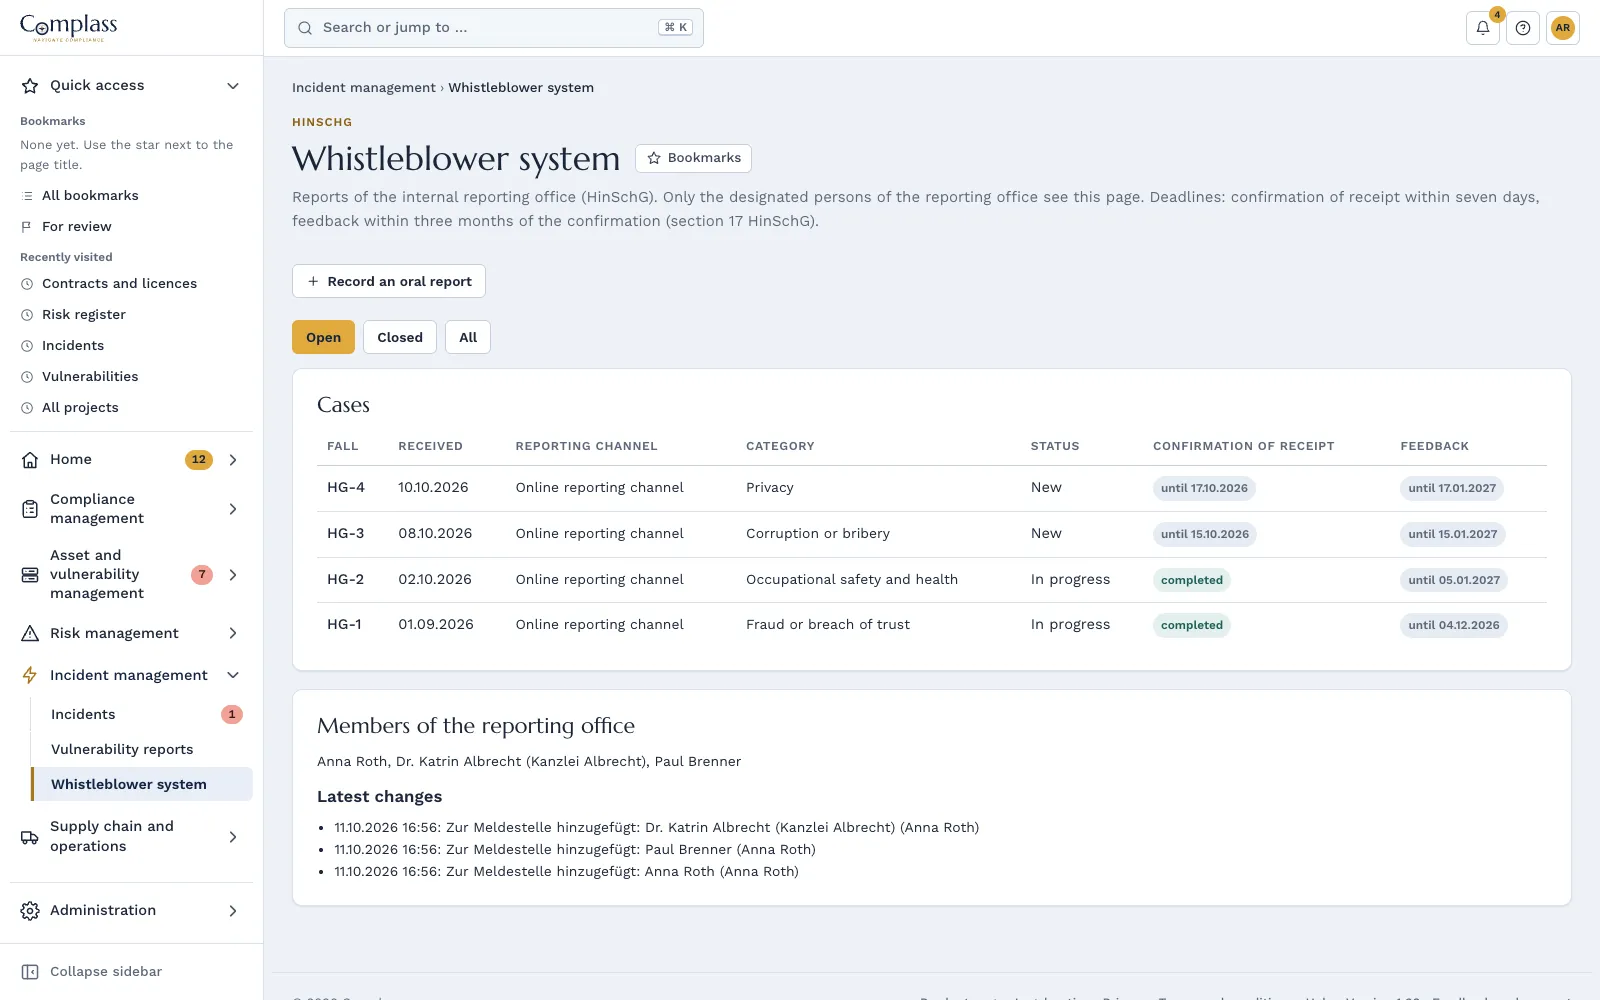
Il canale di segnalazione c’è già
Le segnalazioni possono arrivare anche in forma anonima, senza indirizzo IP e cifrate per azienda. Solo l’ufficio di segnalazione legge i casi, nemmeno i titolari dell’account. Complass sorveglia le scadenze. La pagina per le segnalazioni è disponibile su richiesta in altre lingue, ad esempio turco o ucraino.
Complass non sostituisce il software del personale: paghe, fascicolo del personale e gestione dei candidati restano dove sono.
Domande frequenti
Che cosa è incluso nel pacchetto e che cosa si aggiunge?
In ogni pacchetto sono inclusi assunzioni e cessazioni, l’accesso dei dipendenti, la pagina con le evidenze formative, il canale di segnalazione e i framework GDPR e HinSchG. In più ci sono i posti nei corsi dell’Academy per persona e corso, anche per il corso di awareness. La gestione della protezione dei dati e le istruzioni proprie (Academy e awareness) sono moduli acquistabili e inclusi in Professional e Premium.
Complass blocca gli accessi in altri sistemi?
No. Dopo la Sua conferma Complass blocca l’accesso del dipendente a Complass stesso. Gli accessi in altri sistemi sono passaggi della checklist. Con la gestione degli asset o le verifiche delle autorizzazioni Complass mostra inoltre gli account ancora attivi della persona nei Suoi sistemi registrati e li aggiunge alla checklist con un clic.
Tutti i dipendenti hanno bisogno di un account nel portale?
No. Per policy e formazione basta l’accesso dei dipendenti, che non occupa alcun posto utente. Importa le persone come CSV o da Excel, oppure le riallinea continuamente con gruppi di Microsoft Entra.
Le risorse umane possono assumere il ruolo di ufficio di segnalazione?
Sì, se le persone lavorano in modo indipendente, senza conflitti di interesse e con le competenze necessarie (§ 15 HinSchG). Lo verifichi bene, perché le risorse umane possono essere esse stesse oggetto di una segnalazione. In alternativa subentra un difensore civico. Entrambi lavorano con l’accesso «solo ufficio di segnalazione», che non occupa alcun posto utente.
Che cosa vedono le risorse umane della formazione e che cosa resta privato?
Vede per ogni persona lo stato: assegnata, completata, in scadenza. Gli amministratori non vedono i risultati dei test dei singoli, e gli indicatori sull’efficacia compaiono solo a partire da 5 persone. Se e come coinvolgere il consiglio di fabbrica, lo chiarisce in azienda.
Come rappresentiamo i dati del personale nella protezione dei dati?
Nel registro della gestione della protezione dei dati registra candidature, fascicolo del personale e paghe come attività di trattamento con finalità, base giuridica e termine di cancellazione. La panoramica dei termini di cancellazione mostra le lacune, le richieste degli interessati procedono con termine di un mese calcolato.
Whitepaper: Whistleblower protection: setting up and running an internal reporting office under the HinSchG GDPR basics: organising data protection you can demonstrate
Altri ruoli professionali: Direzione Sicurezza delle informazioni e IT Acquisti e gestione dei fornitori Tutti i destinatari in sintesi
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.