Il vostro cliente vuole TISAX? Complass vi ci porta.
Il Suo cliente richiede un’etichetta TISAX? Complass La guida dalla scelta delle etichette, passando per l’autovalutazione secondo VDA ISA, fino al piano di misure, con tutte le prove in un unico posto.
TISAX (Trusted Information Security Assessment Exchange) è la procedura di verifica e scambio dell’industria automobilistica per la sicurezza delle informazioni. Si basa sul catalogo dei requisiti VDA ISA (Information Security Assessment) dell’associazione tedesca dell’industria automobilistica (VDA). Un fornitore di audit autorizzato valuta la vostra azienda e voi condividete il risultato come etichetta con i vostri clienti tramite la piattaforma di ENX Association. TISAX non è né una legge né un certificato; diventa vincolante tramite contratti e condizioni di acquisto.
TISAX® è un marchio registrato di ENX Association. Complass non ha alcun legame con ENX Association né con il VDA.
Aggiornamento dei contenuti:
Vale anche per me?
TISAX riguarda le aziende che ricevono da case automobilistiche o da grandi fornitori informazioni riservate, prototipi o dati personali: fornitori di componenti e sistemi, fornitori di servizi di sviluppo, fornitori IT e cloud, logistica, agenzie e laboratori di prova. L’obbligo non deriva da una legge, ma dal contratto con il vostro cliente, che stabilisce quali etichette si aspetta e entro quando.
Le etichette di cui avete bisogno dipendono da ciò con cui lavorate: informazioni riservate o strettamente riservate, alta disponibilità, prototipi e veicoli di prova, oppure dati trattati per conto del vostro cliente. Nella prima fase chiarite in Complass il requisito del vostro cliente e registrate le etichette obiettivo.
Questa panoramica non sostituisce la consulenza legale. Fa fede il testo giuridico o normativo; in Complass verificate l’applicabilità con indicazioni basate sui riferimenti.
Basi
VDA ISA 6Catalogo dei requisiti del VDA con i moduli sicurezza delle informazioni, protezione dei prototipi e protezione dei dati
VDA ISA 2027Nuova versione, valida per gli assessment commissionati a partire dal 01/01/2027
Manuale dei partecipanti TISAX di ENXProcedura, etichette, livelli di assessment e validità
Art. 28 GDPRArticolo 28 GDPRResponsabile del trattamento1. Qualora un trattamento debba essere effettuato per conto del titolare del trattamento, quest'ultimo ricorre unicamente a responsabili del trattamento che presentino garanzie sufficienti per mettere in atto misure tecniche e organizzative adeguate in modo tale che il trattamento soddisfi i requisiti del presente regolamento e garantisca la tutela dei diritti dell'interessato. 2. Il responsabile del trattamento non …Stato: 06.10.2026 · Fonte: EUR-Lex – consolidated version incl. corrigendaApri l’originale (EUR-Lex – consolidated version incl. corrigenda) ↗Trattamento per conto del titolare, base delle etichette di protezione dei dati
Date chiave
Il VDA ISA 6 si applica agli assessment, con gli attuali obiettivi di sicurezza delle informazioni e di disponibilità
ENX
I veicoli di prova e gli eventi con prototipi sono valutati al livello di assessment 2 (in precedenza livello 3)
ENX
VDA ISA 2027 pubblicato; in futuro una nuova versione ogni anno
ENX
Il VDA ISA 2027 si applica a tutti gli assessment commissionati a partire da quel giorno; le etichette esistenti restano valide
ENX
Per TISAX non esistono scadenze di legge; il calendario lo stabilisce il vostro cliente. Secondo ENX, un’etichetta è valida tre anni dalla fine dell’assessment. Le non conformità del primo assessment devono essere risolte al più tardi nove mesi dopo il colloquio finale. In Complass pianificate a ritroso a partire dalla data del cliente; la data dell’assessment si inserisce nel piano di progetto e la dashboard mostra il conto alla rovescia.
Come Complass aiuta
9fasi
27passi guidati
18modelli di documento
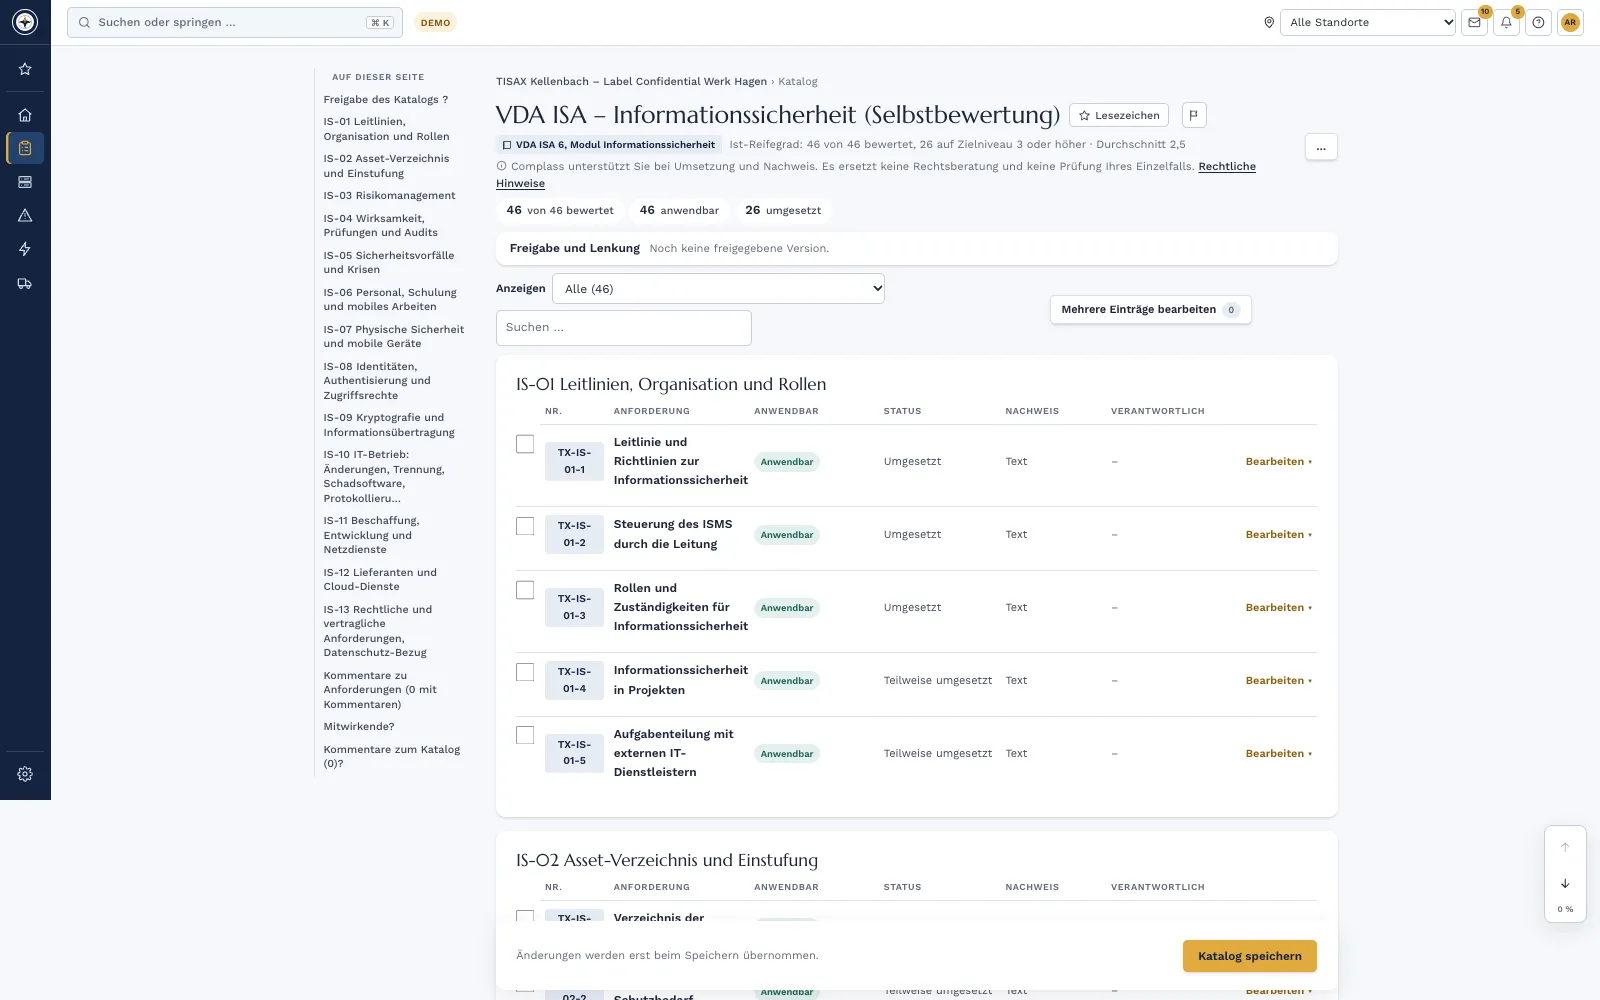
75requisiti nel catalogo
Autovalutazione con livello di maturità
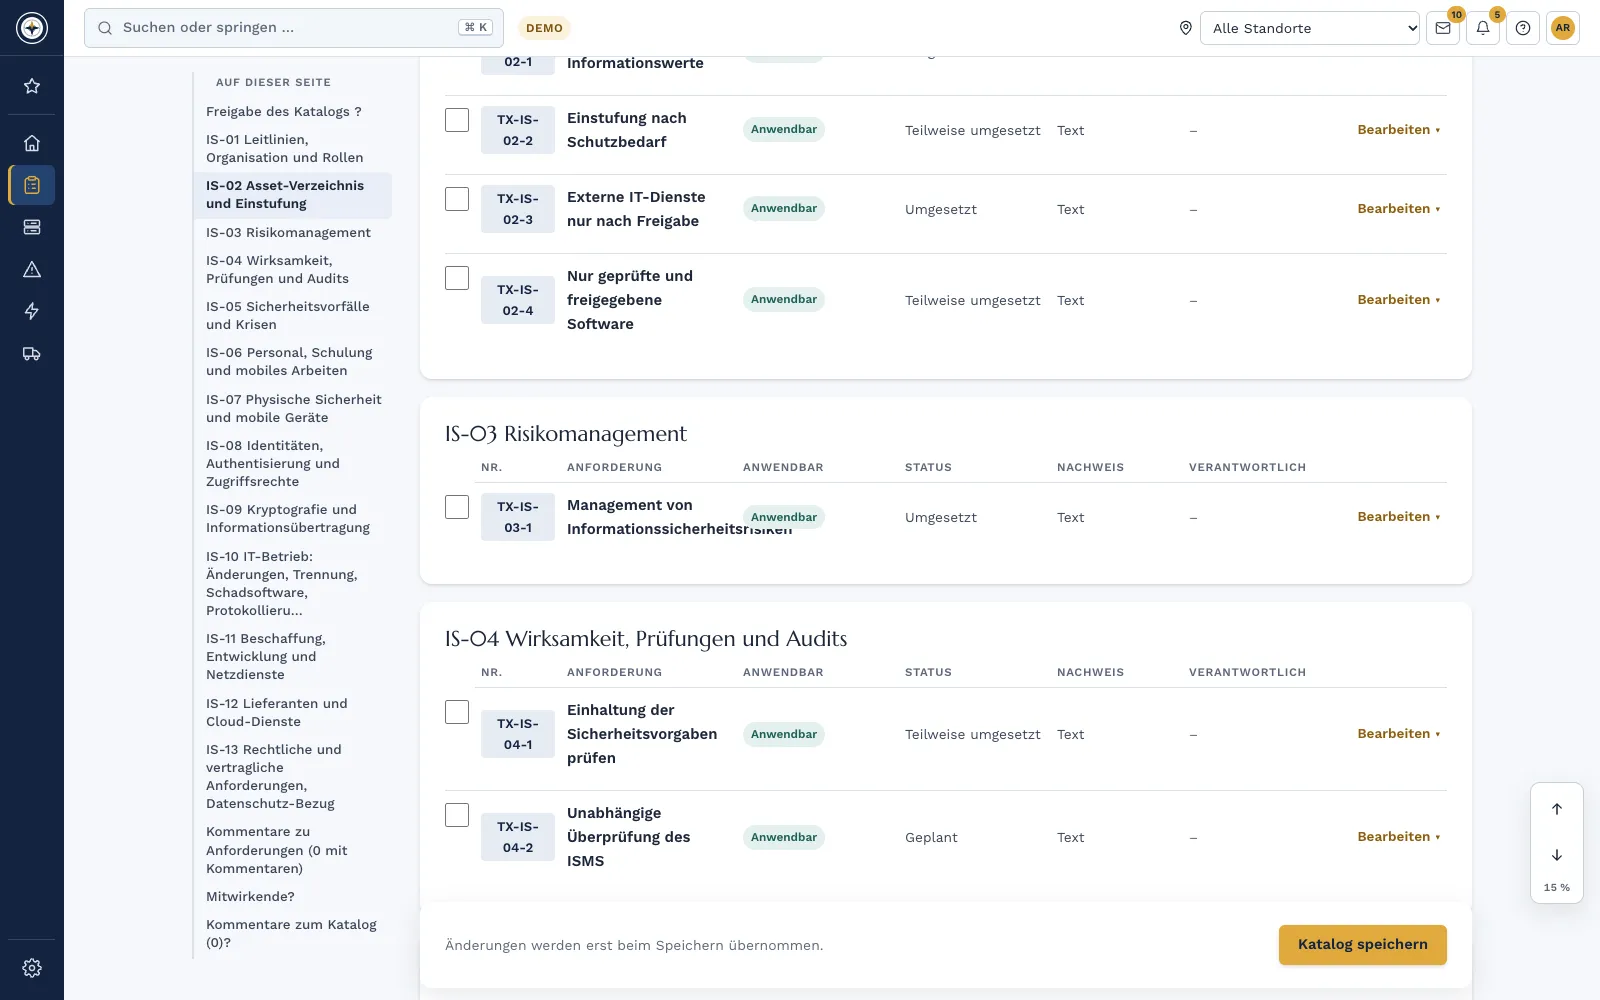
Per ogni requisito registrate applicabilità, livello di maturità attuale da 0 a 5, lacuna ed evidenza. Accanto compare il numero del VDA ISA; la descrizione è formulata con parole nostre. Esportazione in Excel, Word o PDF.
Protezione dei prototipi e protezione dei dati
Fasi e cataloghi dedicati per aree di sicurezza, veicoli di prova, eventi e riprese, nonché per il trattamento per conto del titolare. Li elaborate solo se il vostro cliente richiede queste etichette.
Modelli
tra l’altro: requisito del cliente ed etichette obiettivo, ambito dell’assessment e sedi, concetto di protezione dei prototipi, accessi e visitatori, veicoli di prova e trasporto, piano delle misure dopo l’assessment e le policy del vostro SGSI.
Fino all’assessment e oltre
Checklist per la registrazione presso ENX, la scelta del fornitore di audit e il giorno dell’audit. I rilievi dell’assessment li gestite nel piano delle misure con responsabili e scadenze fino alla verifica successiva.
Prezzo: TISAX si prenota come qualsiasi framework. Rientra tra i framework inclusi nel vostro piano (piani da 199 € al mese) oppure si aggiunge come framework ulteriore da 99 € al mese. Tutti i prezzi sono netti, IVA esclusa. Vai ai prezzi
Formazione “TISAX: basi e attuazione” per il vostro team
Le fasi nel modulo
Trigger, labels and assessment level
Scope and project organisation
Self-assessment
Implement information security
Prototype protection (only for proto labels)
Data protection (only for data labels)
ENX registration and audit provider
Assessment
Action plan, follow-up check and label
Catalogo: VDA ISA – Information security (self-assessment)
Il livello di assessment stabilisce quanto approfonditamente il fornitore di audit effettua la verifica. Deriva dalle etichette richieste dal vostro cliente.
AL1: autovalutazione
Vi valutate da soli. Non c’è alcuna etichetta né scambio tramite ENX. Adatto come punto di partenza e per fare il punto della vostra situazione.
AL2: verifica di plausibilità
Il fornitore di audit verifica la vostra autovalutazione sulla base di evidenze e interviste, di solito in videoconferenza. Tipico per informazioni riservate, alta disponibilità, veicoli di prova, eventi con prototipi e dati.
AL3: verifica completa in loco
Verifica in loco con documenti, interviste e sopralluogo. Tipico per informazioni strettamente riservate, disponibilità molto alta, componenti e veicoli prototipo nonché categorie particolari di dati personali.
Livello di maturità attuale ed evidenza per requisito
Livello di maturità da 0 a 5 per requisito
Nell’autovalutazione registrate per ogni requisito quanto affidabilmente è attuato. L’obiettivo è il livello di maturità 3 per ogni requisito applicabile. Complass mostra il livello di maturità attuale rispetto a questo obiettivo, così vedete le lacune a colpo d’occhio.
incompleto: manca o avviene solo per caso
eseguito: viene attuato, ma senza regole fisse
gestito: pianificato, con responsabilità chiare
stabilito: definito in modo vincolante, applicato ovunque e verificato (obiettivo)
prevedibile: l’efficacia viene misurata
ottimizzato: migliorato continuamente
Fonte di etichette, livelli e valore obiettivo: manuale dei partecipanti TISAX di ENX 2.8. Quali etichette valgono per voi lo stabilisce il vostro cliente.
TISAX in Complass: cosa serve come minimo
Se i Suoi clienti richiedono TISAX, questa selezione copre i requisiti in Complass.
Selezione minima TISAX
Pacchetto Start, taglia S
199 €netto al mese
TISAX: Richiesta dai Suoi clienti? Allora la normativa copre i requisiti. Nessun obbligo di legge.
GDPR, Regolamento sull’IA e Protezione degli informatori (HinSchG) (protezione di base)
Può soddisfare i requisiti anche senza Complass. Complass supporta attuazione e prova e non sostituisce la consulenza legale. Note legali
Domande frequenti
Con Complass otteniamo un’etichetta TISAX?+
No. L’etichetta presuppone un assessment da parte di un fornitore di audit autorizzato da ENX, ed è questo assessment a decidere se la ottenete. Complass vi prepara: con autovalutazione, livello di maturità attuale per requisito, modelli, evidenze e piano delle misure.
Il VDA ISA è incluso in Complass?+
No. Per ogni requisito Complass indica solo il numero del VDA ISA e lo descrive con parole proprie. Il catalogo ufficiale lo scaricate da ENX e lo usate in parallelo; potete salvare estratti nel progetto.
Complass ci registra presso ENX?+
No. Registrazione, incarico al fornitore di audit e condivisione del risultato avvengono tramite il portale di ENX. Complass prepara i dati necessari con una checklist.
Abbiamo già un SGSI secondo ISO 27001. Ci è utile?+
Sì. Il VDA ISA si basa strettamente su ISO/IEC 27001 e 27002, quindi molti requisiti li avete già attuati. I modelli di policy nel modulo TISAX sono strutturati come nel modulo ISO 27001. Protezione dei prototipi e protezione dei dati si aggiungono se necessario.
Cosa cambia con il VDA ISA 2027?+
Per gli assessment commissionati a partire dal 01/01/2027 si applica il VDA ISA 2027, con numeri in parte nuovi. Le vostre risposte in Complass sono legate a identificatori propri e stabili e vengono mantenute nel passaggio. I numeri secondo il VDA ISA 2027 sono in preparazione.
Provate Complass con i vostri dati
Create voi stessi il vostro accesso di prova, se volete con un progetto di esempio per ogni quadro normativo. Se preferite vedere prima Complass, richiedete una demo.