Klient wymaga etykiety TISAX? Complass prowadzi od wyboru etykiet przez samoocenę według VDA ISA aż do planu działań, ze wszystkimi dowodami w jednym miejscu.
TISAX (Trusted Information Security Assessment Exchange) to stosowana w przemyśle motoryzacyjnym procedura oceny i wymiany informacji w zakresie bezpieczeństwa informacji. Podstawą jest katalog wymagań VDA ISA (Information Security Assessment) niemieckiego stowarzyszenia przemysłu motoryzacyjnego (VDA). Uprawniony dostawca audytu ocenia przedsiębiorstwo, a wynik udostępniają Państwo jako etykietę swoim klientom za pośrednictwem platformy ENX Association. TISAX nie jest ani ustawą, ani certyfikatem; staje się wiążący przez umowy i warunki zakupu.
TISAX® jest zarejestrowanym znakiem towarowym ENX Association. Complass nie jest powiązany z ENX Association ani z VDA.
Aktualność treści:
Czy dotyczy to nas?
TISAX dotyczy przedsiębiorstw, które od producentów samochodów lub dużych dostawców otrzymują poufne informacje, prototypy lub dane osobowe: dostawców części i systemów, usługodawców w zakresie rozwoju, dostawców IT i chmury, logistyki, agencji i laboratoriów badawczych. Obowiązek nie wynika z ustawy, lecz z umowy z klientem, który określa, jakich etykiet oczekuje i w jakim terminie.
Jakich etykiet Państwo potrzebują, zależy od tego, z czym Państwo pracują: informacje poufne lub ściśle poufne, wysoka dostępność, prototypy i pojazdy testowe albo dane przetwarzane w imieniu klienta. W pierwszej fazie wyjaśniają Państwo w Complass wymaganie klienta i zapisują docelowe etykiety.
Niniejszy przegląd nie zastępuje porady prawnej. Rozstrzygający jest tekst prawny lub normatywny; w Complass stosowalność sprawdza się za pomocą wskazówek opartych na odnośnikach do przepisów.
Podstawy
VDA ISA 6Katalog wymagań VDA z modułami bezpieczeństwo informacji, ochrona prototypów i ochrona danych
VDA ISA 2027Nowa wersja, obowiązuje dla ocen zlecanych od 01.01.2027
Podręcznik uczestnika TISAX ENXPrzebieg, etykiety, poziomy oceny i ważność
Art. 28 RODOArtykuł 28 RODOPodmiot przetwarzający1. Jeżeli przetwarzanie ma być dokonywane w imieniu administratora, korzysta on wyłącznie z usług takich podmiotów przetwarzających, które zapewniają wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych, by przetwarzanie spełniało wymogi niniejszego rozporządzenia i chroniło prawa osób, których dane dotyczą. 2. Podmiot przetwarzający nie korzysta z usług innego podmiotu …Stan na: 06.10.2026 · Źródło: EUR-Lex – consolidated version incl. corrigendaOtwórz oryginał (EUR-Lex – consolidated version incl. corrigenda) ↗Powierzenie przetwarzania, podstawa etykiet ochrony danych
Kluczowe terminy
VDA ISA 6 obowiązuje dla ocen, z dzisiejszymi celami dotyczącymi bezpieczeństwa informacji i dostępności
ENX
Pojazdy testowe i wydarzenia z prototypami są oceniane na poziomie oceny 2 (wcześniej poziom 3)
ENX
VDA ISA 2027 opublikowany; w przyszłości nowa wersja co roku
ENX
VDA ISA 2027 obowiązuje dla wszystkich ocen zleconych od tego dnia; istniejące etykiety pozostają ważne
ENX
Dla TISAX nie ma terminów ustawowych; harmonogram wyznacza Państwa klient. Według ENX etykieta jest ważna trzy lata od zakończenia oceny. Niezgodności z oceny wstępnej należy usunąć najpóźniej dziewięć miesięcy po rozmowie końcowej. W Complass planują Państwo wstecz od terminu klienta; termin oceny wpisują Państwo w planie projektu, a dashboard pokazuje odliczanie.
Jak Complass pomaga
9faz
27kroków z przewodnikiem
18szablonów dokumentów
75wymagań w katalogu
Samoocena z poziomem dojrzałości
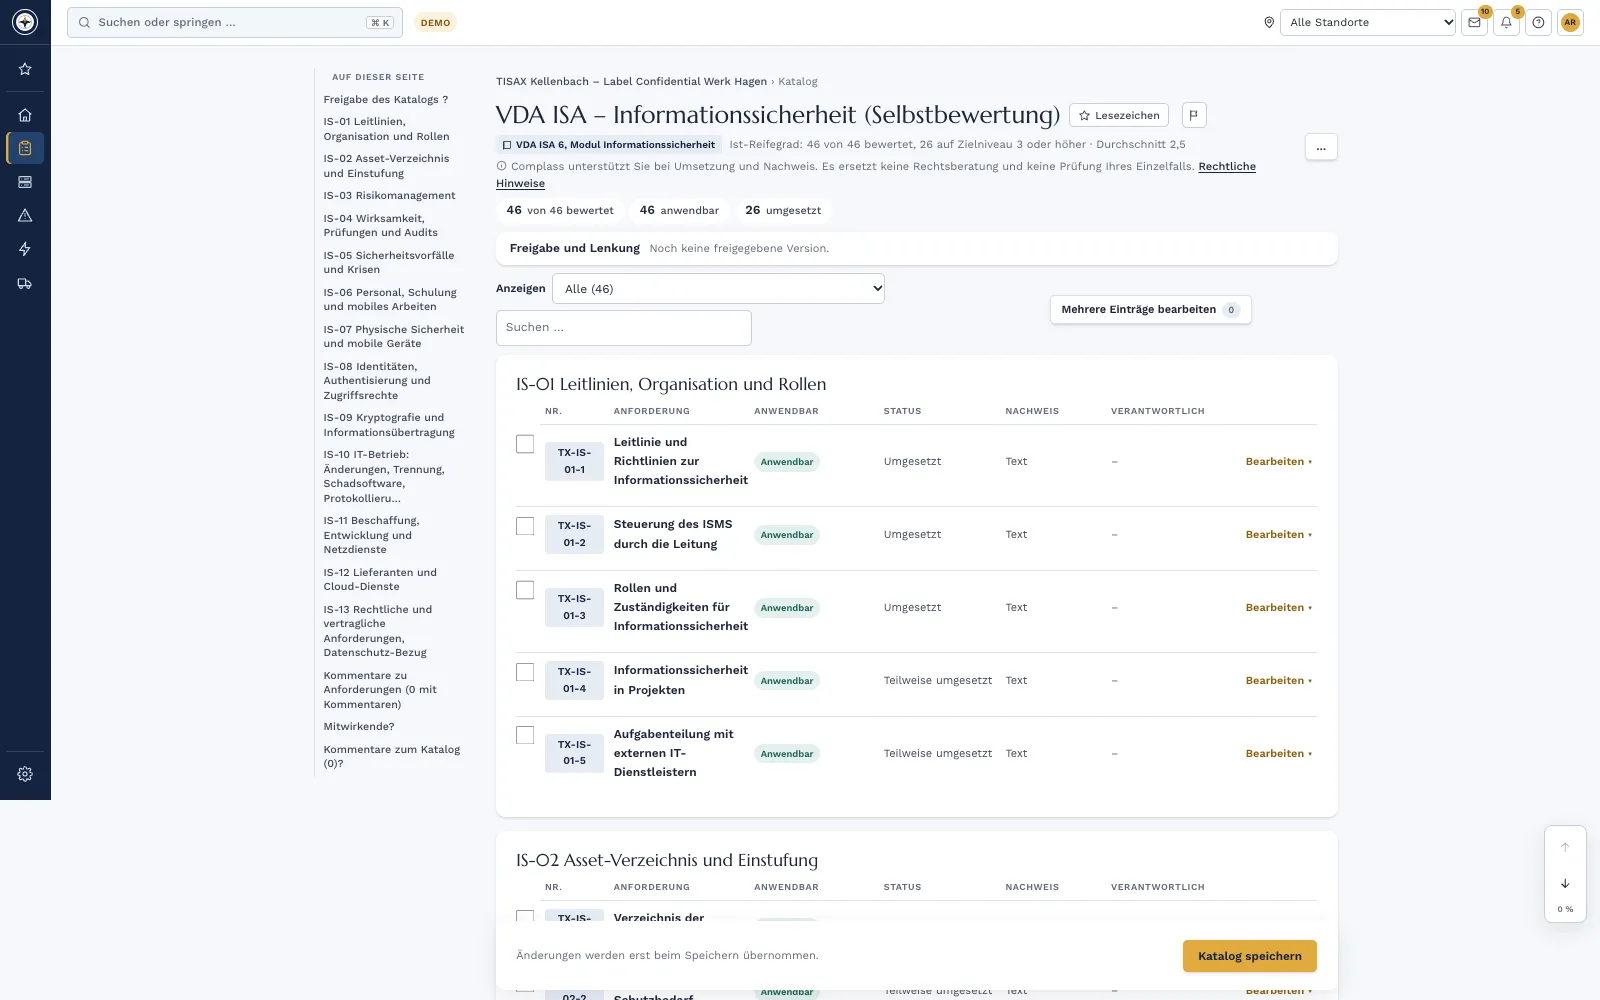
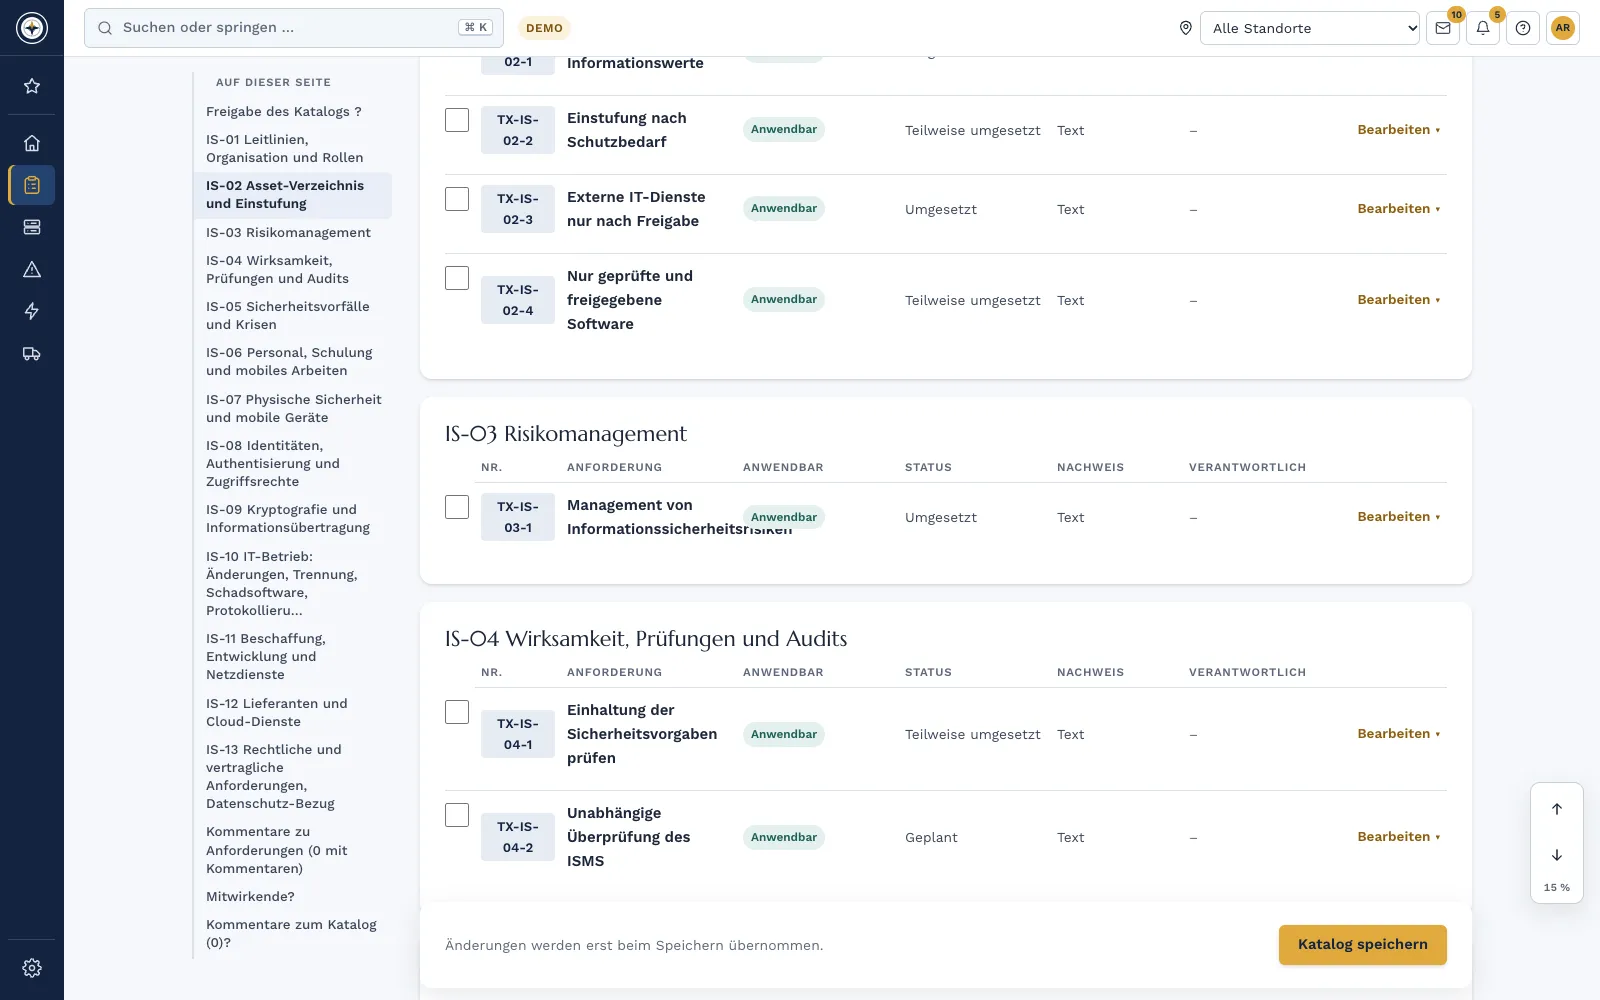
Dla każdego wymagania zapisują Państwo stosowalność, aktualny poziom dojrzałości od 0 do 5, lukę i dowód. Obok znajduje się numer w VDA ISA; opis jest sformułowany własnymi słowami. Eksport do Excela, Worda lub PDF.
Ochrona prototypów i ochrona danych
Osobne fazy i katalogi dla stref bezpieczeństwa, pojazdów testowych, wydarzeń i nagrań oraz dla powierzenia przetwarzania. Opracowują je Państwo tylko wtedy, gdy klient wymaga tych etykiet.
Szablony
m.in. wymaganie klienta i etykiety docelowe, zakres oceny i lokalizacje, koncepcja ochrony prototypów, dostęp i goście, pojazdy testowe i transport, plan działań po ocenie oraz polityki SZBI.
Do oceny i po niej
Listy kontrolne dotyczące rejestracji w ENX, wyboru dostawcy audytu i dnia audytu. Ustalenia z oceny prowadzą Państwo w planie działań z osobami odpowiedzialnymi i terminami aż do weryfikacji następczej.
Cena: TISAX rezerwują Państwo jak każdą regulację. Wlicza się do regulacji zawartych w Państwa taryfie (taryfy od 199 € miesięcznie) lub dochodzi jako kolejna regulacja od 99 € miesięcznie. Wszystkie ceny netto, plus VAT. Do cennika
Szkolenie „TISAX: podstawy i wdrożenie” dla Państwa zespołu
Fazy w module
Trigger, labels and assessment level
Scope and project organisation
Self-assessment
Implement information security
Prototype protection (only for proto labels)
Data protection (only for data labels)
ENX registration and audit provider
Assessment
Action plan, follow-up check and label
Katalog: VDA ISA – Information security (self-assessment)
Poziom oceny określa, jak dokładnie sprawdza dostawca audytu. Wynika on z etykiet wymaganych przez Państwa klienta.
AL1: samoocena
Oceniają się Państwo sami. Nie ma etykiety ani wymiany przez ENX. Odpowiednie na początek i do własnego określenia punktu wyjścia.
AL2: kontrola wiarygodności
Dostawca audytu sprawdza Państwa samoocenę na podstawie dowodów i wywiadów, zwykle przez wideokonferencję. Typowe dla informacji poufnych, wysokiej dostępności, pojazdów testowych, wydarzeń z prototypami i danych.
AL3: kompleksowa kontrola na miejscu
Kontrola na miejscu z dokumentami, wywiadami i oględzinami. Typowe dla informacji ściśle poufnych, bardzo wysokiej dostępności, części i pojazdów prototypowych oraz szczególnych kategorii danych osobowych.
Aktualny poziom dojrzałości i dowód dla każdego wymagania
Poziom dojrzałości 0–5 dla każdego wymagania
W samoocenie zapisują Państwo dla każdego wymagania, jak niezawodnie jest wdrożone. Celem jest poziom dojrzałości 3 dla każdego mającego zastosowanie wymagania. Complass pokazuje aktualny poziom dojrzałości względem tego celu, dzięki czemu luki widać od razu.
niepełny: brak lub tylko przypadkowo
wykonywany: jest realizowany, ale bez stałych zasad
zarządzany: zaplanowany, z jasnymi odpowiedzialnościami
ustanowiony: wiążąco określony, stosowany wszędzie i weryfikowany (cel)
przewidywalny: skuteczność jest mierzona
optymalizowany: stale doskonalony
Źródło etykiet, poziomów i wartości docelowej: podręcznik uczestnika TISAX ENX 2.8. Które etykiety Państwa dotyczą, określa klient.
TISAX w Complass: czego Państwo minimalnie potrzebują
Jeśli Państwa klienci wymagają TISAX, ten wybór obejmuje wymagania w Complass.
Minimalny wybór TISAX
Pakiet Start, rozmiar S
199 €netto miesięcznie
TISAX: Wymagane przez Państwa klientów? W takim razie regulacja obejmuje te wymagania. Brak obowiązku ustawowego.
RODO, Akt w sprawie AI i Ochrona sygnalistów (HinSchG) (ochrona podstawowa)
Większy efekt dzięki Zarządzanie zasobami i strefami, Supplier Management i Zarządzanie ciągłością działania (BCM), miejsce dla 10 użytkowników i 2 ram regulacyjnych.
Przy płatności rocznej, minimalny okres umowy 12 miesięcy. Płatność miesięczna z dopłatą 15 %. Wszystkie ceny netto plus VAT, stan na 06/11/2026. Wszystkie pakiety i moduły w przeglądzie cen
Wymagania mogą Państwo spełnić także bez Complass. Complass wspiera wdrożenie i dokumentowanie, ale nie zastępuje porady prawnej. Informacje prawne
Często zadawane pytania
Czy z Complass otrzymamy etykietę TISAX?+
Nie. Etykieta wymaga oceny przez dostawcę audytu uprawnionego przez ENX, a o jej przyznaniu decyduje ta ocena. Complass przygotowuje Państwa do niej: samooceną, aktualnym poziomem dojrzałości dla każdego wymagania, wzorami dokumentów, dowodami i planem działań.
Czy VDA ISA jest zawarty w Complass?+
Nie. Complass podaje dla każdego wymagania tylko numer w VDA ISA i opisuje je własnymi słowami. Oficjalny katalog pobierają Państwo z ENX i korzystają z niego równolegle; wyciągi z niego można zapisać w projekcie.
Czy Complass rejestruje nas w ENX?+
Nie. Rejestracja, zlecenie dla dostawcy audytu i udostępnienie wyniku odbywają się przez portal ENX. Complass przygotowuje potrzebne dane za pomocą listy kontrolnej.
Mamy już SZBI zgodny z ISO 27001. Czy to nam pomoże?+
Tak. VDA ISA jest merytorycznie ściśle oparty na ISO/IEC 27001 i 27002, więc wiele wymagań mają Państwo już wdrożonych. Wzory polityk w module TISAX mają taką samą strukturę jak w module ISO 27001. Ochrona prototypów i ochrona danych dochodzą w razie potrzeby.
Co zmienia się wraz z VDA ISA 2027?+
Dla ocen zlecanych od 01.01.2027 obowiązuje VDA ISA 2027, z częściowo nowymi numerami. Państwa odpowiedzi w Complass są powiązane z własnymi, stabilnymi identyfikatorami i zostają zachowane przy przejściu. Numery według VDA ISA 2027 są w przygotowaniu.
Przetestuj Complass na własnych danych
Mogą Państwo samodzielnie założyć konto testowe, na życzenie z przykładowym projektem dla każdej regulacji. Jeśli wolą Państwo najpierw zobaczyć Complass, proszę umówić demo.