

Seleção mínima TISAX
Pacote Start, tamanho S
199 € líquido por mês
- TISAX: Exigido pelos seus clientes? Então o referencial cobre os requisitos. Não existe obrigação legal.
- RGPD, Regulamento da IA e Proteção de denunciantes (HinSchG) (proteção base)
referencial · TISAX® – preparação para o assessment
O seu cliente exige uma etiqueta TISAX? O Complass guia-o da escolha das etiquetas, passando pela autoavaliação segundo o VDA ISA, até ao plano de medidas, com todas as provas num só lugar.
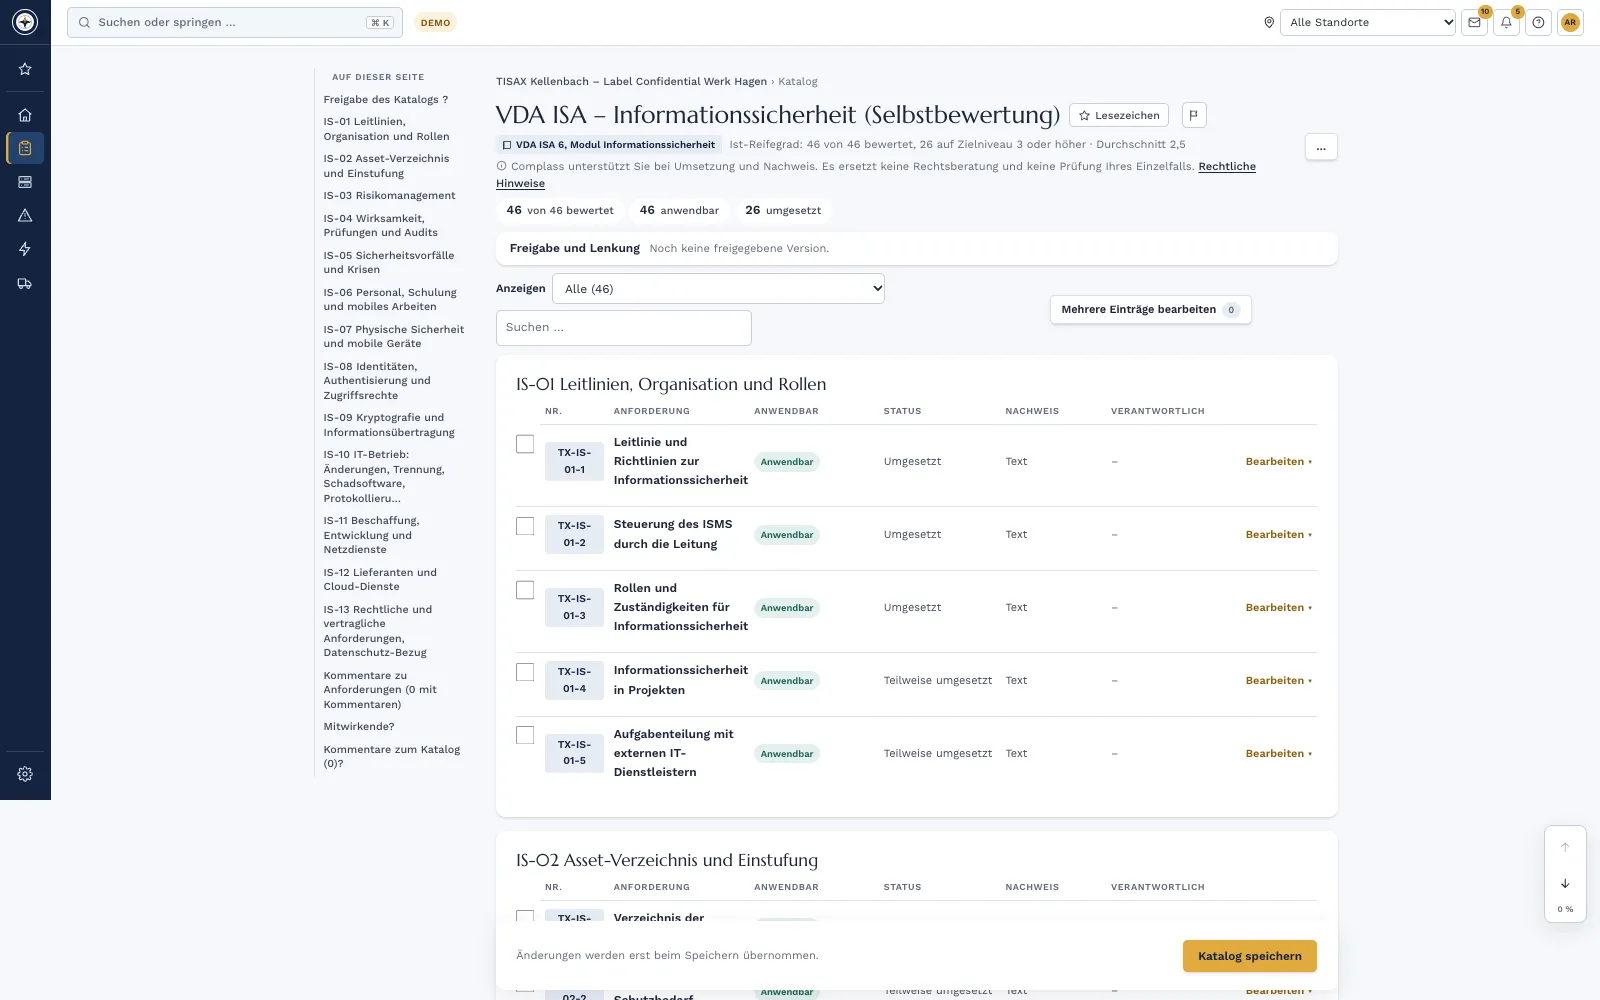
O TISAX (Trusted Information Security Assessment Exchange) é o procedimento de verificação e troca da indústria automóvel para a segurança da informação. Baseia-se no catálogo de requisitos VDA ISA (Information Security Assessment) da associação alemã da indústria automóvel (VDA). Um prestador de auditoria autorizado avalia a sua empresa e o resultado é partilhado por si como rótulo com os seus clientes através da plataforma da ENX Association. O TISAX não é nem uma lei nem um certificado; torna-se vinculativo através de contratos e condições de compra.
TISAX® é uma marca registada da ENX Association. O Complass não tem qualquer ligação à ENX Association nem ao VDA.
Atualidade dos conteúdos:
O TISAX diz respeito a empresas que recebem de fabricantes automóveis ou de grandes fornecedores informações confidenciais, protótipos ou dados pessoais: fornecedores de peças e sistemas, prestadores de serviços de desenvolvimento, fornecedores de TI e de nuvem, logística, agências e laboratórios de ensaio. A obrigação não decorre de uma lei, mas do contrato com o seu cliente, que define que rótulos espera e até quando.
Os rótulos de que precisa dependem daquilo com que trabalha: informações confidenciais ou estritamente confidenciais, alta disponibilidade, protótipos e veículos de ensaio, ou dados tratados por conta do seu cliente. Na primeira fase, esclarece no Complass o requisito do seu cliente e regista os rótulos-alvo.
Esta panorâmica não substitui aconselhamento jurídico. O texto legal ou normativo é o que faz fé; no Complass, verifica a aplicabilidade com orientações baseadas nas referências.
O VDA ISA 6 aplica-se aos assessments, com os atuais objetivos de segurança da informação e de disponibilidade
ENX
Os veículos de ensaio e os eventos com protótipos são avaliados no nível de assessment 2 (anteriormente nível 3)
ENX
VDA ISA 2027 publicado; no futuro, uma nova versão por ano
ENX
O VDA ISA 2027 aplica-se a todos os assessments encomendados a partir desse dia; os rótulos existentes mantêm-se válidos
ENX
Para o TISAX não existem prazos legais; o calendário é definido pelo seu cliente. Segundo a ENX, um rótulo é válido por três anos a contar do fim do assessment. Os desvios do assessment inicial têm de ser corrigidos no máximo nove meses após a reunião de encerramento. No Complass planeia de trás para a frente a partir da data do cliente; a data do assessment é introduzida no plano do projeto e o painel mostra a contagem decrescente.
Para cada requisito regista a aplicabilidade, o nível de maturidade atual de 0 a 5, a lacuna e a evidência. Ao lado figura o número do VDA ISA; a descrição está redigida por palavras próprias. Exportação para Excel, Word ou PDF.
Fases e catálogos próprios para zonas de segurança, veículos de ensaio, eventos e gravações, bem como para o tratamento por conta de outrem. Só os trabalha se o seu cliente exigir estes rótulos.
entre outros: requisito do cliente e rótulos-alvo, âmbito do assessment e locais, conceito de proteção de protótipos, acesso e visitantes, veículos de ensaio e transporte, plano de medidas após o assessment e as políticas do seu SGSI.
Listas de verificação para o registo na ENX, a escolha do prestador de auditoria e o dia da auditoria. As constatações do assessment gere-as no plano de medidas, com responsáveis e prazos, até à verificação posterior.
Preço: o TISAX contrata-se como qualquer quadro normativo. Conta entre os quadros normativos incluídos no seu plano (planos a partir de 199 € por mês) ou acresce como quadro normativo adicional a partir de 99 € por mês. Todos os preços são líquidos, acrescidos de IVA. Ver preços
Formação «TISAX: fundamentos e implementação» para a sua equipa
Catálogo: VDA ISA – Information security (self-assessment)
O nível de assessment determina a profundidade com que o prestador de auditoria verifica. Resulta dos rótulos exigidos pelo seu cliente.
Avalia-se a si próprio. Não há rótulo nem troca através da ENX. Adequado como ponto de partida e para fazer o seu próprio diagnóstico.
O prestador de auditoria verifica a sua autoavaliação com base em evidências e entrevistas, geralmente por videoconferência. Típico para informações confidenciais, alta disponibilidade, veículos de ensaio, eventos com protótipos e dados.
Verificação no local com documentos, entrevistas e visita. Típico para informações estritamente confidenciais, disponibilidade muito alta, peças e veículos protótipo, bem como categorias especiais de dados pessoais.
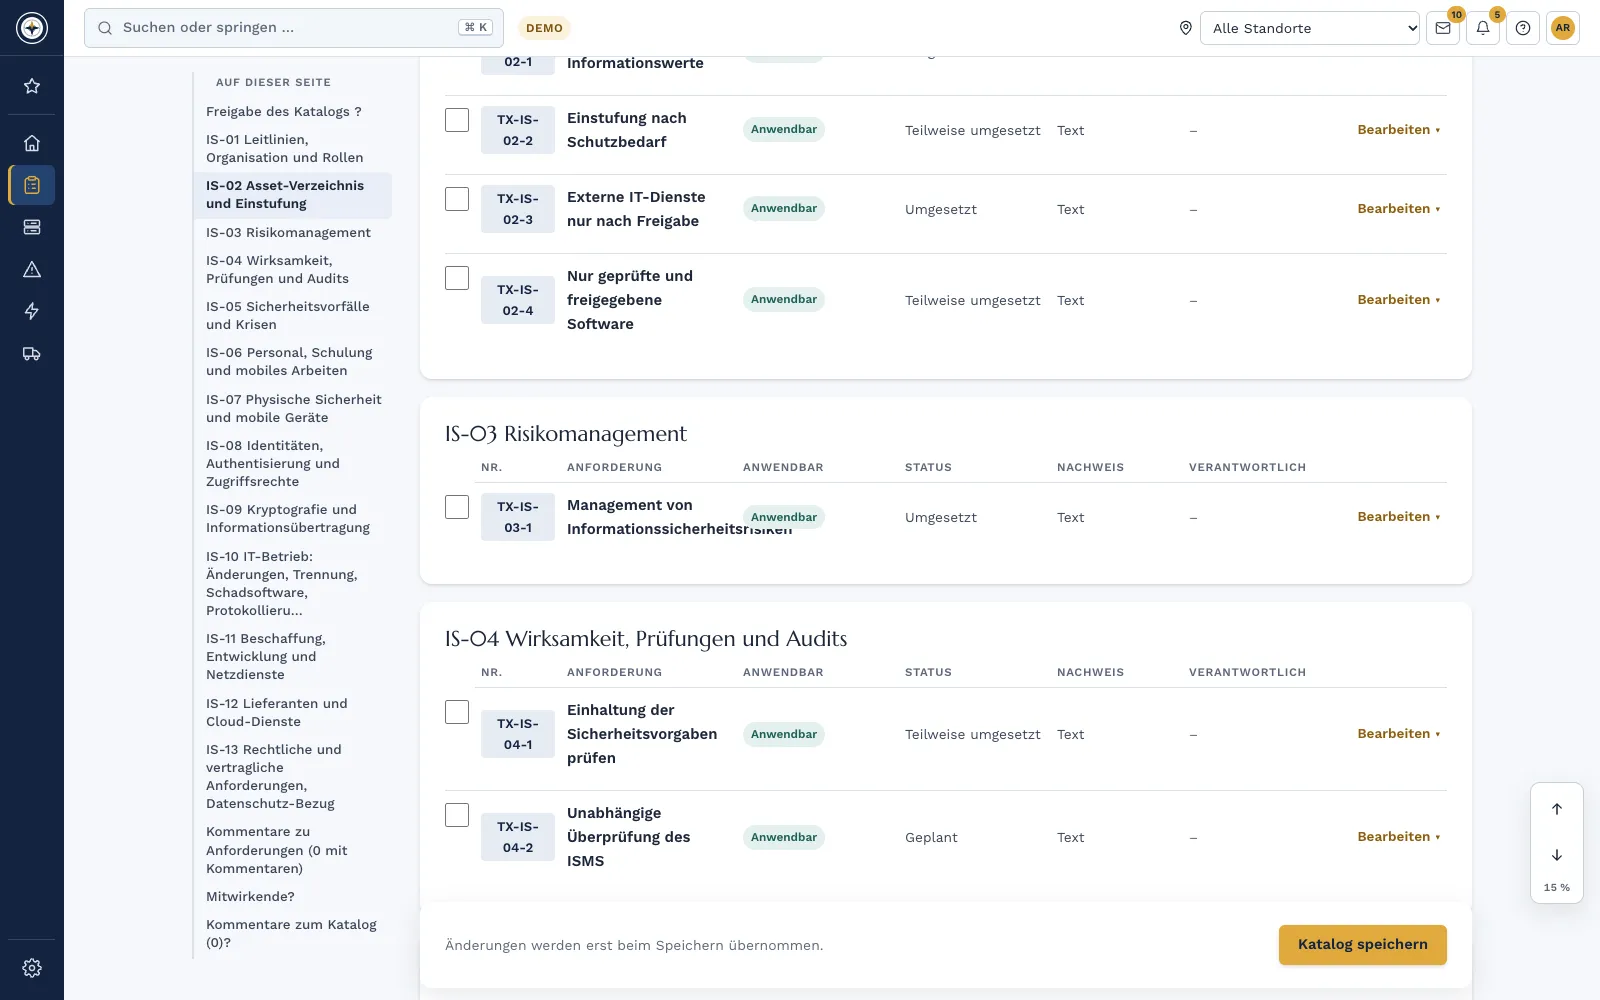
Na autoavaliação regista, para cada requisito, com que fiabilidade está implementado. O objetivo é o nível de maturidade 3 para cada requisito aplicável. O Complass mostra o nível de maturidade atual face a esse objetivo, pelo que vê as lacunas num relance.
Fonte dos rótulos, níveis e valor-alvo: manual do participante TISAX da ENX 2.8. Os rótulos que se aplicam a si são definidos pelo seu cliente.
Se os seus clientes exigem o TISAX, esta seleção cobre os requisitos no Complass.
Seleção mínima TISAX
199 € líquido por mês
Recomendado
590 € líquido por mês
Mais impacto com Gestão de ativos e zonas, Supplier Management e Gestão da continuidade de negócio (BCM), capacidade para 10 utilizadores e 2 referenciais.
Com pagamento anual, duração mínima de 12 meses. Pagamento mensal com um acréscimo de 15 %. Todos os preços sem IVA, atualizados a 06/11/2026. Todos os pacotes e módulos na vista geral de preços
Também pode cumprir os requisitos sem o Complass. O Complass apoia a implementação e a evidência e não substitui aconselhamento jurídico. Informações legais
Não. O rótulo pressupõe um assessment por um prestador de auditoria autorizado pela ENX, e é esse assessment que decide se o obtém. O Complass prepara-o para isso: com autoavaliação, nível de maturidade atual por requisito, modelos, evidências e plano de medidas.
Não. O Complass indica, para cada requisito, apenas o número do VDA ISA e descreve-o por palavras próprias. O catálogo oficial descarrega-o na ENX e utiliza-o em paralelo; pode guardar extratos no projeto.
Não. O registo, a encomenda ao prestador de auditoria e a partilha do resultado são feitos através do portal da ENX. O Complass prepara os dados necessários com uma lista de verificação.
Sim. O VDA ISA assenta de perto na ISO/IEC 27001 e 27002, pelo que já terá implementado muitos requisitos. Os modelos de políticas do módulo TISAX têm a mesma estrutura do módulo ISO 27001. A proteção de protótipos e a proteção de dados acrescem quando necessário.
Para os assessments encomendados a partir de 01/01/2027, aplica-se o VDA ISA 2027, com números em parte novos. As suas respostas no Complass estão associadas a identificadores próprios e estáveis e são mantidas na transição. Os números segundo o VDA ISA 2027 estão em preparação.
Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.