Programa piloto: 30 % de desconto no primeiro ano. Vagas limitadas. Ver as condições

Marcar uma primeira conversa
Complass – Navigate compliance Complass – Navigate compliance

A quem se destina

Para a indústria e a construção de máquinas: Produção, produtos e evidências na mesma linha

Monday, 7:40 a.m.

A customer questionnaire asks: who can reach your production through remote maintenance? The answer sits in three spreadsheets and the head of a colleague on vacation.

With Complass it is on one page, with the approval. Your coffee is still warm.

Register of remote maintenance accesses in Complass with supplier, access path, multi-factor sign-in, status and expiry (demo data)

O desafio

Vários referenciais em simultâneo

NIS2 for the company, the CRA and Machinery Regulation for the products, IEC 62443 for the plants. Each framework brings its own evidence and owners.

Instalações que ninguém conhece por completo

Controladores com várias décadas, manutenção remota por fabricantes e integradores, firmware sem suporte: em muitas fábricas falta um inventário OT completo.

Os clientes querem evidências

Os questionários de segurança dos clientes chegam cada vez com mais frequência, e as respostas estão dispersas por listas Excel, pastas e cabeças.

O que se aplica à sua empresa

A construção de máquinas consta do anexo 2 da lei alemã BSIG. A partir de uma dimensão média, é, portanto, uma entidade importante nos termos da NIS2, com as seguintes obrigações:

Referenciais: NIS2 · IEC 62443 · ISO 27001 · Regulamento Máquinas · CRA · TISAX

  • Os construtores de máquinas de dimensão média ou superior, em regra a partir de 50 trabalhadores ou de mais de 10 milhões de euros de volume de negócios e total do balanço, estão sujeitos à NIS2 como entidades importantes § 28 BSIG e anexo 2§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Versão de: 02.11.2026 · Fonte: gesetze-im-internet.deAbrir o original (gesetze-im-internet.de) ↗
  • Aplicar medidas de gestão de riscos, expressamente também para instalações de produção, manutenção remota e cadeia de abastecimento § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Versão de: 02.11.2026 · Fonte: gesetze-im-internet.deAbrir o original (gesetze-im-internet.de) ↗
  • Notificar incidentes de segurança significativos: alerta precoce em 24 horas, notificação em 72 horas, relatório final ao fim de um mês § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Versão de: 02.11.2026 · Fonte: gesetze-im-internet.deAbrir o original (gesetze-im-internet.de) ↗
  • A direção aprova as medidas, supervisiona a sua aplicação e participa regularmente em formações § 38 BSIG§ 38 BSIG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. (2) Geschäftsleitungen, die ihre Pflichten nach Absatz 1 verletzen, haften ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der Einrichtung …Versão de: 02.11.2026 · Fonte: gesetze-im-internet.deAbrir o original (gesetze-im-internet.de) ↗
  • For your products in addition: CRA reporting obligations and cybersecurity of the control system under the Machinery Regulation Art. 14 CRAArtigo 14 Regulamento de Ciber-Resiliência Obrigações dos fabricantes em matéria de comunicação de informações1. Os fabricantes devem notificar qualquer vulnerabilidade ativamente explorada existente no produto com elementos digitais de que tomem conhecimento simultaneamente à CSIRT designada como coordenadora, nos termos do n.o 7 do presente artigo, e à ENISA. Os fabricantes devem notificar essa vulnerabilidade ativamente explorada através da plataforma única de comunicação de informações criada nos termos do artigo 16.o. …Versão de: 06.10.2026 · Fonte: EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025Abrir o original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗ Anexo III, ponto 1.1.9, Regulamento MáquinasAnexo III Secção 1.1.9 Regulamento Máquinas Proteção contra a corrupçãoA máquina ou o produto conexo devem ser concebidos e fabricados de modo a que a ligação de outro dispositivo a essa máquina, seja por meio de uma funcionalidade do próprio dispositivo ligado seja por meio de um dispositivo remoto que comunique com a máquina ou o produto conexo, não dê origem a uma situação perigosa. Os componentes de hardware para transmitir sinal ou dados, pertinentes para a ligação ou o acesso a …Versão de: 06.10.2026 · Fonte: EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026Abrir o original (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗

Empresas típicas

Construção especial e de instalações Área prioritária

Cada instalação é um projeto próprio: modelo de zonas e manutenção remota por instalação do cliente, além da sua própria fábrica segundo a NIS2.

Máquinas de série e componentes

Famílias de produtos com uma SBOM comum e tratamento de vulnerabilidades durante todo o período de suporte.

Indústria de processo

Química, alimentar e plásticos com sistemas de controlo de processos: inventário de ativos, zonas e gestão da continuidade de negócio em caso de paragem da produção.

Fornecedores da indústria automóvel

ISO 27001 como base para evidências perante clientes, além da preparação para o assessment TISAX segundo o VDA ISA.

Como o Complass apoia

OT inventory

Capture controllers without agents

Registar controladores, acionamentos, painéis de operador e componentes de rede a partir de capturas de rede no navegador, com fabricante, firmware e fim do suporte.

Ativos OT com fabricante, firmware e fim do suporte no Complass (projeto de exemplo)

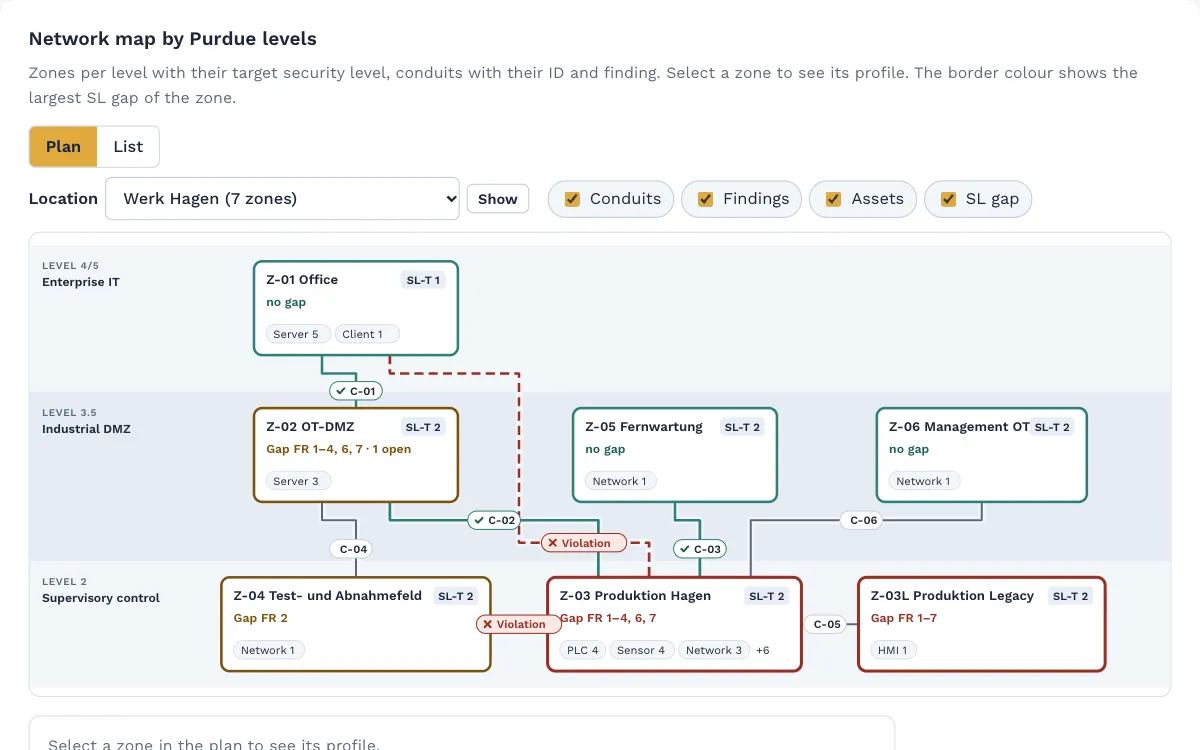
Zonas e condutas

Your production as a plan per IEC 62443

Divide production into zones, document connections and remote access as conduits and set security levels.

Mapa de rede por níveis Purdue com as zonas e conduits da empresa de demonstração

Vulnerabilidades

Vulnerabilidades por prioridade

Encontrar as vulnerabilidades conhecidas dos seus componentes e ordená-las consoante sejam ativamente exploradas e o grau de exposição da instalação.

Vulnerabilities per asset with priority in Complass (sample project)

You answer your customers’ questionnaires from what you already have and invite your suppliers to a self-assessment.

Ofertas adequadas

Dois modelos setoriais cobrem as tarefas típicas da construção de máquinas: um para a produção própria, outro para os produtos próprios. Podem ser combinados. Para fornecedores automóvel acresce o TISAX como referencial próprio.

disponível

Modelo setorial: Indústria

  • IEC 62443 para operadores, integradores e fabricantes
  • Regulamento Máquinas com os requisitos de cibersegurança para sistemas de controlo
  • Gestão de ativos para TI e OT
  • MITRE ATT&CK para Enterprise e ICS

a partir de 546 € por mês mais IVA no pacote Start, tamanho S, pagamento anual

disponível

Modelo setorial: Fabricantes

  • Cyber Resilience Act por produto até à marcação CE
  • Diretiva Equipamentos de Rádio com a EN 18031
  • Gestão de vulnerabilidades com SBOM

a partir de 447 € por mês mais IVA no pacote Start, tamanho S, pagamento anual

disponível

referencial TISAX / VDA ISA

  • Autoavaliação segundo o VDA ISA com níveis de maturidade
  • Preparação para a avaliação TISAX
  • Proteção de protótipos e proteção de dados em fases próprias

a partir de 199 € por mês mais IVA no pacote Start, tamanho S, pagamento anual

Todos os preços destinam-se a empresas, não a consumidores. Entendem-se líquidos mais IVA com pagamento anual; com pagamento mensal aplica-se um acréscimo de 15 %. Atualizado em 06/11/2026. Enterprise e grupos empresariais sob consulta.

Perguntas frequentes

Como construtores de máquinas, estamos sujeitos à NIS2?

Se fabrica máquinas e tem pelo menos dimensão média, em regra sim, como entidade importante. São determinantes a atividade principal, o número de trabalhadores, o volume de negócios e o total do balanço. O teste «Estou abrangido?» verifica-o em poucos minutos.

Precisamos da ISO 27001 ou da IEC 62443?

Para a informática de escritório e o sistema de gestão, a ISO 27001 é o quadro habitual; para a produção e as instalações, a IEC 62443. Muitas empresas industriais usam ambas. No Complass, liga os requisitos para documentar uma medida apenas uma vez.

Os nossos clientes enviam-nos cada vez mais questionários de segurança. O Complass ajuda nisso?

Sim. As suas medidas, evidências e documentos estão num só lugar e podem ser preparados para os clientes em Excel ou PDF. Assim, responde às perguntas recorrentes a partir do que já existe.

Teste o Complass com os seus próprios dados

Crie o seu próprio acesso de teste, se quiser com um projeto de exemplo por referencial. Se preferir ver primeiro o Complass, peça uma demonstração.