Programme pilote : 30 % de remise la première année. Places limitées. Voir les conditions

Convenir d’un premier entretien
Complass – Navigate compliance Complass – Navigate compliance

À qui s’adresse Complass

Pour l’industrie et la construction mécanique : Production, produits et preuves sur la même ligne

Monday, 7:40 a.m.

A customer questionnaire asks: who can reach your production through remote maintenance? The answer sits in three spreadsheets and the head of a colleague on vacation.

With Complass it is on one page, with the approval. Your coffee is still warm.

Register of remote maintenance accesses in Complass with supplier, access path, multi-factor sign-in, status and expiry (demo data)

Le défi

Plusieurs référentiels en même temps

NIS2 for the company, the CRA and Machinery Regulation for the products, IEC 62443 for the plants. Each framework brings its own evidence and owners.

Des installations que personne ne connaît entièrement

Automates vieux de plusieurs décennies, télémaintenance par les fabricants et les intégrateurs, firmware sans support : de nombreuses usines n’ont pas d’inventaire OT complet.

Les clients veulent des preuves

Les questionnaires de sécurité des clients sont de plus en plus fréquents, et les réponses sont dispersées dans des listes Excel, des dossiers et des têtes.

Ce qui s’applique à votre entreprise

La construction mécanique figure à l’annexe 2 de la loi allemande BSIG. À partir d’une taille moyenne, vous êtes donc une entité importante au sens de NIS2, avec les obligations suivantes :

Référentiels: NIS2 · IEC 62443 · ISO 27001 · Règlement Machines · CRA · TISAX

  • Les constructeurs de machines de taille moyenne ou plus, en règle générale à partir de 50 salariés ou de plus de 10 millions d’euros de chiffre d’affaires et de total du bilan, relèvent de NIS2 en tant qu’entités importantes § 28 BSIG et annexe 2§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …État : 02.11.2026 · Source : gesetze-im-internet.deOuvrir l’original (gesetze-im-internet.de) ↗
  • Mettre en œuvre des mesures de gestion des risques, expressément aussi pour les installations de production, la télémaintenance et la chaîne d’approvisionnement § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …État : 02.11.2026 · Source : gesetze-im-internet.deOuvrir l’original (gesetze-im-internet.de) ↗
  • Signaler les incidents de sécurité significatifs : alerte précoce sous 24 heures, notification sous 72 heures, rapport final au bout d’un mois § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …État : 02.11.2026 · Source : gesetze-im-internet.deOuvrir l’original (gesetze-im-internet.de) ↗
  • La direction approuve les mesures, supervise leur mise en œuvre et participe régulièrement à des formations § 38 BSIG§ 38 BSIG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. (2) Geschäftsleitungen, die ihre Pflichten nach Absatz 1 verletzen, haften ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der Einrichtung …État : 02.11.2026 · Source : gesetze-im-internet.deOuvrir l’original (gesetze-im-internet.de) ↗
  • For your products in addition: CRA reporting obligations and cybersecurity of the control system under the Machinery Regulation Art. 14 CRAArticle 14 Règlement sur la cyberrésilience Obligations en matière de communication d’informations incombant aux fabricants1. Un fabricant notifie toute vulnérabilité activement exploitée contenue dans le produit comportant des éléments numériques dont il prend connaissance simultanément au CSIRT désigné comme coordinateur conformément au paragraphe 7 du présent article, et à l’ENISA. Le fabricant notifie cette vulnérabilité activement exploitée par l’intermédiaire de la plateforme unique de signalement établie en vertu de l’article 16. …État : 06.10.2026 · Source : EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90768, 3.10.2025; OJ L 2025/90828, 17.10.2025; OJ L 2026/90243, 25.3.2026Ouvrir l’original (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90768, 3.10.2025; OJ L 2025/90828, 17.10.2025; OJ L 2026/90243, 25.3.2026) ↗ Annexe III, point 1.1.9, règlement MachinesAnnexe III Section 1.1.9 Règlement Machines Protection contre la corruptionLa machine ou le produit connexe sont conçus et construits de telle sorte que le raccordement à ceux-ci d’un autre dispositif, par l’intermédiaire de toute caractéristique du dispositif connecté lui-même ou de tout dispositif distant qui communique avec la machine ou le produit connexe, ne crée pas de situation dangereuse. Un composant matériel informatique de transmission de signaux ou de données, pertinent pour le …État : 06.10.2026 · Source : EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026Ouvrir l’original (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗

Entreprises types

Construction spéciale et d’installations Domaine prioritaire

Chaque installation est un projet à part entière : modèle de zones et télémaintenance par installation client, plus votre propre site selon NIS2.

Machines de série et composants

Des familles de produits avec une SBOM commune et un traitement des vulnérabilités pendant toute la période de support.

Industrie de process

Chimie, agroalimentaire et plasturgie avec systèmes de conduite de process : inventaire des actifs, zones et gestion de la continuité d’activité en cas d’arrêt de production.

Équipementiers automobiles

L’ISO 27001 comme base des preuves pour les clients, plus la préparation à l’évaluation TISAX selon le VDA ISA.

Comment Complass vous aide

OT inventory

Capture controllers without agents

Recenser les automates, les variateurs, les pupitres opérateur et les composants réseau à partir de captures réseau dans le navigateur, avec fabricant, firmware et fin de support.

Actifs OT avec fabricant, firmware et fin de support dans Complass (projet d’exemple)

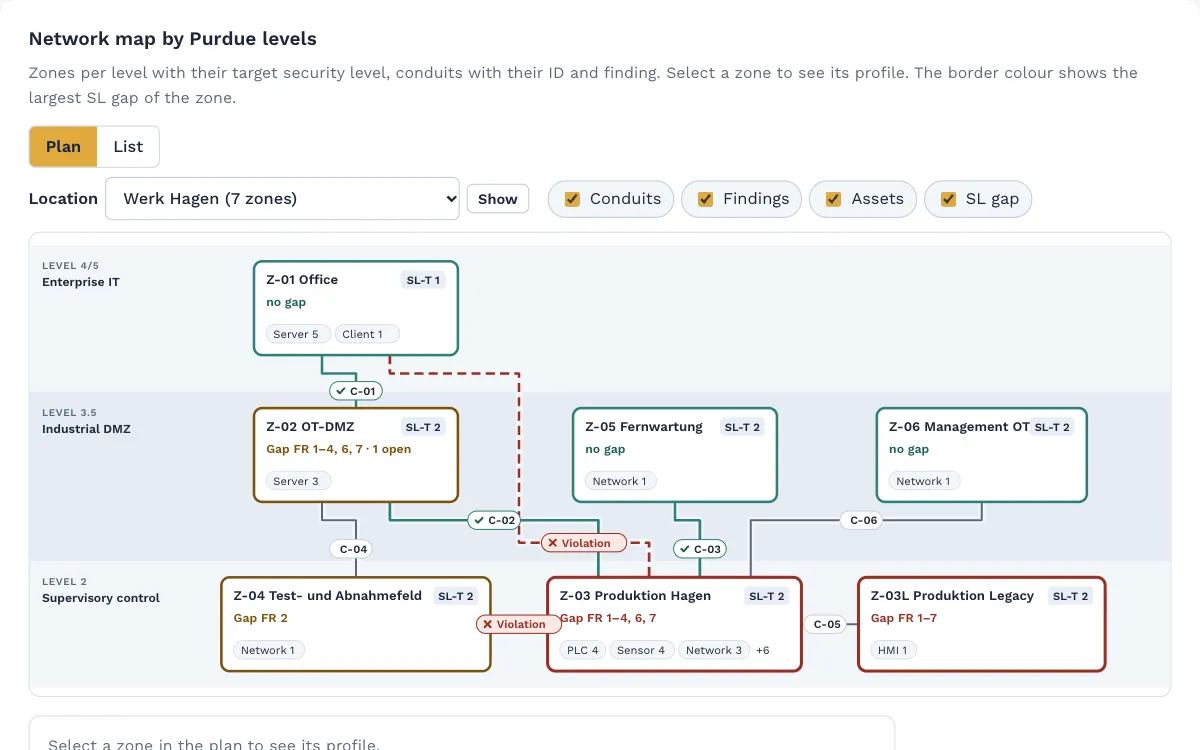
Zones et conduits

Your production as a plan per IEC 62443

Divide production into zones, document connections and remote access as conduits and set security levels.

Plan réseau par niveaux de Purdue avec les zones et conduits de l’entreprise de démonstration

Vulnérabilités

Vulnérabilités par priorité

Trouver les vulnérabilités connues de vos composants et les classer selon qu’elles sont activement exploitées et selon l’exposition de l’installation.

Vulnerabilities per asset with priority in Complass (sample project)

You answer your customers’ questionnaires from what you already have and invite your suppliers to a self-assessment.

Offres correspondantes

Deux modèles sectoriels couvrent les tâches typiques de la construction mécanique : l’un pour votre propre production, l’autre pour vos propres produits. Ils peuvent être combinés. Pour les équipementiers automobiles, TISAX s’ajoute comme référentiel à part.

disponible

Modèle sectoriel : Industrie

  • IEC 62443 pour les exploitants, les intégrateurs et les fabricants
  • Règlement Machines avec les exigences de cybersécurité applicables aux commandes
  • Gestion des actifs pour l’IT et l’OT
  • MITRE ATT&CK pour Enterprise et ICS

à partir de 546 € par mois HT dans l’offre Start, taille S, paiement annuel

disponible

Modèle sectoriel : Fabricants

  • Règlement sur la cyberrésilience par produit jusqu’au marquage CE
  • Directive RED (équipements radioélectriques) avec EN 18031
  • Gestion des vulnérabilités avec SBOM

à partir de 447 € par mois HT dans l’offre Start, taille S, paiement annuel

disponible

référentiel TISAX / VDA ISA

  • Auto-évaluation selon le VDA ISA avec niveaux de maturité
  • Préparation à l’évaluation TISAX
  • Protection des prototypes et protection des données dans des phases dédiées

à partir de 199 € par mois HT dans l’offre Start, taille S, paiement annuel

Tous les prix s’adressent aux entreprises, et non aux consommateurs. Ils s’entendent hors TVA, avec paiement annuel ; en cas de paiement mensuel, une majoration de 15 % s’applique. État au 06/11/2026. Enterprise et groupes d’entreprises sur demande.

Questions fréquentes

En tant que constructeur de machines, relevons-nous de NIS2 ?

Si vous fabriquez des machines et êtes au moins de taille moyenne, en règle générale oui, en tant qu’entité importante. Sont déterminants votre activité principale, le nombre de salariés ainsi que le chiffre d’affaires et le total du bilan. Le test « Suis-je concerné ? » le vérifie en quelques minutes.

Avons-nous besoin de l’ISO 27001 ou de l’IEC 62443 ?

Pour l’informatique de bureau et le système de management, l’ISO 27001 est le cadre habituel, pour la production et les installations l’IEC 62443. De nombreuses entreprises industrielles utilisent les deux. Dans Complass, vous reliez les exigences afin de ne documenter une mesure qu’une seule fois.

Nos clients nous envoient de plus en plus de questionnaires de sécurité. Complass peut-il nous aider ?

Oui. Vos mesures, preuves et documents sont réunis au même endroit et peuvent être préparés pour vos clients en Excel ou en PDF. Vous répondez ainsi aux questions récurrentes à partir de l’existant.

Testez Complass avec vos propres données

Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.