Programme pilote : 30 % de remise la première année. Places limitées. Voir les conditions

Convenir d’un premier entretien
Complass – Navigate compliance Complass – Navigate compliance

référentiel · ISO/IEC 27001:2022

ISO 27001 : Votre SMSI continue de tourner après l’audit

Vers un système de management de la sécurité de l’information selon ISO/IEC 27001:2022, guidé et pensé pour l’informatique et la production.

Image fixe de la courte vidéo « La gestion de la conformité en 20 secondes »
La gestion de la conformité en 20 secondes Projet, prochaine étape, liste de contrôle, déclaration d’applicabilité, dossier d’audit. Beispieldaten der Demo-Firma.

Qu’est-ce que ISO 27001?

L’ISO/IEC 27001 est la norme internationale relative aux systèmes de management de la sécurité de l’information (ISMS). Elle précise comment une entreprise planifie, met en œuvre, surveille et améliore la sécurité de l’information sur la base des risques ; l’Annexe A comprend 93 mesures dont l’applicabilité est justifiée dans la déclaration d’applicabilité.

État des contenus:

Suis-je concerné ?

L’ISO/IEC 27001 est une norme volontaire. Les entreprises la mettent en œuvre parce que des clients exigent une certification, parce qu’elles veulent un référentiel reconnu pour NIS2 ou pour piloter leur sécurité de l’information de manière méthodique.

Complass explique les exigences avec ses propres mots et renvoie aux articles de la norme. Pour l’audit de certification, vous devez vous procurer vous-même la norme ; vous pouvez conserver vos propres extraits dans le portail.

Base juridique

  • ISO/IEC 27001:2022Systèmes de management de la sécurité de l’information – exigences
  • ISO/IEC 27002:2022Mesures de sécurité de l’information (lignes directrices sur l’Annexe A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …État : 02.11.2026 · Source : gesetze-im-internet.deOuvrir l’original (gesetze-im-internet.de) ↗Au titre de NIS2, les normes européennes et internationales doivent être prises en compte

Dates clés

L’ISO/IEC 27001 ne prévoit aucun délai légal. Le calendrier est fixé par votre audit de certification ou par les exigences de vos clients ; vous saisissez les dates d’audit dans le plan de projet, et le dashboard affiche le compte à rebours et indique si vous êtes dans les temps.

Comment Complass vous aide

  • 9phases
  • 32étapes guidées
  • 48modèles de documents
  • 93exigences dans le catalogue
  • Neuf phases jusqu’à l’audit de certification

    Lancement du projet, contexte, leadership, planification avec appréciation des risques, support, fonctionnement, évaluation, amélioration et préparation de l’audit.

  • Déclaration d’applicabilité

    Toutes les mesures de l’Annexe A avec applicabilité, justification, statut et preuves, exportables au format Excel ou PDF.

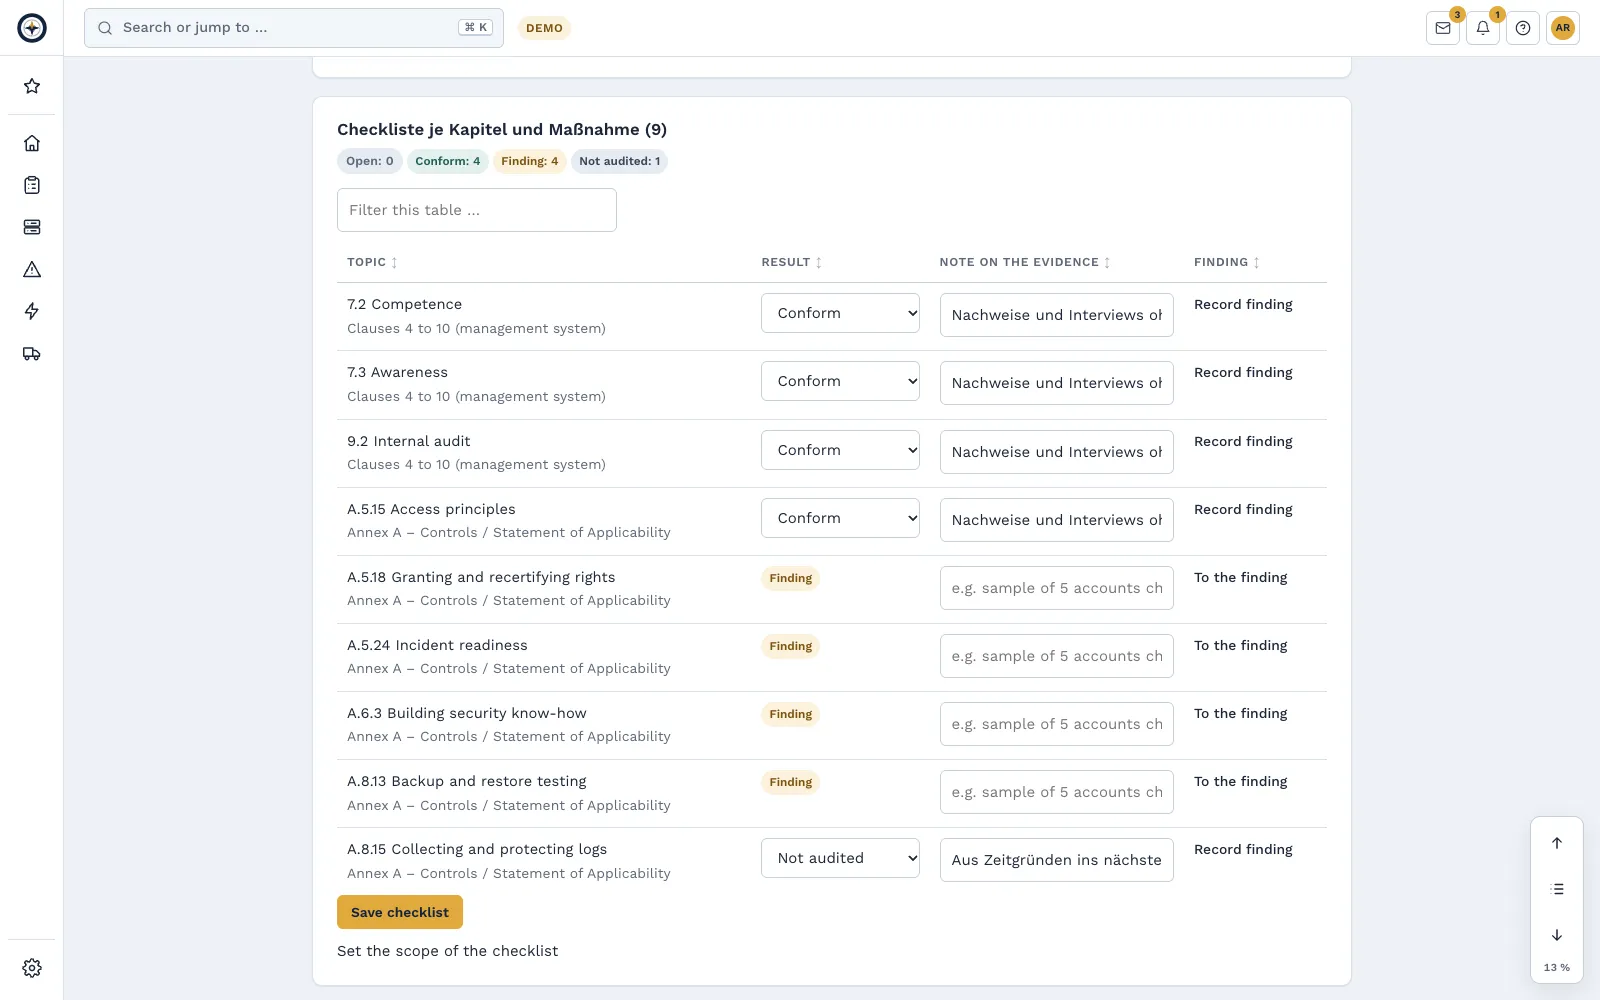
  • Programme d’audit interne (9.2)

    Planifier les audits internes sur le cycle de certification, avec plan d’audit, checklist par chapitre et par mesure de l’annexe A et vue d’ensemble de ce qui a déjà été audité.

  • Tous les documents clés

    Notamment périmètre, politique, méthode d’appréciation des risques, registre des risques, plan de traitement des risques, programme d’audit interne et revue de direction.

  • Inventaire et licences (A.5.9, A.5.32)

    Actifs, logiciels, licences et contrats avec responsables, échéances et preuves dans le module Gestion des actifs, comme base de l’inventaire et de l’utilisation sous licence.

  • À utiliser plusieurs fois

    Les mesures mises en œuvre comptent aussi pour NIS2, l’IEC 62443 et le CRA grâce aux liens entre référentiels.

Les phases du module

  1. Lancement du projet et préparation
  2. Contexte de l’organisation et périmètre
  3. Leadership et politique de sécurité de l’information
  4. Planification : appréciation des risques, traitement des risques et objectifs
  5. Support : ressources, compétences, sensibilisation et documentation
  6. Fonctionnement : mettre en œuvre et maîtriser les mesures
  7. Évaluation de la performance : indicateurs, audit interne et revue de direction
  8. Improvement: nonconformities and continual improvement
  9. Préparer et réussir l’audit de certification

Catalogue: Annexe A – Mesures / Déclaration d’applicabilité

Checklist d’un audit interne avec résultat par chapitre et par mesure
Checklist par chapitre et par mesure de l’annexe A.

ISO 27001 / 27002 dans Complass : ce qu’il vous faut au minimum

Si vos clients exigent ISO 27001, cette sélection couvre les exigences dans Complass.

En paiement annuel, durée minimale de 12 mois. Paiement mensuel avec une majoration de 15 %. Tous les prix hors TVA, état au 06/11/2026. Tous les forfaits et modules dans l’aperçu des tarifs

Vous pouvez aussi satisfaire aux exigences sans Complass. Complass aide à la mise en œuvre et à la preuve et ne remplace pas un conseil juridique. Mentions juridiques

Questions fréquentes

Qu’est-ce que la déclaration d’applicabilité (SoA) ?

La déclaration d’applicabilité, en anglais Statement of Applicability (SoA), est un document obligatoire selon ISO/IEC 27001:2022, section 6.1.3 d. Elle indique les mesures nécessaires avec leur justification, précise si elles sont mises en œuvre et justifie l’exclusion de mesures de l’annexe A.

Comment établir la déclaration d’applicabilité ?

Le point de départ est le traitement des risques : il montre quelles mesures sont nécessaires. Vous les comparez aux 93 mesures de l’annexe A et indiquez pour chacune si elle s’applique, pourquoi et dans quelle mesure elle est mise en œuvre. Les mesures issues de règles sectorielles ou de contrats s’y ajoutent. Si les risques ou le périmètre changent, vous mettez la déclaration à jour.

Comment Complass aide-t-il pour la déclaration d’applicabilité ?

Le catalogue de l’annexe A est votre déclaration d’applicabilité : pour chaque mesure, vous saisissez l’applicabilité, la justification, le statut et la preuve, ajoutez vos propres mesures et validez l’état sous forme de version. La validation n’est possible que si chaque entrée est décidée et justifiée. L’export se fait en Word, Excel ou PDF.

Complass certifie-t-il notre ISMS ?

Non. La certification est réalisée par un organisme de certification accrédité. Complass vous prépare avec les documents, la déclaration d’applicabilité et les preuves.

Les textes de la norme sont-ils inclus ?

Non, les normes sont protégées par le droit d’auteur. Complass explique les exigences et renvoie à l’article ; vous pouvez conserver vos propres extraits de votre exemplaire sous licence.

Testez Complass avec vos propres données

Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.