Pilotprogramma: 30 % korting in het eerste jaar. Beperkt aantal plaatsen. Bekijk de voorwaarden

Kennismakingsgesprek plannen
Complass – Navigate compliance Complass – Navigate compliance

normenkader · ISO/IEC 27001:2022

ISO 27001: Uw ISMS blijft draaien, ook na de audit

Naar een managementsysteem voor informatiebeveiliging volgens ISO/IEC 27001:2022, begeleid en met oog voor IT en productie.

Stilstaand beeld uit de korte video “Compliancemanagement in 20 seconden”
Compliancemanagement in 20 seconden Project, volgende stap, checklist, verklaring van toepasselijkheid, auditpakket. Beispieldaten der Demo-Firma.

Wat is ISO 27001?

ISO/IEC 27001 is de internationale norm voor managementsystemen voor informatiebeveiliging (ISMS). Zij bepaalt hoe een bedrijf informatiebeveiliging op basis van risico's plant, implementeert, bewaakt en verbetert; bijlage A bevat 93 beheersmaatregelen waarvan de toepasselijkheid in de verklaring van toepasselijkheid wordt onderbouwd.

Actualiteit van de inhoud:

Is het op mij van toepassing?

ISO/IEC 27001 is een vrijwillige norm. Bedrijven implementeren haar omdat klanten certificering eisen, omdat zij een erkend kader voor de NIS2-richtlijn willen, of om hun informatiebeveiliging systematisch te beheersen.

Complass legt de eisen in eigen woorden uit en verwijst naar de clausules van de norm. Voor de certificeringsaudit moet u de norm zelf in bezit hebben; eigen uittreksels kunt u in het portaal opslaan.

Rechtsgrondslag

  • ISO/IEC 27001:2022Managementsystemen voor informatiebeveiliging – eisen
  • ISO/IEC 27002:2022Beheersmaatregelen voor informatiebeveiliging (richtsnoeren bij bijlage A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stand: 02.11.2026 · Bron: gesetze-im-internet.deOrigineel openen (gesetze-im-internet.de) ↗Onder de NIS2-richtlijn moet rekening worden gehouden met Europese en internationale normen

Belangrijke data

Voor ISO/IEC 27001 bestaan geen wettelijke termijnen. De planning wordt bepaald door uw certificeringsaudit of de eisen van uw klanten; u voert auditdata in het projectplan in, en het dashboard toont de aftelling en of u op schema ligt.

Hoe Complass helpt

  • 9fasen
  • 32begeleide stappen
  • 48documentsjablonen
  • 93eisen in de catalogus
  • Negen fasen naar de certificeringsaudit

    Projectstart, context, leiderschap, planning met risicobeoordeling, ondersteuning, uitvoering, evaluatie, verbetering en auditvoorbereiding.

  • Verklaring van toepasselijkheid

    Alle beheersmaatregelen uit bijlage A met toepasselijkheid, motivering, status en bewijs, exporteerbaar als Excel of pdf.

  • Intern auditprogramma (9.2)

    Interne audits plannen over de certificeringscyclus, met auditplan, checklist per hoofdstuk en per maatregel uit bijlage A en een overzicht van wat al is geaudit.

  • Alle belangrijke documenten

    Onder meer scope, beleid, risicobeoordelingsmethodiek, risicoregister, risicobehandelplan, intern auditprogramma en directiebeoordeling.

  • Inventaris en licenties (A.5.9, A.5.32)

    Assets, software, licenties en contracten met verantwoordelijken, termijnen en bewijs in de bouwsteen Assetmanagement, als basis voor de inventaris en het gelicentieerde gebruik.

  • Meervoudig benutten

    Geïmplementeerde beheersmaatregelen tellen door koppeling ook mee voor de NIS2-richtlijn, IEC 62443 en de CRA.

De fasen in de module

  1. Projectstart en voorbereiding
  2. Context van de organisatie en scope
  3. Leiderschap en beleid voor informatiebeveiliging
  4. Planning: risicobeoordeling, risicobehandeling en doelstellingen
  5. Ondersteuning: middelen, competentie, bewustwording en documentatie
  6. Operatie: maatregelen implementeren en beheersen
  7. Prestatie-evaluatie: meetwaarden, interne audit en directiebeoordeling
  8. Improvement: nonconformities and continual improvement
  9. Voorbereiden op en slagen voor de certificeringsaudit

Catalogus: Bijlage A – Beheersmaatregelen / verklaring van toepasselijkheid

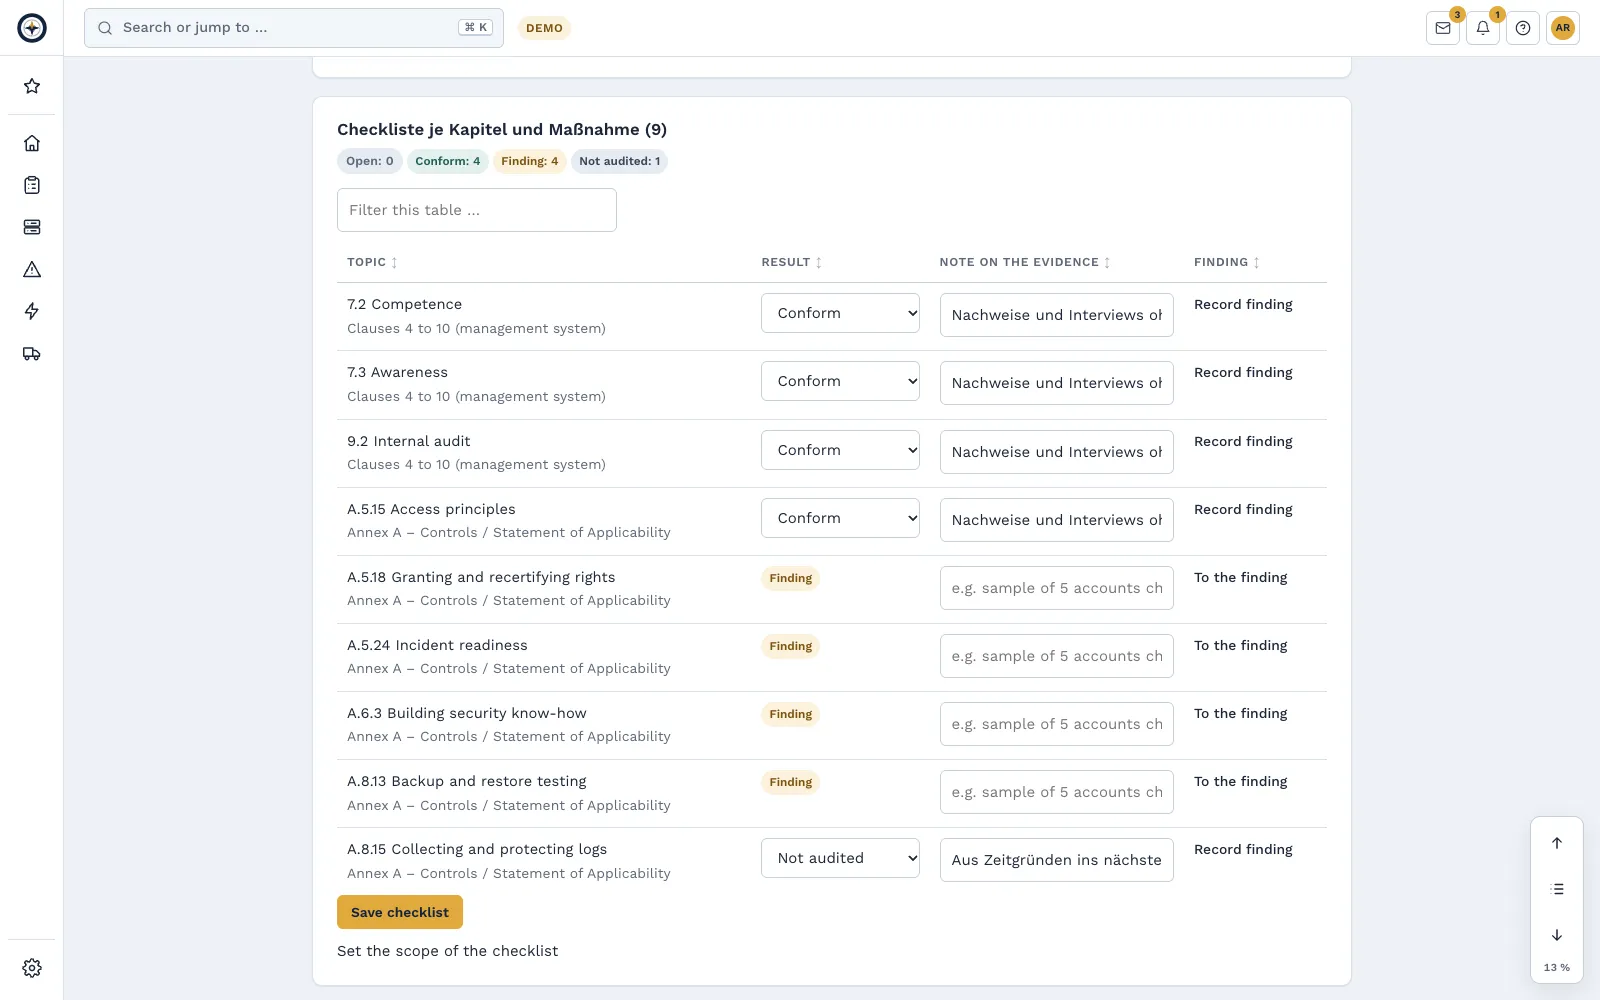
Checklist van een interne audit met resultaat per hoofdstuk en per maatregel
Checklist per hoofdstuk en per maatregel uit bijlage A.

ISO 27001 / 27002 in Complass: wat u minimaal nodig hebt

Als uw klanten ISO 27001 eisen, dan dekt deze selectie de eisen in Complass af.

Bij jaarlijkse betaling, minimale looptijd 12 maanden. Maandelijkse betaling met 15 % toeslag. Alle prijzen exclusief btw, stand 06/11/2026. Alle pakketten en bouwstenen in het prijsoverzicht

U kunt de eisen ook zonder Complass vervullen. Complass ondersteunt bij uitvoering en bewijs en vervangt geen juridisch advies. Juridische informatie

Veelgestelde vragen

Wat is de verklaring van toepasselijkheid (SoA)?

De verklaring van toepasselijkheid, in het Engels Statement of Applicability (SoA), is een verplicht document volgens ISO/IEC 27001:2022, paragraaf 6.1.3 d. Ze noemt de vereiste maatregelen met motivering, legt vast of ze zijn ingevoerd en motiveert waarom maatregelen uit bijlage A zijn uitgesloten.

Hoe stellen we de verklaring van toepasselijkheid op?

Uitgangspunt is de risicobehandeling: die laat zien welke maatregelen vereist zijn. Deze vergelijkt u met alle 93 maatregelen uit bijlage A en u legt per maatregel vast of ze van toepassing is, waarom en hoe ver ze is ingevoerd. Maatregelen uit sectorregels of contracten komen daarbij. Veranderen risico’s of toepassingsgebied, dan werkt u de verklaring bij.

Hoe helpt Complass bij de verklaring van toepasselijkheid?

De catalogus bij bijlage A is uw verklaring van toepasselijkheid: per maatregel legt u toepasselijkheid, motivering, status en bewijs vast, voegt u eigen maatregelen toe en geeft u de stand vrij als versie. Vrijgeven kan pas als elke invoer is beslist en gemotiveerd. Exporteren kan als Word, Excel of PDF.

Certificeert Complass ons ISMS?

Nee. Certificering wordt uitgevoerd door een geaccrediteerde certificeringsinstantie. Complass bereidt u voor met documenten, de verklaring van toepasselijkheid en bewijs.

Zijn de teksten van de norm inbegrepen?

Nee, normen zijn auteursrechtelijk beschermd. Complass legt de eisen uit en verwijst naar de clausule; u kunt eigen uittreksels uit uw gelicentieerde exemplaar opslaan.

Test Complass met uw eigen gegevens

Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.