

normenkader · IT-beveiliging in het ziekenhuis: § 391 SGB V en B3S
B3S in het ziekenhuis: Beveiliging naast de dagelijkse klinische praktijk
Elk ziekenhuis moet zijn IT beschermen volgens de stand van de techniek. Complass begeleidt u van de indeling volgens de BSI-wet via risicobeheer en noodplanning tot medische technologie en bewijs.

Wat is de B3S voor ziekenhuizen?
De B3S voor ziekenhuizen is de sectorspecifieke beveiligingsstandaard „Medizinische Versorgung” van de Duitse ziekenhuisfederatie (DKG), waarvan het BSI de geschiktheid heeft vastgesteld. § 391 SGB V verplicht alle ziekenhuizen tot passende organisatorische en technische voorzieningen volgens de stand van de techniek en tot verplichte awareness-maatregelen voor alle medewerkers. Ziekenhuizen die de B3S toepassen, kunnen daarmee aan deze plichten voldoen (§ 391 lid 4 SGB V).
Actualiteit van de inhoud:
Is het op mij van toepassing?
De verplichtingen uit § 391 SGB V gelden voor alle ziekenhuizen volgens § 108 SGB V. Ziekenhuizen met 30.000 of meer volledig klinische gevallen per jaar zijn exploitant van kritieke installaties: voor hen gelden de verplichtingen volgens §§ 30, 31 en 39 BSIG, waaronder systemen voor aanvalsdetectie en een bewijs om de drie jaar.
Vanaf 50 medewerkers of 10 miljoen euro jaaromzet en balanstotaal is een ziekenhuis als aanbieder van gezondheidsdiensten bovendien een belangrijke of bijzonder belangrijke entiteit volgens de BSI-wet, met risicobeheer, meldplichten, registratie en verplichtingen van de directie. MVZ's en praktijken in de contractueel geregelde medische zorg implementeren in plaats daarvan de IT-beveiligingsrichtlijn volgens § 390 SGB V.
Dit overzicht vervangt geen juridisch advies. De wettelijke of normatieve tekst is doorslaggevend; in Complass toetst u de toepasselijkheid aan de hand van een handleiding op basis van de vindplaatsen.
Rechtsgrondslag
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Origineel openen (gesetze-im-internet.de) ↗Verplichtingen van alle ziekenhuizen, awareness (lid 2), verwijzing naar de BSI-wet (leden 4 en 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Origineel openen (gesetze-im-internet.de) ↗Indeling als belangrijke of bijzonder belangrijke entiteit
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Origineel openen (gesetze-im-internet.de) ↗Risicobeheersmaatregelen
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Origineel openen (gesetze-im-internet.de) ↗Bijzondere eisen voor exploitanten van kritieke installaties
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Origineel openen (gesetze-im-internet.de) ↗Bewijs om de drie jaar
- B3S “Medische zorg” V1.3.1 (DKG)Sectorspecifieke beveiligingsstandaard, geschiktheid door het BSI vastgesteld
Belangrijke data
-
Suitability of B3S V1.3 confirmed by the BSI (three years)
B3S cover page
-
NIS2 Implementation Act in force (§ 391 SGB V refers to § 30(8) BSIG)
Section 391(4) SGB V (German Social Code Book V)§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Origineel openen (gesetze-im-internet.de) ↗
Exploitanten van kritieke installaties tonen de implementatie om de drie jaar aan bij het BSI. Voor de overige ziekenhuizen voorziet § 391 SGB V niet in een regelmatig bewijs; de documentatie moet echter te allen tijde deugdelijk zijn.
Hoe Complass helpt
- 8fasen
- 18begeleide stappen
- 15documentsjablonen
- 49eisen in de catalogus
Acht fasen tot het bewijs
Indeling volgens SGB V en BSI-wet, leiding en ISMS, risicobeheer, continuïteit en architectuur, personeel en awareness, technische maatregelen, medische technologie en incidenten, dienstverleners en bewijs.
Eisen in eigen woorden met verwijzing naar hoofdstuk en ANF
De eisen van de B3S samengevat in 44 werkpakketten, plus 5 pakketten met de verplichtingen uit § 391 SGB V in de oorspronkelijke tekst. Leg bij de toetsing de originele tekst van de DKG ernaast.
Risicobeheer op ziekenhuisniveau
Beoordeling inclusief patiëntveiligheid en behandeleffectiviteit, acceptatie van restrisico's door de directie, waardeninventaris voor IT-systemen en medische apparatuur met kriticiteit. Sjablonen o.a. voor beleid, nood- en herstelplanning, logging en aanvalsdetectie en gekoppelde medische technologie.
Eén keer documenteren, meermaals gebruiken
Via de gemeenschappelijke maatregelencatalogus tellen maatregelen ook voor NIS2. Daarbij bedrijfscontinuïteitsbeheer, incidenten met meldtermijnen volgens § 32 BSIG en een awareness-cursus voor alle beroepsgroepen met bewijs.
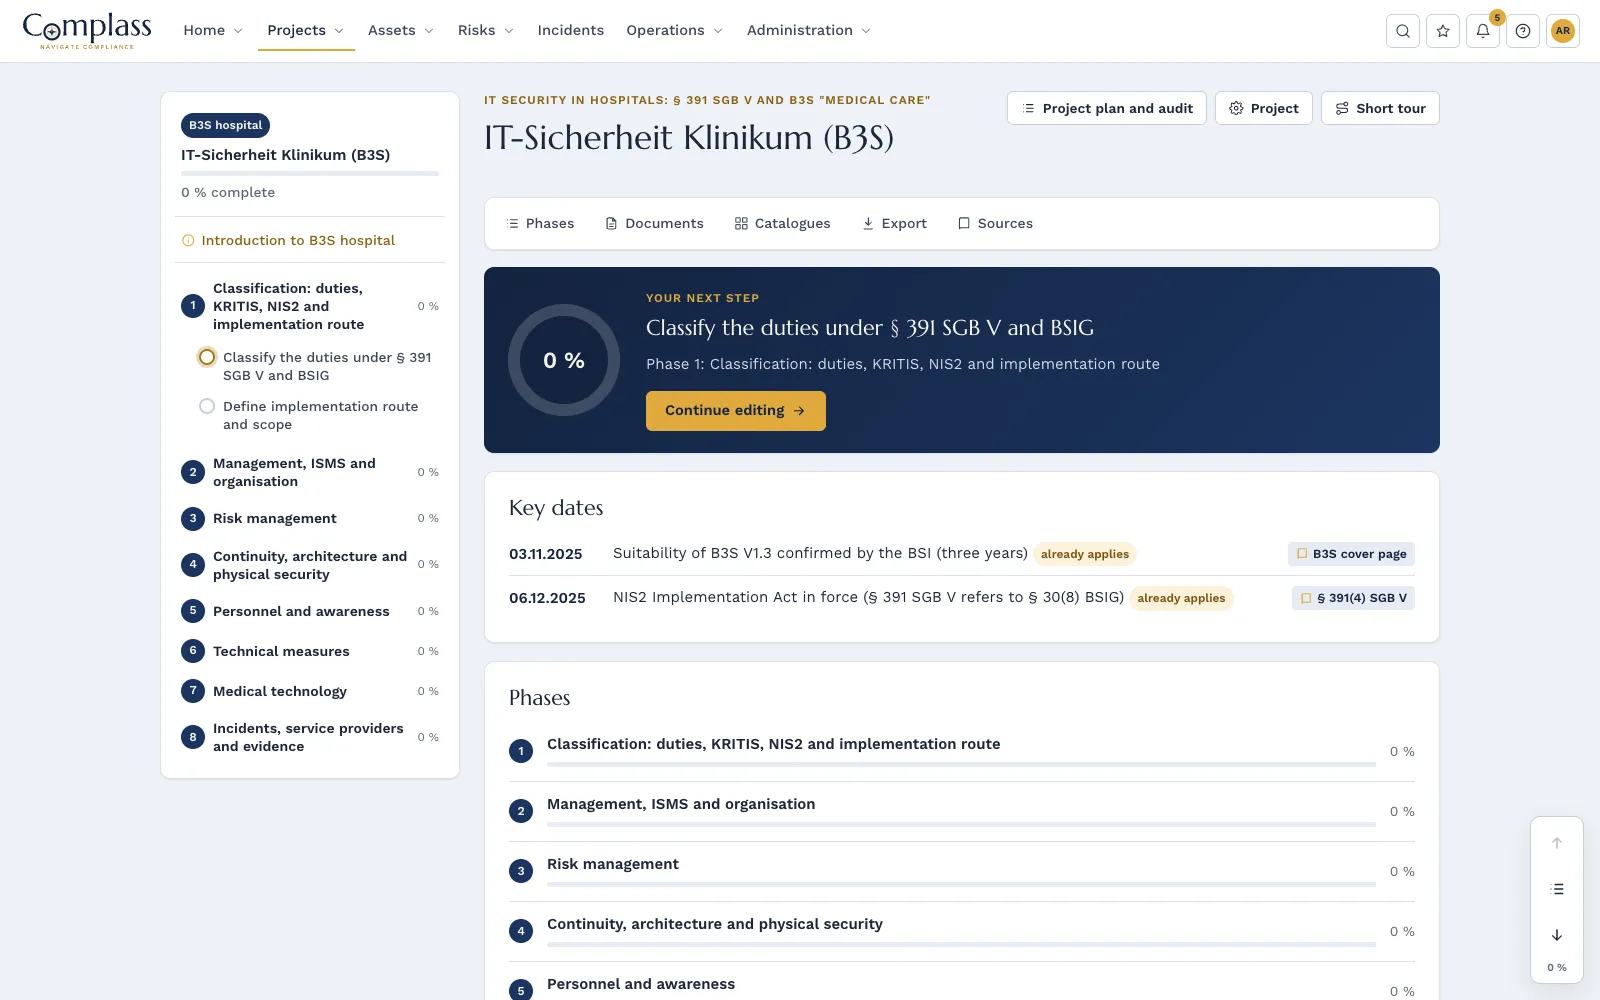
De fasen in de module
- Classification: duties, KRITIS, NIS2 and implementation route
- Management, ISMS and organisation
- Risk management
- Continuity, architecture and physical security
- Personnel and awareness
- Technical measures
- Medical technology
- Incidents, service providers and evidence
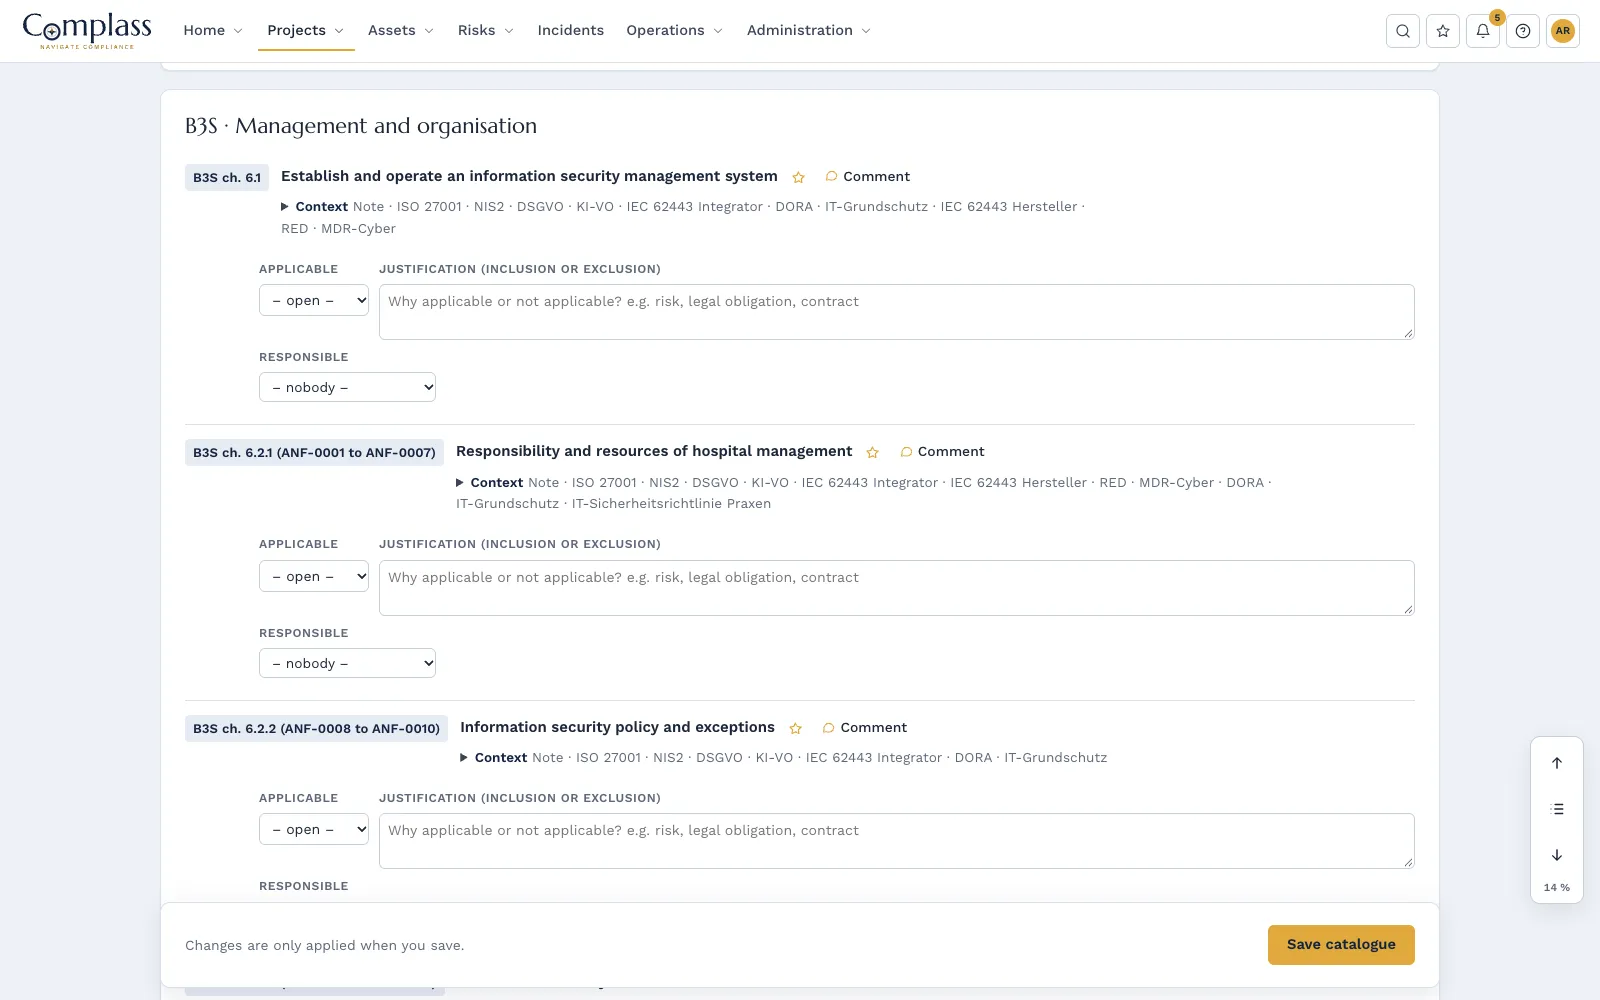
Catalogus: § 391 SGB V and B3S "Medical care"
Veelgestelde vragen
Wat vraagt de B3S van een ziekenhuis?
Een ziekenhuisspecifiek risicobeheer dat naast beschikbaarheid, integriteit, authenticiteit en vertrouwelijkheid ook patiëntveiligheid en behandeleffectiviteit beoordeelt. Daarbij komen eisen aan leiding en ISMS, noodbeheer, assetbeheer, architectuur, fysieke en personele beveiliging, incidentafhandeling, audits en dienstverleners, en technische onderwerpen van netwerksegmentatie tot verbonden medische technologie.
Hoe wordt de invoering van de B3S aangetoond?
Exploitanten van kritieke installaties tonen de invoering elke drie jaar aan bij het BSI door audits van een geschikte auditinstantie (§ 39 BSIG). Voor de overige ziekenhuizen voorziet § 391 SGB V niet in een regelmatig bewijs, maar de documentatie moet deugdelijk zijn. In Complass hangt het bewijs direct aan de eisen van uw project.
Wij zitten onder de KRITIS-drempel. Geldt de B3S toch voor ons?
§ 391 SGB V geldt voor alle ziekenhuizen en vereist voorzieningen volgens de stand van de techniek. De B3S is de door het BSI als geschikt vastgestelde weg daarvoor en daarom ook voor kleinere ziekenhuizen de voor de hand liggende maatstaf.
Bevat Complass de tekst van de B3S?
Nee. De B3S is een werk van de DKG. Complass beschrijft de eisen in eigen woorden en verwijst naar hoofdstukken en ANF-nummers. De standaard ontvangt u kosteloos bij de DKG; uittreksels daaruit kunt u in uw project opslaan.
Wij moeten ook aan NIS2 voldoen. Dubbel werk?
Nee. Maatregelen die u in het B3S-project documenteert, koppelt Complass via de gemeenschappelijke maatregelencatalogus ook aan het NIS2-normenkader.
Test Complass met uw eigen gegevens
Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.