

référentiel · Sécurité informatique à l’hôpital : § 391 SGB V et B3S
B3S à l’hôpital : La sécurité à côté du quotidien clinique
Tout hôpital doit protéger son informatique selon l’état de la technique. Complass vous guide du classement selon la loi BSI à la technique médicale et aux preuves, en passant par la gestion des risques et la planification d’urgence.

Qu’est-ce que le B3S pour les hôpitaux ?
Le B3S pour les hôpitaux est la norme de sécurité sectorielle « Medizinische Versorgung » de la Fédération allemande des hôpitaux (DKG), dont le BSI a constaté l’adéquation. Le § 391 SGB V oblige tous les hôpitaux à prendre des dispositions organisationnelles et techniques appropriées selon l’état de la technique et des mesures de sensibilisation obligatoires pour tout le personnel. Les hôpitaux qui appliquent le B3S peuvent ainsi remplir ces obligations (§ 391, al. 4 SGB V).
État des contenus:
Suis-je concerné ?
Les obligations du § 391 SGB V s’appliquent à tous les hôpitaux au sens du § 108 SGB V. Les hôpitaux comptant au moins 30 000 cas d’hospitalisation complète par an sont des exploitants d’installations critiques : les obligations des §§ 30, 31 et 39 BSIG s’appliquent à eux, notamment des systèmes de détection des attaques et une preuve tous les trois ans.
À partir de 50 salariés ou de 10 millions d’euros de chiffre d’affaires annuel et de total du bilan, un hôpital, en tant que prestataire de services de santé, est en outre une entité importante ou particulièrement importante au sens de la loi sur le BSI, avec gestion des risques, obligations de notification, enregistrement et obligations de la direction. Les centres médicaux (MVZ) et cabinets du conventionnement appliquent à la place la directive de sécurité informatique selon le § 390 SGB V.
Cet aperçu ne remplace pas un conseil juridique. Le texte juridique ou normatif fait foi ; dans Complass, vous vérifiez l’applicabilité à l’aide de consignes fondées sur les références.
Base juridique
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Ouvrir l’original (gesetze-im-internet.de) ↗Obligations de tous les hôpitaux, sensibilisation (al. 2), renvoi à la loi sur le BSI (al. 4 et 5)
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Ouvrir l’original (gesetze-im-internet.de) ↗Classement comme entité importante ou particulièrement importante
- § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Ouvrir l’original (gesetze-im-internet.de) ↗Mesures de gestion des risques
- § 31 BSIG§ 31 BSIG Besondere Anforderungen an die Risikomanagementmaßnahmen von Betreibern kritischer Anlagen(1) Für Betreiber kritischer Anlagen gelten für die informationstechnischen Systeme, Komponenten und Prozesse, die für die Funktionsfähigkeit der von ihnen betriebenen kritischen Anlagen maßgeblich sind, im Vergleich zu anderen informationstechnischen Systemen, Komponenten und Prozessen besonders wichtiger Einrichtungen auch über das Schutzniveau dieser Einrichtungen hinausgehende Maßnahmen nach § 30 Absatz 1 Satz 1 …Ouvrir l’original (gesetze-im-internet.de) ↗Exigences particulières pour les exploitants d’installations critiques
- § 39 BSIG§ 39 BSIG Nachweispflichten für Betreiber kritischer Anlagen(1) Betreiber kritischer Anlagen haben die Umsetzung der Maßnahmen in Bezug auf kritische Anlagen nach § 30 Absatz 1 Satz 1 in Verbindung mit § 31 Absatz 1 und 2 Satz 1 zu einem vom Bundesamt im Benehmen mit dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe festgelegten Zeitpunkt, frühestens drei Jahre nachdem sie erstmals oder spätestens drei Jahre nachdem sie erneut als ein Betreiber einer kritischen …Ouvrir l’original (gesetze-im-internet.de) ↗Preuve tous les trois ans
- B3S « Soins médicaux » V1.3.1 (DKG)Norme de sécurité sectorielle, adéquation reconnue par le BSI
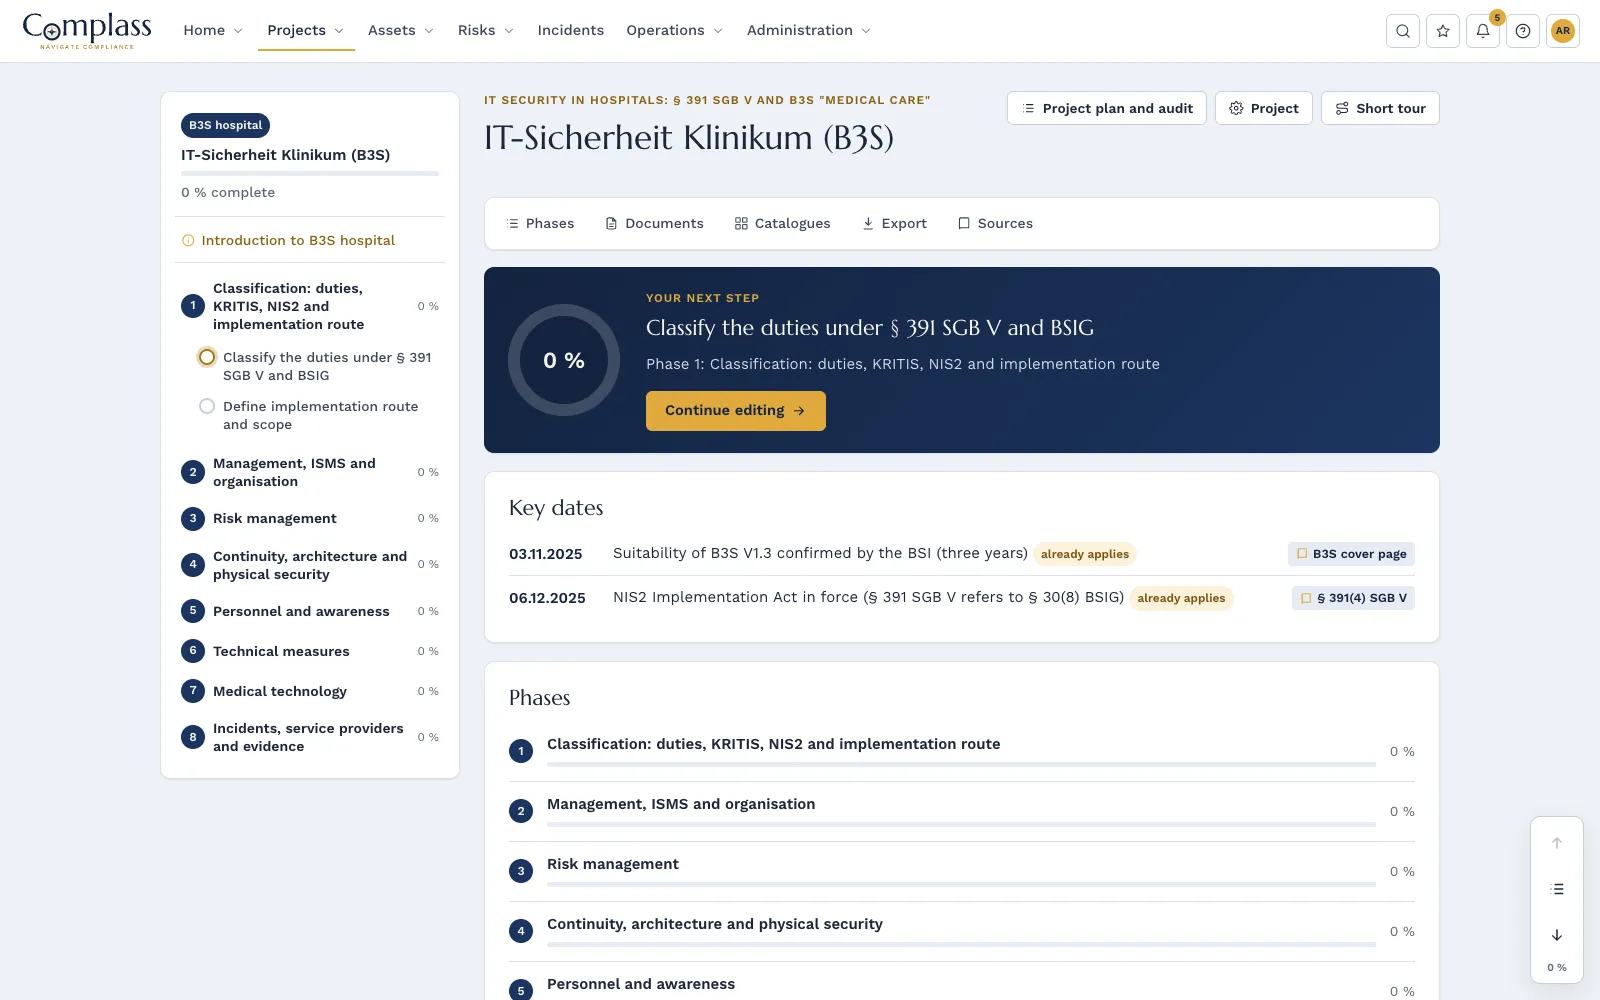
Dates clés
-
Suitability of B3S V1.3 confirmed by the BSI (three years)
B3S cover page
-
NIS2 Implementation Act in force (§ 391 SGB V refers to § 30(8) BSIG)
Section 391(4) SGB V (German Social Code Book V)§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Ouvrir l’original (gesetze-im-internet.de) ↗
Les exploitants d’installations critiques prouvent la mise en œuvre au BSI tous les trois ans. Pour les autres hôpitaux, le § 391 SGB V ne prévoit pas de preuve régulière ; la documentation doit toutefois être solide à tout moment.
Comment Complass vous aide
- 8phases
- 18étapes guidées
- 15modèles de documents
- 49exigences dans le catalogue
Huit phases jusqu’à la preuve
Classement selon le SGB V et la loi sur le BSI, direction et ISMS, gestion des risques, continuité et architecture, personnel et sensibilisation, mesures techniques, technologie médicale, ainsi qu’incidents, prestataires et preuve.
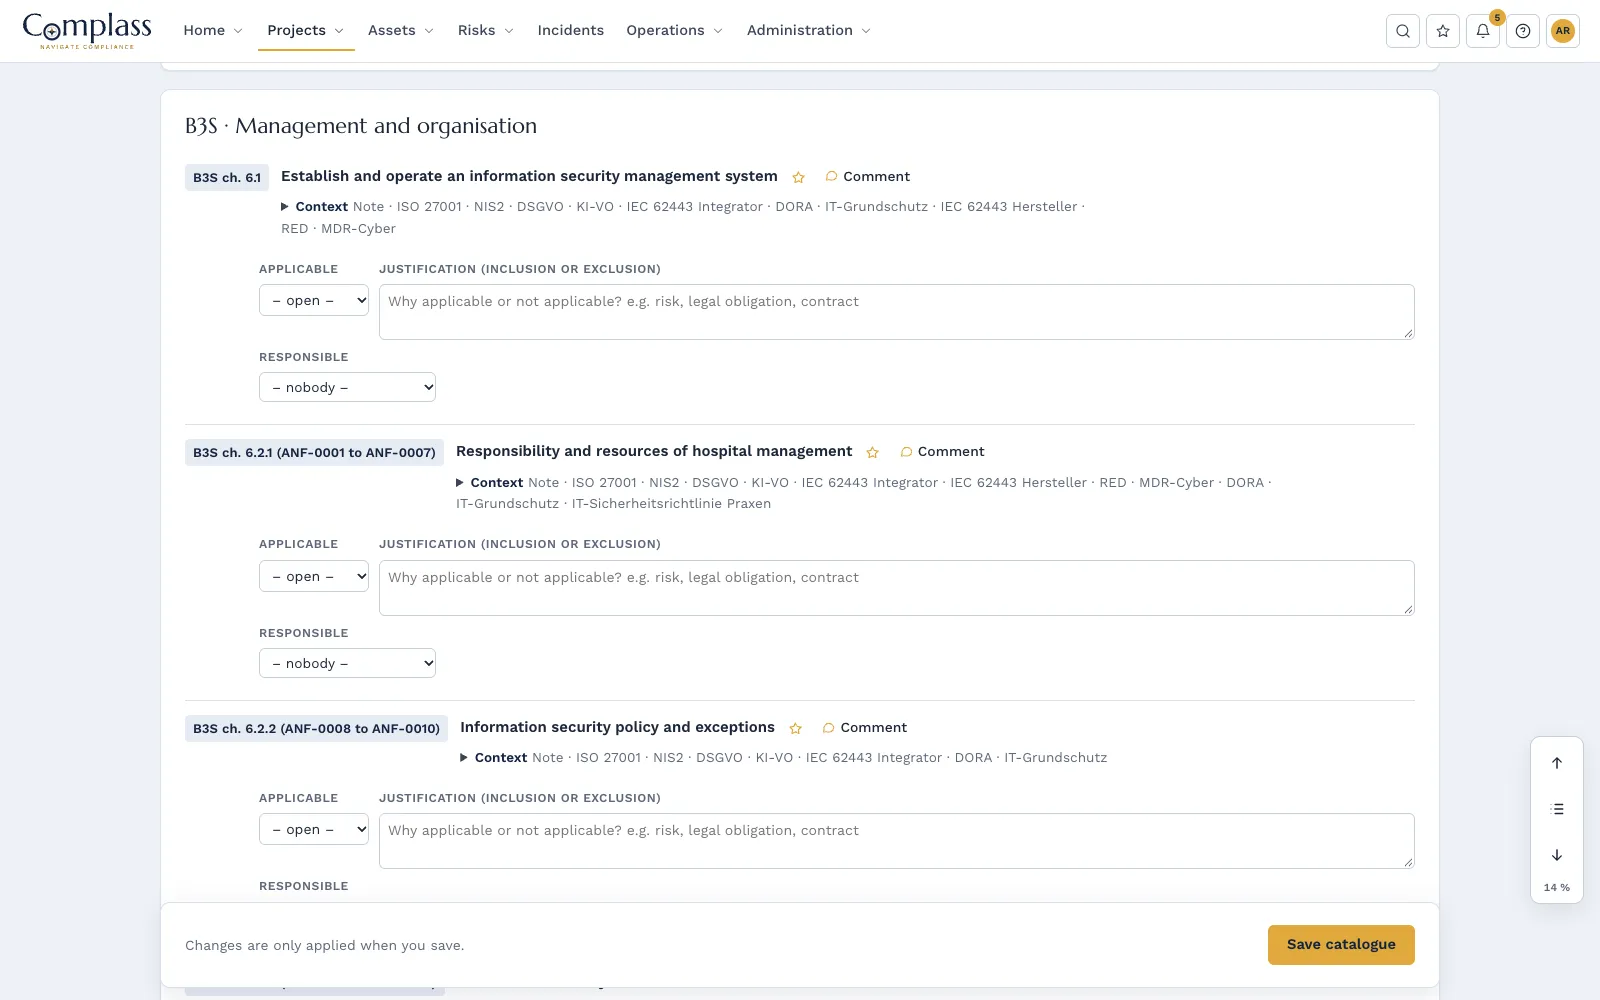
Exigences avec nos propres mots, avec renvoi au chapitre et au numéro ANF
Les exigences du B3S regroupées en 44 lots de travail, plus 5 lots avec les obligations du § 391 SGB V dans leur libellé d’origine. Gardez le texte original de la DKG à portée de main lors de l’audit.
Gestion des risques à l’échelle de l’hôpital
Évaluation incluant la sécurité des patients et l’efficacité des traitements, acceptation des risques résiduels par la direction, inventaire des actifs pour les systèmes informatiques et les dispositifs médicaux avec criticité. Modèles, notamment pour la politique, la planification de continuité et de reprise, la journalisation et la détection des attaques, ainsi que pour la technologie médicale connectée.
Documenter une fois, utiliser plusieurs fois
Grâce au catalogue de mesures commun, les mesures comptent aussi pour NIS2. S’y ajoutent la gestion de la continuité d’activité, les incidents avec délais de notification selon le § 32 BSIG et un cours de sensibilisation pour tous les groupes professionnels avec preuve.
Les phases du module
- Classification: duties, KRITIS, NIS2 and implementation route
- Management, ISMS and organisation
- Risk management
- Continuity, architecture and physical security
- Personnel and awareness
- Technical measures
- Medical technology
- Incidents, service providers and evidence
Catalogue: § 391 SGB V and B3S "Medical care"
Questions fréquentes
Qu’exige le B3S d’un hôpital ?
Une gestion des risques propre à l’hôpital, qui évalue la sécurité des patients et l’efficacité des soins en plus de la disponibilité, de l’intégrité, de l’authenticité et de la confidentialité. S’y ajoutent des exigences sur la direction et le SMSI, la gestion de crise, la gestion des actifs, l’architecture, la sécurité physique et du personnel, le traitement des incidents, les contrôles et les prestataires, ainsi que des sujets techniques, de la segmentation réseau à la technique médicale connectée.
Comment prouver la mise en œuvre du B3S ?
Les exploitants d’installations critiques démontrent la mise en œuvre au BSI tous les trois ans par des contrôles d’un organisme de contrôle approprié (§ 39 BSIG). Pour les autres hôpitaux, le § 391 SGB V ne prévoit pas de preuve régulière, mais la documentation doit être solide. Dans Complass, les preuves sont rattachées directement aux exigences de votre projet.
Nous sommes en dessous du seuil KRITIS. Le B3S s’applique-t-il quand même à nous ?
Le § 391 SGB V s’applique à tous les hôpitaux et exige des mesures selon l’état de l’art. Le B3S est la voie reconnue adéquate par le BSI et constitue donc aussi, pour les petits établissements, la référence évidente.
Complass contient-il le texte du B3S ?
Non. Le B3S est une œuvre de la DKG. Complass décrit les exigences avec ses propres mots et renvoie aux chapitres et aux numéros ANF. Vous obtenez la norme gratuitement auprès de la DKG ; vous pouvez en déposer des extraits dans votre projet.
Nous devons aussi satisfaire à NIS2. Double travail ?
Non. Les mesures que vous documentez dans le projet B3S sont aussi rattachées par Complass au référentiel NIS2 grâce au catalogue de mesures commun.
Testez Complass avec vos propres données
Créez vous-même votre accès d'essai, avec un projet d'exemple par référentiel si vous le souhaitez. Si vous préférez d'abord voir Complass, demandez une démo.