Pilotprogramma: 30 % korting in het eerste jaar. Beperkt aantal plaatsen. Bekijk de voorwaarden

Kennismakingsgesprek plannen
Complass – Navigate compliance Complass – Navigate compliance

Voor wie

Voor industrie en machinebouw: Productie, producten en bewijzen op één lijn

Monday, 7:40 a.m.

A customer questionnaire asks: who can reach your production through remote maintenance? The answer sits in three spreadsheets and the head of a colleague on vacation.

With Complass it is on one page, with the approval. Your coffee is still warm.

Register of remote maintenance accesses in Complass with supplier, access path, multi-factor sign-in, status and expiry (demo data)

De uitdaging

Meerdere normenkaders tegelijk

NIS2 for the company, the CRA and Machinery Regulation for the products, IEC 62443 for the plants. Each framework brings its own evidence and owners.

Installaties die niemand volledig kent

Besturingen van meerdere decennia oud, onderhoud op afstand door fabrikanten en integrators, firmware zonder support: in veel fabrieken ontbreekt een volledige OT-inventaris.

Klanten willen bewijs

Beveiligingsvragenlijsten van klanten komen steeds vaker binnen, en de antwoorden staan verspreid over Excel-lijsten, mappen en hoofden.

Wat voor uw bedrijf geldt

Machinebouw staat in bijlage 2 van de Duitse BSIG. Vanaf een middelgrote omvang bent u daarmee een belangrijke entiteit onder NIS2, met de volgende verplichtingen:

Normenkaders: NIS2 · IEC 62443 · ISO 27001 · Machineverordening · CRA · TISAX

  • Machinebouwers van middelgrote omvang of groter, doorgaans vanaf 50 medewerkers of meer dan 10 miljoen euro omzet en balanstotaal, vallen als belangrijke entiteit onder NIS2 § 28 BSIG en bijlage 2§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Stand: 02.11.2026 · Bron: gesetze-im-internet.deOrigineel openen (gesetze-im-internet.de) ↗
  • Maatregelen voor risicobeheer uitvoeren, uitdrukkelijk ook voor productie-installaties, onderhoud op afstand en toeleveringsketen § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Stand: 02.11.2026 · Bron: gesetze-im-internet.deOrigineel openen (gesetze-im-internet.de) ↗
  • Significante beveiligingsincidenten melden: vroegtijdige waarschuwing binnen 24 uur, melding binnen 72 uur, eindverslag na een maand § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Stand: 02.11.2026 · Bron: gesetze-im-internet.deOrigineel openen (gesetze-im-internet.de) ↗
  • De directie keurt de maatregelen goed, houdt toezicht op de uitvoering en volgt regelmatig opleidingen § 38 BSIG§ 38 BSIG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. (2) Geschäftsleitungen, die ihre Pflichten nach Absatz 1 verletzen, haften ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der Einrichtung …Stand: 02.11.2026 · Bron: gesetze-im-internet.deOrigineel openen (gesetze-im-internet.de) ↗
  • For your products in addition: CRA reporting obligations and cybersecurity of the control system under the Machinery Regulation Art. 14 CRAArtikel 14 Verordening cyberweerbaarheid Rapportageverplichtingen van fabrikanten1. Een fabrikant doet tegelijkertijd aan het overeenkomstig lid 7 van dit artikel als coördinator aangewezen CSIRT en aan Enisa melding van elke actief uitgebuite kwetsbaarheid in het product met digitale elementen waarvan hij kennis krijgt. De fabrikant doet van die actief uitgebuite kwetsbaarheid melding via het op grond van artikel 16 opgerichte centrale meldingsplatform. 2. Ten behoeve van de in lid 1 bedoelde …Stand: 06.10.2026 · Bron: EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025Origineel openen (EUR-Lex – OJ L 2024/2847, 20.11.2024, corrigenda incorporated: OJ L 2025/90555, 2.7.2025; OJ L 2025/90828, 17.10.2025) ↗ Bijlage III, punt 1.1.9, MachineverordeningBijlage III Afdeling 1.1.9 Machineverordening Bescherming tegen corruptieDe machine of het verwante product moet zodanig ontworpen en gebouwd zijn dat de verbinding ervan met een ander apparaat, via een functie van het aangesloten apparaat zelf of via een apparaat op afstand dat communiceert met de machine of het verwante product, niet tot een gevaarlijke situatie leidt. Een hardwarecomponent die een signaal of gegevens uitzendt die relevant zijn voor aansluiting op of toegang tot …Stand: 06.10.2026 · Bron: EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026Origineel openen (EUR-Lex – OJ L 165, 29.6.2023; Art. 3, 8, 20, 25a–25e and 47 as consolidated on 27.07.2026) ↗

Typische bedrijven

Speciale machine- en installatiebouw Zwaartepunt

Elke installatie is een eigen project: zonemodel en onderhoud op afstand per klantinstallatie, plus uw eigen fabriek onder NIS2.

Serieproducten en componenten

Productfamilies met een gemeenschappelijke SBOM en afhandeling van kwetsbaarheden gedurende de hele supportperiode.

Procesindustrie

Chemie, voeding en kunststof met procesbesturingssystemen: assetinventaris, zones en bedrijfscontinuïteitsbeheer bij een productiestilstand.

Toeleveranciers in de auto-industrie

ISO 27001 als basis voor klantbewijs, plus de voorbereiding op het TISAX-assessment volgens de VDA ISA.

Zo ondersteunt Complass u

OT inventory

Capture controllers without agents

Besturingen, aandrijvingen, bedieningspanelen en netwerkcomponenten vastleggen aan de hand van netwerkopnames in de browser, met fabrikant, firmware en einde van de support.

OT-assets met fabrikant, firmware en einde van de support in Complass (voorbeeldproject)

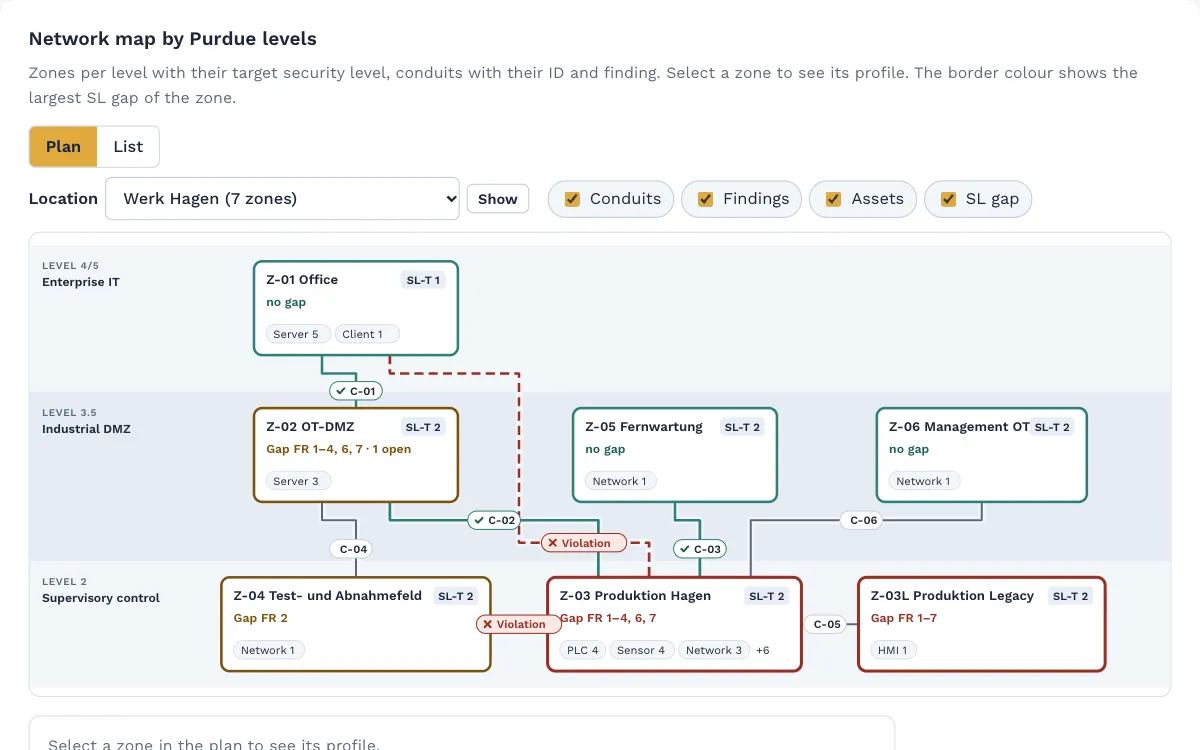
Zones en conduits

Your production as a plan per IEC 62443

Divide production into zones, document connections and remote access as conduits and set security levels.

Netwerkplan volgens Purdue-niveaus met de zones en conduits van het demobedrijf

Kwetsbaarheden

Kwetsbaarheden op prioriteit

Bekende kwetsbaarheden van uw componenten vinden en ordenen naar de vraag of ze actief worden misbruikt en hoe blootgesteld de installatie is.

Vulnerabilities per asset with priority in Complass (sample project)

You answer your customers’ questionnaires from what you already have and invite your suppliers to a self-assessment.

Passende aanbiedingen

Twee branchesjablonen dekken de typische taken in de machinebouw: een voor de eigen productie, een voor de eigen producten. Ze kunnen worden gecombineerd. Voor toeleveranciers in de auto-industrie komt TISAX als apart normenkader erbij.

beschikbaar

Branchesjabloon: Industrie

  • IEC 62443 voor exploitanten, integrators en fabrikanten
  • Machineverordening met de cyberbeveiligingseisen voor besturingen
  • Assetmanagement voor IT en OT
  • MITRE ATT&CK voor Enterprise en ICS

vanaf 546 € per maand excl. btw in het pakket Start, grootte S, bij jaarlijkse betaling

beschikbaar

Branchesjabloon: Fabrikanten

  • Cyber Resilience Act per product tot en met de CE-markering
  • Radioapparatuurrichtlijn (RED) met EN 18031
  • Vulnerability-management met SBOM

vanaf 447 € per maand excl. btw in het pakket Start, grootte S, bij jaarlijkse betaling

beschikbaar

normenkader TISAX / VDA ISA

  • Zelfbeoordeling volgens de VDA ISA met volwassenheidsniveaus
  • Voorbereiding op de TISAX-assessment
  • Prototypebescherming en gegevensbescherming in eigen fasen

vanaf 199 € per maand excl. btw in het pakket Start, grootte S, bij jaarlijkse betaling

Alle prijzen gelden voor bedrijven, niet voor consumenten. Ze zijn netto excl. btw bij jaarlijkse betaling; bij maandelijkse betaling geldt een toeslag van 15 %. Stand 06/11/2026. Enterprise en concerns op aanvraag.

Veelgestelde vragen

Vallen wij als machinebouwer onder NIS2?

Als u machines maakt en minstens middelgroot bent, doorgaans ja, als belangrijke entiteit. Bepalend zijn uw hoofdactiviteit, het aantal medewerkers en de omzet en het balanstotaal. De check Val ik eronder? controleert dit in enkele minuten.

Hebben wij ISO 27001 of IEC 62443 nodig?

Voor de kantoor-IT en het managementsysteem is ISO 27001 het gebruikelijke kader, voor productie en installaties IEC 62443. Veel industriële bedrijven gebruiken beide. In Complass koppelt u de eisen, zodat u een maatregel maar één keer documenteert.

Onze klanten sturen ons steeds meer beveiligingsvragenlijsten. Helpt Complass daarbij?

Ja. Uw maatregelen, bewijsstukken en documenten staan op één plek en kunnen voor klanten als Excel of pdf worden opgesteld. Zo beantwoordt u terugkerende vragen vanuit wat u al hebt.

Test Complass met uw eigen gegevens

Maak uw proefaccount zelf aan, desgewenst met een voorbeeldproject per kader. Wilt u Complass liever eerst zien, vraag dan een demo aan.