Programa piloto: 30 % de descuento el primer año. Plazas limitadas. Ver las condiciones

Concertar una primera conversación
Complass – Navigate compliance Complass – Navigate compliance

marco normativo · ISO/IEC 27001:2022

ISO 27001: Su SGSI sigue funcionando también después de la auditoría

Hacia un sistema de gestión de la seguridad de la información según ISO/IEC 27001:2022, guiado y con la mirada puesta en TI y producción.

Fotograma del vídeo corto «Gestión del cumplimiento en 20 segundos»
Gestión del cumplimiento en 20 segundos Proyecto, siguiente paso, lista de verificación, declaración de aplicabilidad, paquete de auditoría. Beispieldaten der Demo-Firma.

¿Qué es ISO 27001?

ISO/IEC 27001 es la norma internacional para los sistemas de gestión de la seguridad de la información (SGSI). Establece cómo una empresa planifica, implanta, supervisa y mejora la seguridad de la información en función del riesgo; el anexo A contiene 93 controles cuya aplicabilidad se justifica en la declaración de aplicabilidad.

Actualidad de los contenidos:

¿Me afecta?

ISO/IEC 27001 es una norma voluntaria. Las empresas la implantan porque sus clientes exigen la certificación, porque quieren un marco reconocido para NIS2 o para gestionar de forma sistemática su seguridad de la información.

Complass explica los requisitos con sus propias palabras y remite a las cláusulas de la norma. Para la auditoría de certificación debería disponer usted mismo de la norma; en el portal puede almacenar sus propios extractos.

Base jurídica

  • ISO/IEC 27001:2022Sistemas de gestión de la seguridad de la información: requisitos
  • ISO/IEC 27002:2022Controles de seguridad de la información (orientaciones sobre el anexo A)
  • § 30 BSIG§ 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, die in Absatz 2 konkretisiert werden, zu ergreifen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die sie für die Erbringung ihrer Dienste nutzen, zu vermeiden und …Versión: 02.11.2026 · Fuente: gesetze-im-internet.deAbrir el original (gesetze-im-internet.de) ↗Según NIS2, deben tenerse en cuenta las normas europeas e internacionales

Fechas clave

ISO/IEC 27001 no prevé plazos legales. El calendario lo marcan su auditoría de certificación o los requisitos de sus clientes; usted introduce las fechas de auditoría en el plan del proyecto y el dashboard muestra la cuenta atrás y si va en plazo.

Cómo le ayuda Complass

  • 9fases
  • 32pasos guiados
  • 48plantillas de documentos
  • 93requisitos en el catálogo
  • Nueve fases hasta la auditoría de certificación

    Inicio del proyecto, contexto, liderazgo, planificación con evaluación de riesgos, apoyo, operación, evaluación, mejora y preparación de la auditoría.

  • Declaración de aplicabilidad

    Todos los controles del anexo A con aplicabilidad, justificación, estado y evidencias, exportables a Excel o PDF.

  • Programa de auditoría interna (9.2)

    Planificar auditorías internas a lo largo del ciclo de certificación, con plan de auditoría, lista de verificación por capítulo y por medida del anexo A y una vista general de lo que ya se ha auditado.

  • Todos los documentos clave

    Entre ellos, ámbito, política, metodología de evaluación de riesgos, registro de riesgos, plan de tratamiento de riesgos, programa de auditoría interna y revisión por la dirección.

  • Inventario y licencias (A.5.9, A.5.32)

    Activos, software, licencias y contratos con responsables, plazos y evidencias en el elemento Gestión de activos, como base del inventario y del uso con licencia.

  • Úselo varias veces

    Los controles implantados también cuentan para NIS2, IEC 62443 y el CRA mediante vinculación.

Las fases del módulo

  1. Inicio del proyecto y preparación
  2. Contexto de la organización y alcance
  3. Liderazgo y política de seguridad de la información
  4. Planificación: evaluación de riesgos, tratamiento de riesgos y objetivos
  5. Apoyo: recursos, competencia, concienciación y documentación
  6. Operación: implantar y controlar las medidas
  7. Evaluación del desempeño: indicadores, auditoría interna y revisión por la dirección
  8. Improvement: nonconformities and continual improvement
  9. Prepararse para la auditoría de certificación y superarla

Catálogo: Anexo A – Controles / Declaración de aplicabilidad

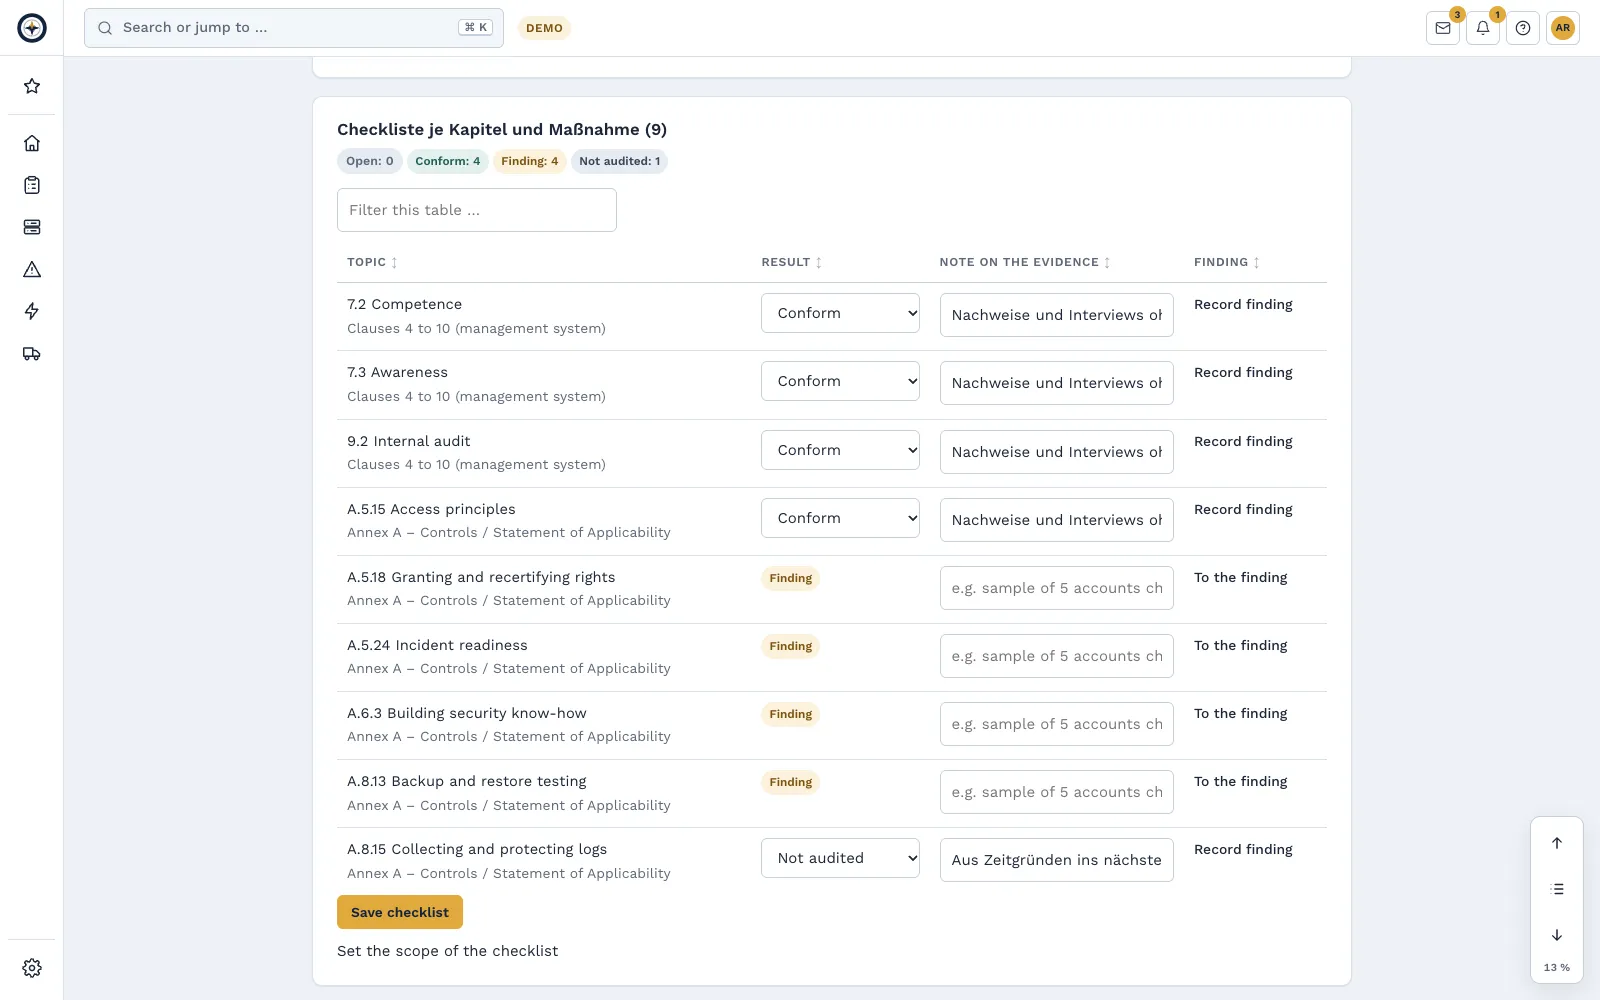
Lista de verificación de una auditoría interna con resultado por capítulo y por medida
Lista de verificación por capítulo y por medida del anexo A.

ISO 27001 / 27002 en Complass: lo mínimo que necesita

Si sus clientes exigen ISO 27001, esta selección cubre los requisitos en Complass.

Con pago anual, permanencia mínima de 12 meses. Pago mensual con un recargo del 15 %. Todos los precios sin IVA, a fecha de 06/11/2026. Todos los paquetes y módulos en el resumen de precios

También puede cumplir los requisitos sin Complass. Complass apoya la implantación y la evidencia y no sustituye el asesoramiento jurídico. Avisos legales

Preguntas frecuentes

¿Qué es la declaración de aplicabilidad (SoA)?

La declaración de aplicabilidad, en inglés Statement of Applicability (SoA), es un documento obligatorio según ISO/IEC 27001:2022, apartado 6.1.3 d. Nombra los controles necesarios con su justificación, indica si están implantados y justifica por qué se excluyen controles del anexo A.

¿Cómo elaboramos la declaración de aplicabilidad?

El punto de partida es el tratamiento de riesgos: muestra qué controles son necesarios. Los compara con los 93 controles del anexo A y registra para cada uno si es aplicable, por qué y hasta qué punto está implantado. Se añaden los controles de normas sectoriales o contratos. Si cambian los riesgos o el alcance, usted actualiza la declaración.

¿Cómo ayuda Complass con la declaración de aplicabilidad?

El catálogo del anexo A es su declaración de aplicabilidad: para cada control registra aplicabilidad, justificación, estado y evidencia, añade controles propios y aprueba el estado como versión. La aprobación solo es posible cuando cada entrada está decidida y justificada. Puede exportarla como Word, Excel o PDF.

¿Complass certifica nuestro SGSI?

No. La certificación la realiza un organismo de certificación acreditado. Complass le prepara con documentos, la declaración de aplicabilidad y evidencias.

¿Se incluyen los textos de la norma?

No, las normas están protegidas por derechos de autor. Complass explica los requisitos y remite a la cláusula; usted puede almacenar sus propios extractos de su ejemplar con licencia.

Pruebe Complass con sus propios datos

Cree usted mismo su acceso de prueba, con un proyecto de ejemplo por marco normativo si lo desea. Si prefiere que primero le mostremos Complass, solicite una demo.