

Regelwerk · EnWG und IT-Sicherheitskatalog
IT-Sicherheitskatalog nach EnWG Schritt für Schritt umsetzen
Gilt nur in Deutschland (deutsches Recht). Für Netz- und Anlagenbetreiber nach §§ 5c bis 5e EnWG: Complass führt von der Rollenklärung über den IT-Sicherheitskatalog bis zu Meldewesen und Nachweis.

Was ist der IT-Sicherheitskatalog nach EnWG?
Gilt nur in Deutschland (deutsches Recht). Seit dem 6. Dezember 2025 regeln die §§ 5c bis 5e des Energiewirtschaftsgesetzes die IT-Sicherheit im Energiesektor. Was Betreiber konkret umsetzen müssen, legt die Bundesnetzagentur im Einvernehmen mit dem BSI in einem IT-Sicherheitskatalog fest. Das Gesetz nennt zwölf Themen, die jeder Katalog mindestens enthält, von der Risikoanalyse über Angriffserkennung bis zur Multi-Faktor-Authentifizierung. Dazu kommen die Meldung erheblicher Sicherheitsvorfälle, Registrierung, Dokumentation und die Verantwortung der Geschäftsleitung.
Stand der Inhalte:
Bin ich betroffen?
Das EnWG unterscheidet drei Rollen. Für Netzbetreiber gilt es unabhängig von der Größe; Anlagenbetreiber und digitale Energiedienste sind erfasst, wenn sie nach dem BSI-Gesetz wichtige oder besonders wichtige Einrichtung sind.
| Rolle | Erfasst, wenn | Was heute gilt |
|---|---|---|
| Netzbetreiber Strom oder Gas | Sie betreiben ein Energieversorgungsnetz, ohne Größenschwelle | IT-Sicherheitskatalog Netzbetreiber, Stand August 2015 |
| Anlagenbetreiber, z. B. Erzeugung oder Speicher | Energieanlage am Netz und wichtige oder besonders wichtige Einrichtung nach § 28 BSIG | IT-Sicherheitskatalog Energieanlagen, Stand Dezember 2018 |
| Digitale Energiedienste, z. B. Aggregatoren | Dienst an einer Energieanlage am Netz und wichtige oder besonders wichtige Einrichtung nach § 28 BSIG | Noch kein Katalog der BNetzA. Aggregatoren, die bisher unter § 8a BSIG alte Fassung fielen, setzen weiter den „B3S Aggregatoren“ des BDEW um. |
Wer den §§ 5c bis 5e EnWG unterliegt, ist von den meisten Pflichten des BSI-Gesetzes ausgenommen; Einstufung und Registrierung bleiben. Betreiben Stadtwerke zusätzlich Wasser, Abwasser oder andere Sparten aus Anlage 1 oder 2 des BSI-Gesetzes (Querverbund), gilt dafür das BSI-Gesetz. In Complass führen Sie diese Sparten in einem NIS2-Projekt und verknüpfen gemeinsame Nachweise. Telekommunikationsangebote richten sich nach dem TKG.
Diese Übersicht ersetzt keine Rechtsberatung. Maßgeblich ist der Gesetzes- bzw. Normtext; in Complass prüfen Sie die Betroffenheit geführt anhand der Verweise.
Rechtsgrundlagen
- § 5c EnWG§ 5c EnWG IT-Sicherheit im Anlagen- und im Netzbetrieb, Festlegungskompetenz(1) Die folgenden Betreiber haben für die genannten Systeme einen angemessenen Schutz gegen Bedrohungen zu gewährleisten: - 1. der Betreiber eines Energieversorgungsnetzes für Telekommunikationssysteme und für elektronische Datenverarbeitungssysteme, die für den sicheren Betrieb des Energieversorgungsnetzes notwendig sind, - 2. der Betreiber einer Energieanlage, der eine besonders wichtige Einrichtung nach § 28 …Original öffnen (gesetze-im-internet.de) ↗IT-Sicherheit, Rollen, Katalog und seine zwölf Mindestthemen
- § 5d EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Original öffnen (gesetze-im-internet.de) ↗Dokumentation, Ansprechpartner, Meldung und Registrierung
- § 5e EnWG§ 5e EnWG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen(1) Die Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 ist verpflichtet, die Anforderungen des IT-Sicherheitskatalogs umzusetzen und die Umsetzung zu überwachen. (2) Eine Geschäftsleitung eines Betreibers nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3, die ihre Pflichten nach Absatz 1 verletzt, haftet ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der …Original öffnen (gesetze-im-internet.de) ↗Pflichten der Geschäftsleitung
- § 28 BSIG§ 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen(1) Als besonders wichtige Einrichtung gelten - 1. Betreiber kritischer Anlagen, - 2. qualifizierte Vertrauensdiensteanbieter, Top Level Domain Name Registries oder DNS-Diensteanbieter, - 3. Anbieter öffentlich zugänglicher Telekommunikationsdienste oder Betreiber öffentlicher Telekommunikationsnetze, die - a) mindestens 50 Mitarbeiter beschäftigen oder - b) einen Jahresumsatz und eine Jahresbilanzsumme von jeweils …Original öffnen (gesetze-im-internet.de) ↗Einstufung als wichtige oder besonders wichtige Einrichtung, Ausnahme nach Abs. 5
- § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Original öffnen (gesetze-im-internet.de) ↗Meldepflichten und Fristen
- § 11 Abs. 1a und 1b EnWG alte FassungGrundlage der beiden geltenden Kataloge (2015 und 2018)
Was heute gilt und was 2027 kommen kann
-
§§ 5c bis 5e EnWG in Kraft (NIS2-Umsetzungsgesetz). § 11 Abs. 1a bis 1g EnWG alte Fassung sind weggefallen.
-
Frist für die Registrierung beim BSI für Netzbetreiber, die keine wichtige oder besonders wichtige Einrichtung sind
§ 5d Abs. 4 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Original öffnen (gesetze-im-internet.de) ↗
-
Heute
Bis ein neuer Katalog veröffentlicht ist, gelten die Kataloge von August 2015 (Netze) und Dezember 2018 (Energieanlagen) weiter. Bestehende Systeme zur Angriffserkennung sind weiter zu betreiben. Geprüft am 02.11.2026.
-
Ende Oktober 2026
Die neue Ausgabe ISO/IEC 27019:2024 (veröffentlicht am 18.10.2024) ist nach zwei Jahren Übergang die Grundlage für Audits im Konformitätsbewertungsprogramm der Bundesnetzagentur.
-
24 Stunden / 72 Stunden / ein Monat
Erhebliche Sicherheitsvorfälle an die Meldestelle des BSI: frühe Erstmeldung, Meldung, Abschlussmeldung
§ 5d Abs. 3 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Original öffnen (gesetze-im-internet.de) ↗ mit § 32 BSIG§ 32 BSIG Meldepflichten(1) Besonders wichtige Einrichtungen und wichtige Einrichtungen sind verpflichtet, folgende Informationen an eine vom Bundesamt und dem Bundesamt für Bevölkerungsschutz und Katastrophenhilfe eingerichtete gemeinsame Meldestelle zu melden: - 1. unverzüglich, spätestens jedoch innerhalb von 24 Stunden nach Kenntniserlangung von einem erheblichen Sicherheitsvorfall, eine frühe Erstmeldung, in der angegeben wird, ob der …Original öffnen (gesetze-im-internet.de) ↗
-
Unverzüglich
Dokumentation an die Bundesnetzagentur übermitteln: Netzbetreiber immer, Anlagenbetreiber und digitale Energiedienste als besonders wichtige Einrichtung (fachliche Einschätzung, keine Rechtsberatung)
§ 5d Abs. 1 Satz 2 EnWG§ 5d EnWG Dokumentations-, Melde-, Registrierungspflicht(1) Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 bis 3 hat die Einhaltung der Anforderungen des IT-Sicherheitskatalogs zu dokumentieren. Der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 1 und der Betreiber nach § 5c Absatz 1 Satz 1 Nummer 2 und 3, der jeweils eine besonders wichtige Einrichtung nach § 28 Absatz 1 des BSI-Gesetzes ist, hat die Dokumentation nach Satz 1 der Bundesnetzagentur unverzüglich nach der …Original öffnen (gesetze-im-internet.de) ↗
-
Herbst 2026
Konsultation eines gemeinsamen Katalogs für Netze, Energieanlagen und digitale Energiedienste, laut Bundesnetzagentur geplant
-
01.01.2027 (unbestätigter Entwurfstermin)
In Fachbeiträgen genannter Geltungsbeginn aus einem Entwurf. Der neue Katalog ist noch nicht festgelegt; die Bundesnetzagentur hat diesen Termin nicht bestätigt und nennt auf ihrer Verfahrensseite keinen.
Wir prüfen den Stand bei der Bundesnetzagentur vor jedem Release. Wird ein neuer Katalog festgelegt, ergänzt Complass ihn als neue Ausgabe; Ihre Bewertungen der zwölf Themen bleiben erhalten.
Wie Complass hilft
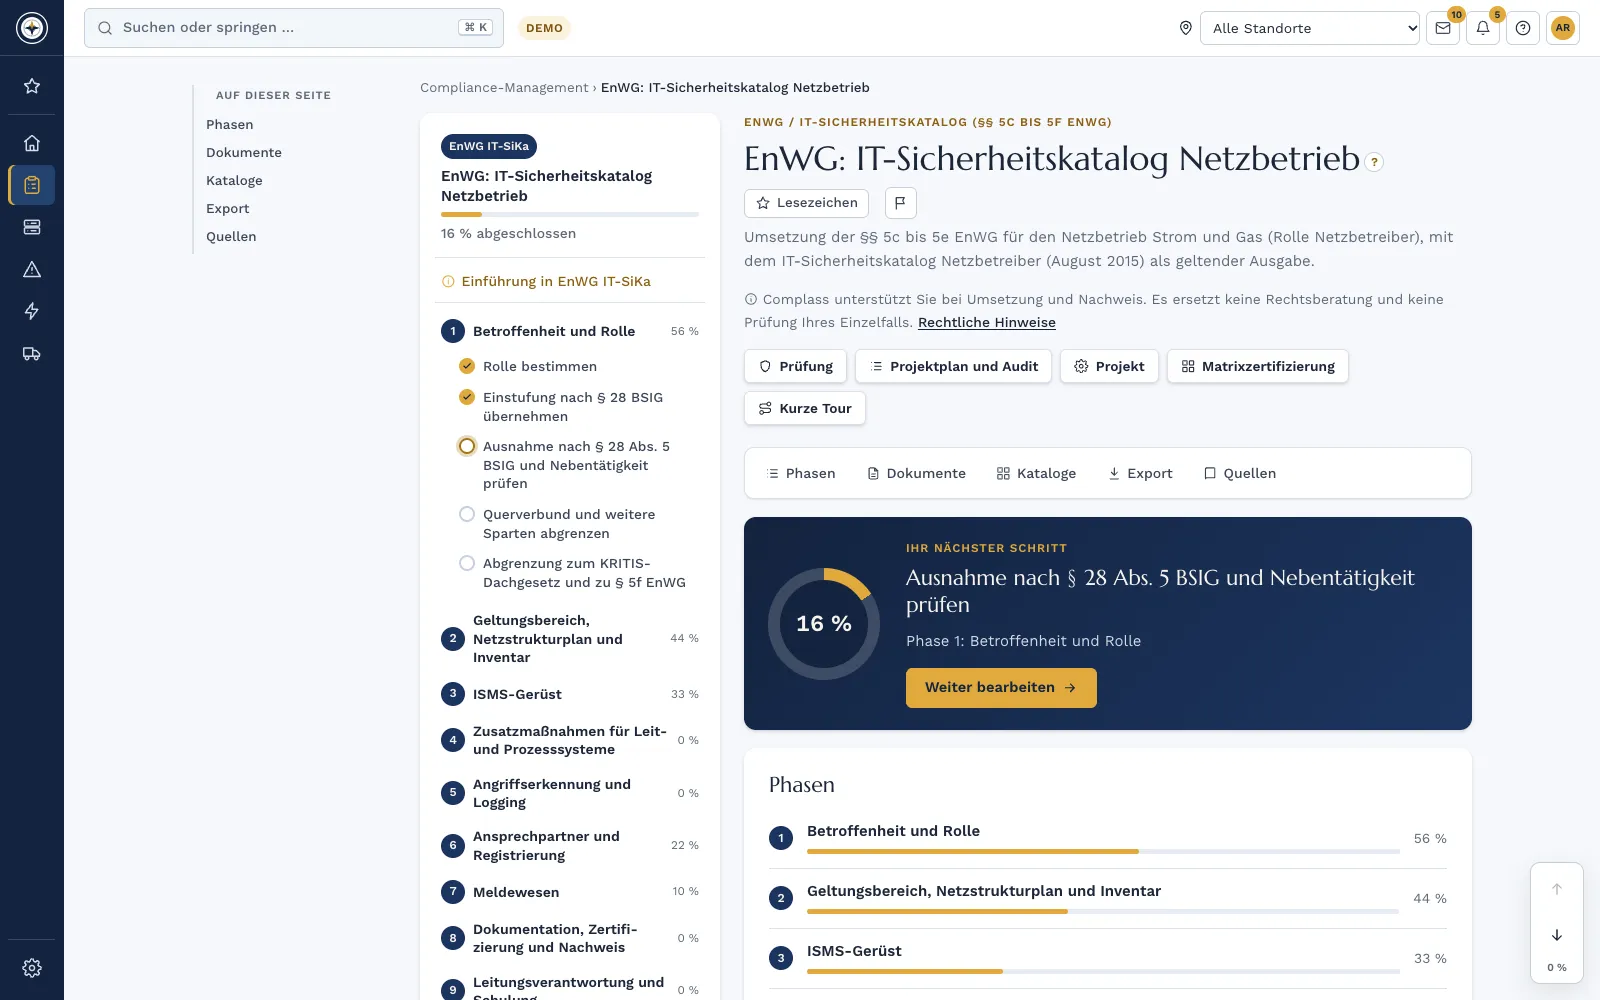
- 10Phasen
- 30geführte Schritte
- 8Dokumentvorlagen
- 77Anforderungen im Katalog
Zwölf Themen, die bleiben
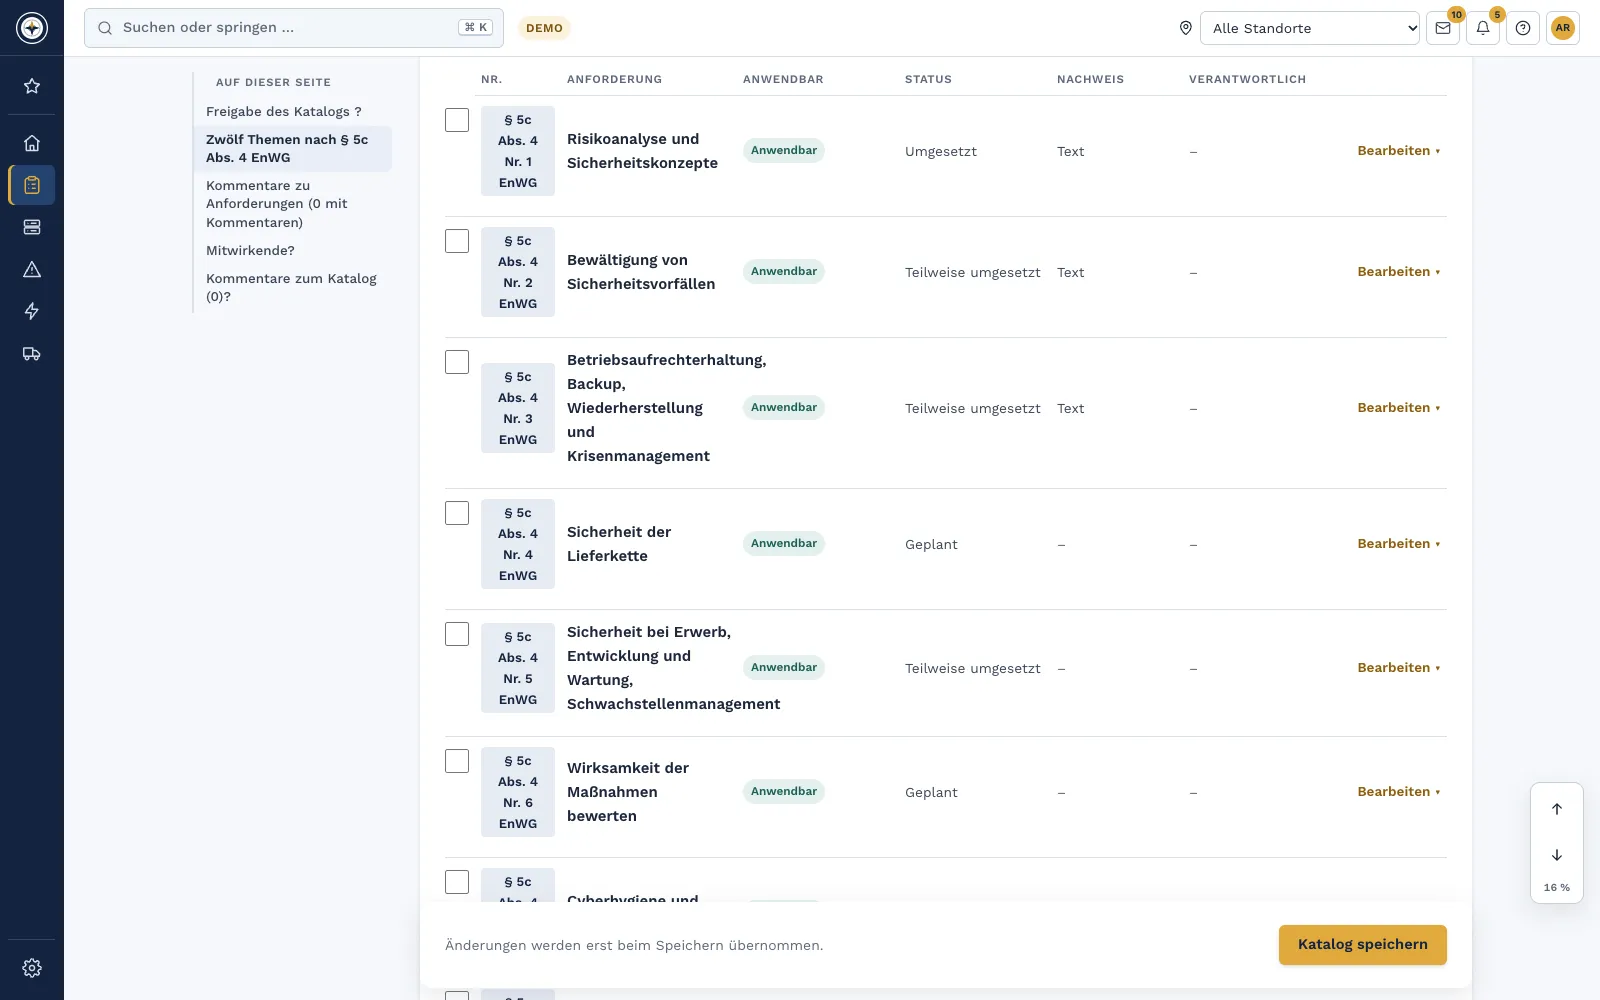
Sie bewerten die zwölf Themen aus § 5c Abs. 4 EnWG einmal. Die Anforderungen der Kataloge 2015 und 2018 hängen daran. Kommt der neue Katalog, ergänzt Complass ihn als neue Ausgabe, ohne dass Sie neu anfangen.
Der Katalog, der für Ihre Rolle gilt
Netzbetreiber arbeiten mit dem Katalog 2015, Anlagenbetreiber mit dem Katalog 2018, jeweils mit den Anforderungen im Wortlaut und der Quelle. Digitale Energiedienste nutzen die zwölf Themen als Grundlage.
Netzstrukturplan, Inventar und Leittechnik
Geltungsbereich, Netzstrukturplan und Systeme im Asset-Management, Zonen und Fernzugänge für Leit- und Prozesssysteme.
Angriffserkennung und Logging
Konzept für Systeme zur Angriffserkennung mit überwachten Systemen, Zuständigkeiten und Reaktion auf Alarme.
Meldungen an die BSI-Meldestelle
Meldeprozess mit den Fristen 24 Stunden, 72 Stunden und einem Monat und Abgrenzung zu Meldungen nach dem KRITIS-Dachgesetz. Vorfälle erfassen Sie im Incident-Management mit dem Zeitpunkt der Kenntnis; haben Sie auch NIS2 gebucht, berechnet Complass die Meldefristen.
Querverbund mit NIS2 in einem Portal
Weitere Sparten führen Sie im NIS2-Projekt. Gemeinsame Nachweise verknüpfen Sie, statt sie doppelt zu pflegen.
Geschäftsleitung und Schulung
Leitungspflichten nach § 5e EnWG mit Lernblöcken für Fachleute und für die Geschäftsleitung.
Die Phasen im Modul
- Betroffenheit und Rolle
- Geltungsbereich, Netzstrukturplan und Inventar
- ISMS-Gerüst
- Zusatzmaßnahmen für Leit- und Prozesssysteme
- Angriffserkennung und Logging
- Ansprechpartner und Registrierung
- Meldewesen
- Dokumentation, Zertifizierung und Nachweis
- Leitungsverantwortung und Schulung
- Lieferkette und kritische Funktionen
Katalog: Mindestinhalte des IT-Sicherheitskatalogs (§ 5c Abs. 4 EnWG)
Häufige Fragen
Gilt für uns das EnWG oder das BSI-Gesetz?
Für den Netzbetrieb und für Energieanlagen von wichtigen oder besonders wichtigen Einrichtungen gelten die §§ 5c bis 5e EnWG; die meisten Pflichten des BSI-Gesetzes entfallen dafür. Einstufung und Registrierung nach dem BSI-Gesetz bleiben. Für weitere Sparten wie Wasser oder Abwasser gilt das BSI-Gesetz. Ist die Energieanlage im Verhältnis zur gesamten Geschäftstätigkeit nur eine Nebentätigkeit, gilt ebenfalls das BSI-Gesetz.
Welcher IT-Sicherheitskatalog gilt im Moment?
Für Netzbetreiber der Katalog von August 2015, für Anlagenbetreiber der Katalog von Dezember 2018. Beide gelten laut Bundesnetzagentur weiter, bis ein neuer Katalog veröffentlicht ist. Stand der Prüfung: 02.11.2026.
Was ändert sich mit dem neuen Katalog?
Die Bundesnetzagentur überarbeitet die Kataloge gemeinsam mit dem BSI zu einem Katalog, der auch für digitale Energiedienste gelten soll. In Fachbeiträgen wird aus einem Entwurf der 01.01.2027 als Geltungsbeginn genannt; die Bundesnetzagentur hat diesen Termin nicht bestätigt. Festgelegt ist noch nichts. Ihre Arbeit an den zwölf Themen aus § 5c Abs. 4 EnWG zählt in jedem Fall, weil jeder Katalog sie enthalten muss.
Wir sind Aggregator. Was tun wir bis zum neuen Katalog?
Fielen Sie bisher unter § 8a BSIG alte Fassung, setzen Sie den „B3S Aggregatoren“ des BDEW weiter um. Sonst bauen Sie ein ISMS nach ISO/IEC 27001 auf und orientieren sich an den zwölf Themen. In Complass bewerten Sie diese Themen und ergänzen den neuen Katalog, sobald er festgelegt ist.
An wen melden wir einen Sicherheitsvorfall?
An die Meldestelle des BSI: eine frühe Erstmeldung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach. Hat der Vorfall Bedeutung für die Energieversorgungssicherheit, leitet das BSI die Meldung an die Bundesnetzagentur weiter (§ 5d Abs. 5 EnWG).
Ersetzt Complass eine rechtliche Prüfung?
Nein. Complass strukturiert Betroffenheitsprüfung, Pflichten und Nachweise anhand des Gesetzestexts und der Kataloge; die rechtliche Bewertung im Einzelfall bleibt bei Ihnen.
Gilt zusätzlich NIS2 für Ihr Unternehmen?
Der kostenlose Betroffenheitscheck schätzt in wenigen Minuten ein, ob Sie nach dem BSI-Gesetz (NIS2) betroffen sind, zum Beispiel mit Sparten wie Wasser oder Fernwärme. Ob die §§ 5c bis 5e EnWG gelten, bewertet er nicht: Für Netzbetreiber gelten sie unabhängig von der Größe, für Anlagenbetreiber und digitale Energiedienste ab der Einstufung als wichtige oder besonders wichtige Einrichtung.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.