

Regelwerk · IT-Sicherheitsrichtlinie nach § 390 SGB V (KBV und KZBV)
IT-Sicherheit für Ihre Praxis, ohne IT-Abteilung
Jede Vertragsarzt- und Vertragszahnarztpraxis muss die IT-Sicherheitsrichtlinie umsetzen. Complass zeigt, was für Ihre Praxis gilt, und führt zu einer belastbaren Dokumentation, auch ohne eigene IT-Abteilung.

Was regelt die IT-Sicherheitsrichtlinie?
§ 390 SGB V verpflichtet die Kassenärztliche Bundesvereinigung (KBV) und die Kassenzahnärztliche Bundesvereinigung (KZBV), die Anforderungen an die IT-Sicherheit in Praxen verbindlich festzulegen. Beide haben dazu eine Richtlinie mit gleichem Aufbau und gleicher Nummerierung veröffentlicht. Sie konkretisiert den Stand der Technik nach Art. 32 DSGVO für Praxen und wird mit dem BSI abgestimmt und jährlich überprüft.
Stand der Inhalte:
Bin ich betroffen?
Die Richtlinie ist für alle Leistungserbringer verbindlich, die an der vertragsärztlichen und vertragszahnärztlichen Versorgung teilnehmen. Arzt- und Psychotherapiepraxen setzen die Fassung der KBV um, Zahnarztpraxen die Fassung der KZBV, MVZ und Berufsausübungsgemeinschaften je nach Fachrichtung eine oder beide. Für die vertragsärztliche Versorgung im Krankenhaus gilt sie nicht, soweit dort Vorkehrungen nach § 391 SGB V getroffen werden.
Welche Anforderungen gelten, hängt von der Zahl der Personen ab, die ständig mit der Datenverarbeitung betraut sind, einschließlich MFA, ZFA und Auszubildenden: Anlage 1 (50 Anforderungen) und Anlage 5 zur Telematikinfrastruktur (9) gelten für alle, Anlage 2 (10) ab 6 Personen, Anlage 3 (17) ab mehr als 20 Personen, Anlage 4 (6) bei medizinischen Großgeräten. Jede Anforderung gilt nur, soweit das jeweilige Zielobjekt in der Praxis genutzt wird. Größere MVZ können zusätzlich unter NIS2 fallen.
Diese Übersicht ersetzt keine Rechtsberatung. Maßgeblich ist der Gesetzes- bzw. Normtext; in Complass prüfen Sie die Betroffenheit geführt anhand der Verweise.
Rechtsgrundlagen
- § 390 SGB V§ 390 SGB V IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung(1) Die Kassenärztlichen Bundesvereinigungen legen in einer Richtlinie die Anforderungen zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen und vertragszahnärztlichen Versorgung fest. (2) Die Richtlinie nach Absatz 1 umfasst insbesondere auch - 1. Anforderungen an die sichere Installation und Wartung von Komponenten und Diensten der Telematikinfrastruktur, die in der vertragsärztlichen und …Original öffnen (gesetze-im-internet.de) ↗Pflicht von KBV und KZBV, die Anforderungen festzulegen; Verbindlichkeit für die Praxen (Abs. 6); zertifizierte Dienstleister (Abs. 7)
- § 391 SGB V§ 391 SGB V IT-Sicherheit in Krankenhäusern(1) Krankenhäuser sind verpflichtet, nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind. (2) …Original öffnen (gesetze-im-internet.de) ↗Abgrenzung zu Krankenhäusern
- Teil A IV der RichtlinieA. IV. IT-Sicherheitsrichtlinie KBV Anforderungen zur Gewährleistung der IT-Sicherheit in Praxen1. Praxen nach A. III. 1. haben die Anforderungen aus Anlage 1 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 2. Praxen nach A. III. 2. haben die Anforderungen aus Anlage 1, 2 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 3. Praxen nach A. III. 3. haben die Anforderungen aus Anlage 1, 2, 3 und 5 umzusetzen, soweit die Zielobjekte in der Praxis genutzt werden. 4. …Original öffnen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Zielobjekte und Anwendbarkeit
- Anlagen 1 bis 5 der RichtlinieAnlage 1 Nr. 1 IT-Sicherheitsrichtlinie KBV Geregelte Einarbeitung neuer MitarbeitenderMitarbeitende müssen zu Beginn ihrer Beschäftigung in ihre neuen Aufgaben eingearbeitet werden. Die Mitarbeitenden müssen über bestehende Regelungen, Handlungsanweisungen und Verfahrensweisen informiert werden.Original öffnen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗Anforderungen nach Praxisgröße, Großgeräten und Telematikinfrastruktur
Wichtige Fristen
-
KBV-Richtlinie in der Fassung vom 31.03.2025 in Kraft
Teil B Nr. 1 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Original öffnen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
-
KZBV-Richtlinie Version 1.1 in Kraft
Teil B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Original öffnen (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
-
Neue Anforderungen der KBV-Richtlinie gelten
Teil B Nr. 2 (KBV)B. IT-Sicherheitsrichtlinie KBV Inkrafttreten und Geltung1. Diese Richtlinie tritt am Tag nach der Veröffentlichung in Kraft. Sie ersetzt die bisherige Richtlinie nach § 75b SGB V über die Anforderungen zur Gewährleistung der IT-Sicherheit vom 16.12.2020 und setzt diese außer Kraft. 2. Diese Richtlinie gilt ab dem Tag nach ihrer Veröffentlichung. Hiervon ausgenommen sind folgende mit dieser Richtlinie neu hinzugekommenen Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Original öffnen (KBV – Richtlinie nach § 390 SGB V, Fassung vom 31.03.2025 (PDF)) ↗
-
Neue und geänderte Anforderungen der KZBV-Richtlinie gelten
Teil B (KZBV)B. IT-Sicherheitsrichtlinie KZBV Inkrafttreten und GeltungDiese Richtlinie ersetzt die bisher geltende Richtlinie nach § 75b SGB V vom 01.02.2021, veröffentlicht in Ausgabe Nr. 3/2021 der zm, und tritt vorbehaltlich des Satzes 2 am Tag nach ihrer Veröffentlichung in den zm in Kraft. Die folgenden mit dieser Richtlinie neu hinzugekommenen oder inhaltlich geänderten Anforderungen treten am 02.01.2026 in Kraft. Neue Anforderungen: - A1) 1-7 Personal - A1) 8-10 …Original öffnen (KZBV – Richtlinie nach § 390 SGB V, Version 1.1 vom 01.07.2025) ↗
Die Übergangsfristen sind abgelaufen, heute gelten alle Anforderungen. Die Richtlinie verlangt kein Zertifikat und keine Meldung an eine Behörde; die Umsetzung muss aber jederzeit belegbar sein.
Wie Complass hilft
- 7Phasen
- 20geführte Schritte
- 13Dokumentvorlagen
- 92Anforderungen im Katalog
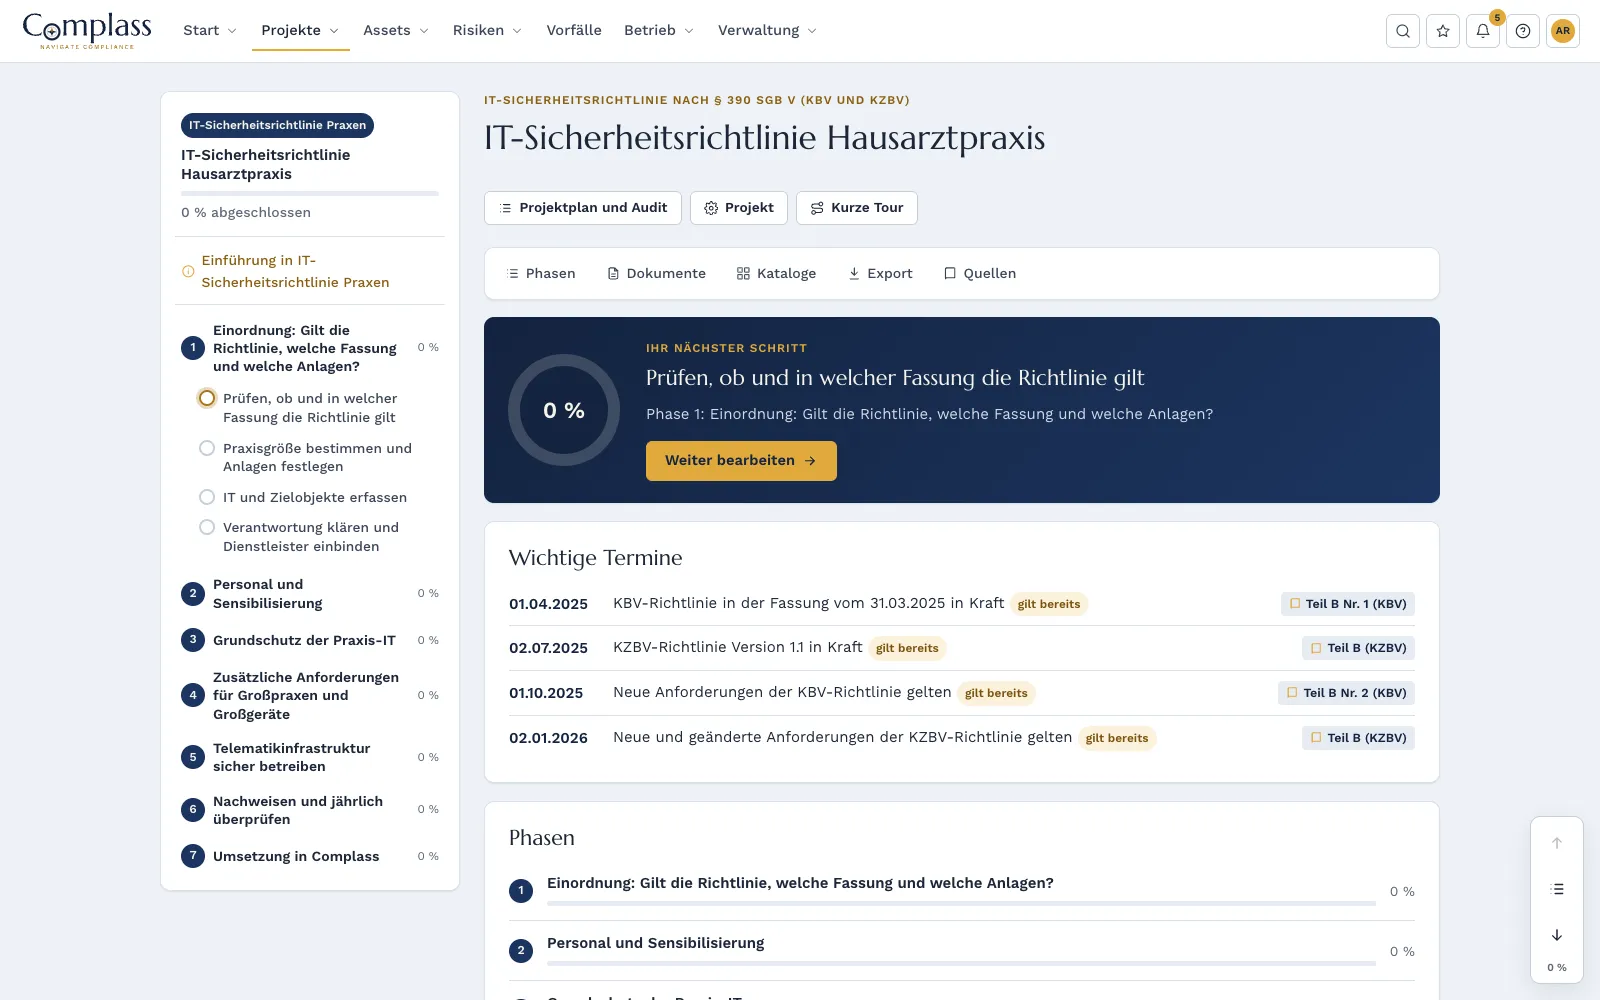
Sieben Phasen bis zur jährlichen Überprüfung
Einordnung mit Fassung und Anlagen, Personal und Sensibilisierung, Grundschutz der Praxis-IT, zusätzliche Anforderungen für Großpraxen und Großgeräte, Telematikinfrastruktur, Nachweis und jährliche Überprüfung.
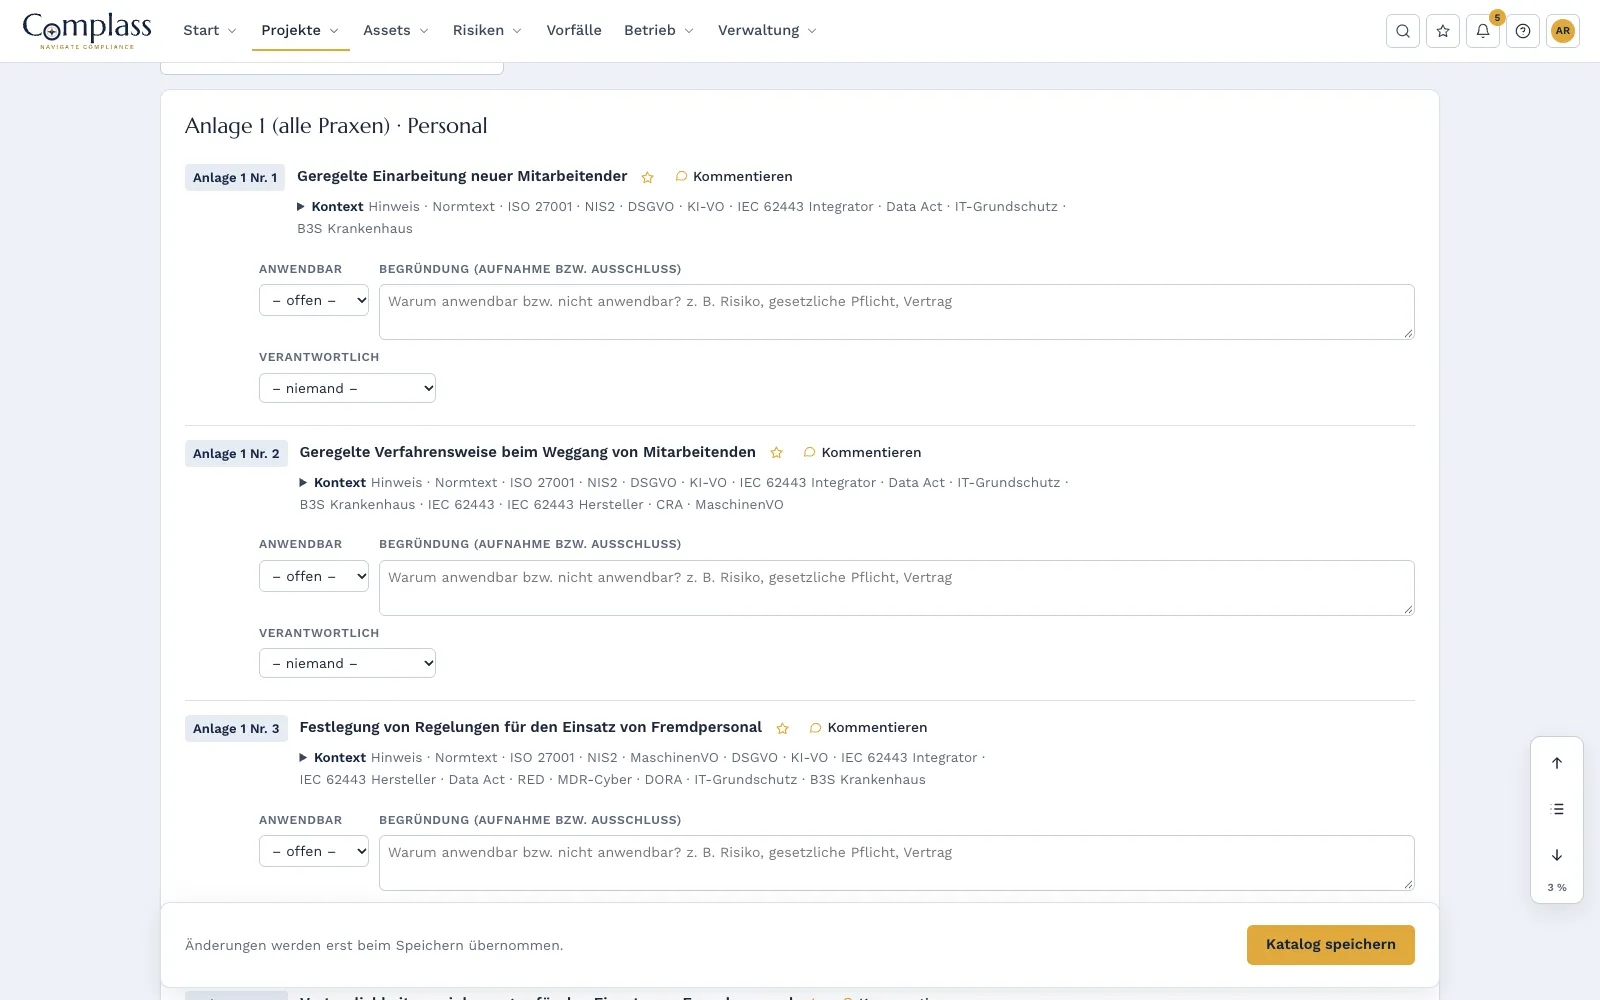
Alle 92 Anforderungen im Wortlaut
KBV- und KZBV-Fassung nebeneinander, mit Hinweisen zur Umsetzung, Status und Nachweis je Anforderung. Nicht zutreffende Anlagen und Zielobjekte schließen Sie mit Begründung aus.
Vorlagen
u. a. Praxissteckbrief, Verzeichnis der IT und Zielobjekte, Netzplan, Datensicherungskonzept, Zugriffs- und Berechtigungskonzept, Richtlinie für mobile Geräte, Betrieb der Telematikinfrastruktur und jährliche Überprüfung.
Schulung für das Praxisteam
Kurs zur IT-Sicherheitsrichtlinie mit sieben Einheiten für Praxisinhaber, MFA und ZFA, mit Nachweis von Teilnahme und Lernerfolg. Dazu IT-Verzeichnis, Notfallmanagement für den Ausfall von Praxisverwaltungssystem, TI oder Internet und Vorfallerfassung.
Die Phasen im Modul
- Einordnung: Gilt die Richtlinie, welche Fassung und welche Anlagen?
- Personal und Sensibilisierung
- Grundschutz der Praxis-IT
- Zusätzliche Anforderungen für Großpraxen und Großgeräte
- Telematikinfrastruktur sicher betreiben
- Nachweisen und jährlich überprüfen
- Umsetzung in Complass
Katalog: Anforderungen der IT-Sicherheitsrichtlinie (Anlagen 1 bis 5)
Häufige Fragen
Unser IT-Dienstleister kümmert sich um alles. Brauchen wir das trotzdem?
Der Dienstleister kann die Technik umsetzen, die Verantwortung bleibt aber bei der Praxisleitung. Regeln für das Team, Schulung und Nachweise liegen bei Ihnen. In Complass halten Sie fest, welche Anforderungen der Dienstleister bestätigt und welche die Praxis selbst umsetzt.
Wir sind eine Zahnarztpraxis. Gilt die KBV-Fassung für uns?
Nein, Zahnarztpraxen setzen die Richtlinie der KZBV um. Beide Fassungen sind gleich aufgebaut und nummeriert; Complass zeigt bei jeder Anforderung den Wortlaut der KBV und, wo er abweicht, den der KZBV.
Brauchen wir ein Zertifikat?
Nein. Die Richtlinie schreibt kein Zertifikat vor. Sie müssen die Umsetzung aber belegen können, etwa gegenüber der Kassenärztlichen bzw. Kassenzahnärztlichen Vereinigung, der Datenschutzaufsicht oder nach einem Vorfall gegenüber Versicherern.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.