


Dieser Leitfaden zeigt, wo sich beide treffen, was NIS2 zusätzlich verlangt und wie Sie ein ISMS in sechs Schritten ergänzen. Er folgt dem deutschen Recht, also dem BSI-Gesetz (BSIG), das die NIS2-Richtlinie umsetzt.
Beide Regelwerke im Vergleich
| Frage | ISO/IEC 27001:2022 | NIS2 (BSIG) |
|---|---|---|
| Art | Internationale Norm | Gesetz |
| Für wen | Freiwillig, oft über Kundenanforderungen | Besonders wichtige und wichtige Einrichtungen |
| Geltungsbereich | Legen Sie selbst fest | Der gesamte relevante Betrieb der Einrichtung |
| Kern | Managementsystem mit Risikobeurteilung und Anhang A | Zehn Mindestmaßnahmen, dazu Melde-, Registrierungs- und Leitungspflichten |
| Zertifikat | Durch eine akkreditierte Zertifizierungsstelle | Sieht NIS2 nicht vor |
| Nachweis | Audit der Zertifizierungsstelle | Eigene Dokumentation, Vorlage auf Verlangen |
Wo sich beide treffen
- Risikobasiertes Vorgehen. Die Norm verlangt Risikobeurteilung und Risikobehandlung (Abschnitte 6.1.2 und 6.1.3). § 30 Abs. 2 BSIG nennt Konzepte zur Risikoanalyse an erster Stelle.
- Dokumentierte Entscheidungen. Die Norm fordert dokumentierte Information, § 30 Abs. 1 BSIG die Dokumentation der Maßnahmen. Beides lässt sich aus demselben Bestand bedienen.
- Prüfung der Wirksamkeit. Messung, internes Audit und Managementbewertung (Abschnitt 9) passen zu den Verfahren zur Bewertung der Wirksamkeit nach § 30 Abs. 2 Nr. 6 BSIG.
- Technische und organisatorische Maßnahmen. Vorfälle, Backup, Lieferanten, Kryptografie und Zugriffe stehen in beiden Regelwerken, in Anhang A als Referenzmaßnahmen.
- Bezug auf Normen. Die Maßnahmen sollen nach § 30 Abs. 2 BSIG einschlägige europäische und internationale Normen berücksichtigen. Eine bestimmte Norm schreibt das BSI nicht vor.
Die zehn Mindestmaßnahmen und ihre Entsprechung
Die Tabelle ordnet die zehn Maßnahmen aus § 30 Abs. 2 BSIG der Norm zu. Die Beispiele sind eine Auswahl aus der vereinfachten Übersicht des BSI. Eine Zuordnung zeigt, wo Sie anfangen; sie belegt nicht, dass die Anforderung erfüllt ist.
| Nr. | Thema im BSIG | ISO/IEC 27001:2022 (Beispiele) |
|---|---|---|
| 1 | Risikoanalyse und Sicherheitskonzepte | 6.1.2, 6.1.3, A.5.1 |
| 2 | Bewältigung von Sicherheitsvorfällen | A.5.24 bis A.5.28, A.6.8 |
| 3 | Betrieb, Backup und Krisenmanagement | A.5.29, A.5.30, A.8.13, A.8.14 |
| 4 | Sicherheit der Lieferkette | A.5.19 bis A.5.22 |
| 5 | Erwerb, Entwicklung, Wartung, Schwachstellen | A.8.8, A.8.25, A.8.29, A.8.32 |
| 6 | Bewertung der Wirksamkeit | 6.2, 9.1, 9.3 |
| 7 | Schulung und Sensibilisierung | 7.2, 7.3, A.6.3 |
| 8 | Kryptografie | A.8.24 |
| 9 | Personal, Zugriff und Assets | A.5.9, A.5.15 bis A.5.18, A.6.1 |
| 10 | MFA und gesicherte Kommunikation | A.8.5, A.8.21 |
Was NIS2 zusätzlich verlangt
Das BSI nennt drei gesetzliche Pflichten, die in der Norm nicht vorkommen. Zwei weitere Unterschiede sieht es beim Geltungsbereich und bei der Risikoakzeptanz.
- Meldepflicht (§ 32 BSIG). Erhebliche Sicherheitsvorfälle melden Sie in Stufen: frühe Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat nach dieser Meldung.
- Registrierung (§ 33 BSIG). Betroffene Einrichtungen registrieren sich beim BSI und halten die Angaben aktuell.
- Geschäftsleitung (§ 38 BSIG). Sie setzt die Maßnahmen um, überwacht die Umsetzung und nimmt regelmäßig an Schulungen teil.
- Geltungsbereich. Im ISMS legen Sie ihn selbst fest, etwa auf einen Standort. Das BSIG blickt auf den gesamten relevanten Betrieb, in der Industrie also meist auch auf die Produktion.
- Risikoakzeptanz. Die Norm lässt Akzeptanz und Transfer als Behandlung zu. Nach Auffassung des BSI schließt das BSIG eine pauschale Akzeptanz oder einen pauschalen Transfer aus.
Das BSI nennt außerdem die erweiterte Betrachtung der Lieferkette und dokumentierte Abläufe für die Behördenkommunikation als typische Ergänzungen.
Für einige Einrichtungen gilt mehr. Betreiber kritischer Anlagen weisen die Umsetzung regelmäßig von sich aus nach (§ 39 BSIG). Für Anbieter wie Cloud-Dienstleister und Managed Service Provider hat die Durchführungsverordnung (EU) 2024/2690 Vorrang (§ 30 Abs. 3 BSIG).
In sechs Schritten vom ISMS zu NIS2
- Betroffenheit klären. Prüfen Sie, ob und wie Ihr Unternehmen eingestuft ist, und halten Sie das Ergebnis mit den Kennzahlen fest.
- Geltungsbereich abgleichen. Vergleichen Sie den Geltungsbereich des ISMS mit dem relevanten Betrieb. Erweitern Sie ihn bei Bedarf oder decken Sie die Lücke außerhalb des Zertifikats ab.
- Gap-Analyse gegen § 30 BSIG. Gehen Sie die zehn Maßnahmen durch und nutzen Sie Ihre Erklärung zur Anwendbarkeit als Ausgangspunkt. Prüfen Sie auch ausgeschlossene Maßnahmen aus Anhang A.
- Risikoentscheidungen prüfen. Sehen Sie sich akzeptierte und übertragene Risiken an: Verlangt § 30 BSIG hier eine Umsetzung?
- Fehlendes ergänzen. Das sind meist Meldeprozess, Registrierung, Schulung der Geschäftsleitung, Lieferkette und Behördenkommunikation.
- Nachvollziehbar dokumentieren. Halten Sie Entscheidungen für und gegen Maßnahmen prüffähig fest und ordnen Sie die Verantwortung in der Leitung klar zu.
Planen Sie die Zertifizierung erst noch? Dann klären Sie diese Punkte gleich zu Beginn. So entsteht das ISMS von Anfang an als Fundament für NIS2.
Beispiel aus einem Industrieunternehmen
Das Beispiel ist erfunden. Ein Maschinenbauer ist nach ISO/IEC 27001 zertifiziert, der Geltungsbereich umfasst Entwicklung und Büro-IT. Die Prüfung ergibt, dass er als wichtige Einrichtung gilt. Die Gap-Analyse zeigt drei Punkte:
- Fertigung außerhalb des Geltungsbereichs. Das Steuerungsnetz und die Fernwartung waren bisher nur eine Schnittstelle. Das Unternehmen nimmt beide in die Risikoanalyse und in die Maßnahmen auf.
- Akzeptiertes Risiko. Ein Fernwartungszugang ohne MFA war als Risiko akzeptiert. Mit Blick auf § 30 Abs. 2 Nr. 10 BSIG wird daraus eine Maßnahme mit Termin.
- Vorfallprozess ohne Meldewege. Intern lief der Ablauf gut, doch er kannte keine Behörde. Ergänzt werden die Prüfung der Erheblichkeit, die Meldestufen und eine Vertretung.
Das Zertifikat bleibt wertvoll. Der größte Teil der Arbeit besteht darin, Vorhandenes zu erweitern, nicht darin, neu anzufangen.
Checkliste
- Die Betroffenheit nach dem BSIG ist geprüft und dokumentiert.
- Die Registrierung beim BSI ist erledigt oder als nicht nötig begründet.
- Der Geltungsbereich des ISMS ist mit dem relevanten Betrieb abgeglichen.
- Die zehn Maßnahmen aus § 30 Abs. 2 BSIG sind einzeln bewertet.
- Akzeptierte und übertragene Risiken sind überprüft.
- Der Meldeprozess mit Stufen, Fristen und Vertretung steht und ist geübt.
- Die Geschäftsleitung überwacht die Umsetzung und ist geschult.
- Anforderungen an Lieferanten und Dienstleister sind geklärt.
- Entscheidungen sind nachvollziehbar dokumentiert.
ISO 27001 und NIS2 in Complass
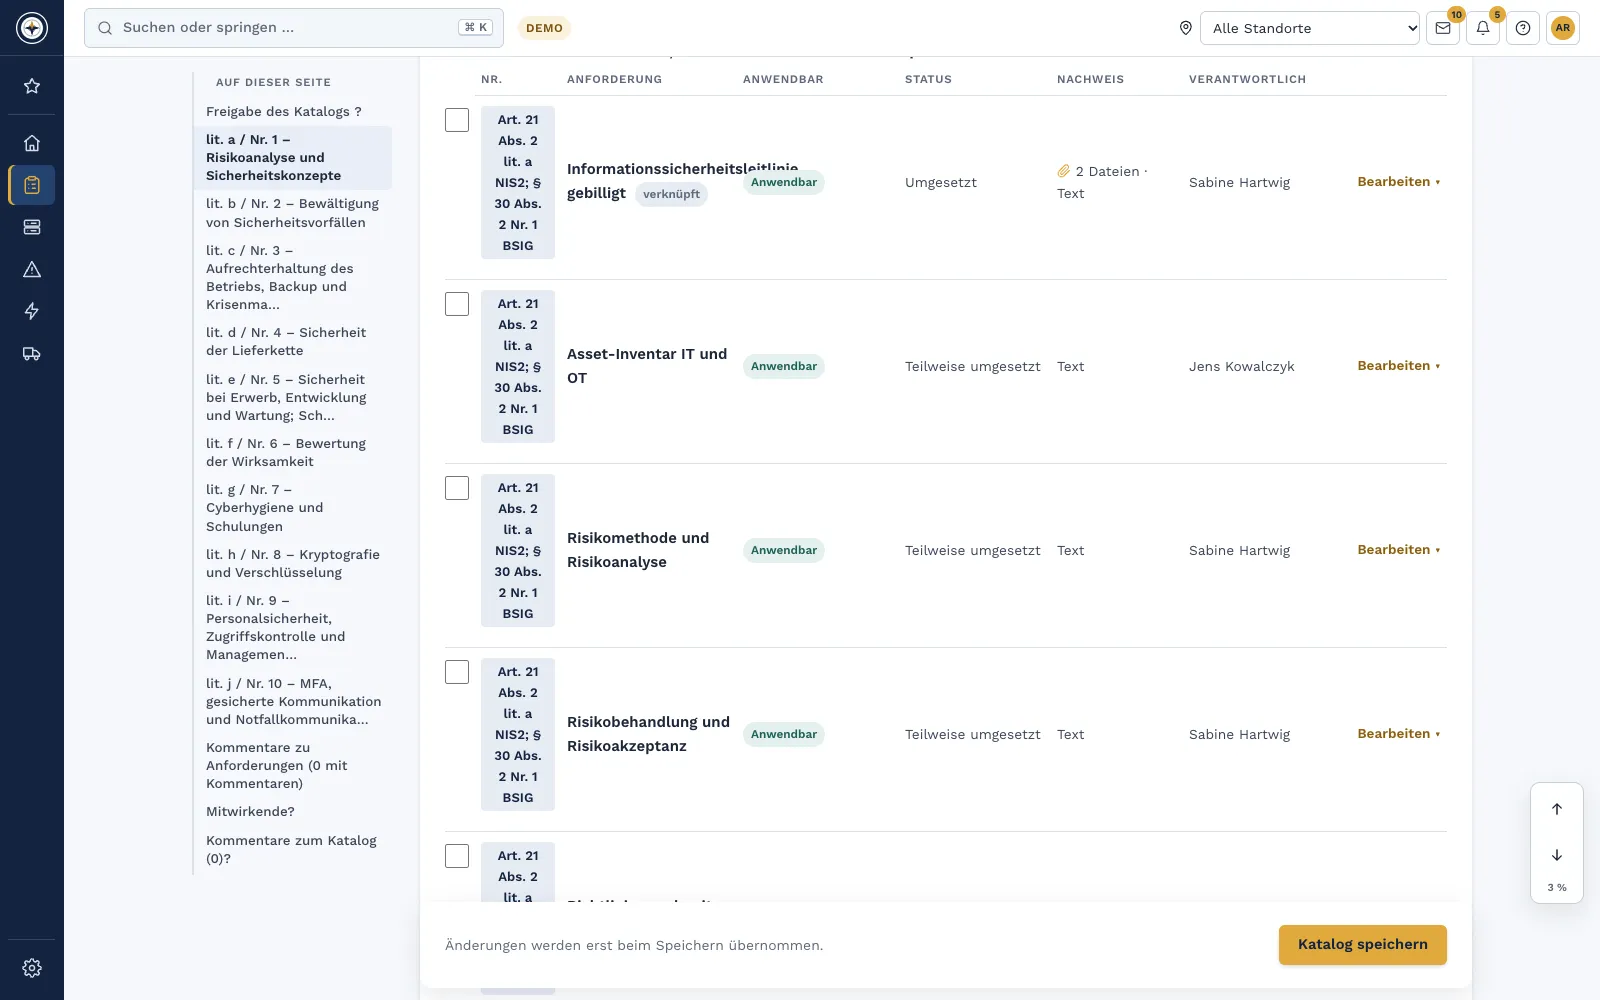
Zwei Regelwerke in zwei Excel-Listen heißt: gleicher Stand, zweimal gepflegt. In Complass führen Sie beide als Projekte und nutzen Umgesetztes mehrfach.
- Geführte Projekte. Für beide Regelwerke gibt es Phasen, Schritte und Kataloge. Der NIS2-Katalog gliedert sich nach den zehn Mindestmaßnahmen.
- Einmal umsetzen, mehrfach nutzen. „Auch gefordert in“ zeigt, wo dieselbe Maßnahme noch verlangt wird. Mit „Verknüpfen“ übernehmen Sie Status, Nachweistext und Dateien laufend aus dem anderen Projekt.
- Regelwerke-Übersicht. Jede Zeile ist eine übergreifende Maßnahme, jede Spalte ein Projekt. So sehen Sie den Stand und die Lücken je Regelwerk, auch als Excel.
- Vorfälle mit Meldestufen. Prüffragen führen zur Entscheidung über die Meldepflicht, die Fristen laufen als Countdown. Die Meldung selbst geben Sie im Portal der Behörde ab.
- Cockpit für die Geschäftsleitung. Maßnahmen beschließen, die Umsetzung je Quartal überwachen, Schulungen nachweisen. Jedes Mitglied bestätigt persönlich.
Die Zuordnung zwischen den Regelwerken ist eine fachliche Orientierung und ersetzt nicht die Prüfung im Einzelfall. Die Zertifizierung erfolgt durch eine akkreditierte Zertifizierungsstelle; Complass bereitet Sie darauf vor.
Häufige Fragen
Reicht ein ISO-27001-Zertifikat für NIS2?
Nein. Nach Auffassung des BSI ist es kein Nachweis der Konformität mit § 30 BSIG, aber eine gute Grundlage. Sie gleichen Geltungsbereich und Maßnahmen ab und ergänzen, was fehlt.
Müssen wir uns für NIS2 nach ISO 27001 zertifizieren lassen?
Nein. NIS2 sieht keine Zertifizierung vor, und das BSI schreibt keine bestimmte Norm vor. Entscheidend ist, dass die gesetzlichen Pflichten erfüllt sind.
Gibt es ein NIS2-Zertifikat?
Ein allgemeines Zertifikat dafür gibt es laut BSI nicht. Das gilt auch, wenn ein Kunde danach fragt: Sie zeigen ihm die umgesetzten Maßnahmen und, falls vorhanden, Ihr ISO-27001-Zertifikat mit Geltungsbereich.
Wie weisen wir die Umsetzung nach?
Sie dokumentieren die Maßnahmen und legen sie vor, wenn das BSI es anordnet. Als Belege nennt das BSI interne Dokumentation, Zertifizierungen, Schulungsnachweise und Auditberichte. Betreiber kritischer Anlagen erbringen den Nachweis von sich aus.
Wie viel von NIS2 deckt ISO 27001 ab?
Eine amtliche Prozentzahl dazu kennen wir nicht. Das Ergebnis hängt von Ihrem Geltungsbereich und Ihrer Erklärung zur Anwendbarkeit ab. Verlässlich ist nur die Prüfung je Maßnahme.
In einer Demo zeigen wir Ihnen, wie ISO 27001 und NIS2 in Complass zusammenlaufen.
Weiterlesen
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- Whitepaper „NIS2 für Unternehmen aller Branchen: direkt betroffen oder über Ihre Kunden“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
- NIS2 und BSIG in Complass: Betroffenheit, Pflichten und Umsetzung
- Incident-Management: Vorfälle erfassen und Meldepflicht prüfen
- Kostenloser Betroffenheits-Check
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der Gesetzestext und der Wortlaut Ihrer lizenzierten Ausgabe der Norm.