

Dieser Leitfaden zeigt, was in die Richtlinie gehört, wie Sie das Inventar aufbauen, wie Sie mit Anlagen ohne Verschlüsselung umgehen und was die Umstellung auf Post-Quanten-Kryptografie für die Planung heute bedeutet. Die Beispiele sind erfunden.
Was das Gesetz verlangt
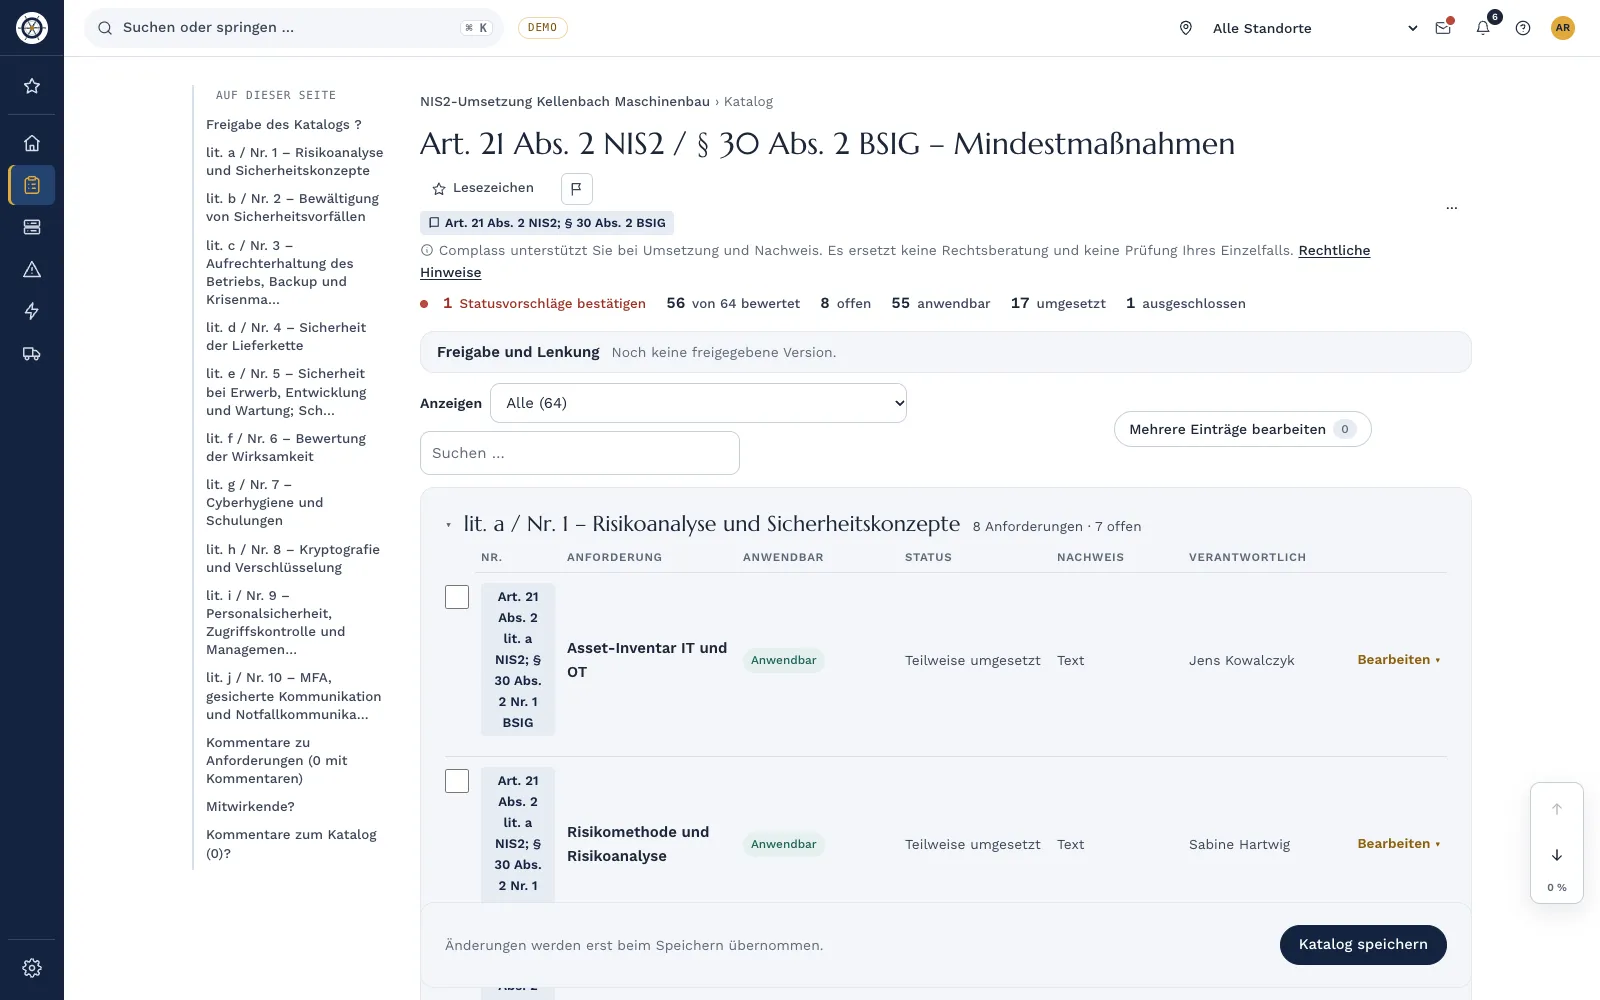
§ 30 Abs. 2 Nr. 8 BSIG nennt als Mindestmaßnahme „Konzepte und Prozesse für den Einsatz von kryptographischen Verfahren“. Die Vorlage dafür ist Art. 21 Abs. 2 lit. h NIS2-Richtlinie, der zusätzlich „gegebenenfalls Verschlüsselung“ erwähnt. Für alle Maßnahmen gilt § 30 Abs. 2 Satz 1 BSIG: Sie sollen den Stand der Technik einhalten.
Konkreter wird die Durchführungsverordnung (EU) 2024/2690. Sie gilt vorrangig für bestimmte digitale Einrichtungsarten, etwa Cloud-Anbieter und Managed Service Provider (§ 30 Abs. 3 BSIG). Ihr Anhang Nr. 9 ist aber auch für alle anderen eine gute Gliederung:
- Konzept und Verfahren im Einklang mit der Klassifizierung der Werte und der Risikobewertung.
- Art und Stärke der Maßnahmen für gespeicherte und übertragene Daten.
- Zugelassene Protokolle und Algorithmen, soweit angemessen nach einem Ansatz der Krypto-Agilität.
- Schlüsselmanagement über den ganzen Lebenszyklus: Erzeugung, Zertifikate, Verteilung, Speicherung, Wechsel, Umgang mit kompromittierten Schlüsseln, Widerruf, Wiederherstellung, Sicherung, Vernichtung, Protokollierung und Fristen.
- Überprüfung in geplanten Abständen, unter Berücksichtigung des Stands der Technik.
Auch die gängigen Normen haben eine eigene Anforderung dazu: ISO/IEC 27001 im Anhang A 8.24 zum Einsatz von Kryptografie, IEC 62443-3-3 in der Systemanforderung SR 4.3.
Die BSI TR-02102 als Maßstab
Was „Stand der Technik“ bei Verfahren und Schlüssellängen heißt, beschreibt in Deutschland die Technische Richtlinie TR-02102 des BSI, „Kryptographische Verfahren: Empfehlungen und Schlüssellängen“. Sie ist kostenlos auf den Seiten des BSI abrufbar und besteht aus einem allgemeinen Teil und Teilen zu TLS, IPsec und SSH. Das BSI aktualisiert sie regelmäßig. Verweisen Sie in Ihrer Richtlinie deshalb auf die jeweils aktuelle Fassung und prüfen Sie bei jeder neuen Fassung, ob Ihre zugelassenen Verfahren noch passen.
Übernehmen Sie keine Zahlen aus Blogbeiträgen oder alten Vorlagen. Maßgeblich ist der Wortlaut der aktuellen TR-02102.
Was in die Kryptografie-Richtlinie gehört
Eine Richtlinie, die im Alltag trägt, ist kurz und beantwortet sechs Fragen:
- Einsatzbereiche: Wo schützen Sie Daten durch Kryptografie? Übertragung, Speicherung, Signaturen, Anmeldung.
- Zulässige Verfahren: Welche Protokolle, Algorithmen und Mindestlängen gelten, mit Verweis auf die TR-02102, und welche sind ausdrücklich nicht zulässig?
- Schlüssel und Zertifikate: Wer erzeugt, speichert, verteilt, erneuert und widerruft? Wo liegen Wiederherstellungsschlüssel?
- Zuständigkeiten: Wer verantwortet die Richtlinie, wer die einzelnen Bereiche?
- Ausnahmen: Wie wird eine Abweichung beantragt, begründet, kompensiert, befristet und genehmigt?
- Überprüfung: Wann prüfen Sie die Richtlinie, regelmäßig und zusätzlich bei einer neuen Fassung der TR-02102?
Wo Kryptografie im Unternehmen steckt
Das Inventar beginnt mit einer einfachen Frage: Wo verlassen wir uns heute auf Verschlüsselung oder Signaturen? Die Tabelle hilft beim Sammeln.
| Bereich | Typische Beispiele | Häufige Lücke | Meist zuständig |
|---|---|---|---|
| Daten in Übertragung | Webseiten, E-Mail-Transport, VPN, Fernwartung | Abgelaufene Zertifikate, alte TLS-Versionen | IT-Betrieb |
| Daten in Ruhe | Notebooks, Server, Backups, Cloud-Speicher | Backups unverschlüsselt, Wiederherstellungsschlüssel nicht auffindbar | IT-Betrieb |
| Signaturen | Code-Signatur, Dokumente, E-Mail | Signaturschlüssel ohne geregelten Speicherort | Entwicklung |
| Anmeldung | Zertifikate, Smartcards, FIDO2-Schlüssel | Kein Widerrufsprozess bei Verlust | IT-Sicherheit |
| OT | Fernwartung von Maschinen, Verbindungen zwischen Zonen, Engineering | Protokolle ohne Verschlüsselung, keine Ausnahme dokumentiert | Steuerungstechnik |
Halten Sie je Eintrag fest: Zweck, Verfahren, Schlüssellänge, Speicherort des Schlüssels, Ablauf oder Wechselrhythmus und eine zuständige Person. Schlüsselmaterial selbst gehört nie in das Inventar, nur die Beschreibung.
Kryptografie in der OT
In Produktionsanlagen stoßen Sie schnell an Grenzen. Viele Feldbusprotokolle wie Modbus/TCP und ältere Steuerungskommunikation kennen in der verbreiteten Form keine Verschlüsselung. Ein Update ist oft nicht verfügbar, und eine zusätzliche Verzögerung kann die Regelung stören.
- Kompensieren statt erzwingen: Halten Sie unverschlüsselte Kommunikation innerhalb einer Zone und verschlüsseln Sie die Übergänge, zum Beispiel mit einem Tunnel zwischen Zonen.
- Neue Anlagen besser planen: Neuere Steuerungsgenerationen bieten sichere Protokollvarianten wie OPC UA mit aktivierter Security. Nehmen Sie das in Lastenhefte auf.
- Fernwartung zuerst: Verbindungen von außen in die Anlage sind der wichtigste Ort für starke Verschlüsselung und gegenseitige Authentisierung.
- Ausnahmen dokumentieren: System, Abweichung, Begründung, kompensierende Maßnahme, Befristung und Genehmigung.
Post-Quanten-Kryptografie: heute planen
Leistungsfähige Quantencomputer könnten heute verbreitete Verfahren mit öffentlichen Schlüsseln wie RSA und elliptische Kurven brechen. Wann das so weit ist, weiß niemand verlässlich. Für Daten, die lange vertraulich bleiben müssen, zählt aber schon heute: Wer verschlüsselte Daten jetzt mitschneidet, kann sie später entschlüsseln.
Ein Umbau in der Breite gelingt nur, wenn Sie wissen, wo welche Verfahren laufen. Das Inventar ist deshalb der erste Schritt. Ergänzen Sie je Eintrag, ob das Verfahren für Post-Quanten-Kryptografie bereit ist, geplant oder unbekannt. Die TR-02102 behandelt inzwischen auch Post-Quanten-Verfahren. Krypto-Agilität, also die Fähigkeit, Verfahren ohne großen Umbau auszutauschen, nennt die Durchführungsverordnung ausdrücklich. Verlangen Sie sie bei neuen Systemen von Ihren Lieferanten.
Beispiel aus dem Maschinenbau
Das Beispiel ist erfunden. Ein Hersteller von Verpackungsmaschinen mit 400 Beschäftigten ist wichtige Einrichtung nach dem BSIG. Bisher gab es eine Excel-Liste mit 20 Zertifikaten, gepflegt von einer Person.
- Bestandsaufnahme: Die Auswertung von Webservern, VPN und Zertifikatsspeichern ergibt 64 Zertifikate. Zwei laufen in den nächsten drei Wochen ab, eines davon am Portal für die Fernwartung der Kundenmaschinen.
- Schwache Stellen: Ein interner Server bietet noch TLS 1.0 an, ein altes Zertifikat ist mit SHA-1 signiert.
- OT: Die Lagertechnik spricht Modbus/TCP. Die Kommunikation bleibt in ihrer Zone, der Übergang läuft über einen verschlüsselten Tunnel. Die Ausnahme ist befristet und von der Informationssicherheitsbeauftragten genehmigt.
- Danach: Jede Erneuerung hat eine zuständige Person, und die Richtlinie wird jährlich und bei jeder neuen TR-02102 geprüft.
Checkliste
- Die Kryptografie-Richtlinie ist beschlossen und benennt Zuständige.
- Zulässige und nicht zulässige Verfahren sind festgelegt, mit Verweis auf die aktuelle TR-02102.
- Alle Einsatzbereiche sind erfasst: Übertragung, Speicherung, Signaturen, Anmeldung, OT.
- Jedes Zertifikat hat eine zuständige Person und eine Warnung vor dem Ablauf.
- Wiederherstellungsschlüssel liegen zentral und getrennt von den Geräten.
- Backups sind verschlüsselt, und der Schlüssel ist für den Notfall erreichbar.
- Es gibt einen Ablauf für kompromittierte und verlorene Schlüssel.
- Ausnahmen in der OT sind begründet, kompensiert, befristet und genehmigt.
- Je Verfahren ist die Bereitschaft für Post-Quanten-Kryptografie vermerkt.
- Ein Termin für die nächste Überprüfung steht fest.
Kryptografie in Complass
Zertifikate in einer Excel-Liste veralten leise, und die Warnung vor dem Ablauf hängt an einer Person und ihrem Kalender. In Complass arbeiten Richtlinie und Inventar zusammen:
- Richtlinie aus der Vorlage: Das NIS2-Modul enthält die Vorlage „Kryptografie-Richtlinie“ mit Einsatzbereichen, zulässigen Verfahren, Schlüsselmanagement, OT-Besonderheiten, Ausnahmen mit Befristung und Genehmigung sowie dem Stand der letzten Prüfung.
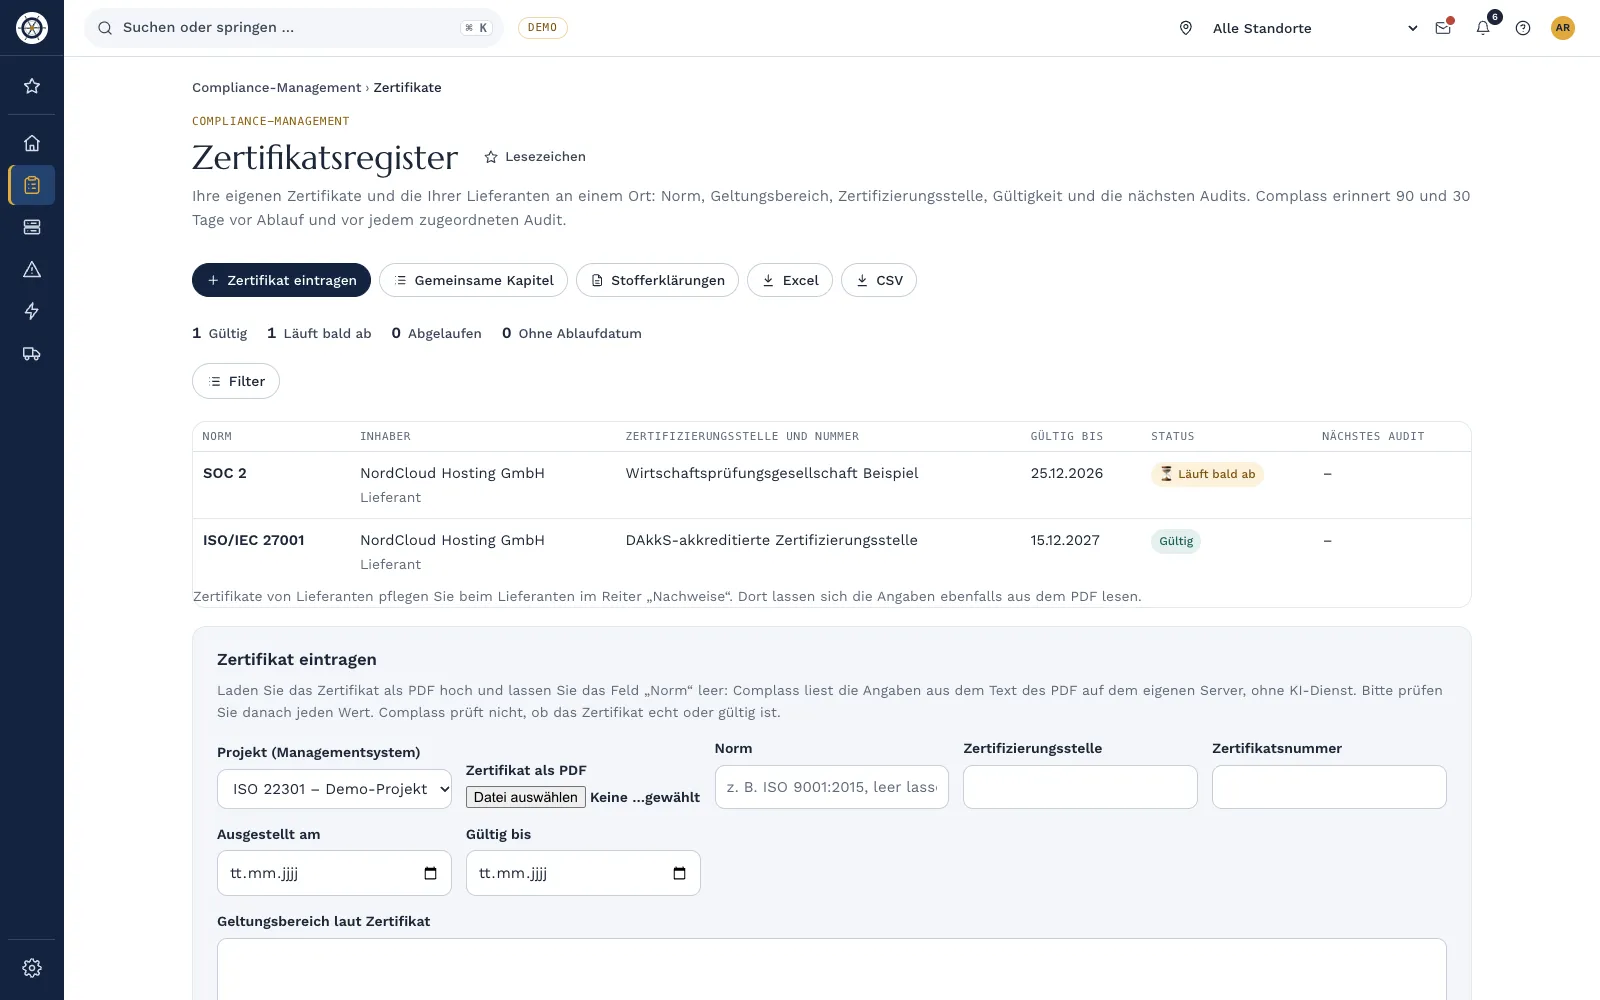
- Zertifikatsinventar: Sie sehen alle Zertifikate mit Aussteller, Schlüssel, Ablauf und Fundorten, mit Schnellfiltern und einer Zeitleiste der nächsten 90 Tage.
- Viele Quellen: Die Zertifikate Ihrer eigenen Domains übernimmt der Domain-Check. Weitere importieren Sie als Zertifikatsdatei, nmap-XML, testssl.sh-JSON oder CSV oder lesen sie mit dem Sammelskript aus Windows- und Linux-Zertifikatsspeichern.
- Warnungen: Die zuständige Person erhält eine Mail vor dem Ablauf, voreingestellt 30, 14 und 7 Tage vorher.
- Schwache Verfahren: Complass weist auf zu kurze Schlüssel, SHA-1 und alte TLS-Versionen hin. Die Grenzwerte legen Sie selbst fest.
- Weitere Schlüssel: VPN, Festplattenverschlüsselung oder Code-Signatur erfassen Sie mit Speicherort, Erneuerungsrhythmus und Bereitschaft für Post-Quanten-Kryptografie.
Gespeichert werden nur öffentliche Zertifikatsdaten und Beschreibungen, nie private Schlüssel.
Häufige Fragen
Müssen wir alles verschlüsseln?
Nein. Das Gesetz verlangt Konzepte und Prozesse, keine Verschlüsselung um jeden Preis. Sie entscheiden nach Schutzbedarf und Risiko, und wo Verschlüsselung nicht möglich ist, dokumentieren Sie die Ausnahme und die kompensierende Maßnahme.
Ist die TR-02102 verpflichtend?
Das BSIG verlangt den Stand der Technik, nennt aber keine bestimmte Richtlinie. Die TR-02102 ist in Deutschland der übliche Maßstab dafür. Wenn Sie davon abweichen, begründen Sie das.
Wie oft prüfen wir die Richtlinie?
Die Durchführungsverordnung verlangt eine Prüfung in geplanten Abständen. Bewährt hat sich ein jährlicher Termin und eine zusätzliche Prüfung, wenn eine neue Fassung der TR-02102 erscheint oder ein Verfahren als unsicher gilt.
Müssen wir jetzt auf Post-Quanten-Verfahren umstellen?
Eine allgemeine Pflicht zur Umstellung nennt das BSIG nicht. Sinnvoll ist heute: Inventar aufbauen, Bereitschaft je Verfahren vermerken, Krypto-Agilität bei neuen Systemen verlangen und Daten mit langer Schutzdauer zuerst betrachten.
Gehören Schlüssel in das Inventar?
Nein, nur ihre Beschreibung: Zweck, Verfahren, Länge, Speicherort, Wechselrhythmus und Zuständigkeit. Das Schlüsselmaterial bleibt im Schlüsselspeicher.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie aus einer Zertifikatsliste in Excel ein Inventar mit Warnungen und einer geprüften Richtlinie wird.
Weiterlesen
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „Fernwartung in der OT sicher regeln“
- Leitfaden „OT-Asset-Inventar aufbauen“
- Leitfaden „Informationssicherheitsleitlinie erstellen“
- Whitepaper NIS2
- Asset-Management: Inventar, Zertifikate und Kryptografie
- NIS2 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG, der Durchführungsverordnung (EU) 2024/2690, die aktuelle Fassung der BSI TR-02102 und Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.