

Dieser Leitfaden führt durch alle Schritte, mit Beispielen aus Industrie und OT. Vertiefungen gibt es in drei eigenen Leitfäden: „Wer ist von NIS2 betroffen?“, „Registrierung beim BSI Schritt für Schritt“ und „NIS2-Meldepflicht in der Praxis“.
Der Weg auf einen Blick
- Betroffenheit klären. Passt Ihre Tätigkeit zu Anlage 1 oder 2 BSIG, und erreichen Sie die Größenschwelle?
- Beim BSI registrieren. Erst „Mein Unternehmenskonto“, dann das BSI-Portal.
- Geschäftsleitung einbinden. Sie setzt die Maßnahmen um, überwacht die Umsetzung und nimmt an Schulungen teil.
- Geltungsbereich und Risiken bestimmen. Welche Systeme tragen Ihre Dienste, und wo stehen Sie heute?
- Die zehn Mindestmaßnahmen umsetzen. Aus Lücken werden Aufgaben mit Zuständigen und Terminen.
- Meldewege vorbereiten. Wer bewertet einen Vorfall, und wer meldet ihn?
- Dokumentieren und Wirksamkeit prüfen. Was umgesetzt ist, muss nachvollziehbar sein.
Schritt 1: Betroffenheit klären
Ausgangspunkt sind Ihre Tätigkeit und Ihre Größe. Erfasst sind Einrichtungsarten aus Anlage 1 oder 2 BSIG, die die Schwellen nach § 28 BSIG erreichen. Für die Industrie nennt Anlage 2 unter anderem den Maschinenbau, die Herstellung elektrischer Ausrüstungen und den Fahrzeugbau.
Die Prüfung liegt bei Ihnen, das BSI teilt Ihnen das Ergebnis nicht mit. Halten Sie Einstufung, Zahlen und Begründung fest. Sektoren, Schwellen und Konzernfragen erklärt der Leitfaden „Wer ist von NIS2 betroffen?“.
Schritt 2: Beim BSI registrieren
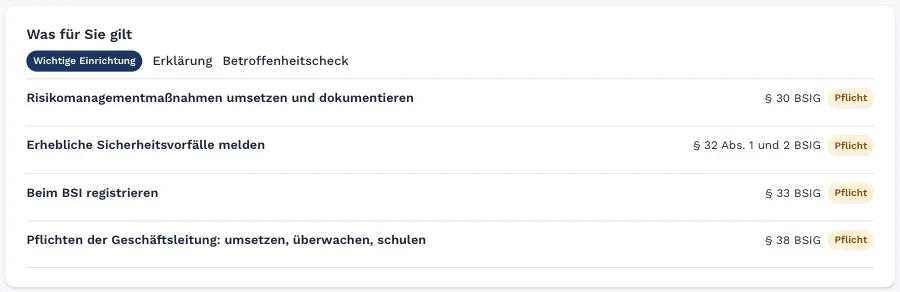
Besonders wichtige und wichtige Einrichtungen registrieren sich spätestens drei Monate, nachdem sie erstmals oder erneut als solche gelten (§ 33 Abs. 1 BSIG). Das läuft in zwei Stufen: zuerst „Mein Unternehmenskonto“ (MUK), danach das BSI-Portal.
Planen Sie dafür etwas Vorlauf ein, denn ein Teil der Aktivierungsdaten kommt per Post. Alle Felder zeigt der Leitfaden „Registrierung beim BSI Schritt für Schritt“.
Schritt 3: Geschäftsleitung einbinden
Nach § 38 Abs. 1 BSIG sind Geschäftsleitungen verpflichtet, die Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. Nach § 38 Abs. 3 BSIG nehmen sie regelmäßig an Schulungen teil.
Regeln Sie drei Dinge früh: wer das Thema operativ führt, wie oft die Geschäftsleitung den Stand prüft und wann jedes Mitglied geschult wird. In der Industrie gehört die Verantwortung für die Produktion mit an den Tisch, nicht nur die IT.
Schritt 4: Geltungsbereich und Risiken bestimmen
§ 30 Abs. 1 BSIG erfasst die informationstechnischen Systeme, Komponenten und Prozesse, die Sie für die Erbringung Ihrer Dienste nutzen. In der Produktion gehören neben Büro-IT und ERP meist auch Steuerungen, Leitsysteme, Engineering-Stationen und Fernwartungszugänge dazu.
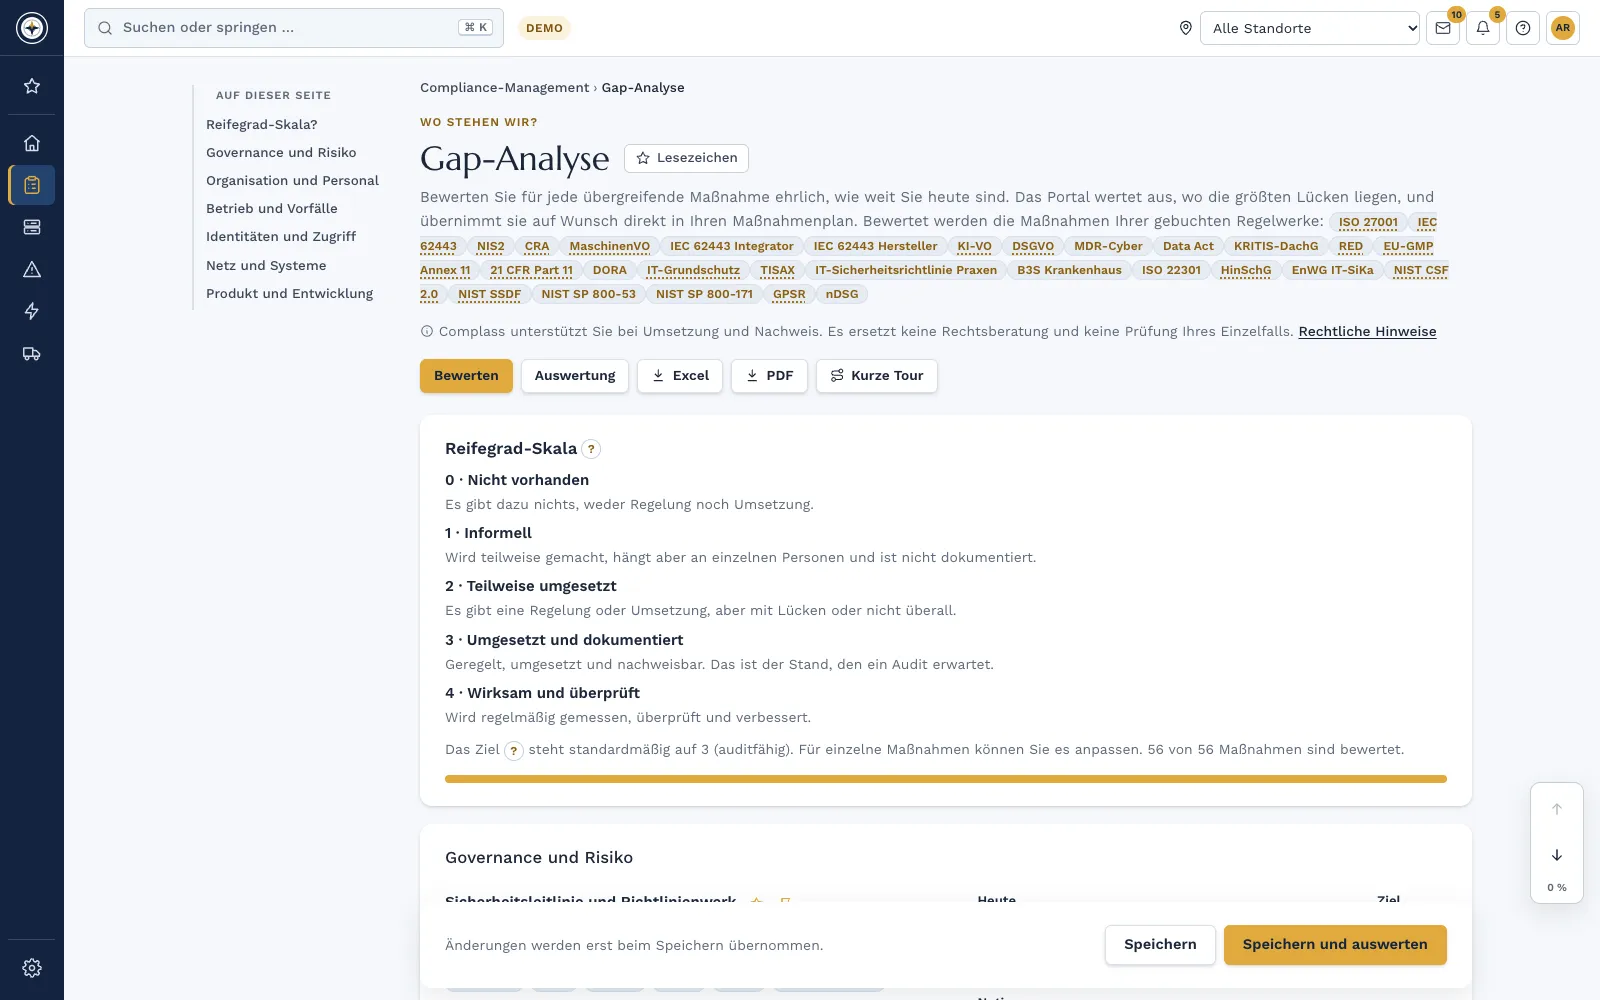
Erfassen Sie diese Systeme in einem Inventar und führen Sie eine Risikoanalyse durch. Eine Gap-Analyse gegen die zehn Bereiche aus Schritt 5 zeigt, wo Sie stehen.
Was „verhältnismäßig“ bedeutet
Die Maßnahmen müssen geeignet, verhältnismäßig und wirksam sein. Dabei berücksichtigen Sie nach § 30 Abs. 1 Satz 2 BSIG:
- Risikoexposition. Wie stark sind Ihre Systeme Bedrohungen ausgesetzt?
- Größe der Einrichtung. Ein Mittelständler braucht andere Strukturen als ein Konzern.
- Umsetzungskosten. Sie fließen in die Bewertung ein, ersetzen sie aber nicht.
- Eintrittswahrscheinlichkeit und Schwere von Sicherheitsvorfällen.
- Gesellschaftliche und wirtschaftliche Auswirkungen solcher Vorfälle.
Halten Sie diese Bewertung fest, denn die Einhaltung der Pflicht ist zu dokumentieren (§ 30 Abs. 1 Satz 3 BSIG). So bleibt später nachvollziehbar, warum Sie eine Maßnahme so und nicht anders umgesetzt haben.
Schritt 5: Die zehn Mindestmaßnahmen umsetzen
§ 30 Abs. 2 BSIG nennt zehn Bereiche, die die Maßnahmen mindestens umfassen müssen. Sie sollen den Stand der Technik einhalten, einschlägige europäische und internationale Normen berücksichtigen und müssen auf einem gefahrenübergreifenden Ansatz beruhen.
Die Bereiche sind verkürzt wiedergegeben. Die Beispiele sind unsere Illustration, kein Gesetzestext.
| Nr. | Bereich | Beispiel aus der Industrie |
|---|---|---|
| 1 | Konzepte zu Risikoanalyse und IT-Sicherheit | Risikoanalyse, die Büro-IT und Anlagen gemeinsam abdeckt |
| 2 | Bewältigung von Sicherheitsvorfällen | Ablaufplan mit Rufbereitschaft für IT und Instandhaltung |
| 3 | Aufrechterhaltung des Betriebs, Backup-Management, Krisenmanagement | Getestete Sicherung von SPS-Programmen und Rezepturen |
| 4 | Sicherheit der Lieferkette | Sicherheitsanforderungen an Integratoren im Vertrag |
| 5 | Sicherheit bei Erwerb, Entwicklung und Wartung, Schwachstellen | Sicherheitsvorgaben beim Anlagenkauf, Umgang mit Herstellerhinweisen |
| 6 | Bewertung der Wirksamkeit | Wiederherstellungstest mit Protokoll |
| 7 | Schulungen und Sensibilisierung | Unterweisung für Schichtführung und Instandhaltung |
| 8 | Kryptographie | Verschlüsselte Fernwartungsverbindungen |
| 9 | Personal, Zugriffskontrolle, Verwaltung von IKT-Systemen | Geregelte Vergabe und Entzug von Zugängen zu Steuerungen |
| 10 | Multi-Faktor-Authentifizierung, gesicherte Kommunikation | MFA für Fernzugriffe, Notfallkontakte auf Papier |
Für bestimmte digitale Einrichtungsarten, etwa Cloud-Anbieter und Managed Service Provider, gelten vorrangig die Anforderungen der Durchführungsverordnung (EU) 2024/2690 (§ 30 Abs. 3 BSIG). Betreiber kritischer Anlagen setzen zusätzlich Systeme zur Angriffserkennung ein (§ 31 Abs. 2 BSIG).
Schritt 6: Meldewege vorbereiten
Erhebliche Sicherheitsvorfälle melden Sie in mehreren Stufen an die gemeinsame Meldestelle von BSI und BBK (§ 32 BSIG). Die erste Stufe ist unverzüglich fällig, spätestens 24 Stunden nach Kenntniserlangung.
Legen Sie deshalb vorab fest, wer die Erheblichkeit bewertet, wer meldet und wer vertritt. Stufen, Kriterien und Beispiele erklärt der Leitfaden „NIS2-Meldepflicht in der Praxis“.
Schritt 7: Dokumentieren und Wirksamkeit prüfen
Die Einhaltung der Pflicht aus § 30 Abs. 1 BSIG ist von den Einrichtungen zu dokumentieren. Dazu gehört auch die Bewertung der Wirksamkeit (§ 30 Abs. 2 Nr. 6 BSIG). Wann die Unterlagen gebraucht werden, hängt von der Einstufung ab:
| Einstufung | Was gilt | Fundstelle |
|---|---|---|
| Wichtige Einrichtung | Das BSI kann prüfen, wenn Tatsachen die Annahme rechtfertigen, dass Pflichten nicht oder nicht richtig umgesetzt werden | § 62 BSIG |
| Besonders wichtige Einrichtung | Das BSI kann Audits, Prüfungen oder Zertifizierungen anordnen und frühestens drei Jahre nach Inkrafttreten auch von anderen Einrichtungen dieser Kategorie Nachweise verlangen | § 61 Abs. 1 und 3 BSIG |
| Betreiber kritischer Anlagen | Nachweis gegenüber dem BSI alle drei Jahre | § 39 Abs. 1 BSIG |
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Hersteller von Schaltanlagen hat 180 Beschäftigte und ein Werk, die IT betreibt er selbst.
- Einstufung. Die Tätigkeit fällt unter die Herstellung elektrischer Ausrüstungen (Anlage 2 BSIG), die Größe passt: wichtige Einrichtung.
- Geltungsbereich. Die Fertigungssteuerung kommt zur Büro-IT dazu, weil ohne sie keine Aufträge laufen.
- Lücke. Ein Integrator wartet Anlagen über einen dauerhaft offenen Zugang. Daraus entstehen eine Aufgabe für die Technik und eine Vertragsänderung.
- Überwachung. Die Geschäftsleitung prüft den Stand jedes Quartal und hält ihre Anweisungen fest.
Checkliste
- Betroffenheit je Gesellschaft geprüft, Einstufung mit Begründung dokumentiert.
- Registrierung im BSI-Portal abgeschlossen, Pflege der Daten geregelt.
- Rollen festgelegt, Überwachung und Schulungen der Geschäftsleitung terminiert.
- Geltungsbereich beschrieben, einschließlich OT und Fernzugängen.
- Risikoanalyse und Gap-Analyse gegen die zehn Bereiche durchgeführt.
- Lücken als Aufgaben mit Zuständigen und Fälligkeit angelegt.
- Wichtige Lieferanten bewertet.
- Meldeablauf festgelegt und geübt.
- Bewertung der Verhältnismäßigkeit festgehalten.
- Nachweise der passenden Anforderung zugeordnet, Wirksamkeit geprüft.
NIS2 umsetzen in Complass
Für den Einstieg reicht eine Tabelle. Sobald mehrere Personen mitarbeiten und Nachweise dazukommen, ist ein gemeinsamer Stand einfacher als Listen im Postfach:
- Betroffenheit prüfen. Der kostenlose Betroffenheits-Check gibt ohne Anmeldung eine erste Einschätzung. Im Portal nennt der Betroffenheitscheck Einstufung, Begründung, Fundstelle und Fristen.
- Geführt arbeiten. Das NIS2-Modul führt in acht Phasen von der Einstufung bis zum Nachweis, mit Dokumentvorlagen wie der Betroffenheitsanalyse und dem Meldeplan.
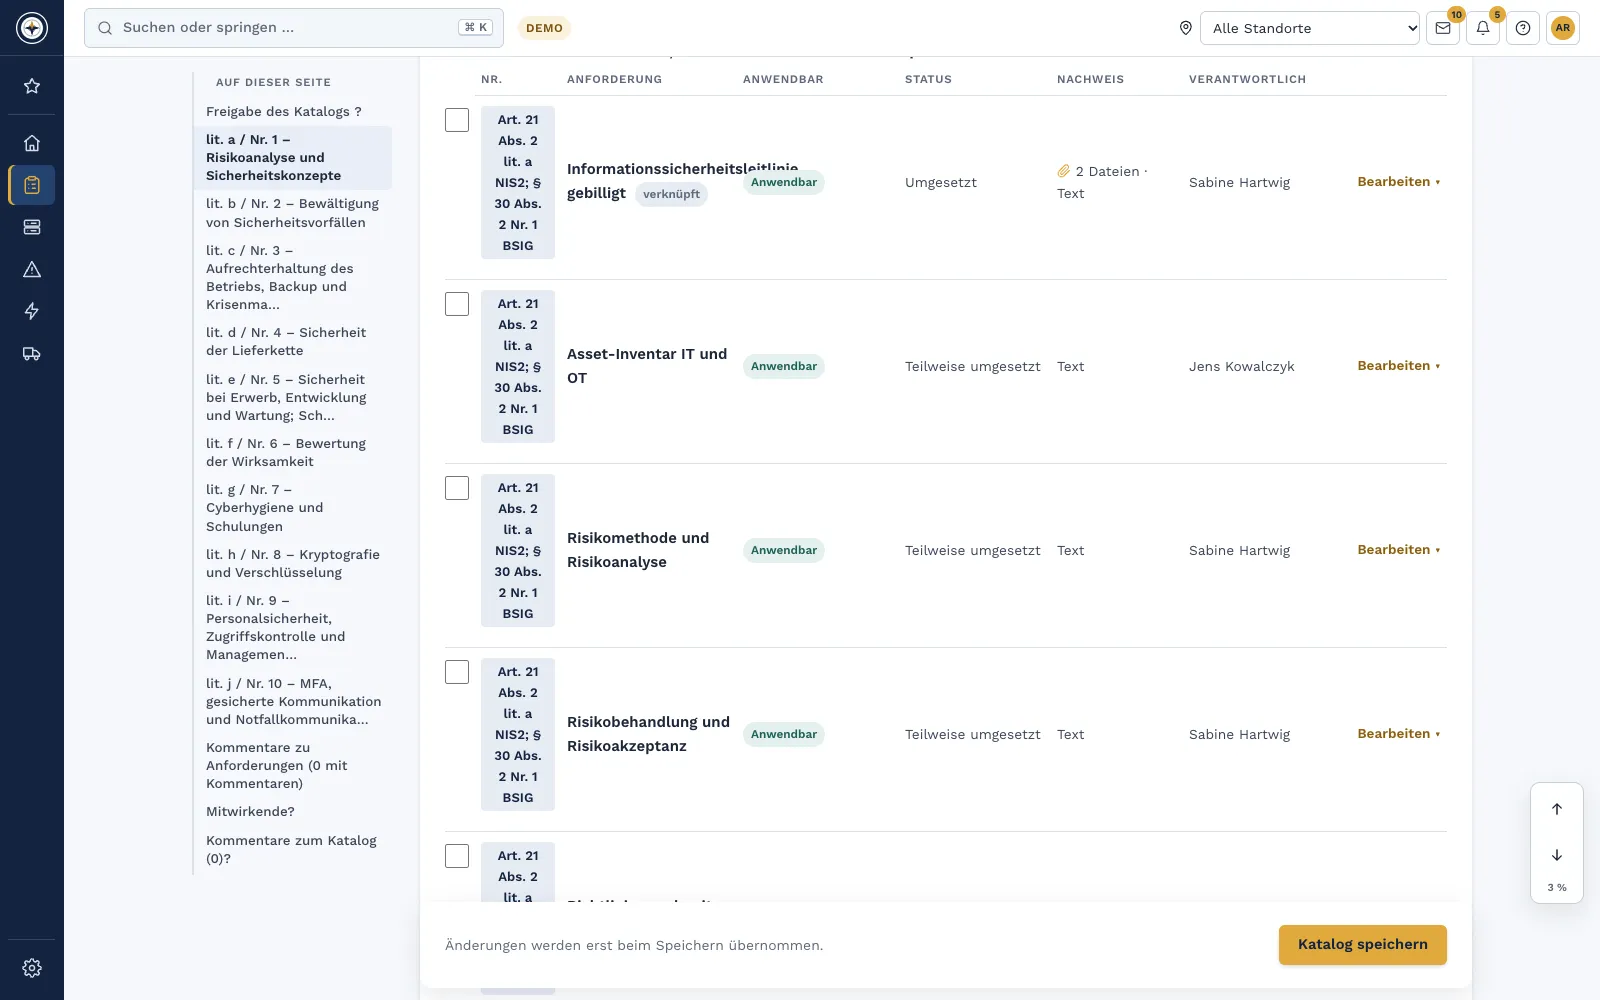
- Maßnahmen im Katalog führen. Der Katalog zu § 30 BSIG zerlegt die zehn Bereiche in Umsetzungspunkte, je Punkt mit Anwendbarkeit, Status und Nachweis.
- Lücken in Aufgaben überführen. Die Gap-Analyse zeigt die größten Lücken und übernimmt sie auf Wunsch in den Maßnahmenplan.
- Geschäftsleitung einbinden. Im Cockpit nach § 38 BSIG laufen Überwachung und Schulungsnachweise zusammen, jedes Mitglied bestätigt persönlich.
- Vorfälle geführt prüfen. Prüffragen führen zur begründeten Entscheidung, die Fristen nach § 32 BSIG berechnet Complass. Die Meldung geben Sie selbst im BSI-Portal ab.
- Stand weitergeben. Statusbericht und Kataloge exportieren Sie als PDF und Excel. Ihren Auditor laden Sie befristet und mit Protokoll jedes Zugriffs ein.
Wie Sie vorhandene Listen übernehmen, zeigt der Leitfaden „NIS2 ohne Excel“.
Häufige Fragen
Gelten für wichtige Einrichtungen weniger Pflichten?
Die Pflichten aus §§ 30, 32, 33 und 38 BSIG gelten für beide Kategorien. Der Unterschied liegt vor allem in der Aufsicht: Bei wichtigen Einrichtungen prüft das BSI anlassbezogen (§ 62 BSIG), für besonders wichtige Einrichtungen stehen ihm weitergehende Befugnisse zu (§ 61 BSIG).
Reicht eine ISO-27001-Zertifizierung für NIS2?
Nein. Das BSIG schreibt keine Zertifizierung vor, und ein allgemeines Zertifikat für NIS2 gibt es laut BSI nicht. Ein ISO-27001-Zertifikat kann laut BSI berücksichtigt werden, ersetzt aber nicht die eigene Prüfung je Maßnahme. Prüfen Sie, ob sein Geltungsbereich die Systeme Ihrer Dienste abdeckt, auch die OT, und gleichen Sie es mit den zehn Bereichen ab.
Müssen wir Nachweise von uns aus beim BSI einreichen?
Besonders wichtige und wichtige Einrichtungen legen Nachweise laut BSI nur auf Anordnung vor. Betreiber kritischer Anlagen erbringen sie ohne Aufforderung (§ 39 BSIG). Dokumentieren müssen alle.
Wie oft muss die Geschäftsleitung geschult werden?
Das Gesetz sagt „regelmäßig“ und nennt kein Intervall. Laut BSI sieht die Gesetzesbegründung mindestens alle drei Jahre vor, das BSI hält das aber nur in den seltensten Fällen für ausreichend. Es empfiehlt, das Intervall am Risiko und an den Kenntnissen der Personen auszurichten.
In einer Demo zeigen wir Ihnen, wie die sieben Schritte in Complass zusammenlaufen.
Weiterlesen
- Leitfaden „Wer ist von NIS2 betroffen?“
- Leitfaden „Registrierung beim BSI Schritt für Schritt“
- Leitfaden „NIS2-Meldepflicht in der Praxis“
- Leitfaden „NIS2 ohne Excel: ein Portal statt Listen“
- Whitepaper „NIS2 für Unternehmen aller Branchen: direkt betroffen oder über Ihre Kunden“
- NIS2 und BSIG in Complass: Betroffenheit, Pflichten und Umsetzung
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der aktuelle Wortlaut des BSIG.