


Dieser Leitfaden zeigt die Stufen, die Kriterien und einen Ablauf, der auch nachts und am Wochenende trägt. Die Beispiele kommen aus Produktion und OT.
Die Stufen auf einen Blick
Die Meldungen gehen an die gemeinsame Meldestelle von BSI und BBK, in der Praxis über das BSI-Portal. Die Fristen sind Höchstgrenzen: Gemeldet wird unverzüglich.
| Stufe | Spätestens | Inhalt | Fundstelle |
|---|---|---|---|
| Frühe Erstmeldung | 24 Stunden nach Kenntniserlangung | Verdacht auf rechtswidrige oder böswillige Handlungen, mögliche grenzüberschreitende Auswirkungen | § 32 Abs. 1 Satz 1 Nr. 1 BSIG |
| Meldung | 72 Stunden nach Kenntniserlangung | Bestätigung oder Aktualisierung, erste Bewertung mit Schweregrad und Auswirkungen, gegebenenfalls Kompromittierungsindikatoren | § 32 Abs. 1 Satz 1 Nr. 2 BSIG |
| Zwischenmeldung | Auf Ersuchen des BSI | Relevante Statusaktualisierungen | § 32 Abs. 1 Satz 1 Nr. 3 BSIG |
| Abschlussmeldung | Einen Monat nach Übermittlung der Meldung | Ausführliche Beschreibung, Ursache, Abhilfemaßnahmen, gegebenenfalls grenzüberschreitende Auswirkungen | § 32 Abs. 1 Satz 1 Nr. 4 BSIG |
| Fortschrittsmeldung | Statt der Abschlussmeldung, wenn der Vorfall noch andauert | Stand zu diesem Zeitpunkt; die Abschlussmeldung folgt nach abschließender Bearbeitung | § 32 Abs. 2 BSIG |
Das BSI nennt die zweite Stufe in seiner Anleitung „Folgemeldung“. Betreiber kritischer Anlagen machen zusätzlich Angaben zur betroffenen Anlage und zur kritischen Dienstleistung (§ 32 Abs. 3 BSIG).
Ein erfundenes Rechenbeispiel: Kenntnis am Montag um 14 Uhr bedeutet Erstmeldung spätestens am Dienstag um 14 Uhr und Meldung spätestens am Donnerstag um 14 Uhr. Die Monatsfrist beginnt erst, wenn die Meldung übermittelt ist.
Wann die Frist beginnt
Die Frist läuft ab Kenntniserlangung von einem erheblichen Sicherheitsvorfall. Das BSI versteht darunter den Moment, in dem eine beschäftigte Person der Einrichtung während der Arbeitszeit davon erfährt.
Legen Sie intern fest, wie ein Hinweis aus Schicht, Instandhaltung oder IT bei der bewertenden Stelle ankommt. Halten Sie den Zeitpunkt fest.
Was als erheblich gilt
Ein Sicherheitsvorfall beeinträchtigt die Verfügbarkeit, Integrität oder Vertraulichkeit von Daten oder Diensten (§ 2 Nr. 40 BSIG). Erheblich ist er nach § 2 Nr. 11 BSIG, wenn eine dieser Bedingungen zutrifft:
- Für Ihre Einrichtung: Er hat schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste verursacht oder kann sie verursachen.
- Für andere: Er hat andere natürliche oder juristische Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt oder kann das tun.
Achten Sie auf das „kann“: Es kommt nicht nur auf den eingetretenen Schaden an. § 2 Nr. 11 BSIG lässt eine konkretisierende Rechtsverordnung zu; prüfen Sie, ob sie inzwischen erlassen ist.
Konkrete Kriterien als Orientierung
Für digitale Einrichtungsarten wie Cloud- und Rechenzentrumsanbieter, Managed Service Provider oder Online-Marktplätze legt die Durchführungsverordnung (EU) 2024/2690 fest, was erheblich ist. Für andere Sektoren gilt laut BSI ein Vorfall als erheblich, wenn mindestens ein Kriterium aus Art. 3 Abs. 1 dieser Verordnung erfüllt ist:
- Finanzieller Verlust: direkter Verlust über 500.000 Euro oder 5 Prozent des Jahresumsatzes, je nachdem, welcher Wert niedriger ist.
- Geschäftsgeheimnisse: Abfluss von Geschäftsgeheimnissen.
- Leben und Gesundheit: Tod oder schwere Schädigung der Gesundheit einer Person.
- Unbefugter Zugriff: erfolgreicher, mutmaßlich böswilliger Zugriff auf Netz- und Informationssysteme, der schwerwiegende Betriebsstörungen verursachen kann.
Jeweils reicht es, wenn der Vorfall das verursachen kann; beim unbefugten Zugriff muss er erfolgt und geeignet sein. Buchstabe f des Artikels erfasst wiederholte Vorfälle mit derselben Ursache (Art. 4), Buchstabe g verweist auf die Kriterien für die digitalen Einrichtungsarten (Art. 5 bis 14). Außerdem geht das BSI immer von Erheblichkeit aus, wenn kritische Dienstleistungen ausgefallen oder beeinträchtigt sind.
Beispiele aus der Produktion
Die Beispiele sind erfunden und zeigen eine erste Einschätzung, keine Entscheidung für Ihren Einzelfall.
| Ereignis | Einschätzung | Warum |
|---|---|---|
| Ransomware verschlüsselt das MES, zwei Linien stehen | Wahrscheinlich erheblich | Schwerwiegende Betriebsstörung ist eingetreten |
| Fremder Zugriff über den Fernwartungszugang auf eine Engineering-Station, Anlagen laufen weiter | Wahrscheinlich erheblich | Erfolgter, mutmaßlich böswilliger Zugriff, der Betriebsstörungen verursachen kann |
| Konstruktionsdaten fließen über ein kompromittiertes Konto ab | Wahrscheinlich erheblich | Abfluss von Geschäftsgeheimnissen |
| Phishing-Mail wird erkannt, niemand gibt Daten ein | Nicht erheblich | Keine Beeinträchtigung, im Portal höchstens freiwillig als Beinahevorfall |
| Linie steht für ein geplantes Firmware-Update | Kein erheblicher Vorfall | Planmäßige Unterbrechung, vergleiche Art. 3 Abs. 2 der Verordnung |
Der Ablauf in sechs Schritten
- Erkennen und festhalten. Halten Sie fest, wann die Einrichtung Kenntnis erlangt hat und was bekannt ist.
- Erheblichkeit bewerten. Die zuständige Person prüft anhand Ihrer Kriterien und begründet das Ergebnis, auch bei „nicht meldepflichtig“.
- Früh erstmelden. Geben Sie an, was Sie wissen. Laut BSI geht Schnelligkeit vor Vollständigkeit, Angaben lassen sich nachreichen.
- Melden. Bestätigen oder aktualisieren Sie die Erstmeldung und ergänzen Sie die erste Bewertung.
- Auf Rückfragen reagieren. Das BSI bestätigt den Eingang möglichst innerhalb von 24 Stunden und bietet auf Ersuchen Orientierungshilfen (§ 36 Abs. 1 BSIG).
- Abschließen. Reichen Sie die Abschlussmeldung ein oder, solange der Vorfall andauert, die Fortschrittsmeldung. Werten Sie den Vorfall danach intern aus.
Was Sie vorab regeln
- Bewertung: Wer entscheidet über die Erheblichkeit, und wer vertritt diese Person?
- Kriterien: Übersetzen Sie die Definition in Ihre Lage, etwa Ausfalldauer je Linie oder Zugriff auf Steuerungen.
- Portalzugang: Wer hat ein eigenes Zertifikat, und funktioniert der Zugang auch ohne die eigene IT?
- Erreichbarkeit: Das BSI empfiehlt interne Abläufe, die geeignete Personen auch nachts und am Wochenende alarmieren.
- Dienstleister: Sie können zur Meldung ermächtigt werden, die Verantwortung bleibt bei Ihrer Einrichtung.
- Übung: Spielen Sie den Ablauf einmal durch, zum Beispiel mit einem Ausfall am Freitagabend.
Weitere Meldewege im Blick
Ein Vorfall kann mehrere Pflichten auslösen. Stimmen Sie die Inhalte aufeinander ab:
- Datenschutz: Art. 33 DSGVO sieht bei Verletzungen des Schutzes personenbezogener Daten eine Meldung an die Aufsichtsbehörde binnen 72 Stunden vor.
- Produkte: Hersteller von Produkten mit digitalen Elementen haben eigene Meldepflichten nach Art. 14 CRA.
- Kunden: Das BSI kann anordnen, die Empfänger Ihrer Dienste zu unterrichten (§ 35 Abs. 1 BSIG). Verträge können weitere Pflichten enthalten.
- Andere Staaten: Das BSI ist für Einrichtungen mit Niederlassung in Deutschland zuständig (§ 59 BSIG). Prüfen Sie, ob Gesellschaften in anderen Mitgliedstaaten dort eigene Meldepflichten haben.
Checkliste
- Eigene Kriterien für erhebliche Sicherheitsvorfälle festgelegt.
- Bewertende Person und Vertretung benannt.
- Registrierung im BSI-Portal abgeschlossen, mehrere Personen haben Zugang.
- Ersatzweg zum Portal geklärt, falls die eigene IT ausfällt.
- Alarmierung außerhalb der Geschäftszeiten geregelt.
- Meldeinhalte je Stufe vorbereitet.
- Abstimmung mit Datenschutz, Vertrieb und Rechtsberatung vereinbart.
- Ablauf einmal geübt, Verbesserungen als Aufgaben angelegt.
Meldungen vorbereiten in Complass
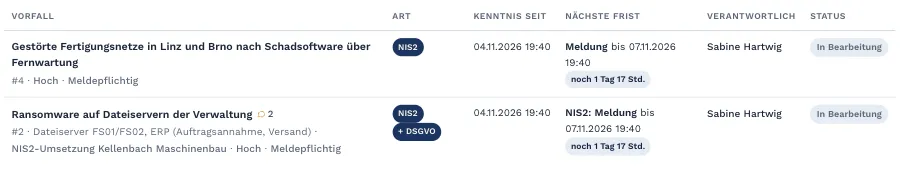
Mit Tabelle und E-Mail halten Sie Prüfung, Fristen und Stand jeder Stufe selbst nach. In Complass liegt alles am Vorfall:
- Bewertung: Prüffragen mit Rechtsgrundlage führen zu einem Vorschlag je Meldeweg. Entscheidung und Begründung halten Sie selbst fest.
- Fristen: Die Stufen nach § 32 BSIG erscheinen mit berechneter Frist, auch im Kalender und in Erinnerungsmails.
- Meldeentwurf: Jede Stufe zeigt einen Entwurf in der Reihenfolge des BSI-Formulars, den Sie feldweise kopieren.
- Mehrere Meldewege: Einem NIS2-Vorfall fügen Sie zum Beispiel den DSGVO-Meldeweg hinzu, mit eigenen Stufen und Fristen.
- Gesellschaften: Betrifft ein Vorfall Standorte weiterer Gesellschaften, erscheinen die Meldungen je Rechtsperson.
- Übungen: Im Planspiel füllen Sie den Meldeentwurf mit dem Wasserzeichen „ÜBUNG – NICHT SENDEN“ aus, ohne echten Vorfall.
Häufige Fragen
Übermittelt Complass die Meldung an das BSI?
Nein. Complass berechnet Fristen, bereitet Inhalte vor und dokumentiert. Die Meldung geben Sie im BSI-Portal ab und tragen Zeitpunkt und Aktenzeichen im Vorfall ein.
Können wir eine Meldung zurückziehen?
Nein. Laut BSI lässt sich eine abgegebene Meldung nicht stornieren. Fehler korrigieren oder ergänzen Sie über eine Folgemeldung.
Wir sind noch nicht im BSI-Portal registriert. Wie melden wir?
Laut BSI nutzen Einrichtungen in diesem Fall das Online-Formular im Melde- und Informationsportal (MIP). Für Betreiber kritischer Anlagen und Bundesbehörden gelten übergangsweise ihre bisherigen Meldewege.
Müssen wir die Meldung auf Deutsch abgeben?
Nein. Laut BSI dürfen Meldungen auch auf Englisch erfolgen. Das hilft internationalen Gruppen.
Wer in unserem Unternehmen darf melden?
Das Gesetz schreibt keine bestimmte Funktion vor. Melden kann, wer im BSI-Portal Zugang für Ihre Einrichtung hat. Benennen Sie trotzdem feste Zuständige und Vertretungen.
In einer Demo zeigen wir Ihnen an einem Beispielvorfall, wie Bewertung, Fristen und Meldeentwurf in Complass zusammenlaufen.
Weiterlesen
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „Registrierung beim BSI Schritt für Schritt“
- Whitepaper „Wenn es passiert ist: Meldepflichten nach NIS2, CRA und DSGVO in einem Ablauf“
- Incident-Management: Vorfälle erfassen und Meldepflicht prüfen
- NIS2 und BSIG in Complass: Betroffenheit, Pflichten und Umsetzung
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG und die Vorgaben des BSI.