


Vorhandene Excel-Listen übernehmen Sie per Import, und als Export bleibt Excel erhalten. Dieser Leitfaden zeigt, wo Tabelle und Postfach an Grenzen kommen, wie dieselbe Arbeit in Complass läuft und was Sie für den Umstieg brauchen.
Was NIS2 im Alltag bedeutet
NIS2 ist die EU-Richtlinie (EU) 2022/2555. In Deutschland setzt das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) sie vor allem über das BSI-Gesetz (BSIG) um. Für betroffene Einrichtungen ergeben sich daraus vier Arbeitsfelder:
- Registrierung beim BSI (§ 33 BSIG).
- Risikomanagementmaßnahmen umsetzen und nachweisen, darunter die Sicherheit der Lieferkette (§ 30 BSIG).
- Erhebliche Sicherheitsvorfälle melden, in mehreren Stufen (§ 32 BSIG).
- Verantwortung der Geschäftsleitung: die Maßnahmen beschließen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen (§ 38 BSIG).
Das meiste davon ist keine einmalige Aufgabe. Maßnahmen werden überprüft, Nachweise erneuert, Lieferanten bewertet und neue Vorfälle geprüft. Genau dort zeigt sich, ob ein Werkzeug den Alltag trägt.
Wo Excel und E-Mail an Grenzen kommen
Für eine erste Bestandsaufnahme ist eine Tabelle ein guter Anfang. Schwierig wird es, sobald mehrere Personen mitarbeiten, Nachweise dazukommen und die Arbeit über Jahre laufen soll:
- Versionen: Die Liste geht per E-Mail hinaus, wird bearbeitet und kommt zurück. Danach gibt es mehrere Fassungen, und wer was wann geändert hat, lässt sich kaum noch nachvollziehen.
- Nachweise: Richtlinien, Protokolle und Zertifikate liegen in Ordnern und Postfächern. Die Verbindung zwischen Anforderung und Nachweis besteht nur als Dateiname in einer Zelle, und ein abgelaufenes Zertifikat fällt erst auf, wenn jemand danach fragt.
- Zuständigkeiten: Eine Spalte „verantwortlich“ erinnert niemanden an einen Termin. Erinnerungen, Rückfragen und Freigaben laufen über einzelne E-Mails, die nur die Beteiligten sehen.
- Lieferantenbewertungen: Fragebögen gehen als Anhang hinaus und kommen in unterschiedlichen Fassungen zurück. Antworten und Nachweise führen Sie von Hand zusammen und fassen einzeln nach.
- Meldekette bei Vorfällen: Bei einem Sicherheitsvorfall ist schnell und begründet zu entscheiden, ob gemeldet werden muss, und jede Meldestufe hat ihre eigene Frist. In einer Tabelle halten Sie Prüfung, Fristen und Stand jeder Meldung selbst nach.
Das ist kein Fehler der Tabelle. Tabellen sind für Zahlen und Listen gemacht, nicht für Zuständigkeiten, Freigaben und Nachweise über mehrere Jahre.
Der Unterschied auf einen Blick:
| Thema | Excel und E-Mail | Complass |
|---|---|---|
| Versionen | Mehrere Fassungen in Postfächern und Ordnern | Ein gültiger Stand mit Verlauf der Änderungen |
| Nachweise | Dateiname oder Pfad in einer Zelle | Nachweisdatei an der Anforderung, mit Ablaufdatum und Erinnerung |
| Zuständigkeit | Spalte „verantwortlich“ ohne Erinnerung | Aufgabe mit Zuständigen, E-Mail-Erinnerung und Freigabe |
| Lieferanten | Fragebogen als E-Mail-Anhang | Selbstauskunft im Lieferantenportal, mit Nachweisen |
| Vorfälle | Prüfung und Fristen selbst nachhalten | Geführte Prüfung der Meldepflicht mit berechneten Fristen |
So läuft dieselbe Arbeit in Complass
- Betroffenheit klären. Eine erste Einschätzung gibt der kostenlose Betroffenheits-Check. Im NIS2-Modul führt die erste Phase durch Zuordnung, Größenschwellen, Konzernstrukturen und Sonderregime, mit Begründung für Ihre Dokumentation.
- Vorhandenes übernehmen. Den Stand Ihrer Maßnahmen (Anwendbarkeit, Begründung, Status, Nachweis, verantwortliche Person, Prüfzyklus) und Ihre Richtlinienliste importieren Sie aus Excel oder CSV, mit einer Vorschau vor der Übernahme. Asset-Listen und Maßnahmenpläne übernehmen Sie ebenso.
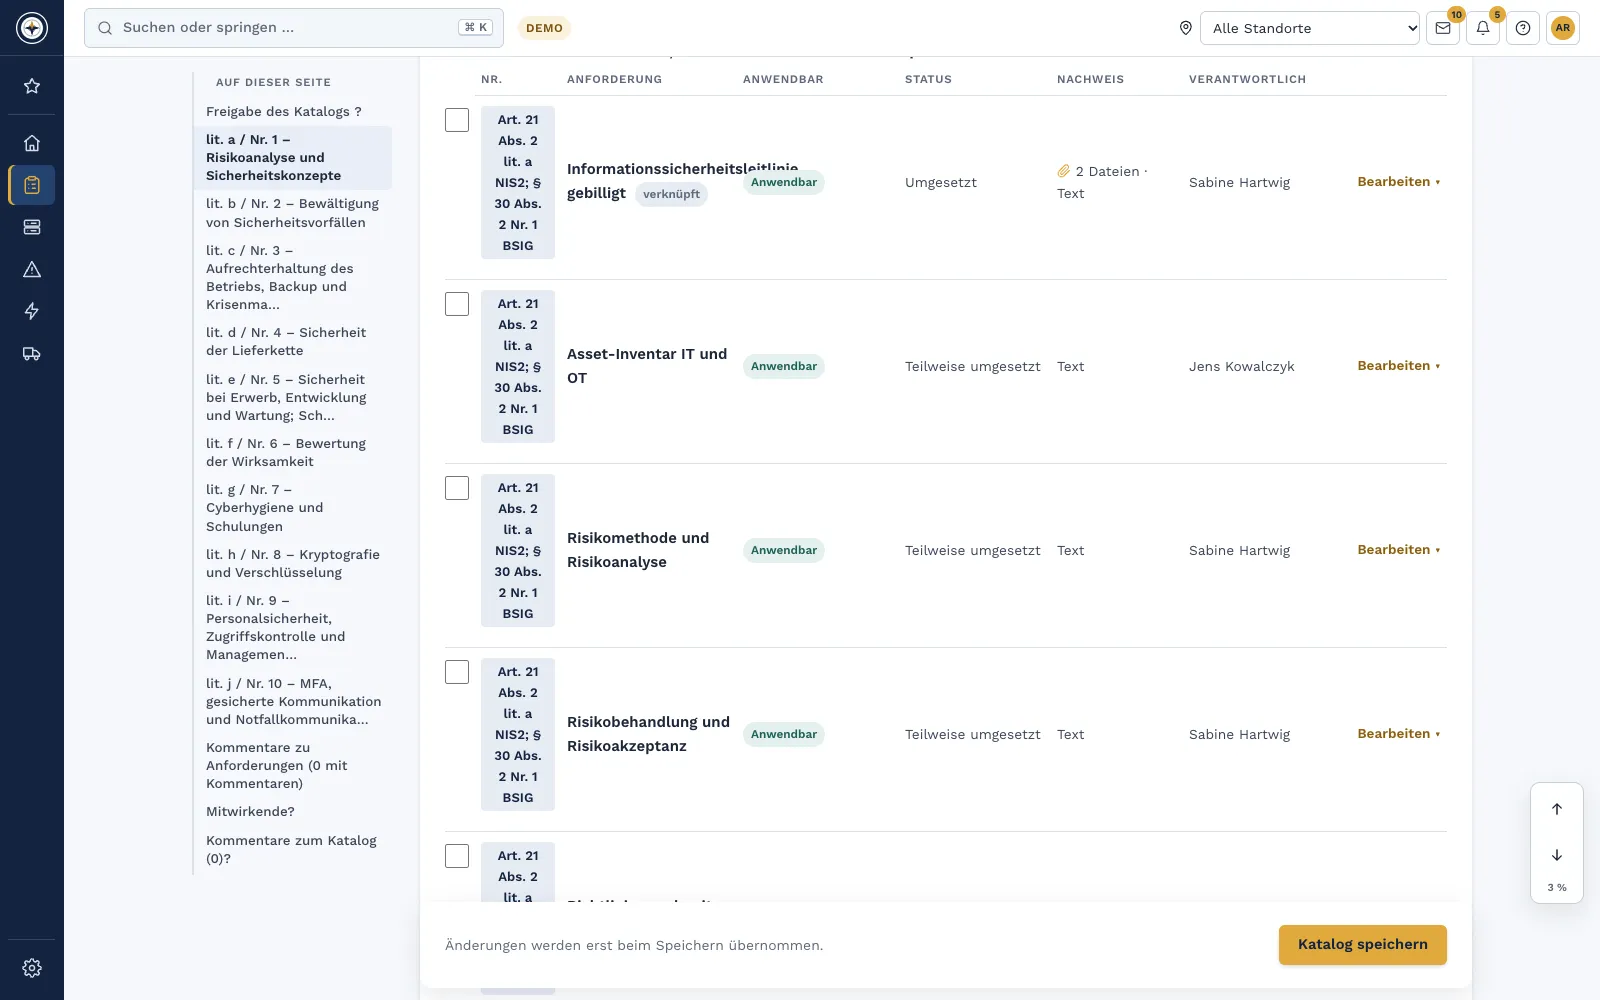
- Maßnahmen im Katalog führen. Der Katalog zu § 30 BSIG und Art. 21 NIS2 zeigt jede Mindestmaßnahme mit Anwendbarkeit, Status und Nachweis, dazu eine verantwortliche Person und einen Überprüfungszyklus. Verknüpfen Sie ihn mit ISO/IEC 27001, gelten die Nachweise für beide Regelwerke.
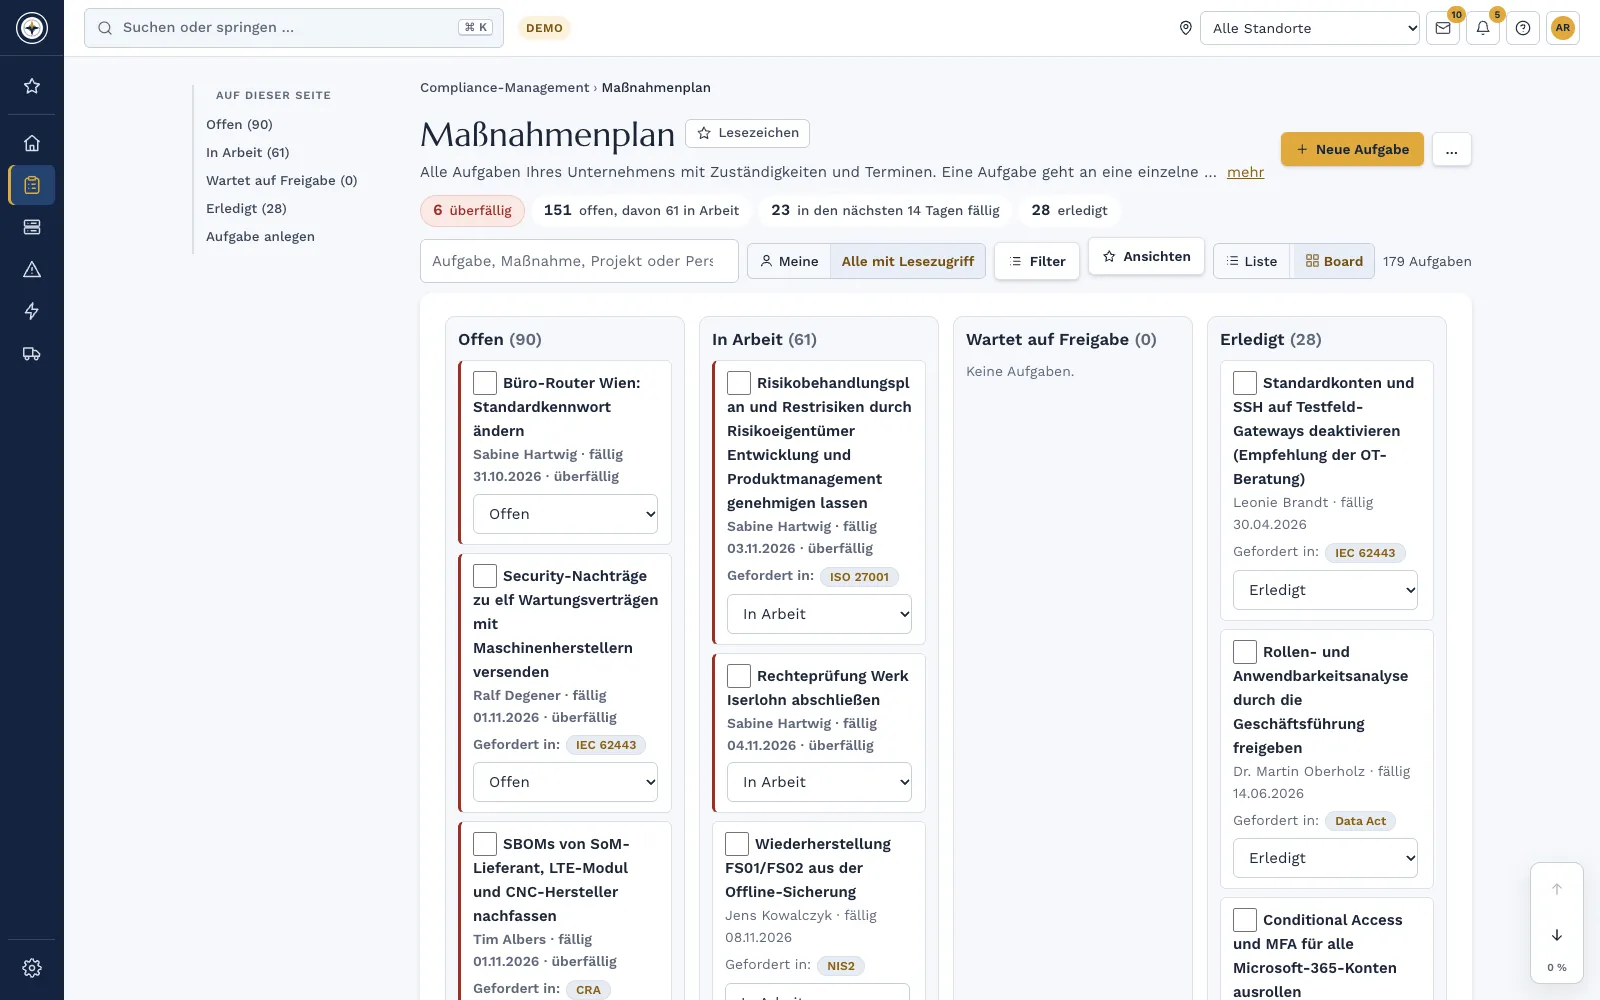
- Aufgaben mit Zuständigen und Terminen. Aus Lücken werden Aufgaben mit Zuständigen, Fälligkeit und E-Mail-Erinnerung, auf Wunsch wiederkehrend. Eine fertige Aufgabe geht auf Wunsch zur Freigabe an eine zweite Person. Alle Termine stehen in einer Liste, auch als Kalender-Abo in Outlook, Apple oder Google.
- Dokumente und Nachweise mit Versionen. Vorlagen mit Ausfüllhilfe durchlaufen Entwurf, Prüfung und Freigabe und behalten ihre Versionen. Nachweisdateien prüft eine zweite Person. Zertifikate und Prüfberichte tragen ein Ablaufdatum, und Complass erinnert rechtzeitig.
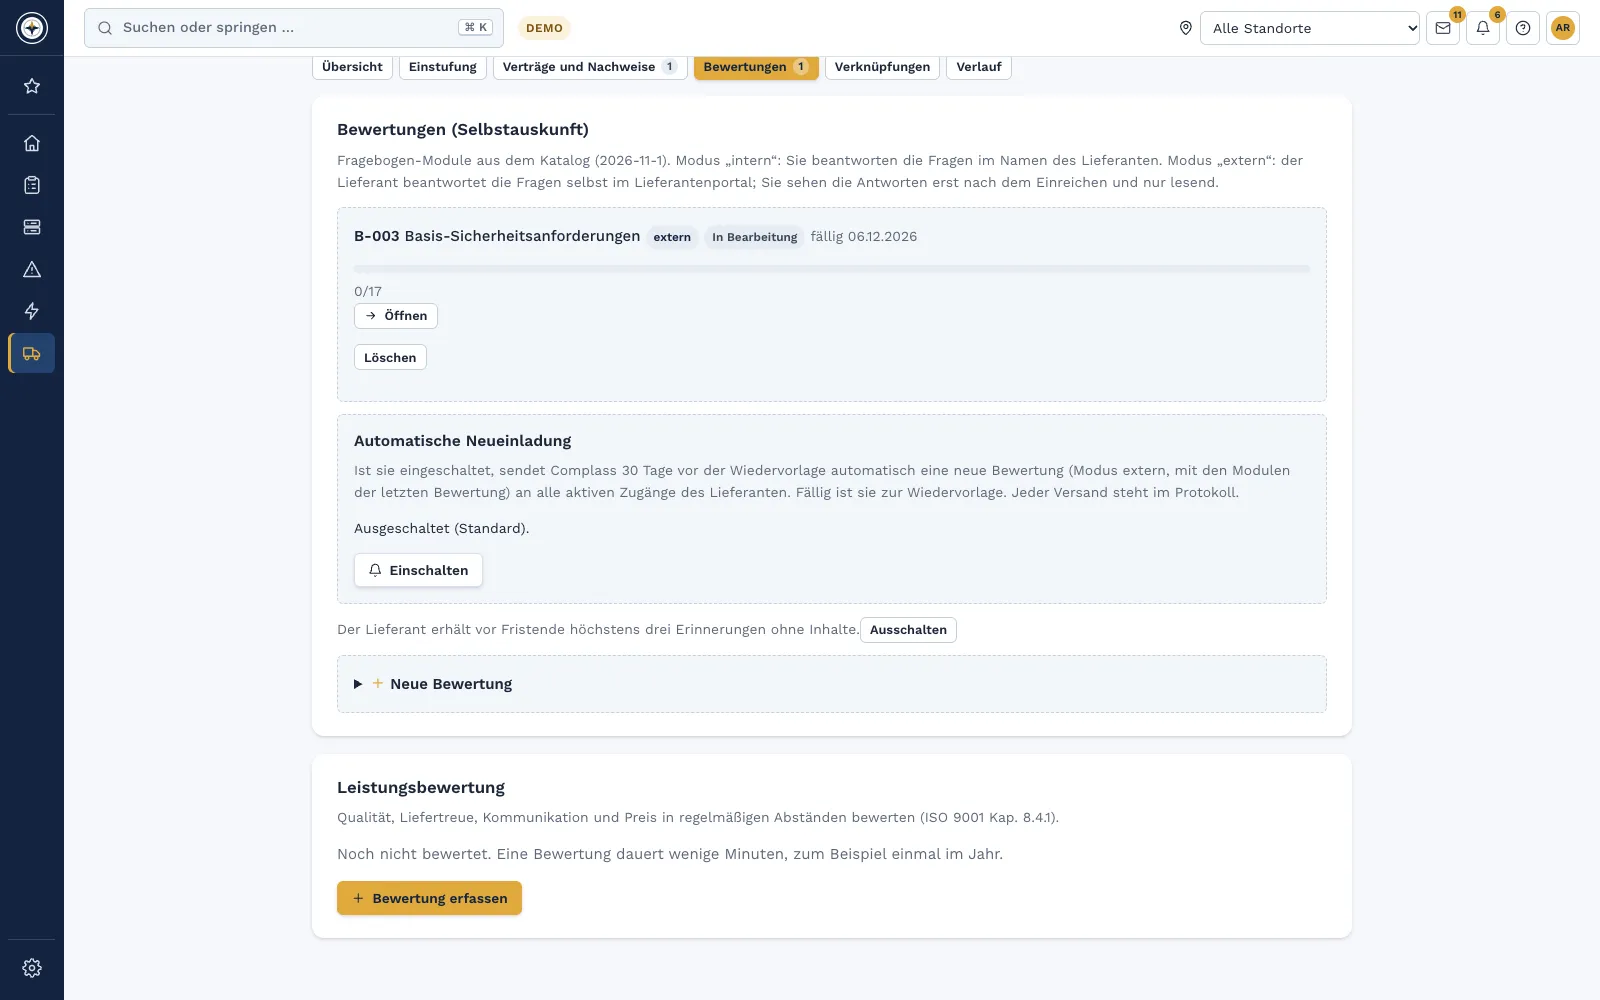
- Lieferanten arbeiten mit. Sie stufen Lieferanten ein und laden sie zur Selbstauskunft ein. Der Lieferant antwortet in seinem eigenen, kostenlosen Zugang und lädt Nachweise hoch. Sie prüfen jede Antwort und fordern bei Bedarf nach; aus Lücken werden Maßnahmen mit Frist oder Risiken.
- Vorfälle geführt prüfen. Prüffragen aus dem Gesetzestext führen zur Entscheidung „meldepflichtig oder nicht“, mit Begründung für die Dokumentation. Die Meldestufen nach § 32 BSIG erscheinen mit berechneter Frist, die Inhalte bereiten Sie je Stufe vor. Die Meldung selbst geben Sie im Meldeportal der Behörde ab.

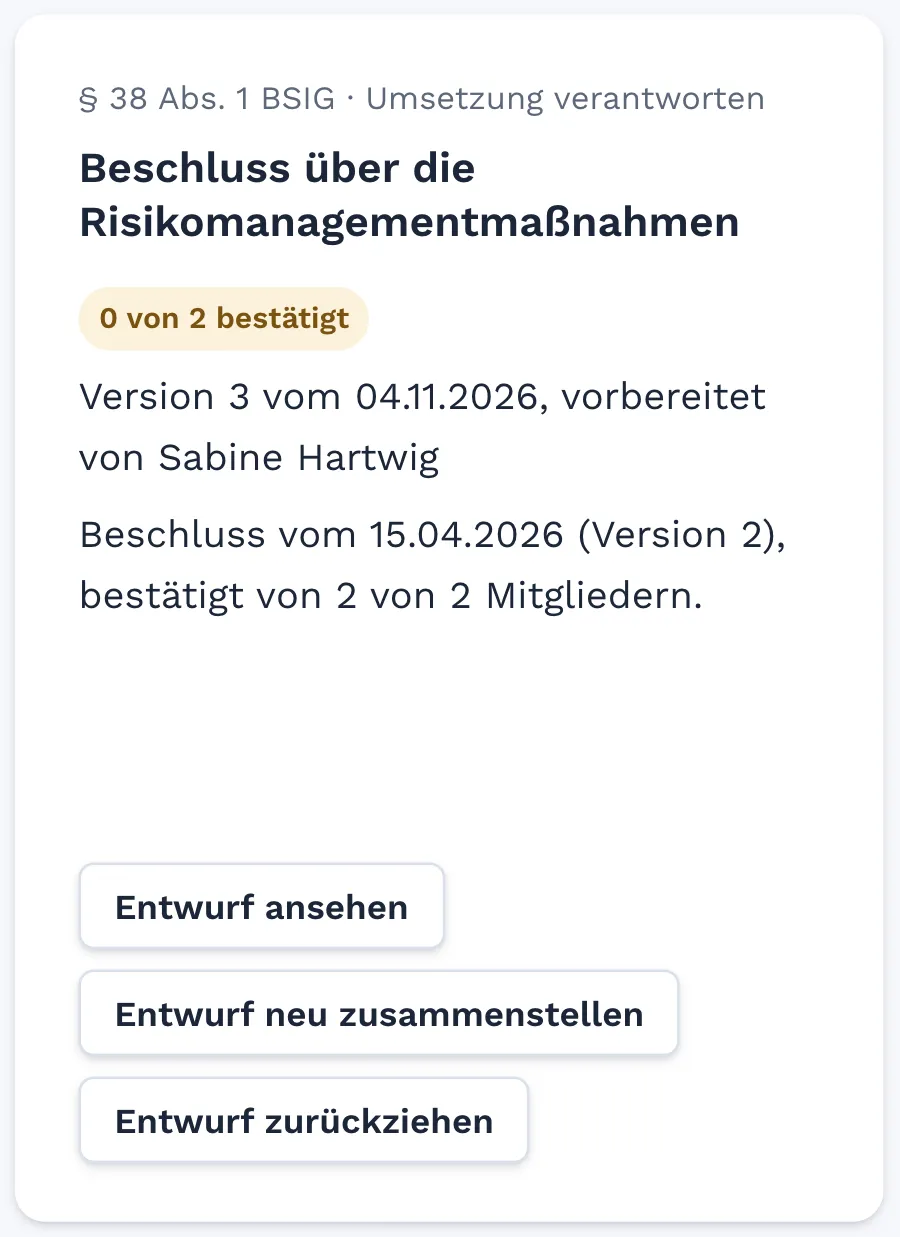
- Geschäftsleitung einbinden. Im Geschäftsleitungs-Cockpit nach § 38 BSIG beschließt die Geschäftsleitung die Maßnahmen, überwacht die Umsetzung je Quartal und weist ihre Schulungen nach. Jedes Mitglied bestätigt persönlich.
- Stand nach außen geben. Statusbericht und Kataloge exportieren Sie als PDF und Excel, das Compliance-Paket als ZIP mit allen Nachweisdateien und Prüfsummen. Ihren Auditor laden Sie kostenlos zu einer Prüfung ein, befristet und mit Protokoll jedes Zugriffs.
Excel bleibt dabei ein Werkzeug für Ein- und Ausgabe: zum Übernehmen vorhandener Listen und für Exporte, nicht mehr als Ablage für den laufenden Stand.
Checkliste für den Umstieg
- Betroffenheit geprüft und die Einstufung mit Begründung dokumentiert.
- Vorhandene Listen gesammelt: Maßnahmen, Richtlinien, Assets, Lieferanten.
- Je Maßnahme eine verantwortliche Person und einen Überprüfungszyklus festgelegt.
- Nachweise der passenden Anforderung zugeordnet, Ablaufdaten von Zertifikaten erfasst.
- Offene Punkte als Aufgaben mit Zuständigen und Fälligkeit angelegt.
- Wichtige Lieferanten eingestuft und zur Selbstauskunft eingeladen.
- Ablauf bei Sicherheitsvorfällen festgelegt: wer die Meldepflicht prüft und wer meldet.
- Beschluss und Überwachung durch die Geschäftsleitung geplant, Schulungen terminiert.
- Festgelegt, welche Berichte Geschäftsleitung, Kunden und Auditoren erhalten.
- Die alte Tabelle als abgelöst gekennzeichnet, damit nur noch ein Stand gilt.
Häufige Fragen
Gibt es eine NIS2-Vorlage für Excel?
Für eine erste Bestandsaufnahme ist eine Tabelle mit den Mindestmaßnahmen nach § 30 BSIG ein brauchbarer Start. Für den laufenden Betrieb fehlen ihr aber Erinnerungen, Freigaben, Versionen und die Verbindung zu den Nachweisen. In Complass ist der Katalog zu § 30 BSIG angelegt. Ihre bestehende Tabelle übernehmen Sie per Import; die Importvorlage gibt es als Excel- oder CSV-Datei.
Bekommen wir unsere Daten weiterhin als Excel-Datei?
Ja. Statusbericht, Kataloge und Maßnahmenplan exportieren Sie als Excel-Datei, den Management-Bericht als PDF und zusätzlich als Excel-Datei.
Übermittelt Complass Meldungen an die Behörde?
Nein. Complass berechnet die Fristen und bereitet die Inhalte vor. Die Meldung geben Sie im Meldeportal ab und tragen Zeitpunkt und Aktenzeichen im Vorfall ein.
Brauche ich zusätzlich ISO 27001?
Das BSIG schreibt keine Zertifizierung vor. ISO/IEC 27001 ist aber ein bewährter Rahmen. In Complass verknüpfen Sie beide Kataloge, sodass Nachweise für beide gelten.
Wir sind Zulieferer eines betroffenen Unternehmens. Betrifft uns NIS2?
Nicht unmittelbar, wenn Sie selbst nicht unter § 28 BSIG fallen. Ihre Kunden müssen aber die Sicherheit ihrer Lieferkette berücksichtigen und fragen deshalb oft Nachweise an. Diese können Sie mit Complass strukturiert erbringen, zum Beispiel über ISO 27001.
In einer Demo zeigen wir Ihnen, wie Maßnahmen, Nachweise, Lieferanten und Vorfälle in Complass zusammenlaufen.
Weiterlesen
- Whitepaper „NIS2 für Unternehmen aller Branchen: direkt betroffen oder über Ihre Kunden“
- NIS2 und BSIG in Complass: Betroffenheit, Pflichten und Umsetzung
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
- Incident-Management: Vorfälle erfassen und Meldepflicht prüfen
- Lieferantenmanagement: Selbstauskunft und Nachweise der Lieferanten
- Kostenloser Betroffenheits-Check
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall.