


Dieser Leitfaden zeigt die sieben Bausteine in der Reihenfolge, in der sie sich in der Praxis umsetzen lassen, vergleicht die üblichen Zugangswege und sagt, was in den Vertrag gehört. Die Beispiele sind erfunden.
Warum Fernwartung eigene Regeln braucht
Fernwartung spart Anfahrten und verkürzt Stillstände. Dafür braucht die Anlage einen Weg von außen nach innen, und genau diesen Weg suchen auch Angreifer. Das BSI führt den Einbruch über Fernwartungszugänge in seiner Liste „Industrial Control System Security: Top 10 Bedrohungen und Gegenmaßnahmen“ (BSI-CS 005, Ausgabe 2022) und widmet dem Thema eine eigene Empfehlung: „Fernwartung im industriellen Umfeld“ (BSI-CS 108, Version 2.0).
Auch die Regelwerke sprechen das Thema an:
- NIS2 und BSIG: § 30 Abs. 2 BSIG verlangt unter anderem Sicherheit der Lieferkette (Nr. 4), Konzepte für die Zugriffskontrolle (Nr. 9) und Lösungen zur Multi-Faktor-Authentifizierung (Nr. 10). Grundlage ist Art. 21 Abs. 2 lit. d, i und j der NIS2-Richtlinie.
- IEC 62443: Ein Fernzugang ist ein Conduit, also eine beschriebene, erlaubte Verbindung zwischen Zonen samt ihrem Schutz. IEC 62443-3-3 behandelt den Zugriff über nicht vertrauenswürdige Netze und das Beenden von Sitzungen als eigene Systemanforderungen (SR 1.13, SR 2.6). IEC 62443-2-4 enthält für Dienstleister eine eigene Anforderungsgruppe zum Fernzugriff (SP.07).
- IT-Grundschutz: Der Baustein OPS.1.2.5 „Fernwartung“ beschreibt Anforderungen an Planung, Betrieb und Absicherung der Fernwartung und ist kostenlos beim BSI erhältlich. Für die Anlagen selbst gibt das ICS-Security-Kompendium des BSI den Rahmen.
Die sieben Bausteine
- Zugänge erfassen. Listen Sie jeden Weg auf, über den jemand von außen an Ihre Anlagen kommt: Modems und Mobilfunk-Router in Schaltschränken, VPN-Boxen von Herstellern, Fernwartungsportale, Fernsteuerungssoftware auf Bedienstationen. Viele davon stehen in keinem Netzplan. Die Begehung für das Asset-Inventar findet sie am zuverlässigsten.
- Einen zentralen Zugang schaffen. Externe kommen nur noch über einen Jump-Server in einer OT-DMZ in die Anlage, nicht direkt über ein Modem an der Maschine. Die Firewall erlaubt vom Jump-Server aus nur die Ziele und Protokolle, die der jeweilige Dienstleister braucht.
- Persönliche Konten und MFA. Jeder Techniker hat ein eigenes Konto, keine geteilten Servicekonten. Die Anmeldung erfolgt mit zweitem Faktor. Wenn ein Techniker das Unternehmen des Dienstleisters verlässt, wird sein Konto gesperrt.
- Freigabe je Sitzung. Ein eingerichteter Zugang ist keine Dauererlaubnis. Für jede Sitzung gibt jemand im Betrieb frei, etwa per Schlüsselschalter, Freigabe im Portal oder Freischaltung am Jump-Server. Vorher klärt er: Gibt es einen Auftrag? Wer ist am anderen Ende? Was wird gemacht?
- Zeitlich begrenzen. Die Sitzung endet nach dem Auftrag oder nach einer festgelegten Zeit von selbst. Auch die Berechtigung selbst ist befristet und wird regelmäßig überprüft.
- Protokollieren und aufzeichnen. Beginn, Ende, Person, Ziel und Zweck jeder Sitzung werden festgehalten. Bei kritischen Anlagen zeichnet der Jump-Server die Sitzung auf, damit Sie später nachvollziehen können, was geändert wurde.
- Vertraglich regeln. Der Vertrag mit dem Maschinenbauer oder Dienstleister legt fest, über welchen Weg er zugreift und welche Pflichten er dabei hat. Mehr dazu unten.
Zugangswege im Vergleich
| Zugangsweg | Typisches Bild | Häufige Schwäche | Was Sie regeln |
|---|---|---|---|
| Modem oder Mobilfunk-Router an der Maschine | Mitgeliefert, im Schaltschrank verbaut | Umgeht Firewall und Überwachung, oft dauerhaft erreichbar | Abschalten oder hinter den zentralen Zugang legen, sonst Schlüsselschalter und Freigabe vor Ort |
| VPN-Box des Herstellers | Eigene Hardware je Lieferant | Viele parallele Wege, Konfiguration beim Hersteller | In die OT-DMZ stellen, Ziele per Firewall begrenzen, Sitzung freigeben |
| Fernwartungsportal oder Cloud des Herstellers | Ausgehende Verbindung eines Gateways | Freigabe und Protokoll liegen beim Hersteller | Prüfen, ob Sie Sitzungen freigeben und Protokolle einsehen können |
| Zentraler Jump-Server in der OT-DMZ | Ein Eingang für alle Externen | Wird zum lohnenden Ziel, wenn er schlecht gepflegt ist | Härten, patchen, MFA, Aufzeichnung, eigene Zone |
Ein Jump-Server löst nicht alles. Er bündelt aber die Wege an einer Stelle, an der Sie Konten, MFA, Freigabe und Protokoll einmal statt bei jedem Lieferanten einzeln umsetzen.
Fernwartung als Conduit denken
Wer Zonen und Conduits nach IEC 62443 plant, behandelt die Fernwartung wie jede andere Verbindung. Der Jump-Server steht in einer eigenen Zone, der OT-DMZ. Die Verbindung von dort zur Linie ist ein Conduit mit festgelegten Zielen, Protokollen und Schutzmechanismen. So sehen Sie auf einen Blick, welche Zone von außen erreichbar ist und welches Security Level der Weg dorthin erreichen muss.
Liegt ein Gerät mit eigenem Fernzugang mitten in einer Produktionszone, ist das ein Hinweis, die Zonen nachzuschärfen.
Was in den Vertrag gehört
Lieferanten mit Fernzugang gehören zu Ihren kritischen Lieferanten. Regeln Sie mit ihnen mindestens:
- Zugangsweg: nur über den von Ihnen bereitgestellten Zugang, keine eigenen Modems oder Fernsteuerungsprogramme.
- Personen: persönliche Konten, Meldung, wenn ein Techniker ausscheidet.
- Ablauf: Anmeldung jeder Sitzung mit Auftrag, Freigabe durch Sie, Abmeldung nach Abschluss.
- Schutz der eigenen Seite: gepflegte und geschützte Geräte der Techniker, Umgang mit Zugangsdaten.
- Vorfälle: unverzügliche Information, wenn beim Dienstleister etwas passiert, das Ihren Zugang betrifft.
- Nachweise: Auskunft auf Anfrage, etwa über einen Fragebogen, und Mitwirkung bei Audits.
IEC 62443-2-4 beschreibt, was Sie von Dienstleistern erwarten können. Ein Verweis darauf im Vertrag schafft eine gemeinsame Sprache.
Beispiel aus der Produktion
Das Beispiel ist erfunden. Ein Kunststoffverarbeiter mit drei Hallen lässt seine Spritzgießmaschinen von fünf Maschinenbauern warten. Bei der Erfassung findet die Instandhaltung sieben Zugänge: vier Mobilfunk-Router, zwei VPN-Boxen und eine Fernsteuerungssoftware auf einer Bedienstation, die ein Techniker vor Jahren eingerichtet hatte.
- Sofort: Die Fernsteuerungssoftware wird entfernt, die Router bekommen Schlüsselschalter, die Schichtleitung hat den Schlüssel.
- In drei Monaten: Ein Jump-Server in der OT-DMZ ersetzt die Router für vier der fünf Lieferanten. Jeder Techniker hat ein persönliches Konto mit MFA.
- Eine Ausnahme: Ein Lieferant unterstützt keine MFA. Sein Zugang bleibt befristet als Ausnahme mit Begründung und Enddatum stehen, bis er nachrüstet.
- Danach: Jede Sitzung wird angefragt, freigegeben und protokolliert. Alle sechs Monate prüft die OT-Verantwortliche, welche Zugänge noch gebraucht werden.
Checkliste
- Alle Fernzugänge sind erfasst, auch Modems, Router und Fernsteuerungssoftware.
- Jeder Zugang hat eine verantwortliche Person im Unternehmen.
- Externe kommen über einen zentralen Zugang in einer OT-DMZ in die Anlage.
- Jeder Techniker hat ein persönliches Konto, die Anmeldung erfolgt mit MFA.
- Jede Sitzung wird vor Beginn im Betrieb freigegeben.
- Sitzungen und Berechtigungen sind zeitlich begrenzt.
- Beginn, Ende, Person und Zweck jeder Sitzung werden protokolliert.
- Ausnahmen, etwa ohne MFA, sind begründet und befristet.
- Verträge regeln Zugangsweg, Personen, Ablauf, Vorfälle und Nachweise.
- Die Zugänge werden regelmäßig überprüft und nicht mehr benötigte beendet.
Fernwartung in Complass
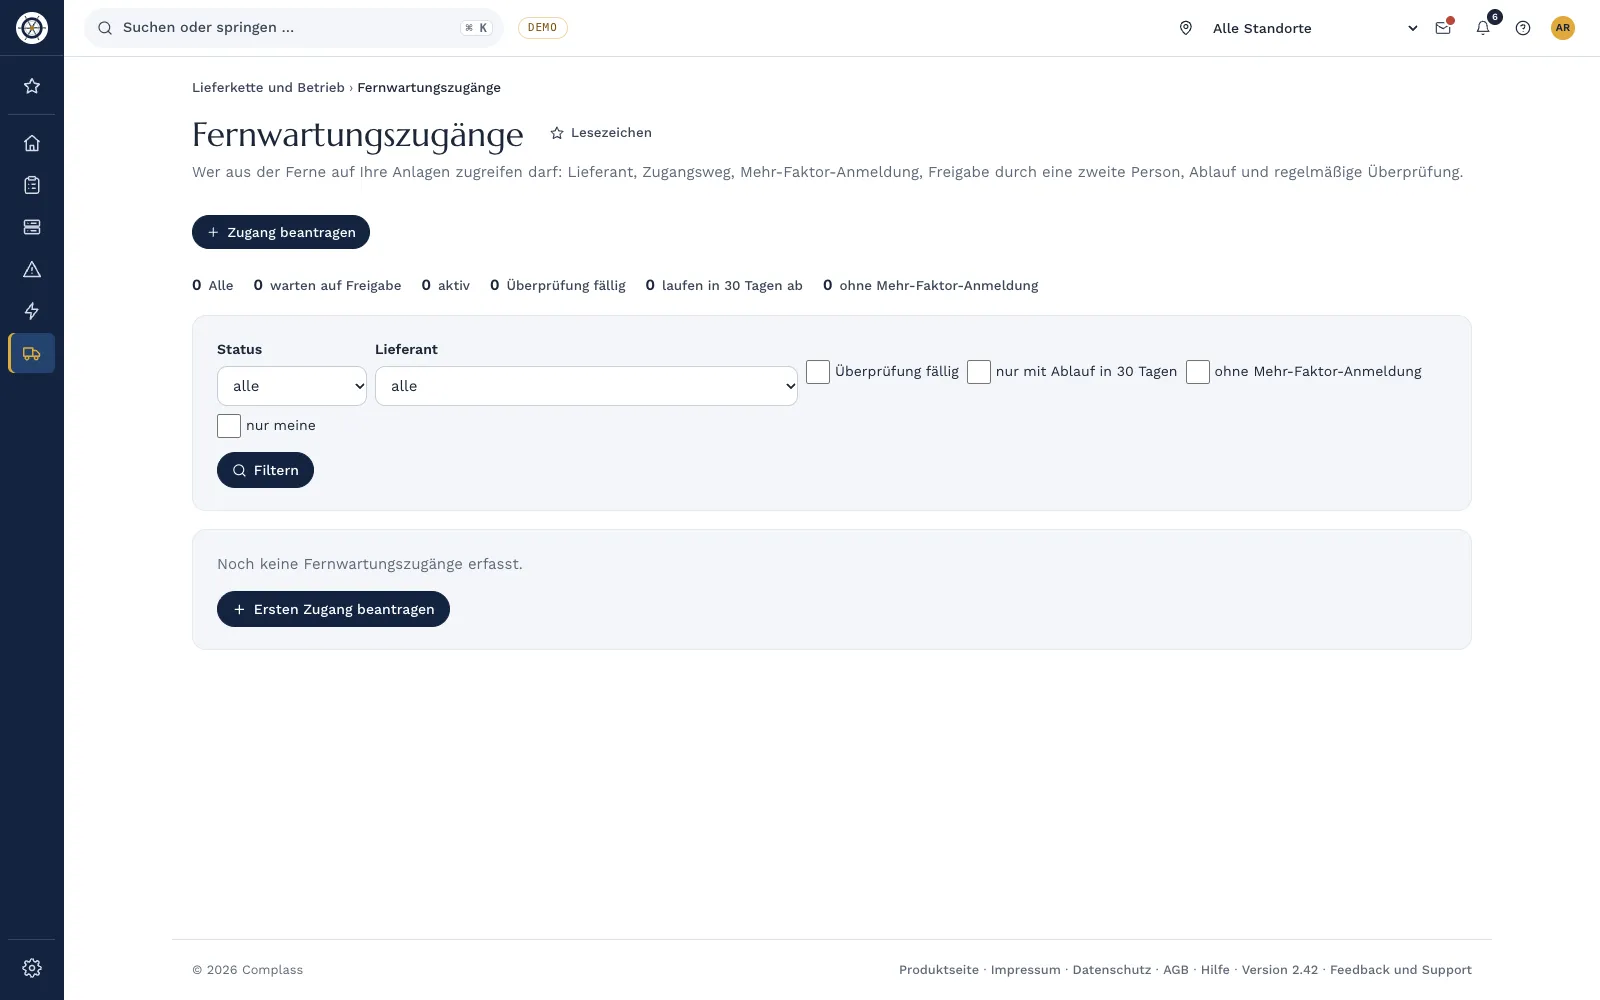
Complass ersetzt nicht den Jump-Server. Es ersetzt die Excel-Liste und die E-Mail-Kette, in der heute steht, wer wann von außen darf:
- Register der Fernwartungszugänge: Je Zugang stehen Lieferant, Zweck, Zugangsweg, MFA, verantwortliche Person und die erreichten Anlagen und Zonen an einer Stelle. Sie halten fest, ob der Zugang dauerhaft erreichbar ist oder nur je Einsatz freigeschaltet wird.
- Vier-Augen-Freigabe: Ein Zugang wird beantragt und von einer zweiten Person mit erneuter Bestätigung durch den zweiten Faktor freigegeben, nie von der antragstellenden Person selbst.
- Befristet und überprüft: Jeder Zugang gilt höchstens zwölf Monate. Complass erinnert vor dem Ablauf und vor jeder Überprüfung und dokumentiert jedes Ergebnis.
- Zonen im Blick: Die Zonenprüfung weist darauf hin, wenn Assets mit Fernzugriff in einer Zone neben anderen Assets stehen.
- Lieferanten: Ein Lieferant mit Fernwartung in der OT erhält bei der Einstufung mindestens die Kritikalität „hoch“ als Vorschlag.
Häufige Fragen
Reicht ein VPN mit Passwort?
Für die OT meist nicht. § 30 Abs. 2 Nr. 10 BSIG nennt Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung ausdrücklich, und ein geteiltes Passwort lässt sich keiner Person zuordnen. Wo MFA technisch noch nicht geht, halten Sie das als befristete Ausnahme mit Ersatzmaßnahmen fest.
Müssen wir jeden Zugang selbst betreiben?
Nein. Ein Fernwartungsportal des Herstellers kann passen, wenn Sie Sitzungen freigeben, Protokolle einsehen und den Zugang jederzeit beenden können. Klären Sie das vor dem Kauf der Maschine.
Was ist mit dem Modem, das mit der Maschine kam?
Erfassen Sie es und entscheiden Sie bewusst. Entweder wird es abgeschaltet und durch den zentralen Zugang ersetzt, oder es bleibt mit Schlüsselschalter, Freigabe vor Ort und Protokoll in Betrieb. Ein dauerhaft erreichbares Modem ohne Regel ist die schlechteste Lösung.
Müssen Sitzungen aufgezeichnet werden?
Die genannten Quellen verlangen das nicht pauschal. Protokollieren sollten Sie jede Sitzung. Eine Aufzeichnung lohnt sich bei kritischen Anlagen und bei Eingriffen in Steuerungsprogramme.
Wer gibt die Sitzung frei?
Jemand, der die Anlage kennt und vor Ort ist, meist Schichtleitung oder Instandhaltung. Wichtig ist, dass vorher feststeht, wer das darf, und dass im Zweifel über die bekannte Nummer aus dem Wartungsvertrag zurückgerufen wird.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Fernwartungszugänge beantragt, freigegeben und überprüft werden.
Weiterlesen
- Leitfaden „Zonen und Conduits nach IEC 62443 erklärt“
- Leitfaden „OT-Asset-Inventar aufbauen in sechs Schritten“
- Leitfaden „NIS2-Lieferantenbewertung mit Fragebogen“
- Leitfaden „Security Level in IEC 62443 einfach erklärt“
- Lieferantenmanagement in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG und der NIS2-Richtlinie, die Veröffentlichungen des BSI und Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.