


Dieser Leitfaden erklärt beide Begriffe und zeigt, wie Sie eine Anlage in sechs Schritten aufteilen. Dazu kommen ein erfundenes Beispiel, typische Fehler und eine Checkliste.
Das Bild dahinter
Stellen Sie sich eine Werkhalle mit Brandabschnitten vor. Die Abschnitte sind die Zonen, die Türen dazwischen die Conduits. Wer durch eine Tür darf, ist geregelt, und was in einem Abschnitt passiert, bleibt möglichst dort. Das Bild ist unser eigener Vergleich, die Norm verwendet es nicht.
| Frage | Zone | Conduit |
|---|---|---|
| Was ist das? | Gruppe von Assets mit gleichen Sicherheitsanforderungen | Zusammenfassung der Kommunikationskanäle zwischen Zonen |
| Was gehört dazu? | Steuerungen, Bedienpanels, Server, Netzwerkgeräte | Protokolle, Ports, Richtung und Schutzmechanismen |
| Wie sieht es in der Anlage aus? | Linie, Leitsystem, Safety, OT-DMZ | Firewall-Regeln, VPN, Datendiode |
| Was wird festgelegt? | Grenzen, Assets, Zugangspunkte, Verantwortliche, SL-T | Verbundene Zonen, Kanäle, Mechanismen, Verantwortliche, SL-T |
Ein Conduit ist also nicht einfach ein Kabel. Es ist die beschriebene, erlaubte Verbindung samt ihrem Schutz.
Was Sie davon haben
- Begrenzte Ausbreitung. Ein Vorfall in einer Zone erreicht andere Zonen nur über definierte Wege.
- Passende Anforderungen. Jede Zone bekommt das Schutzniveau, das ihr Risiko verlangt, statt einer Vorgabe für das ganze Werk.
- Platz für Altanlagen. Systeme, die sich nicht härten lassen, schützen Sie über eine eigene Zone mit engen Regeln.
- Eine gemeinsame Sprache. Geschäftsführung, Betrieb und Integratoren sehen auf einem Plan, wie die Anlage aufgebaut ist.
Diese Trennungen nennt die Norm
IEC 62443-3-2 nennt fünf Trennungen ausdrücklich. ZCR 3.2 und 3.3 sind verbindlich, ZCR 3.4 bis 3.6 sind als Empfehlung formuliert. Übernehmen Sie am besten alle fünf als Mindestregeln.
| ZCR | Was getrennt wird | Beispiele |
|---|---|---|
| 3.2 | Unternehmens-IT und Automatisierung | Office-Netz, ERP und E-Mail gehören nicht in eine OT-Zone |
| 3.3 | Sicherheitsgerichtete Assets | Safety-Steuerungen bekommen eine eigene Zone |
| 3.4 | Zeitweise verbundene Geräte | Servicelaptops, Diagnose-PCs, Programmiergeräte |
| 3.5 | Drahtlose Geräte | WLAN-Bediengeräte, Funksensoren, fahrerlose Transportsysteme |
| 3.6 | Über externe Netze angebundene Geräte | Fernwartung, Außenstationen über Mobilfunk, Cloud-Anbindung |
Lässt sich ein Safety-System nicht trennen, gilt die gesamte Zone als sicherheitsgerichtet.
Weitere Kriterien wählen Sie selbst und halten sie mit Begründung fest:
- Kritikalität. Hoch kritische Anlagenteile nicht mit unkritischen mischen.
- Funktion. Zum Beispiel je Produktionslinie oder Prozessabschnitt.
- Verantwortung. Anlagen eines externen Dienstleisters sinnvoll abgrenzen.
- Lebenszyklus. Altsysteme getrennt von modernen, härtbaren Systemen führen.
- Standort. Gebäude, Leitstand, Außenstationen.
Und das Purdue-Modell?
Das Purdue-Modell ordnet eine Anlage in Ebenen vom Feldgerät bis zur Unternehmens-IT. Es ist ein guter Startpunkt und laut BSI die Basis vieler Konzepte für Segmentierung und Kommunikationsflüsse.
Die Ebene 3.5, die OT-DMZ, trennt Office-IT und Produktion. Daten laufen über Systeme in der DMZ, und die Verbindung baut idealerweise die höher geschützte Seite auf. Das ist gängige Praxis, aber keine Vorgabe der Norm.
Das Modell ersetzt keine risikobasierte Aufteilung. Zonen richten sich nach Risiko und Funktion, nicht nur nach Ebenen.
In sechs Schritten zum Zonenmodell
- Kriterien festlegen. Einigen Sie sich auf die Trennungen aus der Norm und Ihre eigenen Kriterien, bevor Sie zeichnen.
- Assets zuordnen. Jedes Asset aus dem Inventar kommt in genau eine Zone. Denken Sie auch an Switches, Firewalls und Zeitserver, oft in einer eigenen Management-Zone.
- Zonen beschreiben. Halten Sie je Zone Kennung, logische und physische Grenzen, Assets, Zugangspunkte und Verantwortliche fest. Stabile Kennungen wie Z-01 lassen sich in Firewall-Regeln und Tickets wiederverwenden.
- Datenflüsse prüfen. Fragen Sie je Verbindung: Ist sie betrieblich nötig? Viele stammen aus der Inbetriebnahme und werden nicht mehr gebraucht.
- Conduits festlegen. Ordnen Sie jeden nötigen Datenfluss einem Conduit zu und beschreiben Sie Protokoll, Port, Richtung und Schutzmechanismus so konkret, dass sich daraus ein Firewall-Regelwerk ableiten lässt.
- Zeichnen und abstimmen. Eine Übersicht auf einer Seite zeigt Zonen, Conduits und Kennungen. Stimmen Sie sie mit Betrieb und Automatisierung ab und halten Sie sie unter Änderungskontrolle.
Beispiel: ein Betrieb mit zwei Linien
Das Beispiel ist erfunden. So könnte das Modell eines mittelständischen Produktionsbetriebs aussehen:
| Zone | Inhalt |
|---|---|
| Z-01 Office | Office-IT, ERP, E-Mail (außerhalb des betrachteten Systems) |
| Z-02 OT-DMZ | Historian-Kopie, Patch-Server, Jump-Server, Austauschserver |
| Z-03 Leitsystem | SCADA-Server, Leitstand-HMIs |
| Z-04 Engineering | Engineering-Stationen |
| Z-05 und Z-06 Linien | Steuerungen, Antriebe und Bedienpanels je Linie |
| Z-07 Safety | Sicherheitssteuerungen |
| Z-08 Fernwartung | Zugänge externer Dienstleister |
Dazu gehören zum Beispiel diese Conduits:
| Conduit | Verbindung | Erlaubt |
|---|---|---|
| C-01 | Office und OT-DMZ | Berichtsabfragen auf die Historian-Kopie |
| C-02 | OT-DMZ und Leitsystem | Replikation aus der OT heraus, Updates |
| C-03 | Leitsystem und Linie 1 | Abfrage der Steuerungen über OPC UA |
| C-04 | Engineering und Linien | Programmierzugriffe, nur bei Bedarf und protokolliert |
| C-05 | Fernwartung und OT-DMZ | VPN-Zugang mit MFA |
Wichtig ist, was fehlt: Es gibt kein Conduit von Z-01 direkt in eine Steuerungszone.
Typische Fehler
- Eine große OT-Zone. Sie trennt IT und OT, begrenzt aber keine Ausbreitung innerhalb der Produktion.
- Zu viele Zonen. Jede Zone kostet Dokumentation, Regeln und Betrieb.
- Regeln ohne Zweck. Offene Regeln zwischen OT-Zonen sind bequem, doch jede Regel braucht einen dokumentierten Grund.
- Mehrfach vernetzte Geräte übersehen. Ein System mit zwei Netzkarten kann die Trennung umgehen.
- Ein Laptop mit Internetzugang in der Linienzone. Er senkt das Schutzniveau der ganzen Zone.
Checkliste
- Kriterien für die Aufteilung sind dokumentiert und begründet
- Jedes Asset gehört zu genau einer Zone
- Unternehmens-IT, Safety, Funk, Service- und Fernzugänge sind getrennt betrachtet
- Jeder nötige Datenfluss gehört zu einem Conduit
- Nicht benötigte Verbindungen sind zur Abschaltung vorgemerkt
- Mehrfach vernetzte Geräte sind bewertet
- Es gibt keine direkte Verbindung von der Unternehmens-IT in Steuerungszonen
- Die Zeichnung ist abgestimmt und versioniert
Zonen und Conduits in Complass
Ein Zonenmodell in Zeichnung und Tabelle zu pflegen heißt, jede Änderung an mehreren Stellen nachzutragen. In Complass entsteht es aus dem gemeinsamen Asset-Inventar:
- Zonenvorschlag. Complass schlägt Zonen aus Subnetzen, VLANs und beobachteten Verbindungen vor. Sie entscheiden, was übernommen wird.
- Netzplan. Der Plan zeigt jede Zone in ihrer Purdue-Ebene und je Zonenpaar das Conduit mit Kennung. Sie laden ihn als SVG herunter.
- Conduit-Regeln. Je Conduit legen Sie Transport, Port oder Portbereich fest, optional Protokoll und Richtung.
- Abgleich mit dem Verkehr. Das Portal vergleicht beobachtete Flüsse mit den Regeln und zeigt Verstöße und Abweichungen. Einen Fluss geben Sie mit Begründung und Ablaufdatum befristet frei.
- Hinweise zur Aufteilung. Das Portal meldet, wenn zum Beispiel Assets mit Sicherheitsfunktion, Funkgeräte oder Unternehmens-IT und Steuerungstechnik in derselben Zone liegen. Daraus legen Sie eine Aufgabe an.
- Unterlagen am Ort. Netzplan, Firewall-Export oder Freigaben hängen direkt an der Zone oder am Conduit.
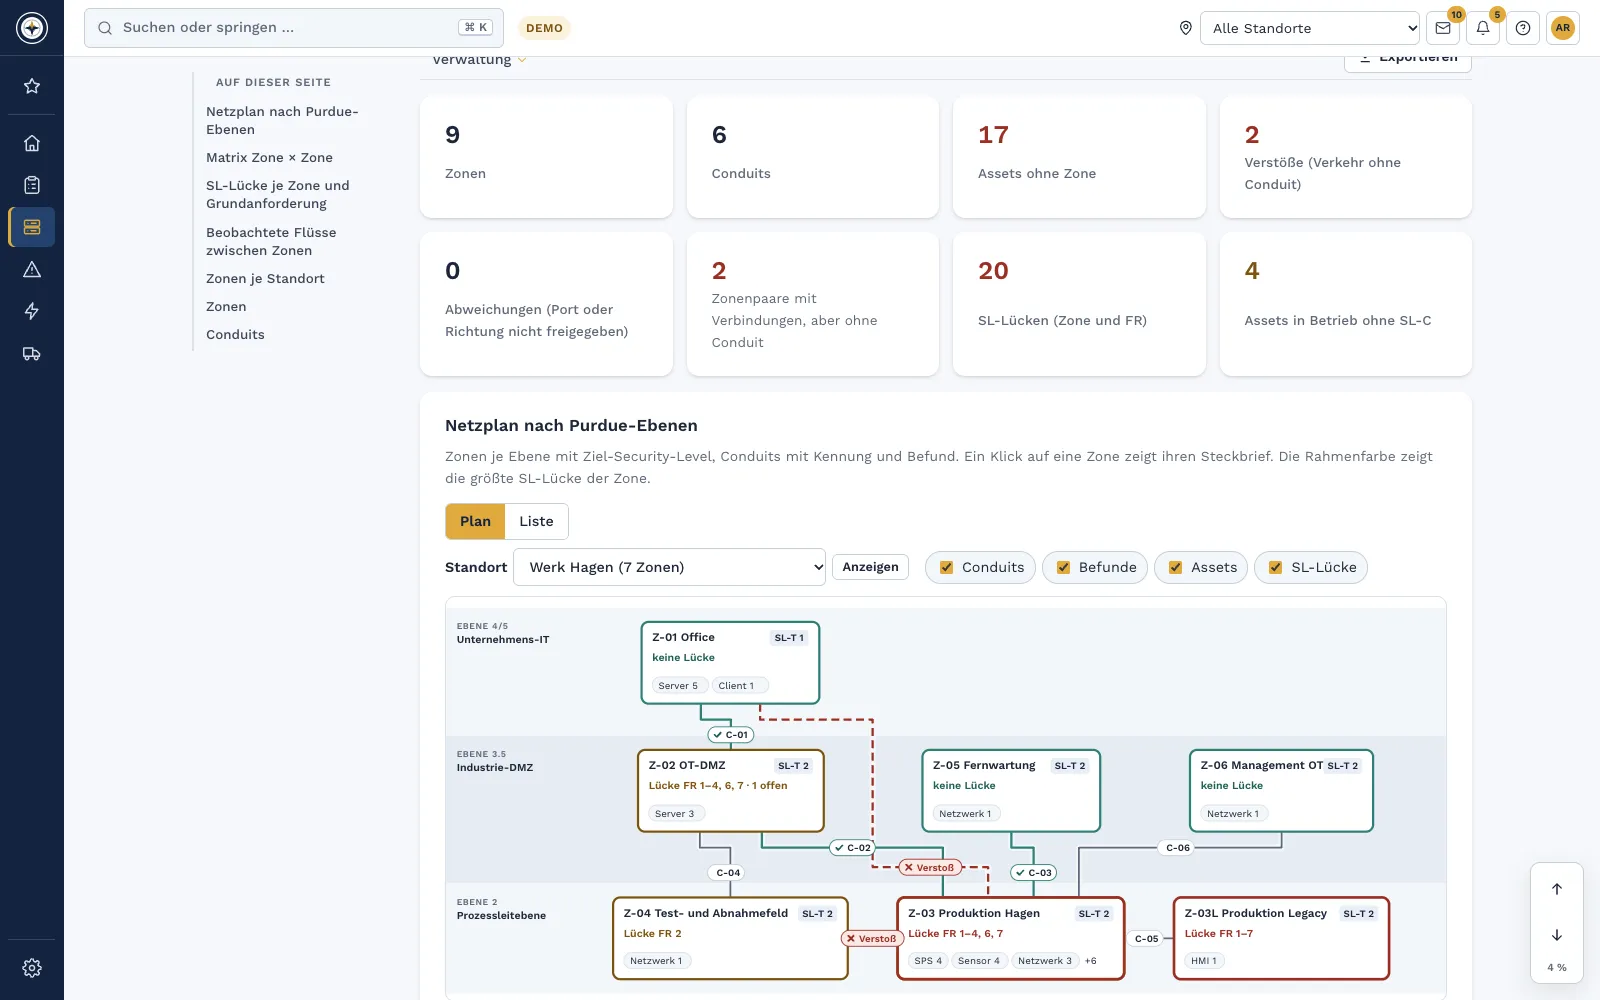
Mit gebuchtem Modul IEC 62443 kommen die Zonen-Bewertung und die SL-Lücke je Zone dazu.
Häufige Fragen
Wie viele Zonen sind sinnvoll?
Darauf gibt es keine Einheitsantwort. Entscheidend ist, dass jede Zone einen Grund hat und Sie sie im Betrieb pflegen können.
Kann ein Asset in mehreren Zonen liegen?
Nein, ordnen Sie jedes Asset genau einer Zone zu. Mehrfach vernetzte Geräte sind ein Warnsignal: Lösen Sie die Verbindung auf oder dokumentieren Sie sie als Conduit.
Ist jedes VLAN eine Zone?
Nein. Ein VLAN ist ein technisches Mittel, eine Zone eine Gruppe von Assets mit gleichen Sicherheitsanforderungen. Vorhandene VLANs sind nur ein Ausgangspunkt.
Reicht eine Firewall zwischen IT und OT?
Sie erfüllt nur die erste Trennung. Innerhalb der Produktion bleibt dann alles in einer Zone, und ein Vorfall kann sich dort seitlich ausbreiten.
In einer Demo zeigen wir Ihnen, wie aus Ihrem Inventar ein Zonenmodell mit Netzplan wird.
Weiterlesen
- Whitepaper „IEC 62443 für Betreiber, Integratoren und Hersteller“
- IEC 62443 in Complass: von System under Consideration bis Security-Programm
- Leitfaden: IEC 62443-3-2: Risikobewertung Schritt für Schritt
- Asset-Management: Inventar, Zonen und Conduits
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm.