


Dieser Leitfaden führt Sie durch jeden Schritt. Dazu kommen ein erfundenes Beispiel aus der Produktion, typische Fehler und eine Checkliste.
Was IEC 62443-3-2 festlegt
Die aktuelle Ausgabe ist IEC 62443-3-2:2020, Edition 1.0. Sie stellt Anforderungen an fünf Ergebnisse:
- Abgegrenztes System. Das System under Consideration (SuC) ist der Teil der Automatisierung, den Sie betrachten.
- Zonen und Conduits. Das SuC wird in Gruppen von Assets und ihre Verbindungen aufgeteilt.
- Risiko je Zone und Conduit. Jede Zone und jedes Conduit wird einzeln bewertet.
- Ziel-Security-Level. Das SL-T sagt, wie stark eine Zone oder ein Conduit geschützt sein soll.
- Dokumentierte Anforderungen. Die Ergebnisse stehen in einer Anforderungsspezifikation, die Sie zum Beispiel einem Integrator mitgeben.
Die Risikobewertung gehört dem Betreiber. Integratoren liefern Methodik und Vorschläge, die Entscheidung über tolerierbares Risiko und SL-T trifft der Asset Owner.
Das brauchen Sie vor dem Start
- Risikomatrix. Nutzen Sie eine Matrix, die es im Unternehmen schon gibt, etwa aus Arbeitssicherheit oder Risikomanagement. So werden Cyber-Risiken mit anderen Risiken vergleichbar.
- Tolerierbares Risiko. Die Geschäftsführung legt schriftlich fest, bis wohin ein Risiko akzeptiert wird. Ohne diese Grenze lässt sich später kein SL-T begründen.
- Gemischtes Team. Produktion, Instandhaltung, Automatisierung, IT und Safety sitzen an einem Tisch.
- Inventar und Datenflüsse. Sie wissen, welche Assets es gibt und wer mit wem über welches Protokoll spricht.
Die sieben Schritte
- ZCR 1: System abgrenzen. Beschreiben Sie Funktion, physische und logische Grenzen des SuC und alle Zugangspunkte: Netzübergänge, Fernwartung, Wechselmedien, Funk. Wählen Sie das SuC nicht zu groß, ein ganzes Werk wird schnell unübersichtlich.
- ZCR 2: Risiko grob bewerten. Fragen Sie je Teilanlage nach dem schlimmsten realistischen Ergebnis. Betrachtet wird bewusst der ungeschützte Zustand, also die Auswirkung, bevor Security-Maßnahmen greifen.
- ZCR 3: Zonen und Conduits bilden. Fassen Sie Assets mit gleichen Sicherheitsanforderungen zu Zonen zusammen und ordnen Sie jeden nötigen Datenfluss einem Conduit zu. Unternehmens-IT und Automatisierung werden getrennt, Safety-Assets ebenfalls.
- ZCR 4: Mit dem tolerierbaren Risiko vergleichen. Liegt das erste Ergebnis im tolerierbaren Bereich, ist keine Detailanalyse nötig. Alles darüber geht in Schritt 5.
- ZCR 5: Im Detail bewerten. Für jede betroffene Zone und jedes Conduit bestimmen Sie Bedrohungen, Schwachstellen, Risiko und SL-T. Die Tabelle unten zeigt die Teilschritte.
- ZCR 6: Anforderungen dokumentieren. Die Anforderungsspezifikation fasst SuC-Beschreibung, Zeichnungen, Eigenschaften je Zone und Conduit, Annahmen zu Betriebs- und Bedrohungsumgebung, Richtlinien, tolerierbares Risiko und regulatorische Vorgaben zusammen.
- ZCR 7: Freigeben. Der Asset Owner gibt die Ergebnisse formal frei. Damit stehen sie als Vorgabe für Umsetzung und Beschaffung bereit.
Die Detailbewertung in fünf Etappen
ZCR 5 ist der umfangreichste Schritt. Er läuft für jede Zone und jedes Conduit einzeln.
| Etappe | ZCR | Was Sie tun |
|---|---|---|
| Lage erfassen | 5.1 und 5.2 | Bedrohungen und Schwachstellen benennen, möglichst konkret: wer, über welchen Weg, mit welchen Mitteln |
| Risiko ohne Maßnahmen | 5.3 bis 5.5 | Auswirkung und Wahrscheinlichkeit bestimmen, daraus das unmitigierte Risiko |
| Ziel setzen | 5.6 und 5.7 | SL-T festlegen und das Risiko mit dem tolerierbaren Risiko vergleichen |
| Risiko mit Maßnahmen | 5.8 bis 5.11 | Bestehende Gegenmaßnahmen bewerten, neu einschätzen, Restrisiko bestimmen und vergleichen |
| Abschließen | 5.12 und 5.13 | Zusätzliche Maßnahmen festlegen, Ergebnisse dokumentieren und mitteilen |
Aktive Schwachstellenscans in laufenden Anlagen sollten Sie nur mit Freigabe und Rückfallplan durchführen. Hersteller-Advisories, Unterlagen und eine Begehung liefern viele Erkenntnisse ohne diesen Eingriff.
Beispiel aus der Produktion
Das Beispiel ist erfunden, alle Werte ebenso. Ein Betrieb bewertet die Zone „Linie 1 Steuerung“ einer Verpackungslinie mit Steuerungen, Antrieben und Bedienpanels.
- Bedrohung: Über den USB-Stick eines Servicetechnikers gelangt Schadsoftware auf ein Bedienpanel.
- Schwachstelle: Das Panel läuft mit einem gemeinsamen Bedienerkonto, und die USB-Ports sind offen.
- Risiko ohne Maßnahmen: Auswirkung 4 von 5, weil die Linie mehrere Schichten steht. Wahrscheinlichkeit 4 von 5. Das liegt über der Grenze des Betriebs.
- Ziel: SL-T 2, weil die Zone Täter mit einfachen Mitteln und allgemeinem IT-Wissen abwehren soll.
- Bestehende Maßnahme: Eine Firewall begrenzt die Ausbreitung. Die Wahrscheinlichkeit sinkt auf 3, das Restrisiko bleibt aber zu hoch.
- Zusätzliche Maßnahmen: USB-Ports werden gesperrt, Servicegeräte nur nach Freigabe angeschlossen. Danach liegt das Restrisiko im tolerierbaren Bereich.
Typische Fehler
- Den heutigen Schutz einrechnen. In der ersten Bewertung zählt der ungeschützte Zustand, sonst fehlt der Vergleich.
- Wahrscheinlichkeit aus der Vergangenheit ableiten. „Bei uns ist noch nie etwas passiert“ ist kein Maßstab. Es zählt die Bedrohungslage.
- Safety ausklammern. Sicherheitssysteme sind oft über Engineering-Stationen oder Gateways erreichbar und gehören deshalb in die Betrachtung.
- SL-T ohne Begründung. „SL 2, weil das üblich ist“ erklärt nichts. Verweisen Sie auf die maßgeblichen Szenarien.
- Die IT allein arbeiten lassen. Ohne Automatisierung und Instandhaltung entstehen Konzepte, die an der Anlage nicht funktionieren.
Checkliste
- Risikomatrix und tolerierbares Risiko sind schriftlich festgelegt
- Grenzen und Zugangspunkte des SuC sind beschrieben
- Die erste Bewertung betrachtet den ungeschützten Zustand
- Jedes Asset gehört zu genau einer Zone, jeder Datenfluss zu einem Conduit
- Für jede Zone und jedes Conduit über der Grenze liegt eine Detailbewertung vor
- Jedes SL-T ist mit Szenarien begründet
- Zusätzliche Maßnahmen haben Verantwortliche
- Die Anforderungsspezifikation ist vom Asset Owner freigegeben
Die Risikobewertung in Complass
Für den ersten Workshop reicht eine Tabelle. Mühsam wird es, wenn Bewertungen, Netzpläne und Maßnahmen in getrennten Dateien und E-Mails liegen. In Complass hängt alles am gemeinsamen Asset-Inventar:
- Geführtes Projekt. Das Modul IEC 62443 führt in neun Phasen vom Projektstart bis zum Betrieb, mit Checklisten und Vorlagen für SuC-Beschreibung, Risikobewertungen, Zonenmodell und Anforderungsspezifikation.
- Methode. In der Risikomethode wählen Sie die Vorlage nach IEC 62443-3-2 und passen sie an Ihre Matrix an.
- Zonen-Bewertung. Je Zone und Conduit erfassen Sie Bedrohungen, die Stufen ohne und mit Gegenmaßnahmen und das SL-T. Das Portal schlägt ein SL-T aus der Risikoklasse vor, die Entscheidung treffen Sie.
- Vom Ziel zur Aufgabe. Das SL-T übernehmen Sie in die Zone. Das Portal zeigt die Lücke je Grundanforderung, und aus einer Lücke legen Sie eine Aufgabe im Maßnahmenplan an.
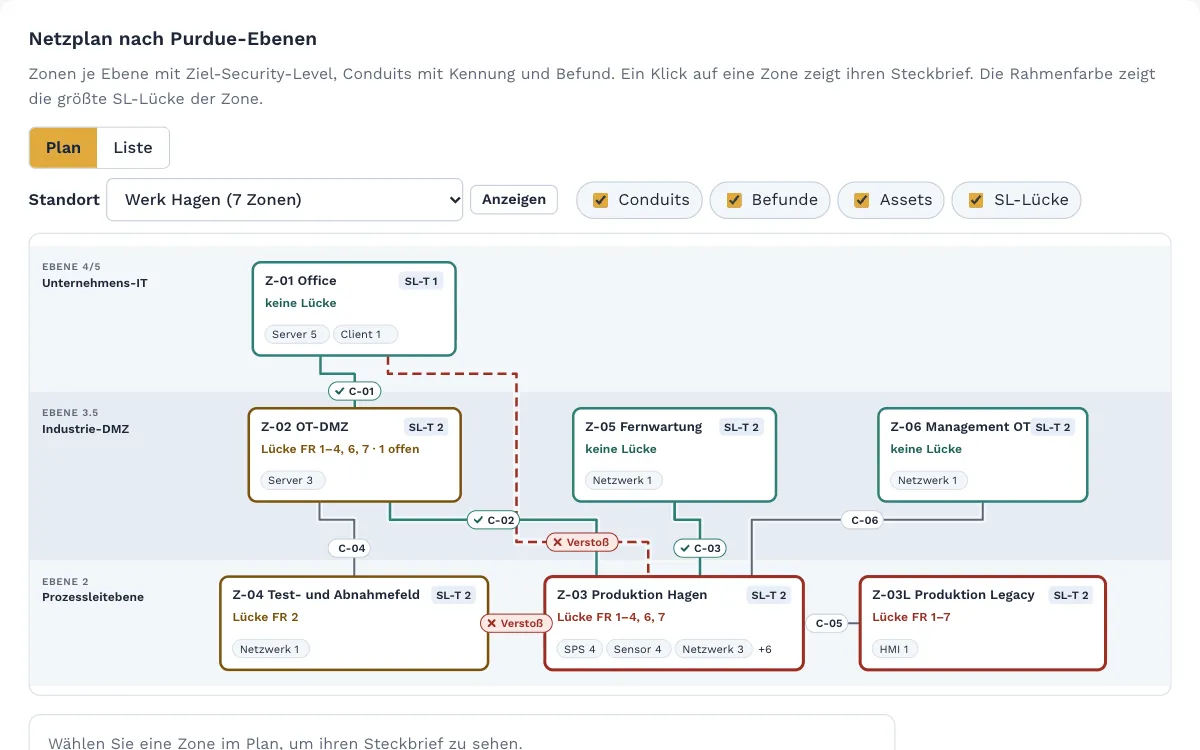
- Anforderungen je Zone. Grenzen, Zugangspunkte und Annahmen halten Sie je Zone fest und erstellen daraus einen Bericht als PDF oder Word. Conduits erscheinen automatisch als Zugangspunkte.
- Bericht. Der Zonen-Risikobericht fasst die Bewertung als PDF, Word oder Excel für Audit und Lastenheft zusammen.
Zonen-Bewertung und Bericht stehen mit einem gebuchten Modul zu IEC 62443 bereit. Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind.
Häufige Fragen
Schreibt IEC 62443-3-2 eine bestimmte Methode vor?
Für das SL-T nein. Gängig sind drei Wege: aus dem Abstand zwischen unmitigiertem und tolerierbarem Risiko, anhand der Definitionen der Stufen oder schrittweise über die Risikomatrix. Der informative Anhang B der Norm enthält Beispiele für Risikomatrizen.
Wer gibt die Ergebnisse frei?
Der Asset Owner, also der Betreiber. Das ist der letzte Schritt ZCR 7. Ein Integrator kann die Bewertung begleiten, Risikoakzeptanz und SL-T bleiben aber beim Betreiber.
Ersetzt die Bewertung die Risikobeurteilung der Maschine?
Nein. Funktionale Sicherheit und Cybersicherheit haben eigene Normen, das BSI nennt für die funktionale Sicherheit zum Beispiel ISO 12100. Stimmen Sie Auswirkungen auf Safety-Funktionen trotzdem mit den Verantwortlichen für die funktionale Sicherheit ab.
Wie oft wiederholen wir die Risikobewertung?
Prüfen Sie die Ergebnisse bei jeder wesentlichen Änderung am System, etwa bei einer neuen Linie oder einem neuen Fernzugang. Zusätzlich empfehlen wir einen festen Turnus, den Sie selbst festlegen.
In einer Demo zeigen wir Ihnen, wie Zonen, Risikobewertung und Maßnahmen in Complass zusammenlaufen.
Weiterlesen
- Whitepaper „IEC 62443 für Betreiber, Integratoren und Hersteller“
- IEC 62443 in Complass: von System under Consideration bis Security-Programm
- Leitfaden: Zonen und Conduits verständlich erklärt
- Leitfaden: Security Level in IEC 62443 verständlich erklärt
- Risk-Management: Risiken bewerten und behandeln
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm.