


Dieser Leitfaden erklärt die vier Stufen, die drei Formen und die sieben Grundanforderungen. Sie sehen außerdem, wie Sie ein Ziel festlegen und Lücken finden.
Die vier Stufen
Die Stufen unterscheiden sich darin, wen Sie abwehren wollen. Die Beispiele in der letzten Spalte sind unsere eigenen, erfundenen Illustrationen.
| Stufe | Schutz gegen | Mittel und Wissen | Beispiel |
|---|---|---|---|
| SL 1 | Versehentliche oder zufällige Verstöße | Keine Absicht | Fehlbedienung am Panel |
| SL 2 | Gezielte Angriffe | Einfache Mittel, wenig Ressourcen, allgemeines IT-Wissen, wenig Motivation | Täter nutzt ein frei verfügbares Tool gegen einen offenen Dienst |
| SL 3 | Gezielte Angriffe | Ausgefeilte Mittel, mittlere Ressourcen, Wissen über Automatisierung, mittlere Motivation | Gruppe mit Kenntnissen zu Steuerungsprotokollen |
| SL 4 | Gezielte Angriffe | Wie SL 3, aber umfangreiche Ressourcen und hohe Motivation | Sehr gut ausgestattete Angreifer |
Die Definitionen stehen in Anhang A von IEC 62443-3-2 und in IEC 62443-3-3. Nutzen Sie für die Einstufung Ihre lizenzierte Ausgabe.
Die drei Formen
- SL-T (Target). Das Ziel für eine Zone oder ein Conduit. Es ist eine Anforderung, keine Bestandsaufnahme, und entsteht aus der Risikobewertung nach IEC 62443-3-2.
- SL-C (Capability). Das, was ein System oder eine Komponente richtig konfiguriert leisten kann. Für Systeme beschreibt das IEC 62443-3-3, für Komponenten IEC 62443-4-2.
- SL-A (Achieved). Das, was in der Anlage tatsächlich erreicht ist, einschließlich kompensierender Maßnahmen.
Der Unterschied zählt in jedem Projekt: Ein SL-C sagt, was möglich ist. Ob die Funktion eingeschaltet und genutzt wird, zeigt erst das SL-A.
Sieben Grundanforderungen statt einer Zahl
Ein Security Level gilt nicht pauschal. IEC 62443-3-3 ordnet Anforderungen sieben Foundational Requirements (FR) zu, und je FR kann das Ziel anders ausfallen. Die Fragen in der letzten Spalte sind unsere eigene Übersetzung in die Praxis.
| FR | Grundanforderung | Frage für die Anlage |
|---|---|---|
| FR 1 | Identifizierung und Authentifizierung | Wissen wir, wer sich anmeldet? |
| FR 2 | Nutzungskontrolle | Darf diese Person das tun? |
| FR 3 | Systemintegrität | Bleiben Programme und Daten unverändert? |
| FR 4 | Vertraulichkeit | Sind Rezepturen und Zugangsdaten geschützt? |
| FR 5 | Eingeschränkter Datenfluss | Läuft nur erlaubter Verkehr zwischen Zonen? |
| FR 6 | Rechtzeitige Reaktion auf Ereignisse | Erkennen und protokollieren wir Vorfälle? |
| FR 7 | Verfügbarkeit | Läuft die Anlage auch unter Last weiter? |
Für eine Steuerungszone stehen oft Integrität und Verfügbarkeit im Vordergrund, Vertraulichkeit ist häufig weniger kritisch. Ein SL-T kann deshalb als Vektor angegeben werden, zum Beispiel {2, 2, 3, 1, 3, 2, 3} für FR 1 bis FR 7.
Viele Betreiber starten pragmatisch mit einem Wert je Zone und differenzieren später.
So legen Sie das SL-T fest
IEC 62443-3-2 schreibt dafür keine bestimmte Methode vor. Ein bewährter Ablauf:
- Zone und Conduit bewerten. Bestimmen Sie Bedrohungen, Auswirkung und Wahrscheinlichkeit ohne Gegenmaßnahmen.
- Angreifer einordnen. Fragen Sie, gegen welche Art von Angreifer die Zone standhalten muss.
- Stufe ableiten. Nutzen Sie den Abstand zum tolerierbaren Risiko, die Definitionen der Stufen oder heben Sie die Stufe schrittweise an, bis das Risiko tolerierbar ist.
- Je FR prüfen. Entscheiden Sie, ob ein Wert genügt oder einzelne Grundanforderungen abweichen.
- Begründen und freigeben. Verweisen Sie auf die maßgeblichen Szenarien. Die Freigabe liegt beim Asset Owner.
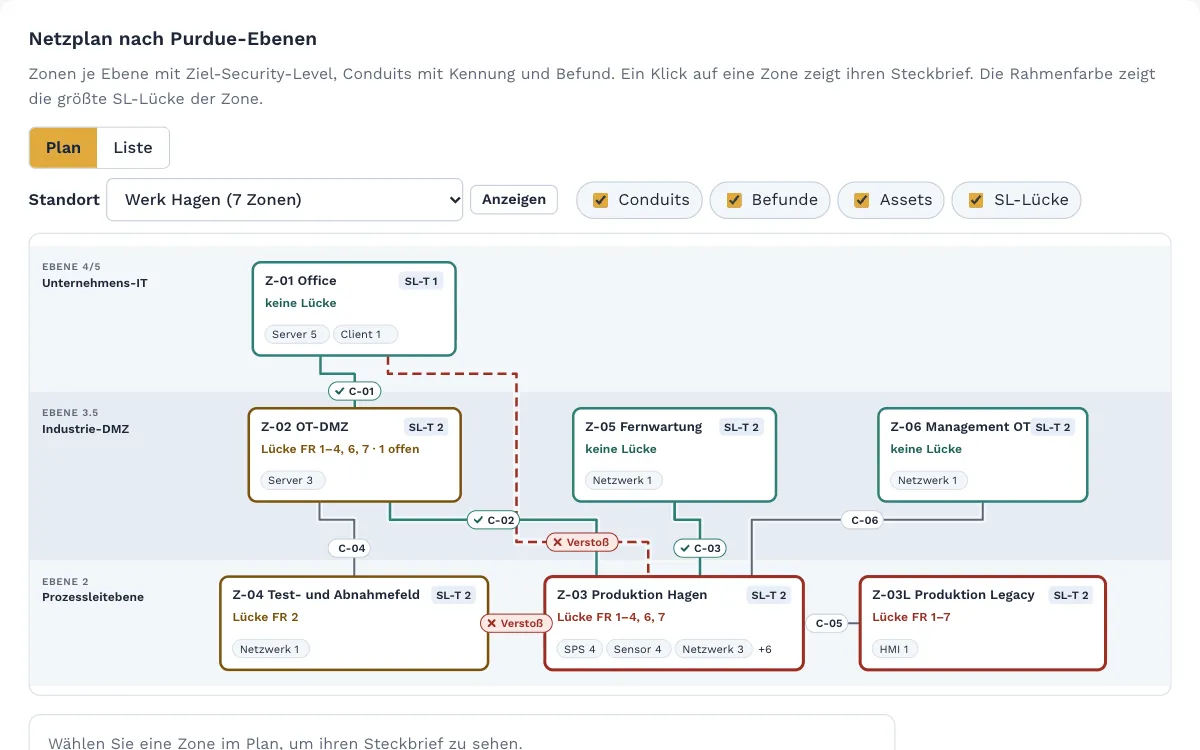
Exponierte Bereiche wie OT-DMZ und Fernwartungs-Conduits brauchen wegen ihrer Lage oft ein höheres SL-T als die Zonen dahinter.
Was eine Stufe höher bedeutet
Mit jeder Stufe kommen Anforderungen dazu. IEC 62443-3-3 enthält 51 Systemanforderungen (SR) und 49 Erweiterungen (Requirement Enhancements, RE), die je nach Stufe gelten. Am Beispiel der Anmeldung von Personen, SR 1.1, sieht das so aus:
| Stufe | Was verlangt wird (in eigenen Worten) |
|---|---|
| SL 1 | Alle Personen werden identifiziert und authentifiziert |
| SL 2 | Jede Person wird eindeutig identifiziert, Gruppenkonten reichen nicht mehr |
| SL 3 | Zusätzlich MFA für Zugriffe über nicht vertrauenswürdige Netze |
| SL 4 | MFA in allen Netzen |
Einige Systemanforderungen gelten erst ab SL 2 oder SL 3. Ein höheres Ziel ist deshalb nicht automatisch besser, sondern vor allem aufwendiger.
Von der Lücke zur Maßnahme
- SL-C ermitteln. Nutzen Sie Herstellerangaben, Zertifikate, Security-Handbücher und bei Altsystemen eine eigene Prüfung.
- Abgleichen. Vergleichen Sie je Zone und FR das SL-T mit dem Zustand der Anlage.
- Vorhandenes einschalten. Viele Lücken schließen Sie, indem Sie vorhandene Funktionen aktivieren, etwa persönliche Konten am Panel.
- Kompensieren. Kann ein System eine Anforderung nicht erfüllen, gleichen Sie das aus, zum Beispiel mit enger Firewall-Regel oder Vier-Augen-Prinzip für Programmänderungen.
- Ablösung planen. Halten Sie fest, wofür die Ersatzmaßnahme steht und bis wann sie gelten soll.
Beispiel: Zone mit einer älteren Steuerung
Das Beispiel ist erfunden. Eine Zone in einer Abfüllanlage hat das SL-T 2 in FR 1. Die Steuerung kennt keine Benutzerverwaltung, ihr SL-C in FR 1 bleibt unter dem Ziel.
Das Bedienpanel kann persönliche Konten, sie sind aber nicht eingerichtet.
- Panel: Die Konten werden aktiviert. Dafür ist keine Investition nötig.
- Steuerung: Die Zonengrenze lässt Schreibzugriffe nur von der Engineering-Station zu, Programmänderungen laufen nach dem Vier-Augen-Prinzip.
- Plan: Die Maßnahme bleibt bis zum geplanten Austausch der Steuerung bestehen.
Typische Fehler
- Security Level als Produktsiegel lesen. Das SL-C einer Komponente sagt nichts über das SL-A Ihrer Anlage.
- SL-T mit dem Ist-Zustand verwechseln. Das Ziel kommt aus dem Risiko, nicht aus dem, was vorhanden ist.
- Ein Wert ohne Blick auf die FR. Eine Zahl für alles verdeckt, wo die Lücke wirklich liegt.
- Eine Stufe aus Gewohnheit wählen. Jede Stufe braucht eine Begründung.
- Kompensation als Dauerzustand. Ersatzmaßnahmen brauchen einen Plan für die Ablösung.
Checkliste
- SL 1 bis SL 4, SL-T, SL-C und SL-A sind im Team einheitlich verstanden
- Jede Zone und jedes Conduit hat ein begründetes SL-T
- Für wichtige Zonen ist geprüft, ob einzelne FR abweichen
- SL-C-Angaben der Hersteller sind angefordert
- Bestandssysteme ohne Angaben sind geprüft
- Lücken je Zone und FR sind in einem Maßnahmenplan erfasst
- Kompensierende Maßnahmen haben Begründung und Enddatum
Security Level in Complass
Eine Tabelle mit sieben Spalten je Zone ist schnell gebaut, bleibt aber selten aktuell. Mit gebuchtem Modul IEC 62443 führt Complass Ziel, Fähigkeit und Stand an einem Ort:
- SL-T aus der Bewertung. In der Zonen-Bewertung schlägt das Portal ein SL-T aus der Risikoklasse vor. Sie entscheiden und übernehmen den Wert in die Zone.
- Je Grundanforderung. Auf Wunsch legen Sie das SL-T je FR 1 bis FR 7 fest. Ohne eigene Angabe gilt der Wert der Zone für alle FR.
- SL-C am Asset. Die Werte pflegen Sie in den Stammdaten des Assets.
- SL-A und Lücke. Als Ausgangswert nimmt das Portal den kleinsten SL-C-Wert der Assets in Betrieb. Fehlt ein Wert, bleibt SL-A offen, und mit Begründung können Sie SL-A in der Zone übersteuern.
- Maßnahme zur Lücke. Aus einer Lücke legen Sie direkt eine Aufgabe im Maßnahmenplan an.
- Kataloge zu 3-3. Systemanforderungen und Erweiterungen bewerten Sie mit Status und Nachweis, die Erweiterungen filtern Sie nach Stufe. Die Umsetzungshilfe nennt Schritte, Nachweise und häufige Feststellungen.
Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind.
Häufige Fragen
Welches Security Level brauchen wir?
Das ergibt sich aus Ihrer Risikobewertung, nicht aus einer Branchenliste. Es hängt von Auswirkung, Bedrohungen und tolerierbarem Risiko je Zone ab.
Wer legt das SL-T fest?
Der Betreiber als Asset Owner. Integratoren liefern Methodik und Vorschläge, Hersteller die Angaben zum SL-C.
Kann eine Zone ein höheres SL-A haben als ihre Komponenten?
Ja, das kann sein. Kompensierende Maßnahmen an der Zonengrenze oder organisatorische Regeln können fehlende Fähigkeiten einzelner Geräte ausgleichen. Dokumentieren Sie je Maßnahme, welche Anforderung sie ersetzt.
Was ist der Unterschied zwischen Security Level und Reifegrad?
Ein Security Level beschreibt technische Schutzwirkung. Ein Reifegrad bewertet Prozesse, zum Beispiel den Entwicklungsprozess nach IEC 62443-4-1. Ein solches Prozesszertifikat sagt allein noch nichts über das SL-C eines bestimmten Produkts.
In einer Demo zeigen wir Ihnen, wie SL-T, SL-C und SL-A in Complass zusammenkommen.
Weiterlesen
- Whitepaper „IEC 62443 für Betreiber, Integratoren und Hersteller“
- IEC 62443 in Complass: von System under Consideration bis Security-Programm
- Leitfaden: Zonen und Conduits verständlich erklärt
- Leitfaden: IEC 62443-3-2: Risikobewertung Schritt für Schritt
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm.