


Dieser Leitfaden richtet sich an Unternehmen, die selbst unter NIS2 fallen und ihre Lieferanten bewerten. Wenn Sie Fragebögen von Kunden beantworten, hilft Ihnen unser Leitfaden zum Sicherheitsfragebogen.
Was das Recht verlangt
| Quelle | Inhalt | Für wen |
|---|---|---|
| § 30 Abs. 2 Nr. 4 BSIG | Sicherheit der Lieferkette, auch in den Beziehungen zu unmittelbaren Anbietern und Diensteanbietern | Besonders wichtige und wichtige Einrichtungen |
| § 30 Abs. 1 Satz 3 BSIG | Die Einhaltung ist zu dokumentieren | Ebenso |
| Art. 21 Abs. 3 NIS2 | Spezifische Schwachstellen der Anbieter, Gesamtqualität der Produkte, Cybersicherheitspraxis, Sicherheit der Entwicklung berücksichtigen | Auftrag an die Mitgliedstaaten |
| Anhang Nr. 5 der Durchführungsverordnung (EU) 2024/2690 | Konzept, Auswahlkriterien, Vertragsinhalte, Verzeichnis, Überprüfung | Verbindlich nur für bestimmte digitale Einrichtungsarten |
Für die übrigen Einrichtungen ist die Durchführungsverordnung nicht verbindlich. Sie taugt aber als Orientierung, weil sie sehr konkret wird. Das Gesetz schreibt weder einen Fragebogen noch ein Prüfverfahren vor. Sie entscheiden nach Risiko und Verhältnismäßigkeit (§ 30 Abs. 1 BSIG).
Wichtig für Ihre Lieferanten: Die Pflicht trifft zunächst Ihr Unternehmen. Ein Lieferant fällt nicht allein deshalb unter das BSIG, weil er Sie beliefert. Verbindlich wird es für ihn über den Vertrag.
Die Bewertung in sechs Schritten
- Lieferanten erfassen. Beginnen Sie mit Einkauf, Buchhaltung und IT: Wer liefert, wer wartet, wer hat Zugang?
- Einstufen. Ordnen Sie jedem Lieferanten eine Kritikalität zu. Die Kriterien stehen im nächsten Abschnitt.
- Fragen. Wählen Sie Umfang und Tiefe je Stufe und setzen Sie eine Frist.
- Prüfen. Vergleichen Sie Antworten mit Nachweisen. Ein „Ja“ ohne Beleg ist nur eine Aussage.
- Handeln. Fordern Sie nach, vereinbaren Sie Maßnahmen oder erfassen Sie ein Risiko.
- Wiederholen. Legen Sie je Stufe einen Rhythmus fest und prüfen Sie außerdem anlassbezogen, etwa nach einem Vorfall.
Lieferanten einstufen
Nicht jeder Lieferant braucht denselben Aufwand. Die Tabelle ist ein Vorschlag, keine Vorgabe des Gesetzes.
| Stufe | Merkmal | Beispiel | Umfang | Rhythmus |
|---|---|---|---|---|
| Kritisch | Fernzugang zu Anlagen oder Ausfall stoppt den Betrieb | Maschinenlieferant mit Fernwartung | Voller Fragebogen, Nachweise, Vertrag prüfen | Jährlich |
| Hoch | Zugriff auf sensible Daten oder wichtige Systeme | IT-Dienstleister, Cloud-Anbieter | Voller Fragebogen, Nachweise | Jährlich |
| Mittel | Begrenzter Zugriff, ersetzbar | Softwarelieferant ohne Datenzugriff | Kurzer Fragebogen | Alle zwei Jahre |
| Niedrig | Kein Zugriff, ersetzbar | Büromaterial | Kein Fragebogen, nur Erfassung | Bei Änderung |
Fragebogen als Vorlage
Die Fragen sind ein Vorschlag von uns. Fragen Sie nur, was Sie auswerten. Für jede Frage legen Sie vorher fest, welcher Nachweis als Beleg zählt.
| Thema | Frage | Möglicher Nachweis |
|---|---|---|
| Verantwortung | Wer ist für Informationssicherheit zuständig und erreichbar? | Benannte Person, Kontakt |
| Zertifikate | Welche Zertifikate bestehen, mit welchem Geltungsbereich? | Zertifikat, Anwendbarkeitserklärung |
| Zugriff | Wie sind Konten und Rechte für unsere Systeme geregelt? | Berechtigungskonzept |
| Mehr-Faktor-Anmeldung | Nutzen alle Fernzugänge einen zweiten Faktor? | Richtlinie, Konfigurationsauszug |
| Schwachstellen | Wie erkennen und beheben Sie Schwachstellen? | Prozessbeschreibung, Patch-Bericht |
| Entwicklung | Wie sichern Sie die Entwicklung Ihrer Produkte? | Beschreibung, SBOM, Testbericht |
| Vorfälle | Wie schnell informieren Sie uns über einen Vorfall? | Prozess, Vertragsklausel |
| Notfall | Wie stellen Sie die Leistung nach einem Ausfall wieder her? | Notfallplan, Testprotokoll |
| Unterauftragnehmer | Wer erbringt Leistungen für uns mit? | Liste |
| Vertragsende | Wie geben Sie Daten zurück oder löschen sie? | Vertragsklausel |
Was in den Vertrag gehört
Für digitale Einrichtungsarten nennt Nummer 5.1.4 der Durchführungsverordnung konkrete Vertragsinhalte, soweit angemessen. Als Orientierung taugen sie auch für andere:
- Anforderungen: Cybersicherheitsanforderungen an Anbieter und Diensteanbieter.
- Personal: Anforderungen an Sensibilisierung, Qualifikation und Ausbildung der Mitarbeitenden des Anbieters, soweit angemessen auch Zertifizierungen.
- Zuverlässigkeit: Anforderungen an die Zuverlässigkeitsüberprüfung der Mitarbeitenden.
- Vorfälle: Unverzügliche Meldung von Vorfällen, die ein Risiko für Sie darstellen.
- Prüfrecht: Recht auf Prüfung oder auf Erhalt von Prüfberichten.
- Schwachstellen: Pflicht zur Behebung von Schwachstellen, die ein Risiko für Sie darstellen.
- Unterauftragnehmer: Anforderungen an die Unterauftragsvergabe.
- Vertragsende: Pflichten bei Kündigung, etwa Rückgabe und Entsorgung von Informationen.
Beispiel aus der Produktion
Das Beispiel ist erfunden. Ein Lebensmittelhersteller erfasst 180 Lieferanten. 14 stuft er als kritisch oder hoch ein.
- Maschinenlieferant: Fernwartung ohne zweiten Faktor. Maßnahme mit Frist, Vertrag wird ergänzt.
- Cloud-Anbieter: Zertifikat liegt vor, der Geltungsbereich passt. Bewertung ohne Auflagen.
- Kleiner IT-Dienstleister: Keine Zertifikate, aber nachvollziehbare Nachweise. Bewertung mit einer Nachforderung.
Checkliste
- Lieferantenliste ist vollständig, Fernzugänge sind markiert.
- Kriterien für die Einstufung sind festgelegt.
- Fragebogen und Nachweise passen zur Stufe.
- Antworten werden geprüft, nicht nur abgelegt.
- Lücken führen zu Maßnahmen oder Risiken.
- Verträge kritischer Lieferanten sind geprüft.
- Rhythmus je Stufe ist festgelegt.
- Ergebnisse sind dokumentiert und fließen in den Bericht an die Leitung.
Die Bewertung in Complass
Schluss mit Fragebögen per E-Mail und Ampeln in Excel. In Complass liegt die Bewertung am Lieferanten:
- Einstufung: Kurze Fragen zu Daten, Zugang und Abhängigkeit ergeben einen Vorschlag für Kritikalität, Fragebogen und Prüfzyklus.
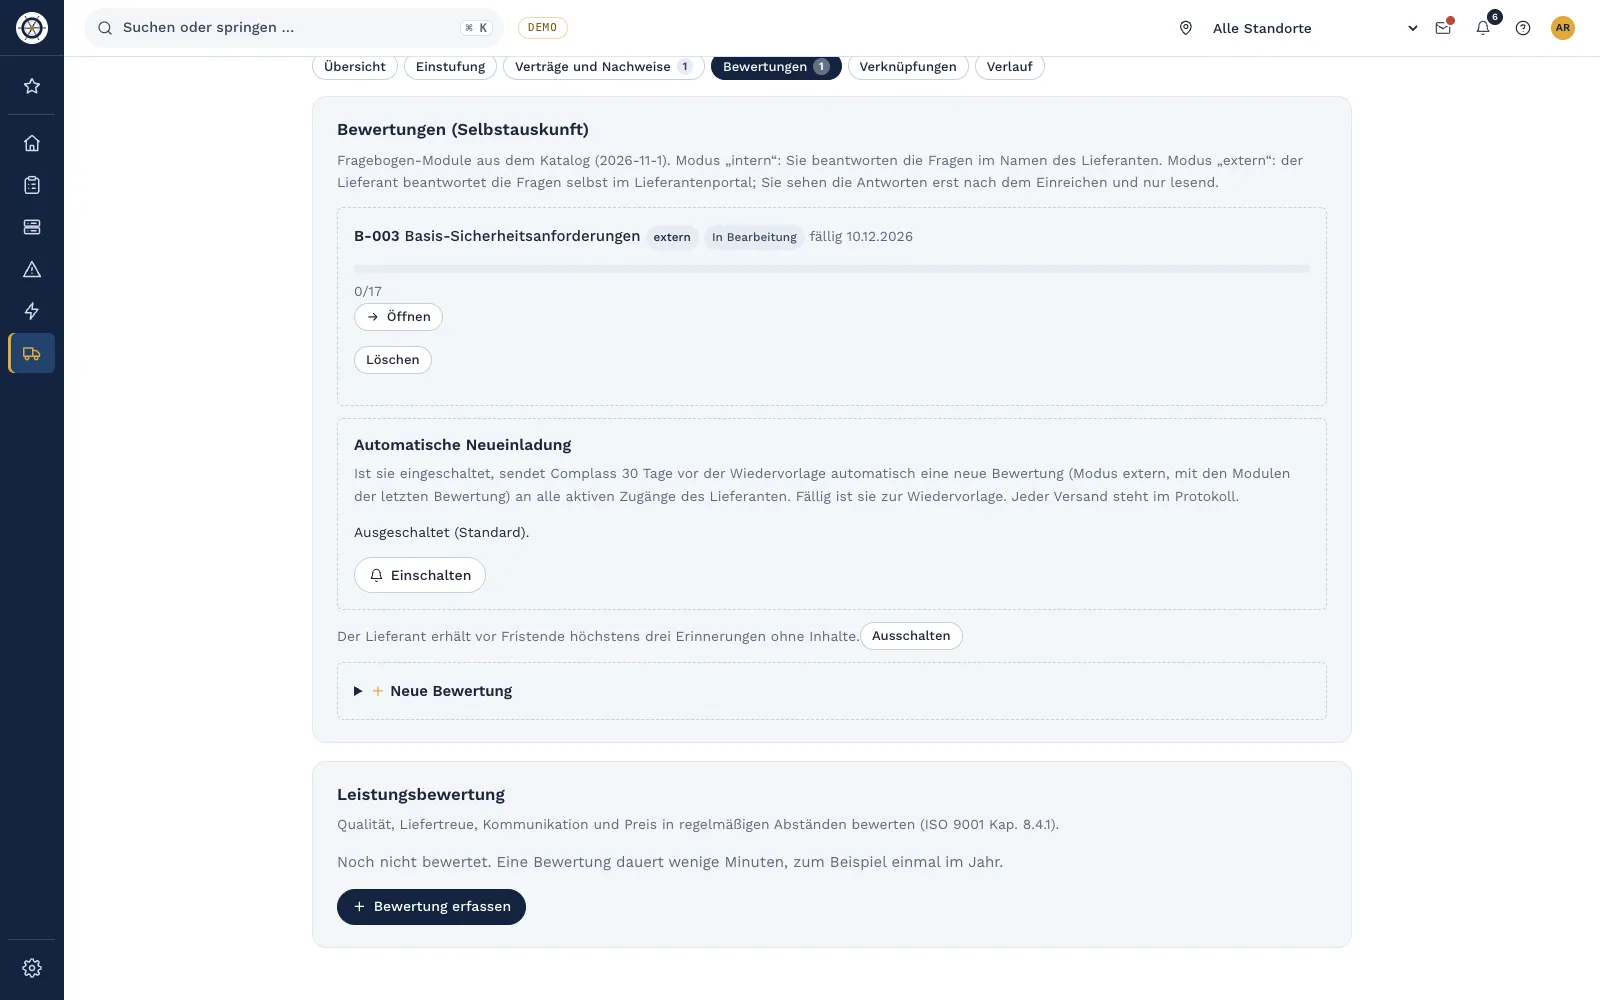
- Selbstauskunft: Sie wählen die Bausteine, zum Beispiel NIS2, ISO 27001 oder IEC 62443-2-4, und setzen eine Frist.
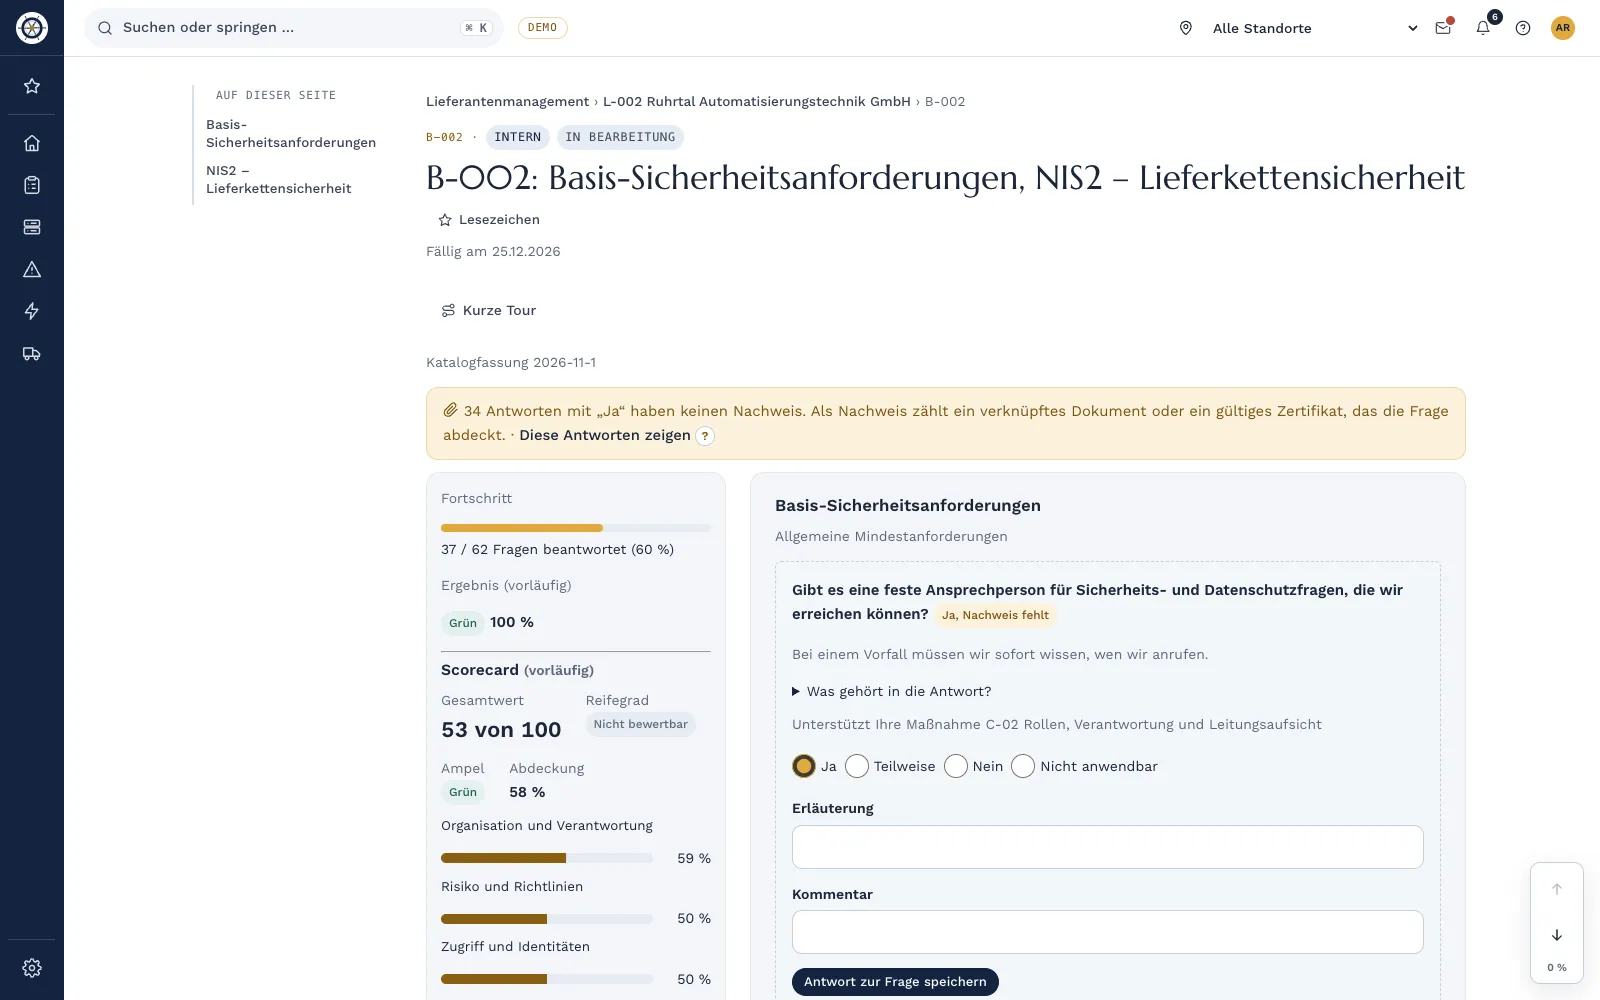
- Lieferantenzugang: Der Lieferant antwortet im eigenen, kostenlosen Zugang und lädt Nachweise hoch.
- Prüfung: Je Antwort wählen Sie „In Ordnung“ oder „Nachfordern“. Der Abschluss schreibt die Bewertung mit Prüfsumme fest.
- Folgen: Aus Lücken werden Maßnahmen mit Frist oder Risiken in der Kategorie Lieferkette.
- Fristen: Neubewertung, Ablauf von Nachweisen und Vertragsende erscheinen auf der Fristen-Seite.
- Neueinladung: Auf Wunsch lädt Complass den Lieferanten 30 Tage vor der Wiedervorlage automatisch neu ein.
Häufige Fragen
Müssen wir alle Lieferanten bewerten?
Das Gesetz nennt keine Mindestzahl. Es verlangt angemessene und verhältnismäßige Maßnahmen. Erfassen Sie alle, bewerten Sie vertieft nach Risiko.
Reicht ein ISO-27001-Zertifikat?
Es ist ein starker Nachweis, wenn der Geltungsbereich die Leistung für Sie abdeckt. Prüfen Sie deshalb den Geltungsbereich und die Anwendbarkeitserklärung, nicht nur das Logo.
Was tun wir, wenn ein Lieferant nicht antwortet?
Erinnern Sie mit Frist und klären Sie, warum. Bleibt die Antwort aus, bewerten Sie das Risiko selbst und halten Sie die Entscheidung fest. In Complass können Sie die Selbstauskunft auch stellvertretend ausfüllen, etwa nach einem Gespräch.
Gilt das auch für indirekte Lieferanten?
§ 30 Abs. 2 Nr. 4 BSIG nennt unmittelbare Anbieter und Diensteanbieter. Fragen Sie dort nach Unterauftragnehmern, statt jeden weiteren Beteiligten selbst zu bewerten.
Wie oft bewerten wir neu?
Das Gesetz nennt keinen Abstand. Legen Sie ihn nach Stufe fest und prüfen Sie zusätzlich bei Vorfällen oder wesentlichen Änderungen.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Einstufung, Selbstauskunft und Prüfung in Complass zusammenlaufen.
Weiterlesen
- Leitfaden „Sicherheitsfragebogen vom Kunden beantworten“
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Whitepaper zu NIS2 in der Lieferkette
- Lieferantenmanagement: Selbstauskunft, Nachweise und Prüfung
- NIS2 und BSIG in Complass: Betroffenheit, Pflichten und Umsetzung
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG und die Vorgaben des BSI. Stand: November 2026.