

Vorlage zur Lieferkettensicherheit
NIS2-Lieferantenfragebogen als Vorlage
Fragen an Lieferanten und Dienstleister zur Sicherheit der Lieferkette nach § 30 BSIG, je Frage mit Fundstelle und dem passenden Nachweis.
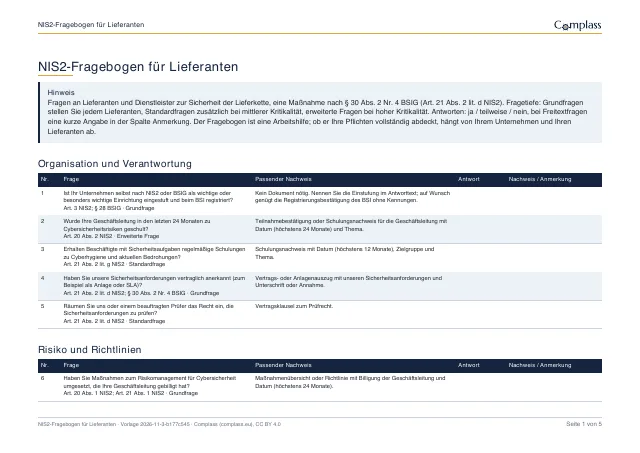
Was in der Datei steht
31 Fragen an Lieferanten und Dienstleister in 8 Bereichen, je Frage mit Fundstelle, Fragetiefe und dem Nachweis, der als Beleg passt. Antworten, Nachweise und Anmerkungen trägt der Lieferant selbst ein.
- Organisation und Verantwortung 5 Zeilen
- Risiko und Richtlinien 2 Zeilen
- Vorfälle und Meldungen 4 Zeilen
- Zugriff und Identitäten 4 Zeilen
- Betrieb, Patches und Schwachstellen 7 Zeilen
- Produkt- und Entwicklungssicherheit 1 Zeilen
- Kontinuität und Backup 4 Zeilen
- Eigene Lieferkette 4 Zeilen
Vorlagenversion 2026-11-3-b177c545 · Stand der Inhalte 01.11.2026 · Excel (XLSX) 102 KB · Word (DOCX) 8 KB · PDF 39 KB
Diese Vorlage ist keine Rechtsberatung. Sie ersetzt nicht die Prüfung, welche Anforderungen für Ihr Unternehmen gelten, und garantiert kein Prüfungs- oder Zertifizierungsergebnis. Lizenz CC BY 4.0
So nutzen Sie die Datei
Lieferanten einstufen
Grundfragen gehen an jeden Lieferanten, Standardfragen zusätzlich bei mittlerer, erweiterte Fragen bei hoher Kritikalität.
Fragebogen versenden
Als Word oder Excel, mit einer Frist für die Antwort. Die Spalte „Passender Nachweis“ sagt dem Lieferanten, welcher Beleg genügt.
Antworten prüfen
Lücken werden zu Maßnahmen mit Frist oder zu Risiken der Lieferkette. Legen Sie fest, wann Sie den Lieferanten erneut befragen.
Im Portal geht es weiter
In Complass antwortet der Lieferant im eigenen, kostenlosen Zugang auf denselben Fragebogen und lädt Nachweise hoch. Sie prüfen je Antwort, der Abschluss schreibt die Bewertung mit Prüfsumme fest, und aus Lücken werden Maßnahmen oder Risiken. Auf Wunsch lädt Complass den Lieferanten vor der Wiedervorlage automatisch neu ein.
Häufige Fragen
Deckt der Fragebogen § 30 BSIG vollständig ab?
Er unterstützt die Maßnahme zur Sicherheit der Lieferkette nach § 30 Abs. 2 Nr. 4 BSIG. Ob er Ihre Pflichten vollständig abdeckt, hängt von Ihrem Unternehmen und Ihren Lieferanten ab; er ist eine Arbeitshilfe, keine Rechtsberatung.
Müssen wir alle Lieferanten befragen?
Das Gesetz nennt keine Mindestzahl, es verlangt geeignete, verhältnismäßige und wirksame Maßnahmen (§ 30 Abs. 1 BSIG). Erfassen Sie alle und befragen Sie vertieft nach Risiko.
Reicht ein ISO-27001-Zertifikat des Lieferanten?
Es ist ein starker Nachweis, wenn der Geltungsbereich die Leistung für Sie abdeckt. Prüfen Sie deshalb Geltungsbereich und Erklärung zur Anwendbarkeit, nicht nur das Zertifikat.
Gilt das auch für indirekte Lieferanten?
§ 30 Abs. 2 Nr. 4 BSIG nennt unmittelbare Anbieter und Diensteanbieter. Der Fragebogen fragt deshalb nach deren Unterauftragnehmern, statt jeden weiteren Beteiligten selbst zu bewerten.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.