


Dieser Leitfaden gibt die Übersicht, zeigt die Regeln für jedes Dokument und führt in sechs Schritten zu einer schlanken Dokumentation. Wie die Erklärung zur Anwendbarkeit entsteht, beschreibt der Leitfaden „Anwendbarkeitserklärung (SoA) nach ISO 27001 erstellen, mit Vorlage“ (siehe Weiterlesen).
Drei Quellen für Ihre Dokumente
- Von der Norm gefordert. Die Abschnitte 4 bis 10 nennen ausdrücklich, was als dokumentierte Information vorliegen muss.
- Aus Ihrer Erklärung zur Anwendbarkeit. Maßnahmen aus Anhang A, die Sie anwenden, ziehen eigene Dokumente nach sich.
- Selbst festgelegt. Was Ihr ISMS darüber hinaus braucht, entscheiden Sie. Der Umfang hängt von Größe, Komplexität und Kompetenz der Organisation ab.
Die Übersicht
Die Tabelle nennt die ausdrücklich geforderte dokumentierte Information in eigenen Worten. Die Spalte „Art“ ist unsere Einteilung: Festlegungen sagen, wie Sie arbeiten, Nachweise zeigen, was geschehen ist.
| Dokumentierte Information | Abschnitt | Art | Beispiel aus der Praxis |
|---|---|---|---|
| Geltungsbereich des ISMS | 4.3 | Festlegung | Standorte, Prozesse, Schnittstellen zur Produktion |
| Informationssicherheitsleitlinie | 5.2 | Festlegung | Kurzes Dokument, von der Leitung freigegeben |
| Prozess der Risikobeurteilung | 6.1.2 | Festlegung | Methode mit Skalen und Akzeptanzkriterien |
| Prozess der Risikobehandlung | 6.1.3 | Festlegung | Teil derselben Methode |
| Erklärung zur Anwendbarkeit | 6.1.3 d | Festlegung | Je Maßnahme aus Anhang A eine Zeile |
| Risikobehandlungsplan | 6.1.3 e | Festlegung | Maßnahme, Verantwortliche, Termin, Restrisiko |
| Informationssicherheitsziele | 6.2 | Festlegung | Messbare Ziele mit Planung |
| Kompetenznachweise | 7.2 | Nachweis | Schulungen, Zertifikate, Einweisungen |
| Nachweise zur Prozessdurchführung | 8.1 | Nachweis | Protokolle, Tickets, Freigaben |
| Ergebnisse der Risikobeurteilung | 8.2 | Nachweis | Risikoregister mit Bewertung |
| Ergebnisse der Risikobehandlung | 8.3 | Nachweis | Stand der Maßnahmen, Restrisiken |
| Ergebnisse von Überwachung und Messung | 9.1 | Nachweis | Kennzahlen mit Auswertung |
| Auditprogramm und Auditergebnisse | 9.2.2 | Nachweis | Programm, Plan, Bericht |
| Ergebnisse der Managementbewertung | 9.3.3 | Nachweis | Protokoll mit Entscheidungen |
| Nichtkonformitäten und Korrekturmaßnahmen | 10.2 | Nachweis | Register mit Ursache und Wirksamkeit |
Sie können mehrere Punkte in einem Dokument zusammenfassen. Eine Methode kann etwa Beurteilung und Behandlung abdecken, ein Register die Ergebnisse beider Schritte.
Was Anhang A zusätzlich auslöst
Welche weiteren Dokumente Sie brauchen, ergibt sich aus Ihrer Erklärung zur Anwendbarkeit. Häufig sind diese drei:
- Themenspezifische Richtlinien (A.5.1). Das sind zum Beispiel Regeln zu Zugriff, Lieferanten, Vorfällen oder mobilem Arbeiten.
- Inventar der Werte (A.5.9). Es führt Informationen und Assets mit Verantwortlichen, im Werk auch Anlagen und Steuerungen.
- Dokumentierte Betriebsabläufe (A.5.37). Sie beschreiben wiederkehrende Abläufe in IT und Produktion.
Was nützlich ist, aber nicht in der Übersicht steht
Diese Unterlagen helfen im Alltag. Nach unserer Lesart verlangt die Norm sie nicht ausdrücklich als eigenes Dokument:
- Ein ISMS-Handbuch. Ein mittelständisches Unternehmen braucht kein Werk mit Hunderten Seiten. Kurze Dokumente, die stimmen, sind besser.
- Eine Dokumentenübersicht. Sie führt Verantwortliche, Version, nächste Prüfung und Klassifizierung. Für den Überblick ist sie das wichtigste Hilfsmittel.
- Ein Projektauftrag. Er zeigt früh den Rückhalt der Geschäftsführung.
- Eine Beschreibung der Rollen. Die Norm verlangt, dass Rollen zugewiesen und bekannt sind. Eine Tabelle ist der einfachste Weg dorthin.
Regeln für jedes Dokument
Abschnitt 7.5 regelt nicht nur, was es gibt, sondern auch, wie Sie damit umgehen. Prüfen Sie jedes Dokument auf diese Punkte:
- Kennzeichnung. Titel, Datum, Verantwortliche und Version zeigen, was es ist und welche Fassung gilt.
- Prüfung und Freigabe. Vor der Freigabe liest jemand gegen, danach steht fest, wer freigegeben hat.
- Zugriff. Die Richtigen finden das Dokument, und es ist vor fremden Blicken und unbemerkter Änderung geschützt.
- Änderungen. Sie bleiben nachvollziehbar, und alte Fassungen sind als solche erkennbar.
- Aufbewahrung. Sie legen Frist und Ort fest und regeln die Vernichtung. Die Fristen gibt die Norm nicht vor.
- Dokumente von außen. Herstellerhandbücher für Steuerungen oder Kundenvorgaben lenken Sie ebenso.
In sechs Schritten zur schlanken Dokumentation
- Bestand aufnehmen. Sammeln Sie, was schon existiert: Regelungen aus dem Qualitätsmanagement, Arbeitsanweisungen, Verträge, Schulungslisten.
- Übersicht anlegen. Tragen Sie je Dokument Verantwortliche, Version, nächste Prüfung und Klassifizierung ein.
- Lücken schließen. Gleichen Sie die Übersicht mit der Tabelle oben und Ihrer Erklärung zur Anwendbarkeit ab.
- Regeln festlegen. Bestimmen Sie Kennzeichnung, Freigabe, Verteilung und Aufbewahrungsfristen.
- Freigeben und bekannt machen. Geben Sie die Dokumente frei und informieren Sie die Betroffenen.
- Nachweise laufend ablegen. Halten Sie Protokolle und Berichte fest, wenn sie entstehen, nicht erst vor dem Audit.
Beispiel aus einem Industrieunternehmen
Das Beispiel ist erfunden. Ein Werkzeugbauer bereitet sich auf die Zertifizierung vor, der Geltungsbereich umfasst auch die Fertigung. Beim Abgleich fallen drei Punkte auf:
- Ausdrucke in der Halle. An einer Anlage hängt eine alte Arbeitsanweisung. Sie wird eingezogen, gültig ist künftig nur die freigegebene Fassung am Terminal.
- Handbuch des Herstellers. Das Handbuch der Steuerung liegt ungelenkt im Schrank. Es kommt als Dokument externer Herkunft in die Übersicht, mit Version und Ablageort.
- Einweisung einer Fremdfirma. Sicherheitsunterweisungen fanden statt, aber ohne Beleg. Künftig entsteht je Einweisung eine Teilnehmerliste mit Datum.
Keiner dieser Punkte brauchte ein neues Dokument mit vielen Seiten. Gefehlt haben Lenkung und Belege.
Typische Fehler
- Papier statt Praxis. Ein Auditor will sehen, dass Prozesse gelebt werden, nicht nur beschrieben sind.
- Alte Prüfdaten. Liegt die letzte Überprüfung Jahre zurück, fällt das im Audit sofort auf.
- Fehlende Schulungsnachweise. Sie gehören zu den häufigen Fundstellen für Abweichungen.
- Protokolle ohne Entscheidungen. Eine Managementbewertung, die nur Kenntnisnahmen enthält, reicht nicht.
- Mehrere Fassungen. Geht ein Dokument per E-Mail herum, ist oft unklar, welcher Stand gilt.
Checkliste
- Eine Dokumentenübersicht mit Verantwortlichen und Versionen liegt vor.
- Alle Punkte aus der Tabelle sind vorhanden oder bewusst zusammengefasst.
- Dokumente aus der Erklärung zur Anwendbarkeit sind ergänzt.
- Regeln für Kennzeichnung, Prüfung und Freigabe sind festgelegt.
- Verteilung, Zugriff und Aufbewahrung sind geregelt.
- Dokumente externer Herkunft sind erfasst.
- Jedes Dokument hat einen Termin für die nächste Überprüfung.
- Nachweise werden laufend abgelegt.
Pflichtdokumente in Complass
Eine Ablage mit Ordnern und eine Übersicht in Excel laufen schnell auseinander. In Complass sind Dokument, Lenkung und Nachweis ein Vorgang:
- Geführte Vorlagen. Im ISO-27001-Projekt finden Sie unter anderem Geltungsbereich, Leitlinie, Methodik der Risikobeurteilung, Risikoregister, Risikobehandlungsplan, Auditprogramm und Managementbewertung, mit Ausfüllhilfe und Beispieltext.
- Lenkung inklusive. Jedes Dokument erhält eine Dokument-ID, Art, Klassifizierung, Verantwortliche, Überprüfungszyklus und Verteiler. Das Portal erinnert die verantwortliche Person an die Überprüfung.
- Versionen und Freigabe. Die Freigabe speichert eine unveränderliche Fassung mit Autor, Prüfer, Freigeber, Datum und Prüfsumme. Auf Wunsch gilt das Vier-Augen-Prinzip.
- Eigene Dokumente. Vorhandene Richtlinien laden Sie als Datei hoch, sie durchlaufen dieselbe Prüfung und Freigabe.
- Dokumentenregister. Alle gelenkten und externen Dokumente und offene Kenntnisnahmen stehen an einem Ort, exportierbar als Excel, CSV, PDF oder JSON.
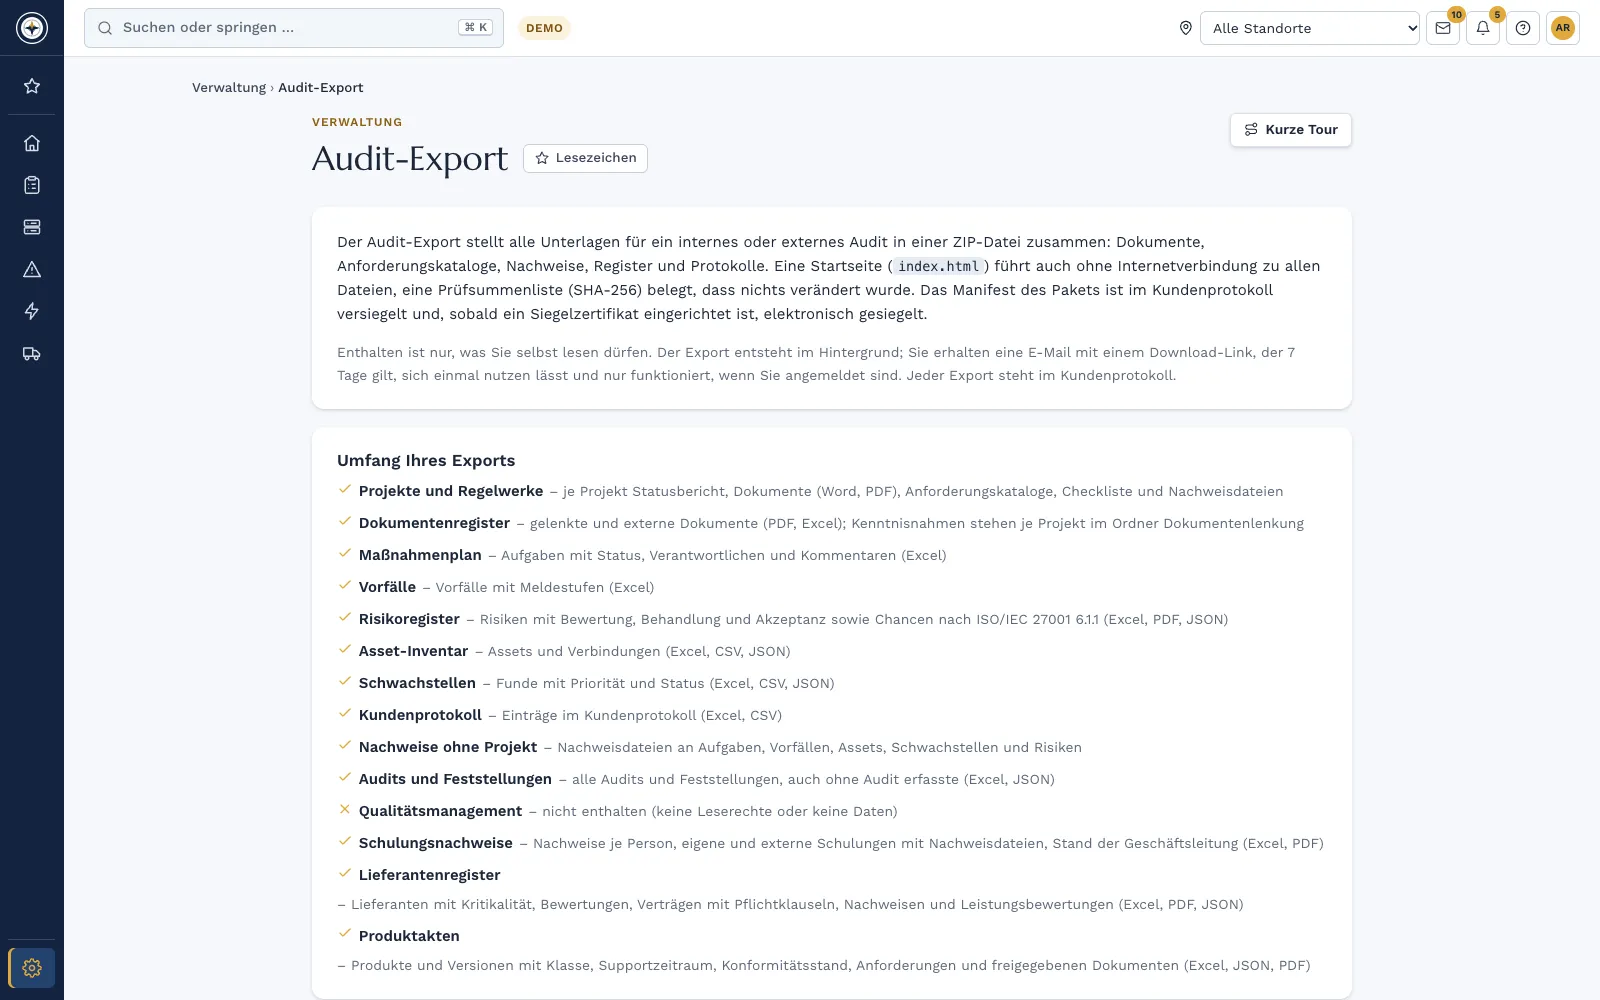
- Audit-Export. Dokumente, Register und Nachweise gehen als ZIP-Datei mit Prüfsummen an Ihren Auditor, nach Leserechten zusammengestellt.
Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind. Die Zertifizierung selbst erfolgt durch eine akkreditierte Zertifizierungsstelle; Complass bereitet Sie darauf vor.
Häufige Fragen
Wie viele Pflichtdokumente hat ISO 27001?
Eine feste Zahl gibt es nicht, weil die Norm keine Liste von Dateien vorgibt. Je nachdem, wie man zählt und zusammenfasst, kommen Übersichten auf unterschiedliche Werte. Wichtig ist, dass jede Forderung abgedeckt ist.
Müssen alle Dokumente eigene Dateien sein?
Nein. Sie können Punkte zusammenfassen, solange ein Auditor sie findet. Die Norm verlangt ein passendes Format, schreibt aber kein bestimmtes vor.
Wie lange müssen wir Nachweise aufbewahren?
Eine Frist nennt die Norm nicht, Sie legen sie selbst fest. Praxisnah sind für Auditberichte mindestens drei Jahre, also ein Zertifizierungszyklus. Gesetze und Verträge können längere Fristen verlangen.
Reicht eine Ablage mit Versionierung?
Grundsätzlich ja, wenn Kennzeichnung, Freigabe, Zugriff und Änderungen geregelt sind. Aufwendig wird es bei Erinnerungen, Kenntnisnahmen und der Verbindung zu Risiken und Maßnahmen. Genau das übernimmt ein Portal.
Sind Richtlinien zu jedem Thema Pflicht?
Nein. Abschnitt 5.2 verlangt die Leitlinie. Themenspezifische Richtlinien richten sich nach den Maßnahmen, die Sie in der Erklärung zur Anwendbarkeit als anwendbar festhalten.
In einer Demo zeigen wir Ihnen, wie Vorlagen, Lenkung und Audit-Export in Complass zusammenlaufen.
Weiterlesen
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
- Leitfaden: Anwendbarkeitserklärung (SoA) nach ISO 27001 erstellen, mit Vorlage
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm.