

Dieser Leitfaden gibt Ihnen eine neutrale Kriterientabelle, ein gewichtetes Bewertungsbeispiel und eine Checkliste. Er zeigt auch, wann eine Tabelle noch reicht. Die Beispiele sind erfunden.
Was das Gesetz von Ihnen verlangt und was eine Software dazu beiträgt
Das BSIG schreibt keine Software vor. Es verlangt Ergebnisse, die sich belegen lassen:
- Maßnahmen: § 30 Abs. 1 BSIG fordert geeignete, verhältnismäßige und wirksame Maßnahmen, § 30 Abs. 2 BSIG nennt zehn Bereiche, die sie mindestens umfassen müssen.
- Dokumentation: Nach § 30 Abs. 1 Satz 3 BSIG ist die Einhaltung zu dokumentieren.
- Meldungen: § 32 BSIG verlangt bei erheblichen Sicherheitsvorfällen eine frühe Erstmeldung binnen 24 Stunden, eine Meldung binnen 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach.
- Leitung: § 38 BSIG verpflichtet die Geschäftsleitung, die Maßnahmen umzusetzen, ihre Umsetzung zu überwachen und regelmäßig an Schulungen teilzunehmen.
Eine Software ersetzt keine dieser Pflichten. Sie sorgt dafür, dass Stand, Zuständigkeit und Nachweis an einem Ort liegen und Sie sie jederzeit vorzeigen können. Daran messen Sie jedes Werkzeug.
Für bestimmte digitale Einrichtungsarten, etwa Cloud-Anbieter und Managed Service Provider, gelten vorrangig die Anforderungen der Durchführungsverordnung (EU) 2024/2690 der EU-Kommission (§ 30 Abs. 3 BSIG). Die ENISA hat dazu eine technische Umsetzungshilfe veröffentlicht, das BSI erläutert die Pflichten auf seinen Seiten zu NIS-2. Prüfen Sie, ob ein Werkzeug diese Anforderungen abbildet, wenn sie für Sie gelten.
Die Auswahl in sechs Schritten
- Beteiligte an einen Tisch holen. ISB, IT, OT oder Produktion, Einkauf, Datenschutz und eine Person aus der Geschäftsleitung. Jede Gruppe nennt ihre drei wichtigsten Anforderungen.
- Ausschlusskriterien festlegen. Zum Beispiel Hosting-Ort, Auftragsverarbeitungsvertrag nach Art. 28 DSGVO oder ein vollständiger Export. Ein Werkzeug, das hier scheitert, scheidet aus, egal wie gut es sonst ist.
- Kriterien gewichten. Verteilen Sie 100 Prozent auf die Kriterien der Tabelle unten. Was bei Ihnen heute am meisten Zeit kostet, bekommt das meiste Gewicht.
- Mit eigenen Fällen testen. Spielen Sie in der Testphase drei echte Abläufe durch: eine Maßnahme mit Nachweis, einen Lieferanten und eine Vorfallübung.
- Getrennt bewerten. Mindestens zwei Personen vergeben Punkte unabhängig voneinander. Große Abweichungen klären Sie gemeinsam.
- Entscheidung festhalten. Die Geschäftsleitung entscheidet und dokumentiert, warum. Das ist zugleich ein Beleg für § 38 BSIG.
Die Kriterien im Überblick
| Kriterium | Was Sie prüfen | Frage an den Anbieter |
|---|---|---|
| Maßnahmen nach § 30 BSIG | Alle zehn Bereiche, je Punkt Anwendbarkeit, Status, Nachweis, Zuständigkeit und Prüfzyklus | Wie zeigen Sie mir den Stand einer einzelnen Maßnahme mit ihrem Nachweis? |
| Nachweise | Dateien mit Version, zweite Prüfung, Ablaufdatum, Verknüpfung mit anderen Regelwerken | Gilt ein Nachweis für NIS2 und ISO/IEC 27001 zugleich, ohne Kopie? |
| Meldeprozess nach § 32 BSIG | Entscheidung „meldepflichtig oder nicht“ mit Begründung, Fristen ab Kenntnis, Inhalte je Meldestufe | Wie läuft ein Vorfall vom Verdacht bis zur Abschlussmeldung? |
| Lieferkette | Einstufung, Fragebogen, Zugang für den Lieferanten, Folgen aus Lücken, Wiedervorlage | Wer pflegt die Antworten des Lieferanten, und was kostet sein Zugang? |
| Geschäftsleitung nach § 38 BSIG | Überwachung, Schulungsnachweis, Bestätigung je Mitglied | Wie belegt die Leitung, dass sie die Umsetzung überwacht hat? |
| Rollen und Rechte | Lesen und Schreiben je Bereich, befristete Zugänge, Prüferzugang, MFA, Single Sign-on | Kann ein externer Prüfer nur das sehen, was er prüft? |
| Hosting und Datenschutz | Rechenzentrum, Auftragsverarbeitung, Unterauftragnehmer | Wo liegen unsere Daten und die Backups? |
| Export und Wechsel | Berichte als PDF und Excel, vollständiger Export in offenen Formaten | Wie bekommen wir alle Daten, wenn wir wechseln? |
| Aufwand | Einführung, Import vorhandener Listen, laufende Pflege, Preis über die Laufzeit | Wie übernehmen wir unsere heutige Excel-Liste? |
Denken Sie daran: Der Anbieter Ihrer NIS2-Software ist selbst ein Dienstleister im Sinne von § 30 Abs. 2 Nr. 4 BSIG. Bewerten Sie ihn mit demselben Maßstab wie Ihre anderen Lieferanten.
Beispiel aus dem Maschinenbau
Das Beispiel ist erfunden. Ein Hersteller von Verpackungsmaschinen mit 280 Beschäftigten ist als wichtige Einrichtung eingestuft. Der ISB führt die Maßnahmen heute in einer Excel-Datei, Lieferantenfragebögen laufen per E-Mail. Ausschlusskriterien sind ein Rechenzentrum innerhalb der EU und ein vollständiger Export. Das Team vergibt 1 bis 5 Punkte je Kriterium und vergleicht zwei Werkzeuge mit der heutigen Tabelle.
| Kriterium | Gewicht | Tabelle | Werkzeug A | Werkzeug B |
|---|---|---|---|---|
| Maßnahmen und Nachweise | 25 % | 2 | 4 | 5 |
| Meldeprozess | 15 % | 1 | 4 | 4 |
| Lieferkette | 15 % | 2 | 3 | 4 |
| Geschäftsleitung | 10 % | 1 | 3 | 3 |
| Rollen und Rechte | 10 % | 1 | 4 | 3 |
| Hosting, Datenschutz, Export | 15 % | 3 | 4 | 2 |
| Aufwand | 10 % | 4 | 3 | 4 |
| Gewichtete Summe | 100 % | 2,00 | 3,65 | 3,75 |
- Ergebnis: Nach Punkten liegt Werkzeug B knapp vorn. Es scheidet trotzdem aus, weil es keinen vollständigen Export bietet.
- Lehre: Ausschlusskriterien prüfen Sie vor den Punkten. Sonst gewinnt ein Werkzeug, das Sie gar nicht einsetzen dürften.
- Danach: Die Geschäftsleitung entscheidet sich für A und hält die Begründung im Protokoll fest.
Wann eine Tabelle noch reicht
Eine gut gepflegte Tabelle ist ein ehrlicher Anfang. Sie reicht, solange diese Punkte zutreffen:
- Eine Person pflegt alles, und eine Vertretung kennt die Datei.
- Sie arbeiten mit einem Regelwerk und wenigen Nachweisen.
- Sie bewerten wenige Lieferanten und brauchen dafür keine Fragebögen.
- Die Geschäftsleitung lässt sich den Stand mündlich berichten, und das genügt Ihnen als Beleg.
Die Tabelle stößt an Grenzen, sobald mehrere Personen gleichzeitig arbeiten, Nachweise Versionen brauchen, Fragebögen per E-Mail hin und her gehen oder ein Vorfall Fristen auslöst, die niemand verpassen darf. Dann suchen Sie nicht mehr nach der richtigen Zeile, sondern nach der richtigen Datei.
Checkliste
- Beteiligte aus Sicherheit, IT, OT, Einkauf, Datenschutz und Leitung sind benannt.
- Ausschlusskriterien sind schriftlich festgelegt.
- Die Kriterien sind gewichtet, die Summe ergibt 100 Prozent.
- Alle zehn Bereiche nach § 30 Abs. 2 BSIG lassen sich abbilden.
- Ein Vorfall ist in der Testphase als Übung durchgespielt.
- Ein echter Lieferant hat einen Fragebogen im Werkzeug beantwortet.
- Rollen, Prüferzugang und Anmeldung mit MFA sind geprüft.
- Hosting-Ort, Auftragsverarbeitung und Unterauftragnehmer sind geklärt.
- Ein vollständiger Export ist getestet.
- Die Entscheidung der Geschäftsleitung ist mit Begründung dokumentiert.
Wie Complass diese Kriterien erfüllt
Schluss mit der Excel-Datei, die nur eine Person versteht, und mit Fragebögen im Postfach. Complass legt alles auf eine gemeinsame Grundlage:
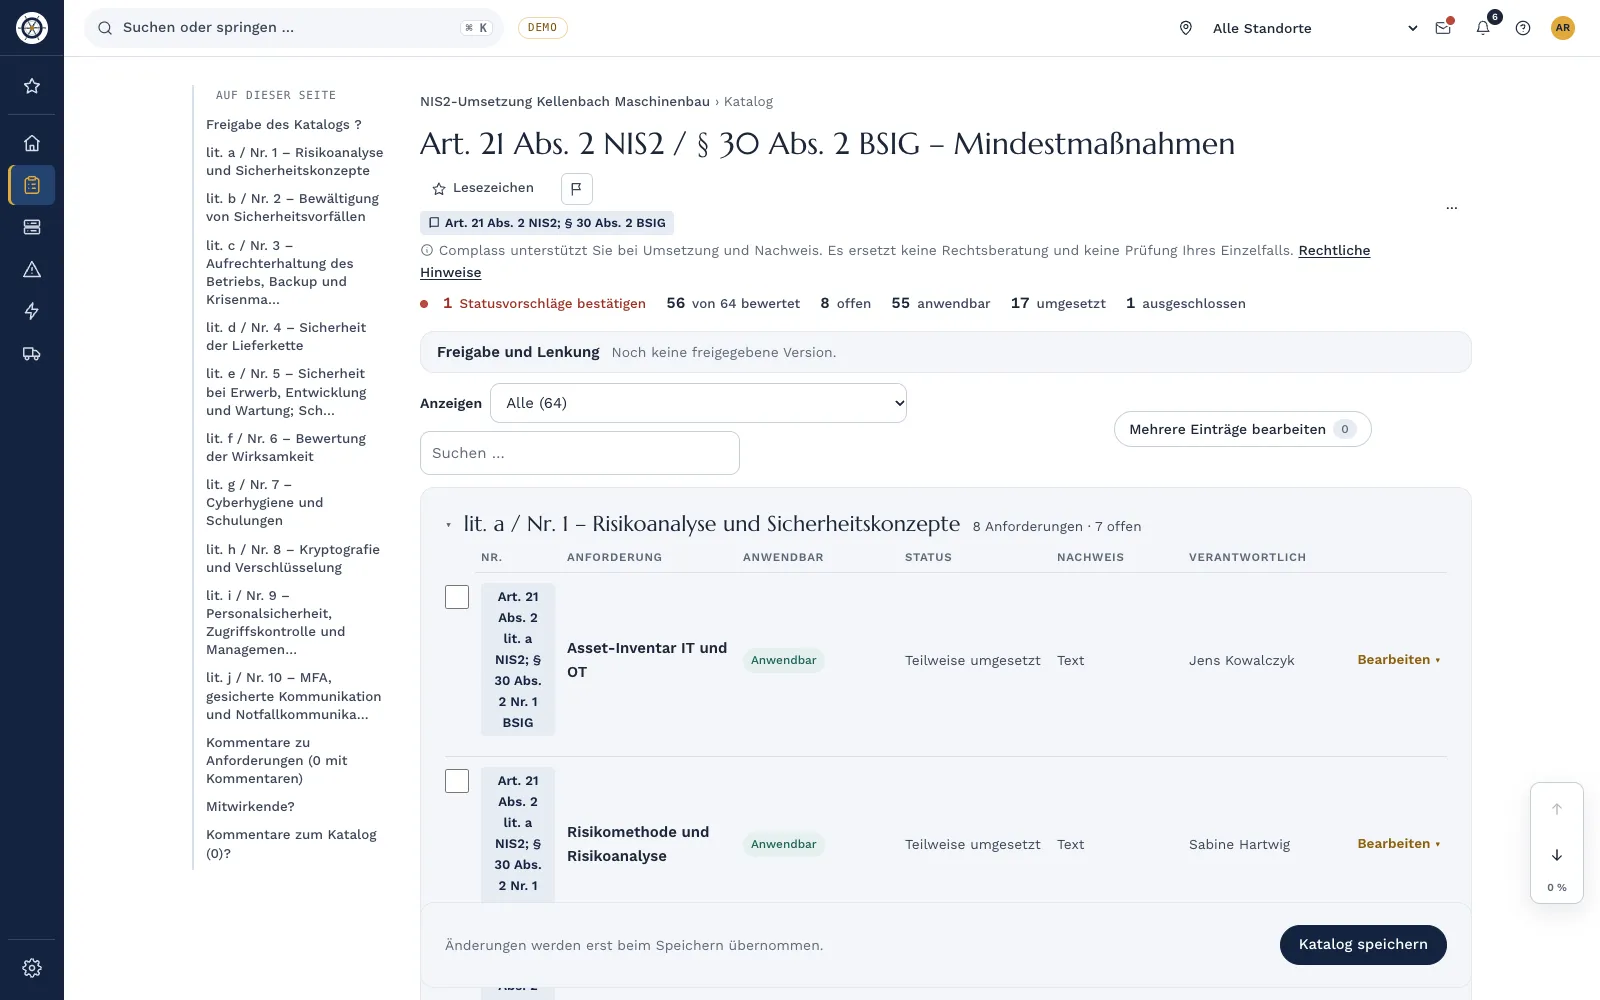
- Maßnahmen: Der Katalog zu § 30 BSIG zeigt je Punkt Anwendbarkeit, Status, Nachweis und verantwortliche Person. Verknüpfen Sie ihn mit ISO/IEC 27001, gelten die Nachweise für beide Regelwerke.
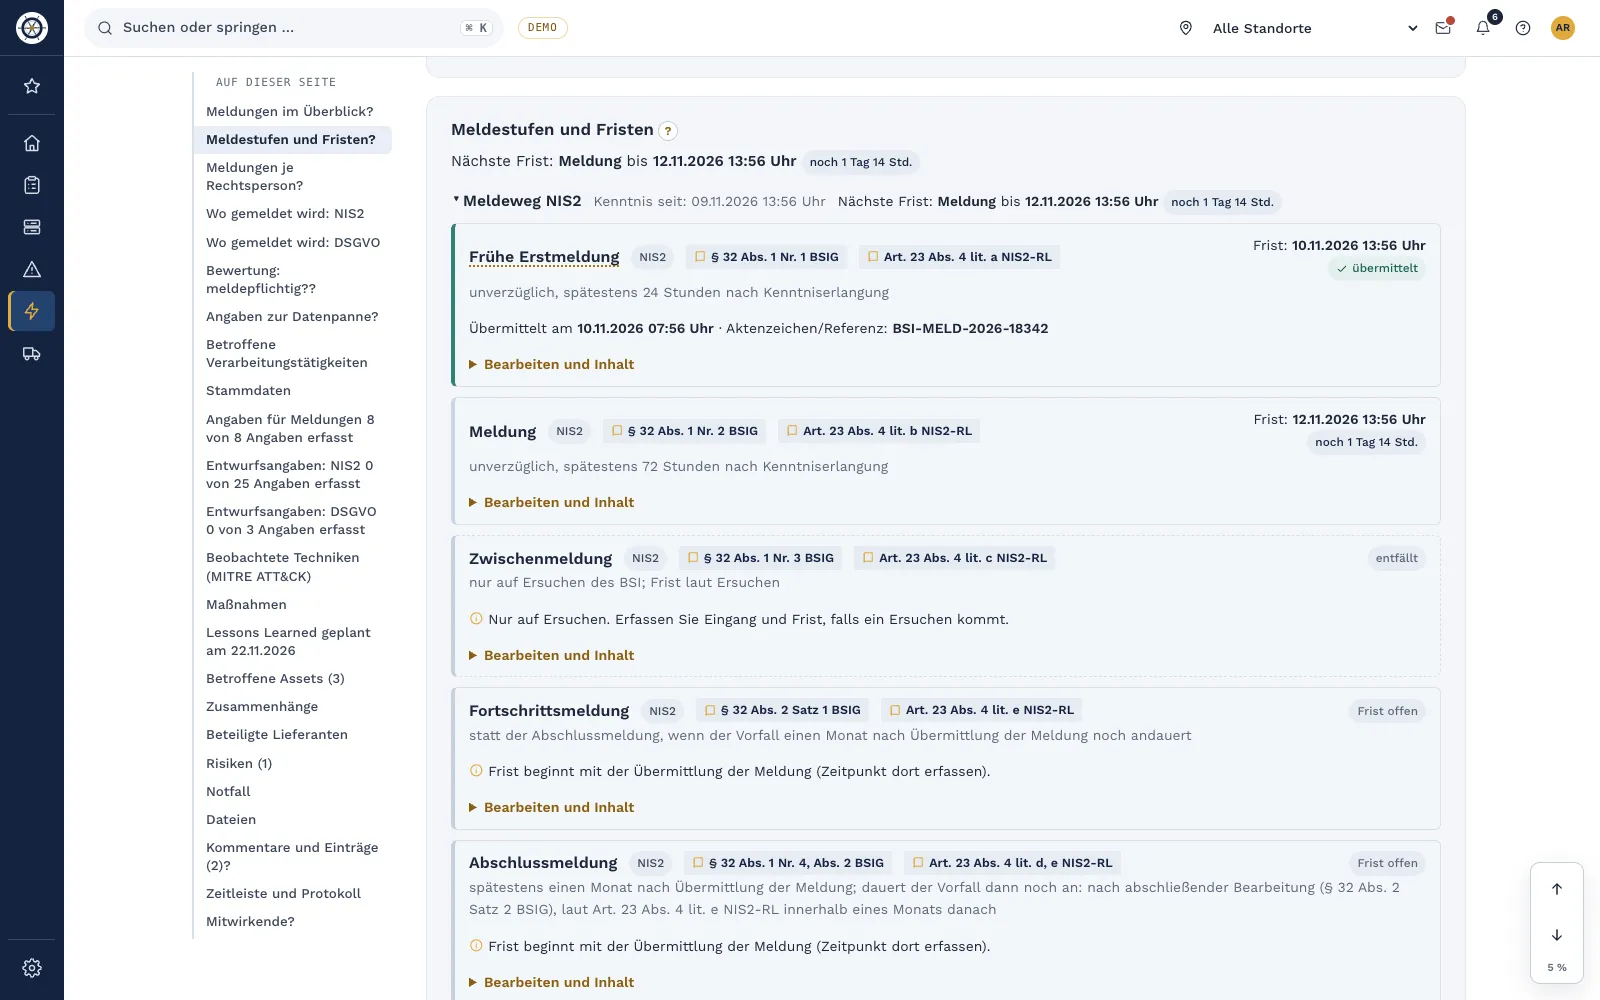
- Vorfälle: Prüffragen führen zur begründeten Entscheidung, die Fristen nach § 32 BSIG berechnet Complass. Die Meldung geben Sie selbst im Meldeportal ab.
- Lieferanten: Der Lieferant antwortet in seinem eigenen, kostenlosen Zugang und lädt Nachweise hoch.
- Geschäftsleitung: Im Cockpit nach § 38 BSIG bestätigt jedes Mitglied Überwachung und Schulung persönlich.
- Rollen: Administrator, Bearbeiter oder Nur lesen, dazu Rechte je Bereich. Prüfer laden Sie befristet und mit Protokoll jedes Zugriffs ein. Anmeldung mit MFA, Passkey oder Single Sign-on.
- Hosting und Export: Betrieb bei der Hetzner Online GmbH in Rechenzentren in Deutschland. Beim Wechsel zu einem anderen Anbieter erhalten Sie Ihre Daten in offenen, maschinenlesbaren Formaten. Was der Gesamtexport enthält, beschreibt die Seite „Anbieterwechsel und Datenexport“.
- Einstieg: Ihre vorhandene Maßnahmenliste übernehmen Sie aus Excel oder CSV, mit Vorschau vor der Übernahme.
Häufige Fragen
Schreibt das Gesetz eine bestimmte Software vor?
Nein. Das BSIG verlangt Maßnahmen, Dokumentation, Meldungen und die Überwachung durch die Leitung. Womit Sie das umsetzen, entscheiden Sie selbst.
Brauchen wir eine eigene NIS2-Software, wenn wir schon ein ISMS-Werkzeug haben?
Nicht unbedingt. Prüfen Sie, ob Ihr Werkzeug die Bereiche nach § 30 BSIG, die Fristen nach § 32 BSIG und die Pflichten der Leitung nach § 38 BSIG abbildet. Fehlt etwas davon, ist eine Ergänzung oft einfacher als ein Neuanfang.
Wie viele Werkzeuge sollten wir vergleichen?
Zwei bis drei in der engeren Wahl reichen meist. Wichtiger als die Zahl ist der Test mit Ihren eigenen Abläufen.
Muss die Software in Deutschland betrieben werden?
Das BSIG nennt keinen Ort. Prüfen Sie den Hosting-Ort im Rahmen des Datenschutzes und Ihrer eigenen Vorgaben. Verlangen diese einen bestimmten Ort, machen Sie ihn zum Ausschlusskriterium.
Wer sollte am Ende entscheiden?
Die Geschäftsleitung, auf Grundlage der Bewertung. Sie trägt nach § 38 BSIG die Verantwortung für Umsetzung und Überwachung.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Maßnahmen, Vorfall, Lieferant und Leitungscockpit zusammenspielen. Oder Sie testen mit Ihren eigenen Fällen.
Weiterlesen
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „NIS2 ohne Excel: ein Portal statt Listen“
- Leitfaden „NIS2-Meldepflicht in der Praxis“
- Whitepaper NIS2
- NIS2 in Complass
- Compliance-Management
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der aktuelle Wortlaut des BSIG. Stand: November 2026.