

Dieser Leitfaden zeigt die Eingaben, den Ablauf in fünf Schritten und eine Vorlage für das Protokoll. Die Norm ist in eigenen Worten wiedergegeben, die Beispiele sind erfunden.
Was Abschnitt 9.3 verlangt
- Geplante Abstände. Die Norm nennt keinen Turnus. Üblich ist mindestens ein Termin im Jahr.
- Oberste Leitung. Sie bewertet selbst. Die Vorbereitung darf bei der oder dem ISB liegen.
- Festgelegte Eingaben. Abschnitt 9.3.2 nennt die Themen, die in die Bewertung einfließen.
- Entscheidungen. Die Ergebnisse enthalten Entscheidungen zu Verbesserungen und zu Änderungsbedarf am ISMS.
- Nachweis. Die Ergebnisse müssen als dokumentierte Information verfügbar sein.
Vor einem Zertifizierungsaudit erwarten Zertifizierungsstellen in der Regel eine abgeschlossene Managementbewertung. Die Norm selbst nennt dafür keinen Zeitpunkt.
Die Eingaben im Überblick
Gliedern Sie Bericht und Protokoll nach diesen Eingaben, dann findet die Auditorin alles sofort.
| Eingabe | Frage an die Leitung | Typische Quelle |
|---|---|---|
| Frühere Bewertungen | Was ist aus den letzten Entscheidungen geworden? | Maßnahmenliste |
| Interne und externe Themen | Was hat sich im Umfeld geändert? | Kontextdokument |
| Interessierte Parteien | Was erwarten Kunden, Behörden und andere heute? | Kundenanfragen, neue Gesetze |
| Abweichungen und Korrekturen | Welche Feststellungen sind offen? | Feststellungsregister |
| Messergebnisse | Wie entwickeln sich die Kennzahlen? | Kennzahlen nach 9.1 |
| Auditergebnisse | Was haben interne und externe Audits ergeben? | Auditberichte |
| Ziele | Wie weit sind die Sicherheitsziele erreicht? | Zielplan nach 6.2 |
| Rückmeldungen | Was melden Beteiligte zurück? | Kunden, Beschäftigte, Dienstleister |
| Risiken | Wie sieht die Risikolage aus, wie weit ist der Behandlungsplan? | Risikoregister |
| Verbesserung | Wo kann das ISMS besser werden? | Vorschläge, Erkenntnisse aus Vorfällen |
Der Ablauf in fünf Schritten
- Termin festlegen. Planen Sie den Termin nach dem internen Audit, damit dessen Ergebnisse einfließen.
- Bericht vorbereiten. Die oder der ISB fasst die Eingaben auf wenigen Seiten zusammen und nennt die offenen Entscheidungen.
- Bewerten. Die Leitung geht die Eingaben durch und urteilt: Ist das ISMS geeignet, angemessen und wirksam?
- Entscheiden. Halten Sie jede Entscheidung mit Verantwortlichen und Termin fest.
- Nachverfolgen. Die Entscheidungen gehen in den Maßnahmenplan und sind die erste Eingabe der nächsten Bewertung.
Vorlage für das Protokoll
Übernehmen Sie die Tabelle in Ihre eigene Vorlage. Die Einträge in der rechten Spalte sind erfundene Beispiele.
| Abschnitt | Beispiel |
|---|---|
| Datum und Teilnehmende | 12.03., Geschäftsführung, ISB, IT-Leitung, Produktionsleitung |
| Stand früherer Entscheidungen | 5 von 6 erledigt, Segmentierung Halle 2 verschoben |
| Veränderungen im Umfeld | Neuer Großkunde verlangt Nachweise, neues Werk geplant |
| Leistung des ISMS | Offene Feststellungen 7, Schulungsquote 92 Prozent |
| Audits | Internes Audit: 2 Abweichungen, 5 Empfehlungen |
| Ziele | 3 von 4 Zielen erreicht |
| Rückmeldungen | Zwei Kundenfragebögen, keine Beschwerde |
| Risiken und Behandlung | Fernwartung weiter hoch, Behandlungsplan zu 70 Prozent umgesetzt |
| Verbesserungen | Vorfallübung auf die Nachtschicht ausweiten |
| Entscheidungen | Budget für Fernwartung freigegeben, Verantwortlich: IT-Leitung, Termin: 30.06. |
| Gesamturteil | ISMS geeignet und angemessen, Wirksamkeit bei Fernwartung verbessern |
Die häufigsten Fehler
- Nur Kenntnisnahmen: Das Protokoll enthält keine einzige Entscheidung.
- Ohne Leitung: Die oder der ISB bewertet allein, die Leitung unterschreibt nur.
- Nicht nachverfolgt: Beschlüsse aus dem letzten Jahr tauchen nirgends mehr auf.
- Falsche Reihenfolge: Der Termin liegt vor dem internen Audit, dessen Ergebnisse fehlen.
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Automobilzulieferer legt die Bewertung in die Sitzung der Geschäftsführung. Zwei Stunden reichen, weil der ISB den Bericht eine Woche vorher verteilt.
- Erkenntnis: Kunden fragen häufiger nach OT-Sicherheit, die Fertigung liegt aber nur teilweise im Geltungsbereich.
- Entscheidung: Der Geltungsbereich wird im nächsten Zyklus erweitert, eine Stelle kommt dazu.
- Nachweis: Protokoll mit Verantwortlichen und Terminen, die Aufgaben stehen im Maßnahmenplan.
Checkliste
- Termin liegt nach dem internen Audit.
- Die oberste Leitung nimmt teil.
- Alle Eingaben nach Abschnitt 9.3.2 sind behandelt.
- Das Gesamturteil zu Eignung, Angemessenheit und Wirksamkeit steht im Protokoll.
- Entscheidungen zu Verbesserungen und Änderungen sind getroffen.
- Jede Entscheidung hat Verantwortliche und Termin.
- Das Protokoll liegt als dokumentierte Information vor.
- Der Stand fließt in die nächste Bewertung ein.
Die Managementbewertung in Complass
Schluss mit dem Zahlensammeln vor dem Termin. Complass baut den Bericht aus dem, was im ISMS bereits steht:
- Management-Bericht: Ein PDF nach dem Aufbau von Abschnitt 9.3, mit Kennzahlen und Verläufen, auch als PowerPoint.
- Eingaben: Complass zeigt, welche Eingaben der Bericht abdeckt. Änderungen im Umfeld geben Sie mit Ja oder Nein an.
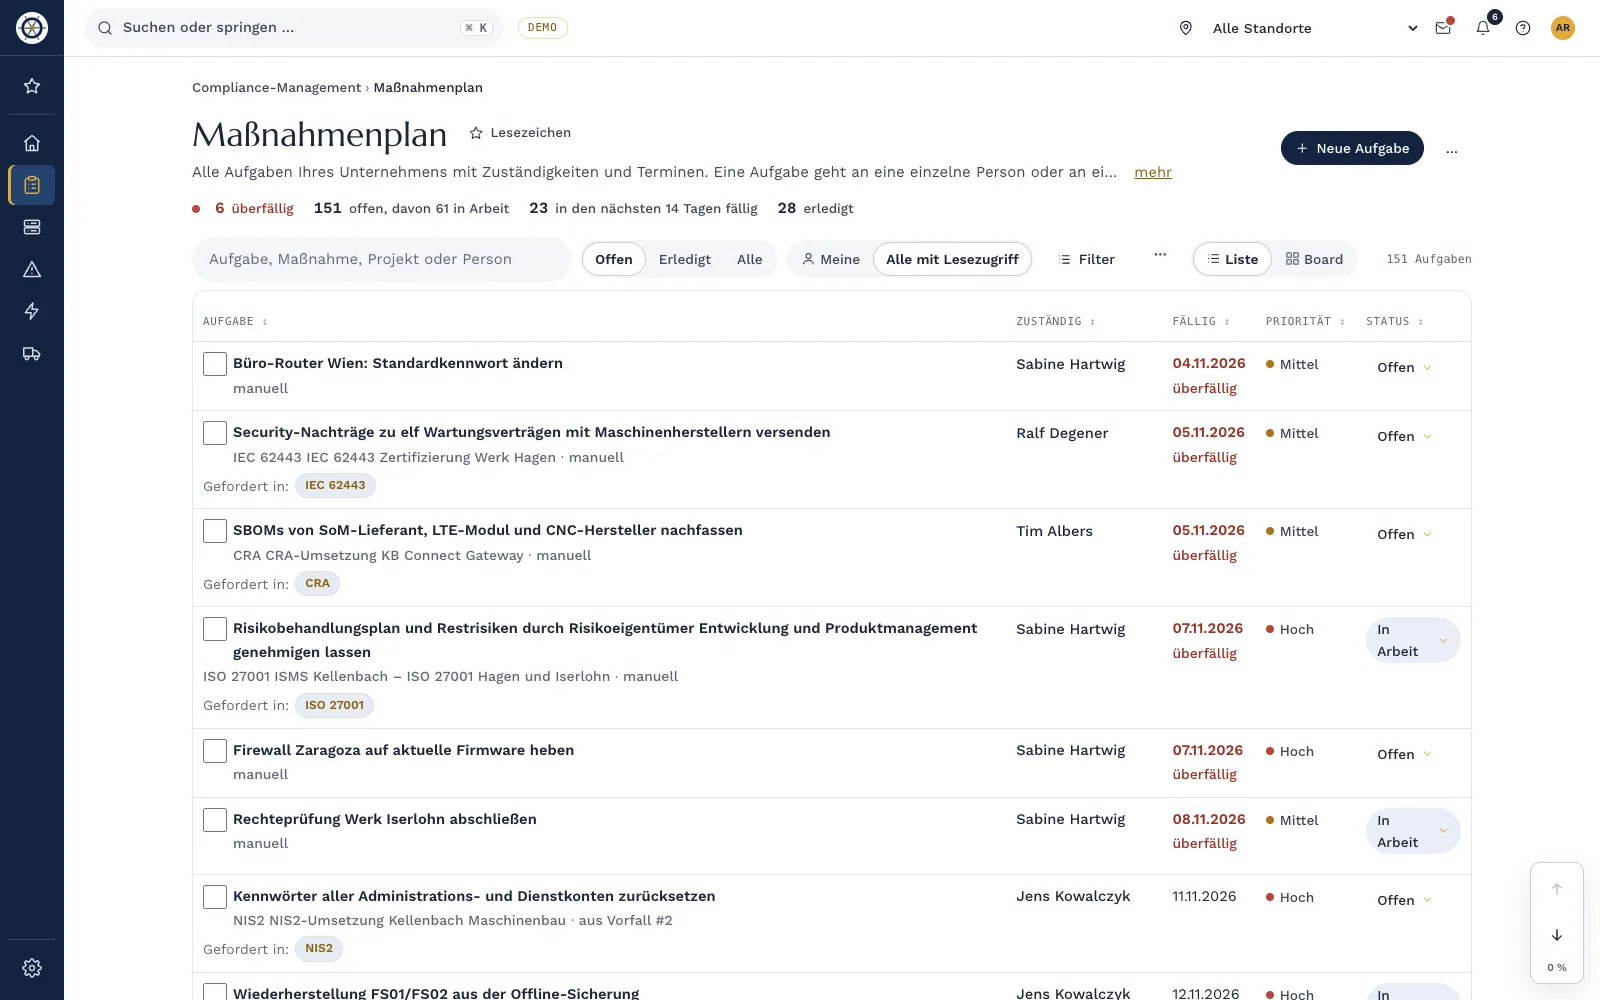
- Ergebnisse: Jedes Ergebnis wird eine Aufgabe im Maßnahmenplan, mit Verantwortlichen und Frist.
- Feststellungen: Abweichungen erfassen Sie direkt im Feststellungsregister.
- Bestätigung: Die teilnehmenden Mitglieder der Geschäftsleitung bestätigen persönlich. Danach ist der Stand als Nachweis abgelegt.
- Vorlage: Das Modul ISO 27001 enthält ein Dokument für das Protokoll mit Ausfüllhilfe.
Häufige Fragen
Wie oft müssen wir die Managementbewertung durchführen?
Die Norm verlangt geplante Abstände und nennt keinen Turnus. Üblich ist mindestens einmal im Jahr, bei großen Änderungen auch öfter.
Darf der ISB die Bewertung allein durchführen?
Nein. Abschnitt 9.3 richtet sich an die oberste Leitung. Die oder der ISB bereitet vor und berichtet.
Muss die Geschäftsführung das Protokoll unterschreiben?
Die Norm verlangt keine Unterschrift. Als Nachweis der Teilnahme und Entscheidungen hat sie sich aber bewährt.
Können wir sie mit der Bewertung nach ISO 9001 verbinden?
Ja. Halten Sie den ISMS-Teil klar erkennbar fest, damit alle Eingaben von Abschnitt 9.3.2 sichtbar sind.
Ersetzt die Managementbewertung die Überwachung nach § 38 BSIG?
Nein, aber sie stützt sie. § 38 Abs. 1 BSIG verlangt die Überwachung der Maßnahmen nach § 30 BSIG. Eine Bewertung im Jahr allein reicht dafür aus unserer Sicht kaum aus. Unser Leitfaden zu § 38 BSIG zeigt einen Quartalsrhythmus.
In einer Demo zeigen wir Ihnen, wie aus den Daten des ISMS ein Bericht und aus Entscheidungen Aufgaben werden.
Weiterlesen
- Leitfaden „Internes Audit nach ISO 27001 vorbereiten“
- Leitfaden „Pflichtdokumente nach ISO 27001 im Überblick“
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm. Stand: November 2026.