

Dieser Leitfaden führt in acht Schritten durch ein Audit, mit Beispielprogramm, Prüffragen aus der Industrie und einer Checkliste. Alle Beispiele sind erfunden.
Was Abschnitt 9.2 verlangt
- Geplante Abstände. Die Norm nennt keinen festen Turnus, das Programm legt ihn fest.
- Auditprogramm. Es regelt Häufigkeit, Methoden, Verantwortlichkeiten, Planung und Berichterstattung. Es berücksichtigt die Bedeutung der Prozesse und die Ergebnisse früherer Audits.
- Kriterien und Umfang. Beides legen Sie für jedes einzelne Audit fest.
- Objektivität und Unparteilichkeit. Die Auswahl der Auditoren und die Durchführung müssen beides sicherstellen.
- Bericht an das Management. Die Ergebnisse gehen an das zuständige Management.
- Nachweis. Umsetzung des Programms und Auditergebnisse halten Sie als dokumentierte Information fest.
Wie ein Audit im Detail abläuft, beschreibt die Norm nicht. Dafür gibt es Leitfäden: ISO 19011 für Managementsysteme allgemein und ISO/IEC 27007 ergänzend für das ISMS. Beide sind Hilfen und keine Anforderungen.
Das Auditprogramm über drei Jahre
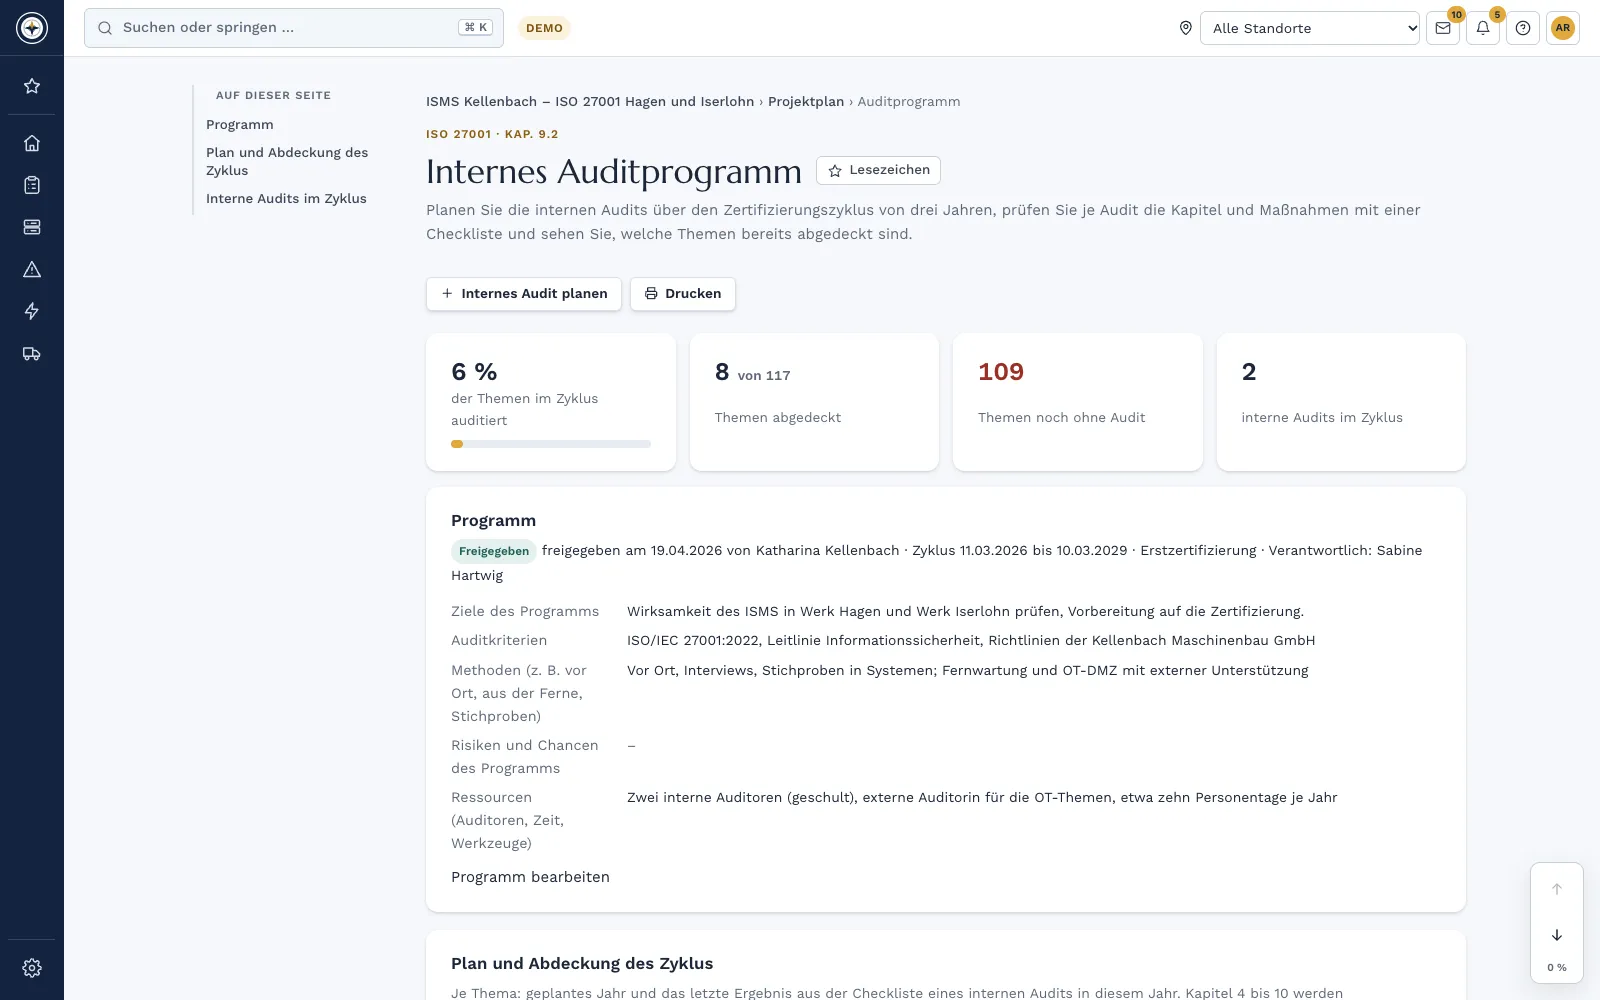
Bewährt hat sich ein Programm über den Zertifizierungszyklus von drei Jahren. Jeder Abschnitt und alle anwendbaren Maßnahmen aus Anhang A kommen darin mindestens einmal vor, wichtige Bereiche jedes Jahr. Die Tabelle ist ein erfundenes Beispiel.
| Thema | Jahr 1 | Jahr 2 | Jahr 3 |
|---|---|---|---|
| Abschnitte 4 bis 10 | Ja | Ja | Ja |
| Risikomanagement | Ja | Ja | Ja |
| Zugriffe und Vorfälle | Ja | Ja | Ja |
| Produktion, OT und Fernwartung | Ja | Ja | Ja |
| Lieferanten und Dienstleister | Ja | – | Ja |
| Organisatorische Maßnahmen (Rest) | Ja | – | – |
| Personenbezogene und physische Maßnahmen | – | Ja | – |
| Technologische Maßnahmen (Rest) | – | – | Ja |
Wer auditieren kann
Niemand auditiert die eigene Arbeit. Die Norm verlangt keine externen Auditoren, entscheidend sind Unparteilichkeit und Kompetenz. Im Mittelstand haben sich drei Wege bewährt:
- Interne Auditoren aus dem QM. Sie kennen Auditmethoden und oft ISO 19011. Fachwissen zur Informationssicherheit lässt sich ergänzen.
- Gegenseitige Audits zwischen Standorten. Die Kollegin aus Werk A prüft Werk B und umgekehrt.
- Externer Auditor. Das ist sinnvoll, wenn intern niemand unabhängig ist oder für Spezialthemen wie OT.
In acht Schritten zum internen Audit
- Programm freigeben. Legen Sie Zyklus, Themen je Jahr, Ressourcen und Verantwortliche fest.
- Umfang und Kriterien wählen. Bestimmen Sie Abschnitte, Maßnahmen, Standorte und den Zeitraum. Kriterien sind die Norm und Ihre eigenen Regeln.
- Auditteam benennen. Prüfen Sie, dass niemand eigene Arbeit bewertet.
- Auditplan versenden. Informieren Sie die Auditierten rechtzeitig über Termine, Themen und Gesprächspartner.
- Unterlagen sichten. Lesen Sie Richtlinien, Risikoregister, frühere Berichte und offene Feststellungen, und bereiten Sie eine Checkliste vor.
- Vor Ort prüfen. Führen Sie Gespräche, ziehen Sie Stichproben und gehen Sie auch in die Produktion. Vergleichen Sie, was beschrieben ist, mit dem, was tatsächlich läuft.
- Feststellungen einordnen. Formulieren Sie jede Feststellung mit Nachweis und Normbezug und besprechen Sie sie zum Abschluss.
- Berichten und nachverfolgen. Der Bericht geht an das zuständige Management, die Feststellungen gehen in die Korrekturmaßnahmen und in die Managementbewertung.
Prüffragen für die Checkliste
Gute Fragen verlangen etwas, das sich zeigen lässt. Die Beispiele sind in eigenen Worten formuliert und kein Normtext.
| Thema | Prüffrage | Was Sie sich zeigen lassen |
|---|---|---|
| 6.1.2 Risikobeurteilung | Führt die Methode zu vergleichbaren Ergebnissen? | Zwei Bewertungen mit Begründung |
| 7.5 Dokumentierte Information | Gilt am Arbeitsplatz die freigegebene Fassung? | Dokument an der Anlage und im Register |
| 9.3 Managementbewertung | Enthält das Protokoll Entscheidungen? | Letztes Protokoll mit Aufgaben |
| A.5.19 Lieferantenrisiken | Sind Dienstleister mit Zugang bewertet? | Bewertungsliste, Vertrag |
| A.8.13 Backup | Wurde eine Wiederherstellung getestet? | Protokoll des letzten Tests |
| Fernwartung (OT) | Läuft sie wie beschrieben? | Freigabeprotokoll, aktive Zugänge |
Feststellungen einordnen
| Art | Bedeutung | Was folgt |
|---|---|---|
| Nichtkonformität | Eine Anforderung ist nicht erfüllt | Ursache, Korrekturmaßnahme, Wirksamkeitsprüfung |
| Beobachtung | Noch erfüllt, aber mit Risiko | Prüfen und bei Bedarf handeln |
| Verbesserungspotenzial | Erfüllt, ginge besser | Entscheiden und festhalten |
Die Einteilung in Haupt- und Nebenabweichung stammt aus der Zertifizierungspraxis, ISO/IEC 27001 gibt sie nicht vor. Für Ihr internes Audit können Sie sie trotzdem übernehmen.
Beispiel aus einem Industrieunternehmen
Das Beispiel ist erfunden. Eine Qualitätsauditorin eines Armaturenherstellers prüft Zugriffe und Fernwartung am zweiten Standort.
- Stichprobe. Sie vergleicht die aktiven Fernzugänge mit der Liste der Dienstleister und findet zwei Konten ehemaliger Servicetechniker.
- Feststellung. Sie hält eine Nichtkonformität fest, mit Bezug auf die eigene Richtlinie und den Screenshot der Kontenliste.
- Sofortkorrektur. Die IT sperrt beide Konten noch am selben Tag.
- Ursache. Das Ende eines Wartungsvertrags erreicht die IT nur per E-Mail, und die ging im Urlaub unter.
- Korrekturmaßnahme. Der Einkauf meldet Vertragsenden künftig über einen festen Ablauf, dazu kommt ein monatlicher Abgleich.
- Wirksamkeit. Eine Stichprobe nach drei Monaten zeigt keine verwaisten Konten mehr.
Vor dem Zertifizierungsaudit
ISO/IEC 27001 nennt keinen Zeitpunkt. In der Praxis erwarten Zertifizierungsstellen aber, dass vorher interne Audits und eine Managementbewertung stattgefunden haben.
Das erste interne Audit sollte daher das gesamte ISMS abdecken, also die Abschnitte 4 bis 10 und eine repräsentative Stichprobe aus Anhang A. Planen Sie es etwa zwei bis drei Monate vor dem Stufe-2-Audit, damit Zeit für Korrekturen bleibt.
Typische Fehler
- Der Aufbauer prüft sich selbst. Der ISB auditiert sein eigenes ISMS, das verletzt die Unparteilichkeit.
- Reine Dokumentenprüfung. Wer nur Papier liest, sieht nicht, ob die Regeln im Werk gelebt werden.
- Kein Beleg für den Bericht. Es fehlt der Nachweis, dass die Ergebnisse beim Management angekommen sind.
- Korrektur ohne Ursache. Das Symptom ist behoben, und der Fehler taucht im nächsten Audit wieder auf.
- Audit ohne Befund als Ziel. Ein ehrliches Audit mit Feststellungen wirkt glaubwürdiger als eines ohne Ergebnis.
Checkliste
- Das Auditprogramm nennt Häufigkeit, Methoden, Verantwortlichkeiten und Berichterstattung.
- Bedeutung der Prozesse und frühere Ergebnisse sind berücksichtigt.
- Umfang und Kriterien stehen für dieses Audit fest.
- Die Auditoren prüfen keine eigene Arbeit.
- Der Auditplan ist versandt, Gesprächspartner sind informiert.
- Eine Checkliste mit Prüffragen liegt vor.
- Die Produktion ist mit eingeplant, soweit sie im Geltungsbereich liegt.
- Offene Feststellungen früherer Audits sind Teil der Prüfung.
- Der Bericht geht an das zuständige Management und in die Managementbewertung.
Das interne Audit in Complass
Excel-Listen, E-Mails und ein Bericht in Word zeigen selten, was im Zyklus schon geprüft ist. In Complass laufen Programm, Audit und Korrektur in einem Ablauf:
- Auditprogramm. Sie planen den Zyklus von drei Jahren je Thema. „Plan vorschlagen“ füllt die Tabelle vor, Maßnahmen mit offenen Feststellungen kommen zuerst. Das Programm wird freigegeben.
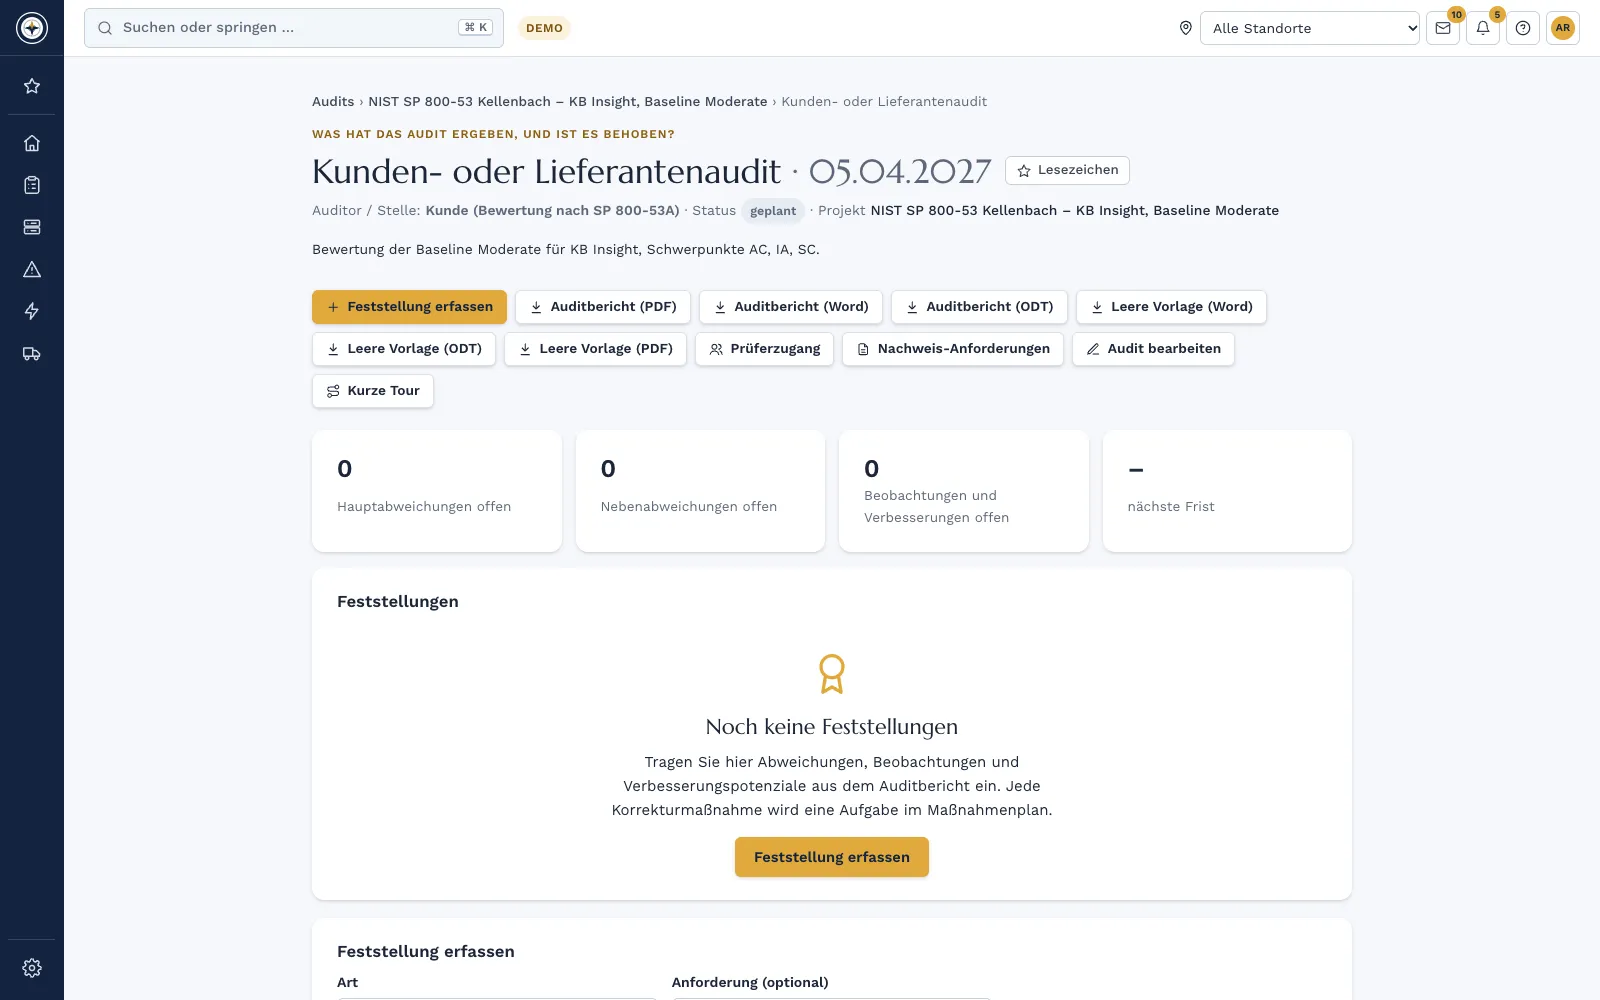
- Auditplan. Sie erfassen Ziele, Umfang, Kriterien, Auditleitung und Team. Die Auditleitung bestätigt persönlich, dass sie keine eigene Arbeit prüft.
- Checkliste je Abschnitt und Maßnahme. Je Thema tragen Sie Ergebnis und Notiz zum Nachweis ein. Die Ergebnisse zählen für die Abdeckung im Programm.
- Feststellungen und Korrektur. Aus einer Zeile wird eine Feststellung. Korrekturmaßnahmen sind Aufgaben mit Erinnerungen, bei Abweichungen folgt die Wirksamkeitsprüfung.
- Auditbericht. Den Bericht laden Sie als PDF herunter und legen ihn im Schritt für das interne Audit als Nachweis ab.
- Managementbewertung. Der Management-Bericht enthält Audits und offene Feststellungen als Eingabe.
Für Audits von außen laden Sie Ihren Auditor kostenlos zu einer Prüfung ein, befristet und mit Protokoll jedes Zugriffs. Die Zertifizierung selbst erfolgt durch eine akkreditierte Zertifizierungsstelle; Complass bereitet Sie darauf vor.
Häufige Fragen
Wie oft müssen wir ein internes Audit durchführen?
Die Norm verlangt geplante Abstände und nennt keinen festen Turnus. Üblich ist mindestens ein Audit im Jahr, auch weil die Managementbewertung die Ergebnisse braucht. Das Programm verteilt die Themen über drei Jahre.
Darf der ISB das interne Audit machen?
Nicht für das, was er selbst aufgebaut oder umgesetzt hat. Er kann das Programm verantworten und das Audit organisieren. Prüfen sollte jemand, der von dem Bereich unabhängig ist.
Muss der Auditor zertifiziert sein?
Die Norm verlangt keinen bestimmten Schein. Auditoren brauchen die nötige Kompetenz und müssen unparteiisch sein. Eine Schulung hilft, und die Kompetenz sollten Sie belegen können.
Muss jedes Audit alle Maßnahmen abdecken?
Nein. Das Programm verteilt die Themen über den Zyklus. Vor der Erstzertifizierung sollte das erste Audit aber das gesamte ISMS abdecken, mit einer repräsentativen Stichprobe aus Anhang A.
Können wir das Audit mit dem ISO-9001-Audit verbinden?
Ja, das ist in der Praxis gut möglich, weil beide Normen ein internes Audit verlangen. Halten Sie den ISMS-Teil aber klar erkennbar fest und planen Sie genug Fachwissen zur Informationssicherheit ein.
In einer Demo zeigen wir Ihnen, wie Programm, Checkliste und Feststellungen in Complass zusammenlaufen.
Weiterlesen
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm.