


Wie lange der Weg dauert und was er kostet, entscheiden vor allem drei Dinge: der Geltungsbereich, die Größe Ihrer Organisation und das, was Sie heute schon haben. Dieser Leitfaden zeigt den Ablauf, die Aufwandstreiber, typische Feststellungen und eine Checkliste für die Vorbereitung. Die Norm ist in eigenen Worten wiedergegeben, das Beispiel ist erfunden.
Wer was regelt
ISO/IEC 27001 legt fest, was ein ISMS leisten muss. Wie zertifiziert wird, steht dort nicht. Das regeln die Normen für Zertifizierungsstellen: ISO/IEC 17021-1 allgemein für Managementsysteme und ISO/IEC 27006-1 ergänzend für ISMS. Daraus ergibt sich die übliche Praxis, die dieser Leitfaden beschreibt. Einzelheiten legt Ihre Zertifizierungsstelle fest.
Wichtig für die Auswahl: Wählen Sie eine Stelle, die für ISO/IEC 27001 akkreditiert ist, in Deutschland durch die DAkkS. Kunden und Lieferantenbewertungen erkennen in der Regel nur akkreditierte Zertifikate an.
Der Ablauf in sechs Stufen
- Vorbereitung. Sie legen Geltungsbereich, Leitlinie und Risikomethodik fest, beurteilen Risiken, erstellen die Anwendbarkeitserklärung und setzen Maßnahmen um. Danach betreiben Sie das ISMS und sammeln Nachweise.
- Internes Audit und Managementbewertung. Beide müssen vor dem Stufe-2-Audit mindestens einmal gelaufen sein, in der Praxis schon vor Stufe 1.
- Stufe-1-Audit. Der Auditor sichtet die Dokumentation, verschafft sich einen Überblick über Standorte und Prozesse und prüft, ob Sie bereit sind. Er nennt Punkte, die in Stufe 2 zu Abweichungen führen könnten.
- Stufe-2-Audit. Das Auditteam prüft vor Ort, ob das ISMS wirkt: Interviews auf allen Ebenen, Stichproben, Begehungen. Zwischen Stufe 1 und Stufe 2 liegen in der Praxis meist einige Wochen, genau für die Nacharbeit.
- Zertifizierungsentscheidung und Zertifikat. Nach positiver Entscheidung erhalten Sie das Zertifikat mit Ihrem Geltungsbereich, gültig für drei Jahre.
- Überwachung und Rezertifizierung. In den Jahren eins und zwei prüfen Überwachungsaudits Teile des ISMS. Im dritten Jahr folgt die Rezertifizierung, die das ganze System erneut betrachtet.
Ein Voraudit ist freiwillig. ISO/IEC 27001 sieht es nicht vor. Die Zertifizierungsstelle darf Sie dabei nur bewerten, nicht beraten: Beratung zum Aufbau muss von einer anderen Stelle kommen.
Die Stufen im Überblick
| Stufe | Was geprüft wird | Was Sie vorlegen | Ergebnis |
|---|---|---|---|
| Stufe-1-Audit | Bereitschaft, Dokumentation, Scope | Pflichtdokumente, kurze Vorstellung von Unternehmen, Scope und ISMS | Bericht mit Punkten für Stufe 2 |
| Stufe-2-Audit | Umsetzung und Wirksamkeit | Nachweise aus dem Betrieb, Gesprächspartner, Zugang zu Standorten | Feststellungen und Empfehlung zur Zertifizierung |
| Überwachungsaudit | Ausgewählte Teile des ISMS, Umgang mit früheren Feststellungen | Aktuelle Nachweise, Ergebnisse von internem Audit und Managementbewertung | Bestätigung oder Feststellungen |
| Rezertifizierung | Das gesamte ISMS über den Zyklus | Nachweise aus drei Jahren Betrieb | Neues Zertifikat für drei Jahre |
Wovon Dauer und Aufwand abhängen
Feste Zahlen nennt keine der beteiligten Normen für Ihr Projekt. Die Treiber sind aber gut bekannt:
- Geltungsbereich. Er bestimmt, was Sie absichern, dokumentieren und auditieren lassen. Ein klarer Scope mit beschriebenen Schnittstellen spart in jeder Stufe Zeit.
- Größe und Standorte. ISO/IEC 27006-1 gibt Zertifizierungsstellen Regeln für die Berechnung der Audittage vor. Sie richten sich vor allem nach der Zahl der Personen im Geltungsbereich, nach Standorten und nach der Komplexität.
- Vorhandener Reifegrad. Wer Backup, Berechtigungen, Lieferantensteuerung und Notfallplanung schon geregelt hat, muss vor allem dokumentieren und nachweisen. Wer bei null beginnt, setzt zuerst um.
- Bestehende Managementsysteme. Mit ISO 9001 oder ISO 14001 nutzen Sie Dokumentenlenkung, Auditprozess und Managementbewertung weiter. Ein kombiniertes Audit kann Aufwand sparen.
- Gelebter Betrieb. Der Auditor will sehen, dass das ISMS einige Monate tatsächlich gelaufen ist. Diese Zeit lässt sich nicht abkürzen, nur gut nutzen.
- Interne Kapazität. Am häufigsten bremst nicht die Norm, sondern fehlende Zeit bei Fachbereichen und Verantwortlichen.
Vergleichen Sie Angebote von Zertifizierungsstellen über den ganzen Dreijahreszyklus, nicht nur über das Erstaudit. Holen Sie das Angebot früh ein, denn der feste Termin gibt dem Projekt einen klaren Rhythmus.
So werden Feststellungen eingestuft
Die Einstufung regelt ISO/IEC 17021-1, sinngemäß:
- Hauptabweichung: Eine Anforderung ist nicht erfüllt, und das beeinträchtigt die Fähigkeit des ISMS, seine Ziele zu erreichen. Korrektur und Korrekturmaßnahmen muss die Zertifizierungsstelle vor der Entscheidung prüfen und als wirksam bestätigen.
- Nebenabweichung: Eine Anforderung ist nicht erfüllt, das ISMS erreicht seine Ziele aber trotzdem. Die Stelle akzeptiert Ihren Plan, die Umsetzung prüft sie meist im nächsten Audit.
- Hinweis oder Verbesserungspotenzial: keine Abweichung, eine Empfehlung.
Typische Feststellungen
Die meisten Abweichungen entstehen nicht durch fehlende Technik, sondern durch fehlende Nachweise und Lücken im Kreislauf:
- Risikobeurteilung veraltet: einmal erstellt, nach Änderungen nicht wiederholt.
- Anwendbarkeitserklärung ohne Begründung: Ausschlüsse oder Status sind nicht nachvollziehbar.
- Internes Audit unvollständig: nicht alle Kapitel und anwendbaren Maßnahmen im Programm, oder die Auditoren prüfen eigene Arbeit.
- Managementbewertung lückenhaft: Eingaben fehlen, Entscheidungen und Verantwortliche sind nicht festgehalten.
- „Machen wir schon“ ohne Beleg: Berechtigungsprüfungen, Wiederherstellungstests oder Schulungen sind gelebt, aber nicht nachweisbar.
- Dienstleister nicht gesteuert: Fernwartung oder Cloud-Dienste im Scope, aber ohne Bewertung und Vereinbarungen.
- Korrekturmaßnahmen ohne Wirksamkeitsprüfung: erledigt gemeldet, aber nie geprüft, ob sie gewirkt haben.
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Hersteller von Antriebskomponenten mit zwei Werken soll für einen Großkunden ein Zertifikat vorlegen.
- Start: Die Gap-Analyse zeigt, dass Backup und Zutritt gut geregelt sind. Es fehlen Risikobeurteilung, Anwendbarkeitserklärung und ein Überblick über Fernwartungszugänge in der Produktion.
- Scope: Entwicklung, Fertigung und Vertrieb an beiden Standorten, einschließlich IT und OT. Die vermietete Lagerhalle bleibt begründet draußen.
- Termin: Die Zertifizierungsstelle wird früh beauftragt. Der Termin für Stufe 1 liegt nach dem ersten internen Audit und der ersten Managementbewertung.
- Stufe 1: Der Bericht nennt zwei Punkte, darunter fehlende Begründungen in der Anwendbarkeitserklärung. Beide sind vor Stufe 2 bearbeitet.
- Stufe 2: Der Auditor lässt sich in der Halle zeigen, wie ein Maschinenlieferant auf die Anlage zugreift. Ergebnis: eine Nebenabweichung zur Freigabe von Fernzugängen, Plan akzeptiert, Zertifikat erteilt.
Checkliste für die Vorbereitung
- Anlass, Ziel und Budget sind von der Leitung freigegeben.
- Der Geltungsbereich ist dokumentiert, mit Schnittstellen und begründeten Ausschlüssen.
- Leitlinie, Risikomethodik, Risikoregister und Risikobehandlungsplan sind freigegeben.
- Die Anwendbarkeitserklärung begründet jede Maßnahme aus Anhang A.
- Ziele sind festgelegt und werden gemessen.
- Mindestens ein internes Audit über das gesamte ISMS ist abgeschlossen.
- Mindestens eine Managementbewertung ist durchgeführt und protokolliert.
- Korrekturmaßnahmen aus dem internen Audit sind eingeleitet.
- Nachweise aus einigen Monaten Betrieb liegen vor.
- Eine akkreditierte Zertifizierungsstelle ist beauftragt, der Termin steht.
- Ein Jahreskalender für Überwachungsaudits und Wiederholungen ist angelegt.
Die Zertifizierung in Complass
Ein Projektplan in Excel, Dokumente auf dem Laufwerk und Feststellungen in E-Mails: So wird jedes Audit zur Sucharbeit. In Complass liegt alles in einem Projekt:
- Geführter Weg: Das Modul ISO 27001 führt in neun Phasen vom Projektauftrag bis zur Vorbereitung des Zertifizierungsaudits.
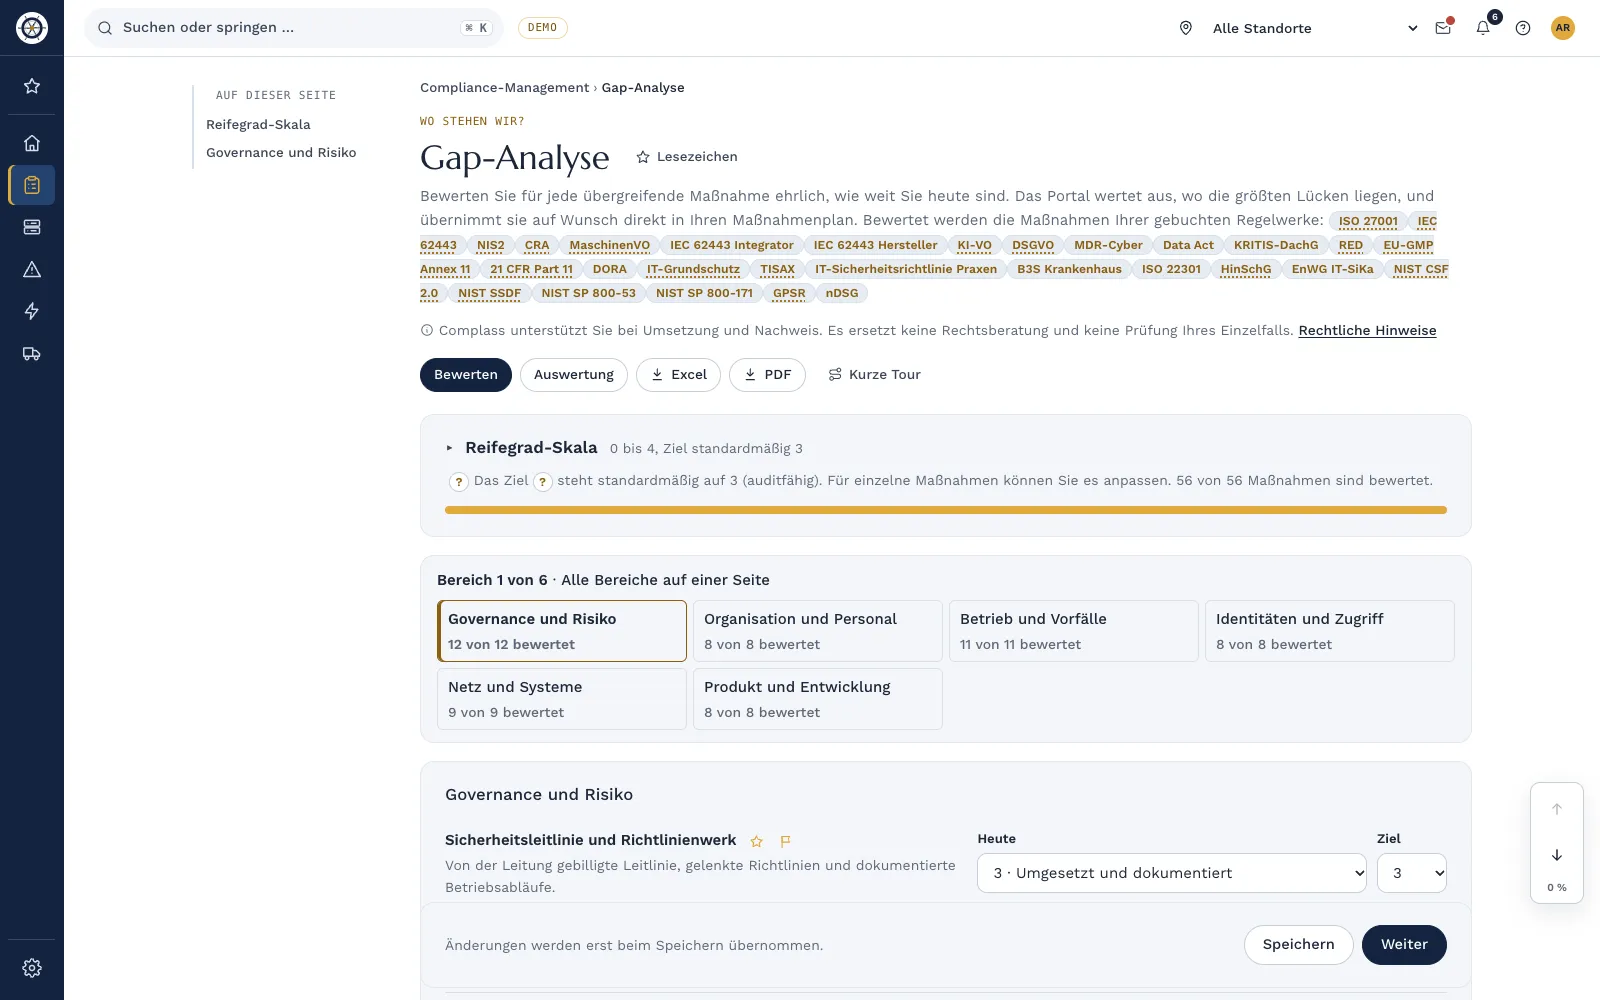
- Gap-Analyse: Sie bewerten den heutigen Reifegrad je Maßnahme und übernehmen Lücken als Aufgaben in den Maßnahmenplan.
- Audit-Termine: Termine stehen im Projektplan, das Dashboard zeigt, wie viele Tage bis zum Audit bleiben und ob Sie im Plan sind.
- Feststellungen: Jede Feststellung bekommt Ursache, Korrekturmaßnahmen als Aufgaben und eine Wirksamkeitsprüfung.
- Auditor einladen: Ihren Auditor laden Sie kostenlos zu einer Prüfung ein, befristet, auf diese Prüfung beschränkt und mit Protokoll jedes Zugriffs.
Zertifizieren kann Complass nicht. Das tut eine akkreditierte Zertifizierungsstelle. Complass bereitet Sie mit Dokumenten, Anwendbarkeitserklärung und Nachweisen darauf vor.
Häufige Fragen
Wie lange dauert die ISO 27001-Zertifizierung?
Das hängt von Scope, Größe und Ausgangslage ab. Als Planungswert nennt unser Modul ISO 27001 für ein mittelständisches Industrieunternehmen ohne bestehendes ISMS etwa 9 bis 15 Monate bis zur Zertifizierungsreife. Das ist ein Erfahrungswert, keine Vorgabe der Norm.
Was kostet die Zertifizierung?
Dazu gibt es keine allgemeingültige Zahl. Die Audittage berechnet die Zertifizierungsstelle nach ISO/IEC 27006-1. Hinzu kommen Ihre internen Aufwände und gegebenenfalls Beratung. Vergleichen Sie Angebote über den ganzen Dreijahreszyklus.
Brauchen wir ein Voraudit?
Nein, es ist freiwillig. Es kann Unsicherheit vor dem ersten Audit nehmen. Die Zertifizierungsstelle bewertet dabei nur und berät nicht.
Was passiert bei einer Hauptabweichung?
Die Zertifizierung wird erst entschieden, wenn die Zertifizierungsstelle Korrektur und Korrekturmaßnahmen geprüft und als wirksam bestätigt hat. Planen Sie dafür Zeit ein.
Erfüllen wir mit dem Zertifikat auch NIS2?
Nicht automatisch. Ein Zertifikat gilt für den gewählten Geltungsbereich, das BSIG blickt auf die ganze Einrichtung. Details zeigt unser Leitfaden zu ISO 27001 und NIS2.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Sie in Complass vom Projektauftrag zum auditbereiten ISMS kommen.
Weiterlesen
- Leitfaden „Geltungsbereich des ISMS festlegen: Schritte und Beispiel“
- Leitfaden „Pflichtdokumente nach ISO 27001 im Überblick“
- Leitfaden „Anwendbarkeitserklärung (SoA) nach ISO 27001 erstellen, mit Vorlage“
- Leitfaden „Internes Audit nach ISO 27001 vorbereiten“
- Leitfaden „Managementbewertung nach ISO 27001 mit Vorlage“
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind Ihre lizenzierten Ausgaben der Normen und die Regeln Ihrer Zertifizierungsstelle. Stand: November 2026.