


Dieser Leitfaden zeigt, wie Sie in sechs Schritten zu einem Scope kommen, der Kunden überzeugt und im Aufwand tragbar bleibt. Die Norm ist in eigenen Worten wiedergegeben, die Beispiele sind erfunden.
Warum diese Entscheidung so viel bewegt
- Aufwand: Der Scope bestimmt, was Sie absichern, dokumentieren und auditieren.
- Zertifikat: Er steht auf dem Zertifikat. Kunden lesen ihn genau.
- Audittage: Er beeinflusst den Aufwand der Zertifizierungsstelle.
- Anwendbarkeit: Risikobeurteilung und Anwendbarkeitserklärung bauen auf ihm auf.
Ein zu enger Scope spart anfangs Arbeit, überzeugt Kunden selten. Ein zu weiter Scope überfordert das Projekt.
Der Weg in sechs Schritten
- Treiber klären. Warum bauen Sie das ISMS auf: wegen Kunden, NIS2 oder eigener Risiken? Der Grund bestimmt den Umfang.
- Leistungen wählen. Welche Leistungen und Informationen wollen Ihre Kunden geschützt sehen?
- Beteiligte finden. Welche Prozesse, Standorte, Teams und Systeme sind dafür nötig?
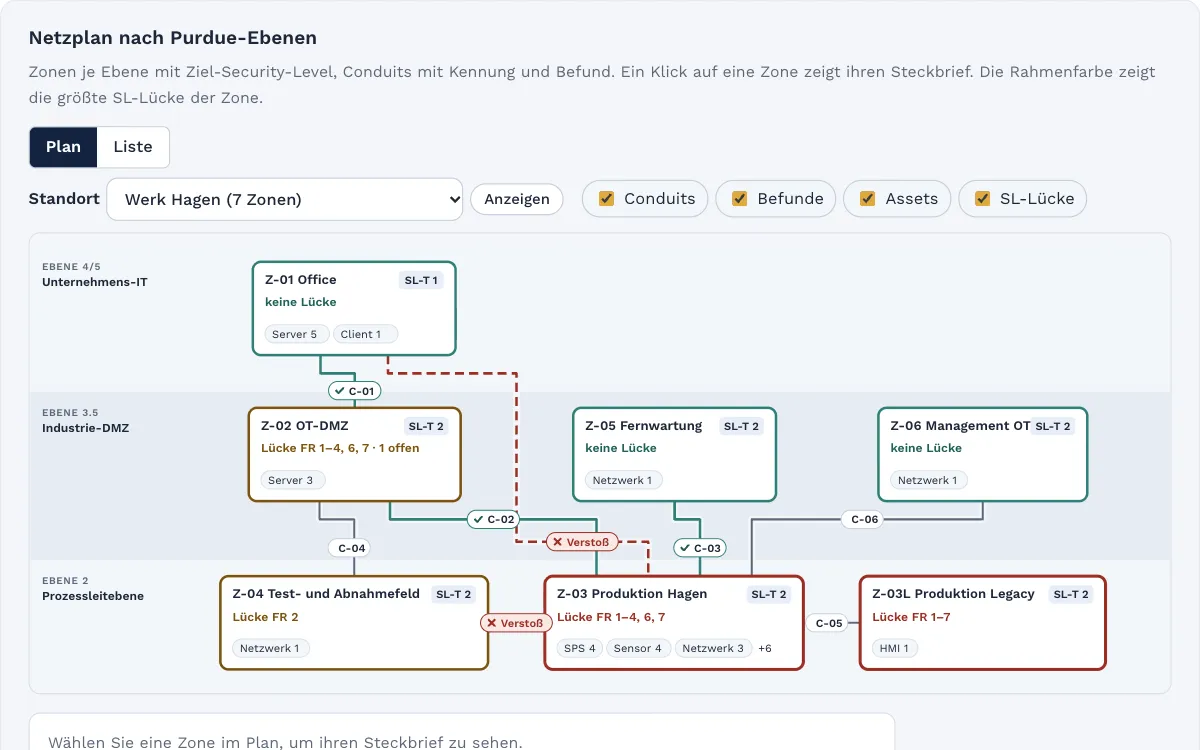
- Grenzen ziehen. Zeichnen Sie die Grenze in den Netzplan ein und benennen Sie, was außerhalb liegt.
- Schnittstellen beschreiben. Halten Sie fest, wo Daten und Zugriffe die Grenze überqueren, auch zu Dienstleistern und Konzern.
- Scope-Satz formulieren. Stimmen Sie ihn mit der Leitung ab, und holen Sie früh ein Angebot auf dieser Basis ein.
Was in das Scope-Dokument gehört
| Abschnitt | Inhalt | Beispiel |
|---|---|---|
| Scope-Satz | Kurze Formulierung für das Zertifikat | Siehe unten |
| Standorte | Adressen und Gebäude | Werk A und Werk B |
| Organisation und Prozesse | Einheiten und Abläufe | Entwicklung, Fertigung, Service |
| IT und OT | Netze und Systemgruppen | Büronetz, Steuerungsnetz Halle 1 |
| Schnittstellen | Verbindungen über die Grenze | ERP der Konzernmutter, Fernwartung |
| Ausschlüsse | Was draußen bleibt, mit Begründung | Kantine, betrieben durch Dritte |
| Ausgelagerte Leistungen | Was Dritte für Sie erbringen | Rechenzentrum, Microsoft 365 |
Gute und schwache Scope-Sätze
| Schwach | Besser | Warum |
|---|---|---|
| IT-Betrieb am Standort A | Entwicklung, Herstellung und Vertrieb von Hydraulikkomponenten einschließlich der unterstützenden IT- und OT-Infrastruktur an den Standorten A und B | Nennt Leistung, Umfang und Orte |
| Das gesamte Unternehmen | Entwicklung und Betrieb der Plattform X für Kunden in Europa, mit Standorten in Köln und Wien | Grenzt klar ab |
Der Scope-Satz ist kurz. Die Details stehen im Scope-Dokument.
Gehört die OT dazu?
Im Industrieumfeld ist das fast immer die entscheidende Frage. Unsere Empfehlung: Wenn die Produktion Ihr Kerngeschäft ist und Kunden Lieferfähigkeit erwarten, nehmen Sie die OT auf, mindestens Netze, Fernwartungszugänge und Engineering-Systeme.
- Ein Ausschluss beseitigt kein Risiko. Er verschiebt es nur.
- Schnittstellen bleiben. Auch bei einem Ausschluss beschreiben und sichern Sie MES-Anbindung und Datenaustausch.
- Stufenweise geht. Sie können mit einem Werk beginnen und in späteren Zyklen erweitern.
Ausschlüsse und ausgelagerte Leistungen
Ausschlüsse sind zulässig. Sie müssen nachvollziehbar sein und dürfen nichts betreffen, wovon die Sicherheit des Geltungsbereichs abhängt.
Ausgelagerte Leistungen liegen oft im Scope, auch wenn ein Dritter sie erbringt. Ihre Aufgabe ist dann die Steuerung des Dienstleisters, nicht der Betrieb. Beschreiben Sie, was Sie selbst tun und was der Dienstleister verantwortet.
Das ist etwas anderes als die Maßnahmen aus Anhang A: Dort begründen Sie in der Anwendbarkeitserklärung, was anwendbar ist.
Scope und NIS2
Den Geltungsbereich eines ISMS legen Sie selbst fest. Das BSIG blickt dagegen auf alle IT-Systeme, Komponenten und Prozesse, die die Einrichtung für ihre Dienste nutzt (§ 30 Abs. 1 BSIG). Wer nur einen Standort zertifiziert, erfüllt NIS2 damit noch nicht für das ganze Unternehmen. Prüfen Sie beide Grenzen gemeinsam. Details zeigt unser Leitfaden zu ISO 27001 und NIS2.
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Hersteller von Hydraulikkomponenten will das ISO-27001-Zertifikat, weil ein Großkunde danach fragt.
- Erster Entwurf: „IT-Betrieb am Standort A.“ Der Kunde tauscht aber Konstruktionsdaten aus, und die liegen auch in der Entwicklung.
- Überarbeitung: Entwicklung, Herstellung und Vertrieb an beiden Standorten, einschließlich IT und OT.
- Ausschluss: Die vermietete Lagerhalle bleibt draußen, die Begründung steht im Dokument.
- Schnittstelle: Die Fernwartung eines Maschinenlieferanten wird eigens beschrieben.
Checkliste
- Treiber und Erwartungen der Kunden sind geklärt.
- Standorte, Einheiten und Prozesse sind festgelegt.
- Die Entscheidung zur OT ist getroffen und begründet.
- Schnittstellen und Abhängigkeiten sind beschrieben.
- Ausschlüsse sind begründet.
- Ausgelagerte Leistungen sind benannt.
- Der Scope-Satz ist mit der Leitung abgestimmt.
- Der Geltungsbereich liegt als dokumentierte Information vor.
Der Geltungsbereich in Complass
Ein Word-Dokument und ein Netzplan in einem anderen Ordner laufen schnell auseinander. In Complass ist der Scope der Anfang des Projekts:
- Geführtes Projekt: Das Modul ISO 27001 führt Sie vom Kontext über den Geltungsbereich bis zum Zertifizierungsaudit.
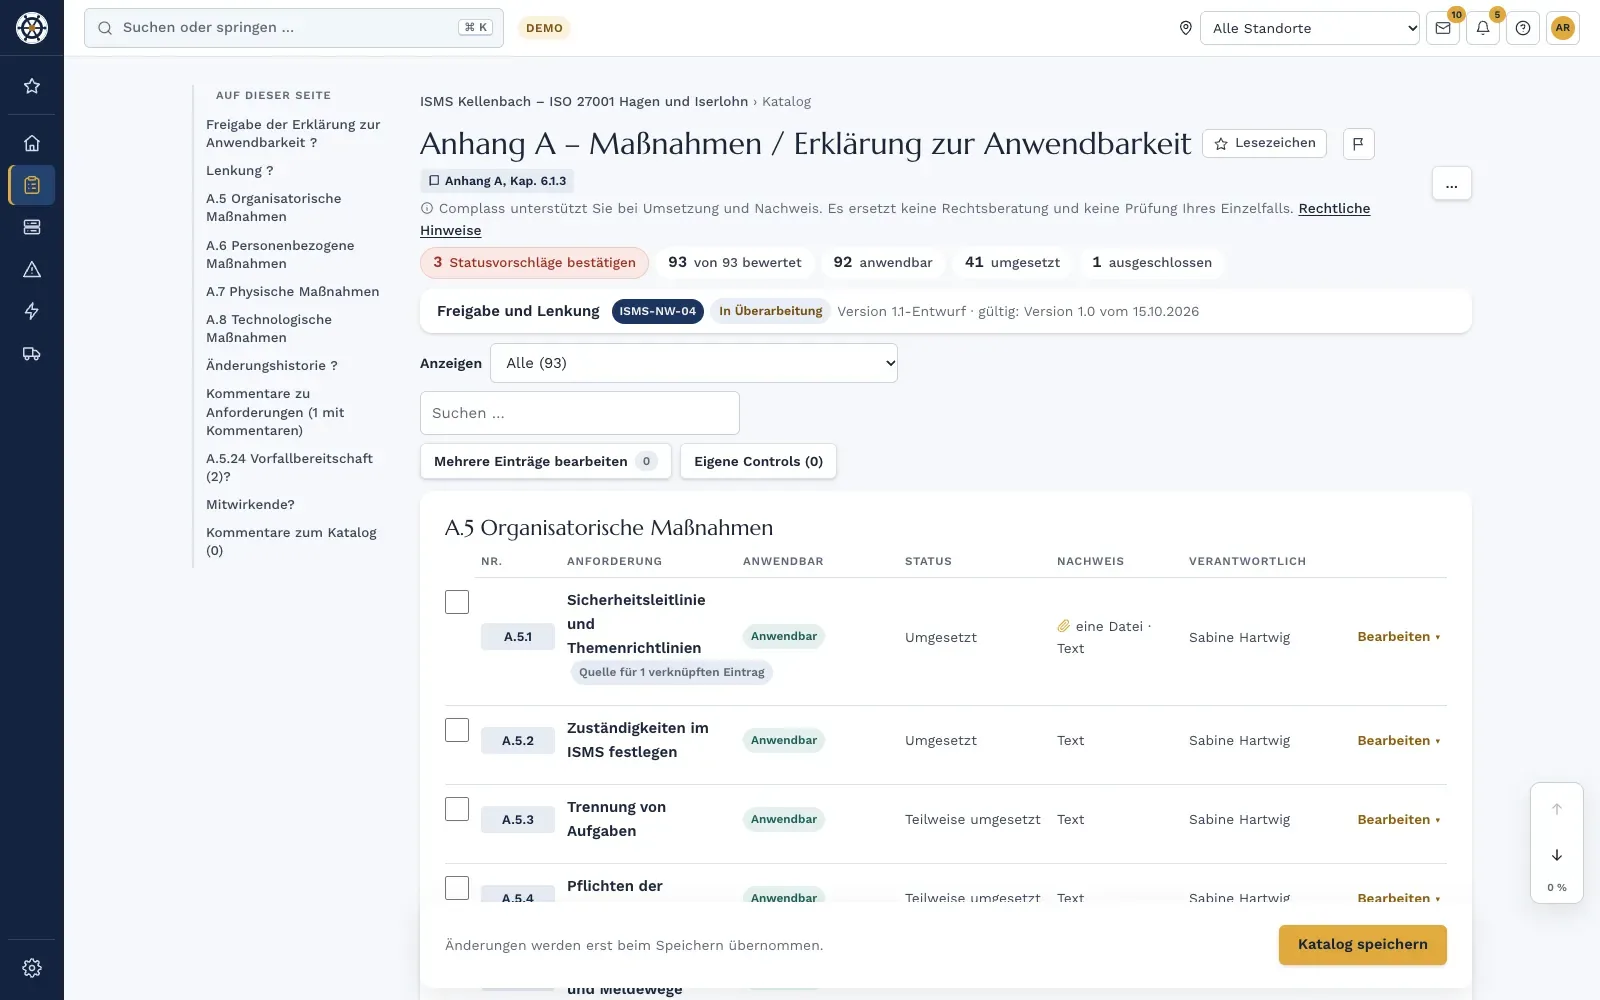
- Vorlage mit Ausfüllhilfe: Das Dokument „Geltungsbereich des ISMS“ enthält Abschnitte für Scope-Satz, Standorte, Schnittstellen und Ausschlüsse.
- Grafik: Netzpläne und Lagepläne hängen Sie als Bild oder PDF an. Bilder erscheinen im Word- und PDF-Export, PDF-Dateien als Anlage mit Prüfsumme.
- Freigabe: Das Dokument wird versioniert und freigegeben.
- Weiterarbeit: Anwendbarkeitserklärung und Risiken bauen im selben Projekt darauf auf.
Häufige Fragen
Dürfen wir mit einem Teil des Unternehmens beginnen?
Ja. Die Norm verlangt kein ganzes Unternehmen. Der Scope muss aber zu Ihren Themen und interessierten Parteien passen, und die Schnittstellen müssen beschrieben sein.
Können wir den Geltungsbereich später ändern?
Ja. Stimmen Sie das mit der Zertifizierungsstelle ab, weil sich das Zertifikat und der Auditumfang ändern können.
Gehören Cloud-Dienste in den Scope?
Wenn sie Informationen im Geltungsbereich verarbeiten, müssen Sie sie berücksichtigen. Sie steuern dann den Anbieter, auch wenn er den Dienst betreibt.
Wie lang sollte der Scope-Satz sein?
Die Norm nennt keine Länge. Ein bis zwei Sätze, die Leistung, Umfang und Orte nennen, reichen meist.
Muss der Scope ein eigenes Dokument sein?
Er muss als dokumentierte Information verfügbar sein. Die Form ist frei. Ein eigenes Dokument erleichtert das Audit.
In einer Demo zeigen wir Ihnen, wie Sie in Complass vom Kontext zum freigegebenen Geltungsbereich kommen.
Weiterlesen
- Leitfaden „Anwendbarkeitserklärung nach ISO 27001“
- Leitfaden „Pflichtdokumente nach ISO 27001 im Überblick“
- Leitfaden „Zonen und Conduits nach IEC 62443 erklärt“
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm. Stand: November 2026.