

Dieser Leitfaden zeigt, was Gesetz und Verordnung verlangen, wie Sie MFA in sinnvoller Reihenfolge einführen und wie Sie mit Anlagen umgehen, an denen MFA nicht machbar ist. Die Beispiele sind erfunden.
Was Gesetz und Verordnung verlangen
- BSIG: § 30 Abs. 2 Nr. 9 BSIG nennt Konzepte für die Sicherheit des Personals, die Zugriffskontrolle und die Verwaltung von IKT-Systemen, -Produkten und -Prozessen. Nr. 10 nennt Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung.
- Verhältnismäßigkeit und Nachweis: Nach § 30 Abs. 1 BSIG müssen die Maßnahmen geeignet, verhältnismäßig und wirksam sein. Maßstab sind unter anderem Risikoexposition, Größe der Einrichtung und Umsetzungskosten. Die Einhaltung müssen Sie dokumentieren.
- Geschäftsleitung: Nach § 38 Abs. 1 BSIG setzt die Geschäftsleitung die Maßnahmen um und überwacht ihre Umsetzung.
- Durchführungsverordnung (EU) 2024/2690: Anhang Nr. 11 regelt die Zugriffskontrolle im Detail, Nr. 12 das Anlagen- und Wertemanagement. Verbindlich ist die Verordnung nur für bestimmte digitale Dienste, etwa Cloud- und Rechenzentrumsanbieter, Managed Service Provider und Managed Security Service Provider. Nach § 30 Abs. 3 BSIG hat sie für diese Einrichtungsarten Vorrang. Für Industrieunternehmen ist sie keine Pflicht, aber eine gute Orientierung, was „angemessen“ bedeuten kann. Die EU-Agentur ENISA hat dazu eine technische Umsetzungshilfe veröffentlicht.
- Weitere Orientierung: Das IT-Grundschutz-Kompendium des BSI behandelt das Thema im Baustein ORP.4 „Identitäts- und Berechtigungsmanagement“. ISO/IEC 27001 enthält im Anhang A Maßnahmen zu Zugangssteuerung, Identitäten, Authentisierungsinformationen und Zugangsrechten (A.5.15 bis A.5.18).
Anhang Nr. 11 der Verordnung beschreibt sieben Themen: Konzept, Verwaltung der Zugriffsrechte, privilegierte Konten, Systemverwaltungssysteme, Identifizierung, Authentifizierung und MFA. Die Bausteine unten folgen dieser Gliederung.
Sechs Bausteine der Zugriffskontrolle
- Rechtekonzept. Legen Sie fest, wer worauf zugreifen darf, logisch und physisch. Grundsätze sind „Kenntnis nur, wenn nötig“, Nutzung nur, wenn nötig, und Aufgabentrennung. Das Konzept gilt für Beschäftigte, Besucher und Dienstleister.
- Eintritt, Wechsel, Austritt. Rechte entstehen mit einem genehmigten Antrag, ändern sich beim Abteilungswechsel und enden mit dem Austritt. Der Wechsel ist die häufigste Lücke: Neue Rechte kommen dazu, alte bleiben.
- Privilegierte Konten. Administratoren arbeiten mit eigenen Admin-Konten und gesonderten Anmeldedaten, nicht mit ihrem Alltagskonto. Admin-Rechte schneiden Sie so eng wie möglich zu.
- Gemeinsame, technische und Notfallkonten. Gemeinsame Konten gibt es nur mit Begründung, Genehmigung und Dokumentation. Dienstkonten haben eine verantwortliche Person. Notfallkonten sind versiegelt und jede Nutzung wird nachbereitet.
- Rechteprüfung. Prüfen Sie Rechte in geplanten Abständen und nach organisatorischen Änderungen. Halten Sie das Ergebnis fest, auch die entzogenen Rechte.
- Authentifizierung und MFA. Die Stärke der Anmeldung richtet sich nach dem Schutzbedarf des Systems. Inaktive Sitzungen enden, Konten werden nach Fehlversuchen gesperrt.
Für Dienstleister gilt zusätzlich: Rechte nach Umfang und Dauer begrenzen. Fernzugänge von Lieferanten behandelt der Leitfaden zur Fernwartung in der OT ausführlich.
MFA in sinnvoller Reihenfolge einführen
Nicht alles auf einmal: Beginnen Sie dort, wo ein gestohlenes Passwort den größten Schaden anrichtet.
| Zugang | Reihenfolge | Typische Lösung | Worauf Sie achten |
|---|---|---|---|
| Fernzugriff (VPN, Remote Desktop) | Zuerst | MFA am VPN-Zugang oder Gateway | Auch Zugänge von Dienstleistern einbeziehen |
| Administratorkonten | Zuerst | Eigene Admin-Konten mit MFA, phishingresistente Verfahren | Notfallkonto mit eigenem Verfahren |
| E-Mail und Cloud-Dienste | Früh | MFA im Identitätsdienst, Altprotokolle abschalten | Ausnahmen für Dienstkonten dokumentieren |
| Fernwartung durch Lieferanten | Früh | Jump-Server mit MFA und Freigabe je Sitzung | Persönliche Konten statt Sammelzugang |
| Büroarbeitsplätze | Danach | Anmeldung mit Windows Hello, Smartcard oder Token | Ersatzverfahren bei verlorenem Faktor |
| OT-Bedienstationen (HMI) | Nach Prüfung | Oft nicht machbar, dann Ausgleich | Sicherheit und Verfügbarkeit gehen vor |
Für Administrator- und Fernzugänge sind phishingresistente Verfahren wie Sicherheitsschlüssel nach FIDO2 die stärkere Wahl gegenüber Codes per SMS. Planen Sie von Anfang an, wie jemand mit verlorenem Faktor wieder arbeiten kann, ohne dass der Helpdesk zur Hintertür wird.
Wenn MFA in der OT nicht geht
An einer Bedienstation im Schichtbetrieb muss der Bediener sofort eingreifen können. Ältere Steuerungen kennen oft gar keine Benutzerverwaltung. Die Verordnung verlangt MFA „soweit angemessen“ und abhängig vom Schutzbedarf (Anhang Nr. 11.7). Das BSIG fordert verhältnismäßige Maßnahmen. Eine Ausnahme ist also möglich, aber nur begründet und mit Ausgleich:
- MFA an der Grenze statt am Gerät: Wer von außen oder aus dem Büronetz in die Zelle will, meldet sich mit MFA am Jump-Server an.
- Physischer Schutz: Leitstand und Schaltschränke sind abgeschlossen, der Zutritt ist geregelt.
- Rechte trennen: Am HMI nur Bedienen. Programmieren nur an der Engineering-Station mit persönlichem Konto.
- Gruppenkonten regeln: Ein Schichtkonto ist begründet, genehmigt und dokumentiert. Wer wann Schicht hatte, zeigt der Schichtplan.
- Protokollieren: Anmeldungen und Änderungen an Steuerungsprogrammen werden protokolliert.
- Befristen: Jede Ausnahme hat ein Ablaufdatum und wird beim nächsten Umbau neu bewertet.
IEC 62443-3-3 behandelt Identifizierung und Authentifizierung im ersten grundlegenden Anforderungsbereich (FR 1). Der Leitfaden zu IEC 62443-3-3 zeigt, wie Sie das je Zone einordnen.
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Hersteller von Kunststoffteilen für die Automobilindustrie mit 420 Beschäftigten ist wichtige Einrichtung. Ausgangslage: VPN mit Passwort, Administratoren arbeiten mit ihrem Alltagskonto, an den Spritzgießmaschinen gibt es ein Schichtkonto je Halle.
- Monat 1 bis 2: MFA für VPN, E-Mail und Cloud-Dienste. Sieben Administratoren erhalten eigene Admin-Konten mit Sicherheitsschlüssel.
- Monat 3: Die erste Rechteprüfung findet 14 aktive Konten ausgeschiedener Beschäftigter und zwei Dienstkonten ohne Zuständigkeit. Seitdem steht „Konten in allen Systemen gesperrt“ auf jeder Austrittscheckliste.
- Monat 4: Für die Schichtkonten gilt eine dokumentierte Ausnahme mit Ausgleich: Zugang zur Fertigungszone nur über einen Jump-Server mit MFA, Halle mit Zutrittskontrolle, Programmänderungen nur mit persönlichem Konto. Die Ausnahme läuft zwölf Monate und wird beim Retrofit der Linie 2 neu bewertet.
- Ergebnis: Die Geschäftsleitung sieht je System, wo MFA gilt, wo nicht und warum.
Checkliste
- Das Rechtekonzept ist dokumentiert und gilt auch für Dienstleister.
- Rechte werden nur auf genehmigten Antrag vergeben.
- Wechsel und Austritte entziehen alte Rechte nachweisbar.
- Administratoren nutzen eigene Admin-Konten mit MFA.
- Gemeinsame Konten und Dienstkonten sind begründet und haben eine verantwortliche Person.
- Notfallkonten sind geregelt, jede Nutzung wird nachbereitet.
- Rechte werden in festen Abständen geprüft, das Ergebnis ist dokumentiert.
- MFA gilt für Fernzugriff, Admin-Konten, E-Mail und Cloud-Dienste.
- Jede Ausnahme hat Begründung, Ausgleichsmaßnahmen, Freigabe und Ablaufdatum.
Zugriffskontrolle in Complass
Wer die Rechte in einer Tabelle führt und Austritte per E-Mail meldet, merkt Lücken erst bei der Prüfung. In Complass sehen Sie sie vorher:
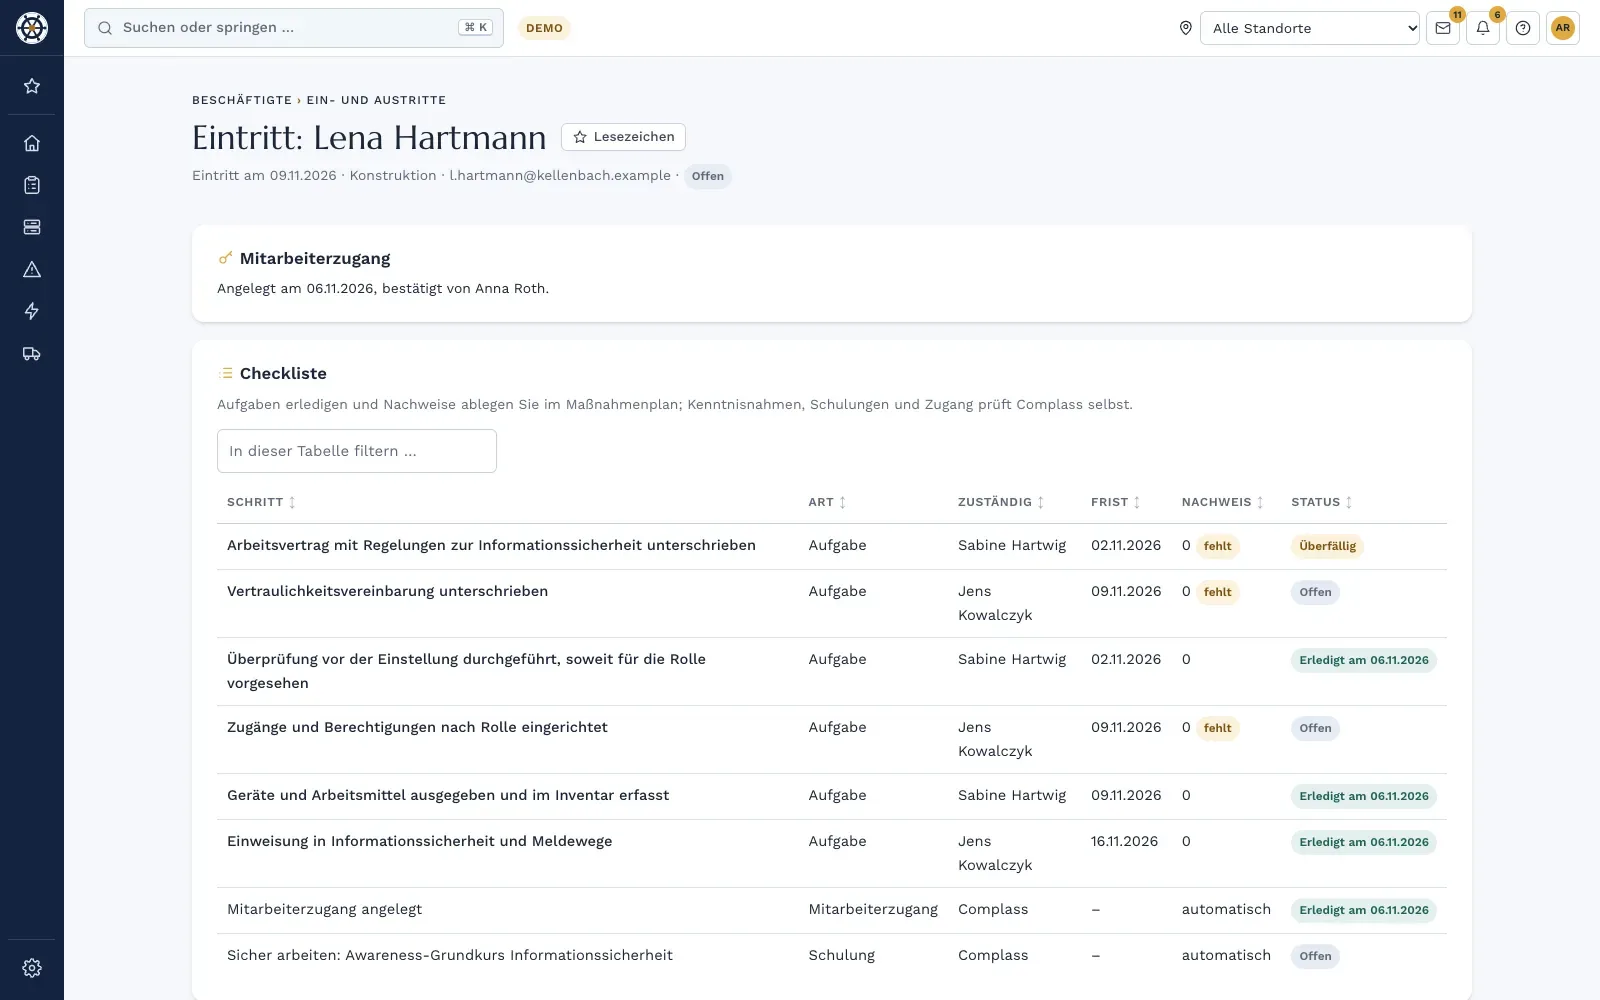
- Ein- und Austritte: Jeder Eintritt, Wechsel und Austritt läuft als Checkliste mit Zuständigkeit, Frist und Nachweis.
- Identitäten je System: Je IT- oder OT-System sehen Sie Anmeldeweg, erzwungene MFA, MFA für privilegierte Konten und die privilegierten, gemeinsamen, Dienst- und Notfallkonten. Konten übernehmen Sie aus Microsoft Entra ID, Active Directory, Okta oder einer CSV-Datei.
- Austritt mit Kontenblick: Der Austrittsfall zeigt, welche Konten der Person in anderen Systemen noch aktiv sind.
- Rechteprüfungen: Prüfende entscheiden je Konto über Behalten oder Entziehen. Der Abschluss erzeugt ein PDF-Protokoll als Nachweis.
- Ausnahmen: Eine Ausnahme erfassen Sie mit Begründung, Ausgleichsmaßnahmen und Ablaufdatum. Eine zweite Person gibt sie frei.
Identitäten und Rechteprüfungen gehören zum Asset-Modul oder zum Zusatzmodul „Berechtigungs-Reviews“.
Häufige Fragen
Gilt die Durchführungsverordnung 2024/2690 für uns?
Verbindlich nur, wenn Sie zu den dort genannten digitalen Diensten gehören, etwa Cloud-Anbieter oder Managed Service Provider. Für alle anderen gilt § 30 BSIG. Die Verordnung hilft trotzdem, weil sie zeigt, was eine Prüfung unter „angemessen“ verstehen kann.
Ist MFA für jedes Konto Pflicht?
Das Gesetz nennt MFA als Maßnahme, verlangt aber Verhältnismäßigkeit. Für Fernzugriff und Administratorkonten werden Sie eine Ausnahme kaum begründen können. Wo MFA technisch nicht geht, dokumentieren Sie Ausnahme und Ausgleich.
Wie oft müssen wir Rechte prüfen?
BSIG und Verordnung nennen keine feste Frist, die Verordnung spricht von geplanten Zeitabständen. Legen Sie Intervalle nach Risiko fest, für privilegierte Konten kürzer als für normale Konten, und prüfen Sie zusätzlich nach Umorganisationen.
Dürfen wir an der HMI ein Schichtkonto behalten?
Ja, wenn es betrieblich nötig ist und Sie es begründen, genehmigen und dokumentieren. Kombinieren Sie es mit physischem Schutz, eingeschränkten Rechten und persönlichen Konten für alle Änderungen.
Was bedeutet „gesicherte Kommunikation“ in Nr. 10?
Gemeint sind geschützte Sprach-, Video- und Textkommunikation und gegebenenfalls ein Notfallkanal innerhalb der Einrichtung, der auch funktioniert, wenn E-Mail und Telefonanlage ausfallen. Den Notfallkanal plant man am besten im Notfallmanagement mit.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Austritte, Rechteprüfungen und MFA-Abdeckung zusammen einen Nachweis ergeben.
Weiterlesen
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „Fernwartung in der OT sicher regeln: sieben Bausteine“
- Leitfaden „OT-Asset-Inventar aufbauen in sechs Schritten“
- Leitfaden „Notfallmanagement nach NIS2: BIA, Pläne und Übungen“
- Whitepaper zu NIS2
- NIS2 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG, der Durchführungsverordnung (EU) 2024/2690 und Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.