


Dieser Leitfaden zeigt den Ablauf in sieben Schritten, eine Tabelle zur Priorisierung, ein Beispiel aus der Produktion und eine Checkliste. Die Beispiele sind erfunden.
Warum Patchen in der OT anders ist
In der Büro-IT gilt: Update freigeben, verteilen, fertig. In einer Anlage geht das selten, und das hat gute Gründe.
- Verfügbarkeit zuerst: Eine Steuerung, die nach einem Update nicht wieder anläuft, stoppt die Linie. Ein Neustart ist oft nur im Stillstand möglich.
- Freigabe des Herstellers: Viele Anlagenhersteller sichern den Betrieb nur mit freigegebenen Ständen von Betriebssystem, Firmware und Software zu. Ein eigenmächtiges Update kann diese Zusage kosten.
- Wartungsfenster: Updates passen in geplante Stillstände, und die gibt es je nach Betrieb wöchentlich, monatlich oder nur einmal im Jahr.
- Lange Laufzeiten: Anlagen laufen oft deutlich länger als ihre Bedienstationen Herstellerunterstützung erhalten. Für manche Systeme kommt nie wieder ein Patch.
- Sicherheitsfunktionen: Bei Komponenten mit Safety-Funktion kann jede Änderung eine neue Bewertung nach sich ziehen.
Deshalb ist „sofort alles patchen“ in der OT kein Ziel. Das Ziel ist ein geregelter Ablauf, der für jede Schwachstelle eine begründete Entscheidung liefert: jetzt patchen, im nächsten Fenster patchen oder anders schützen.
Was Regelwerke dazu sagen
§ 30 Abs. 2 Nr. 5 BSIG verlangt von Einrichtungen im Anwendungsbereich Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von informationstechnischen Systemen, Komponenten und Prozessen, einschließlich Management und Offenlegung von Schwachstellen. Grundlage ist Art. 21 Abs. 2 lit. e der NIS2-Richtlinie. ISO/IEC 27001 behandelt das Management technischer Schwachstellen in Anhang A 8.8.
Für die OT gibt es einen eigenen Teil der Normenreihe: IEC TR 62443-2-3 ist ein Technischer Bericht zum Patch-Management in industriellen Automatisierungssystemen. Er richtet sich an Betreiber und an Hersteller und beschreibt, wie beide beim Bereitstellen, Prüfen und Einspielen von Patches zusammenarbeiten. Das BSI gibt im ICS-Security-Kompendium Empfehlungen für Betreiber industrieller Steuerungen, im IT-Grundschutz-Kompendium beschreibt der Baustein OPS.1.1.3 das Patch- und Änderungsmanagement.
Hersteller von Produkten mit digitalen Elementen trifft zusätzlich der Cyber Resilience Act: Anhang I Teil II CRA verlangt von ihnen einen Prozess zur Behandlung von Schwachstellen und die Bereitstellung von Sicherheitsupdates. Davon profitieren Sie als Betreiber, denn für Produkte, die ab dem 11.12.2027 in Verkehr gebracht werden, kommen Hinweise und Updates verlässlicher.
Der Ablauf in sieben Schritten
- Inventar als Grundlage. Ohne Hersteller, Modell und Firmware-Stand je Gerät wissen Sie nicht, ob ein Hinweis Sie betrifft. Das OT-Asset-Inventar ist deshalb Schritt eins.
- Quellen festlegen. Abonnieren Sie die Sicherheitshinweise Ihrer Hersteller, möglichst maschinenlesbar im Format CSAF. Ergänzen Sie den Katalog aktiv ausgenutzter Schwachstellen der US-Behörde CISA (KEV), die europäische Schwachstellendatenbank EUVD der ENISA und die Hinweise des BSI.
- Betroffenheit prüfen. Gleichen Sie jeden Hinweis mit Modell und Version Ihrer Assets ab. Viele Hinweise betreffen Sie gar nicht, und das dürfen Sie mit Begründung festhalten.
- Bewerten und priorisieren. Entscheidend sind nicht nur der Schweregrad, sondern auch aktive Ausnutzung, Erreichbarkeit des Systems und seine Bedeutung für den Prozess.
- Freigabe und Test. Holen Sie die Freigabe des Anlagen- oder Systemherstellers ein und testen Sie das Update an einer Testanlage, einem Ersatzgerät oder zuerst an einer weniger kritischen Linie.
- Einspielen im Wartungsfenster. Planen Sie das Update in einen Stillstand ein, sichern Sie vorher Projekt und Konfiguration und legen Sie fest, wann Sie auf den alten Stand zurückgehen.
- Dokumentieren und nachprüfen. Halten Sie fest, was wann auf welchem Gerät eingespielt wurde, und prüfen Sie danach, ob der neue Stand im Inventar steht und der Fund geschlossen ist.
Priorisierung im Vergleich
Die Tabelle ist ein Vorschlag. Fristen legen Sie selbst fest, passend zu Ihren Wartungsfenstern und Ihrer Risikobewertung.
| Lage | Beispiel | Vorgehen |
|---|---|---|
| Aktiv ausgenutzt, System erreichbar | Eintrag im KEV-Katalog, Gerät mit Fernwartungszugang | Sofort Zugang schließen oder einschränken, Patch im nächstmöglichen Fenster |
| Aktiv ausgenutzt, System gut abgeschottet | Steuerung in eigener Zone ohne Verbindung nach außen | Abschottung prüfen, Patch im nächsten regulären Fenster |
| Hoher Schweregrad, keine bekannte Ausnutzung | Herstellerhinweis zu einer HMI-Software | Planmäßig testen und im regulären Fenster einspielen |
| Niedriger Schweregrad oder nur lokal ausnutzbar | Angriff nur mit Zugang vor Ort möglich | Mit dem nächsten größeren Update einspielen |
| Kein Patch oder keine Freigabe | Bedienstation ohne Herstellerunterstützung | Kompensierende Maßnahmen, Ausnahme mit Ablaufdatum |
Wenn kein Patch möglich ist
Für viele OT-Systeme gibt es keinen Patch, noch keine Freigabe oder kein passendes Wartungsfenster. Dann schützen Sie das System auf anderem Weg:
- Abschotten: Legen Sie das System in eine eigene Zone und lassen Sie nur die nötigen Verbindungen zu.
- Fernzugänge regeln: Schließen Sie direkte Zugänge und lassen Sie Fernwartung nur über einen kontrollierten Weg zu.
- Angriffsfläche verkleinern: Schalten Sie nicht benötigte Dienste und Schnittstellen ab, sperren Sie USB-Ports.
- Allowlisting: Lassen Sie auf Bedienstationen nur bekannte Programme laufen.
- Überwachen: Achten Sie mit OT-Monitoring auf ungewöhnliche Verbindungen zu genau diesem System.
Halten Sie jede solche Entscheidung fest: welches System, welche Schwachstelle, welche Maßnahmen, wer entschieden hat und bis wann die Entscheidung gilt. Eine Ausnahme ohne Ablaufdatum wird schnell zum Dauerzustand.
Beispiel aus der Produktion
Das Beispiel ist erfunden. Ein Hersteller von Kunststoffteilen erhält über den CSAF-Feed eines Steuerungsherstellers einen Hinweis zu einer Firmware. Die Schwachstelle steht im KEV-Katalog.
- Betroffenheit: Der Abgleich mit dem Inventar zeigt zwölf betroffene Steuerungen aus zwei Modellreihen. Drei davon sind über einen Fernwartungszugang des Maschinenlieferanten erreichbar.
- Sofort: Der Fernwartungszugang für diese drei Steuerungen wird bis zum Update geschlossen. Der Lieferant meldet sich bei Bedarf und erhält eine Freigabe je Sitzung.
- Freigabe und Test: Für die erste Modellreihe gibt der Hersteller die neue Firmware frei. Die Instandhaltung testet sie an einer Ersatzsteuerung, Projekt und Konfiguration sind gesichert.
- Einspielen: Das Update läuft im geplanten Wochenend-Stillstand. Der Rückfall auf den alten Stand ist vorbereitet, wird aber nicht gebraucht.
- Ohne Patch: Für die zweite Modellreihe gibt es noch keine Freigabe. Die Steuerungen bleiben in ihrer Zone ohne Außenverbindung, die Entscheidung gilt bis zur nächsten Prüfung in drei Monaten.
Was Sie dokumentieren sollten
- Quelle und Datum des Hinweises
- Betroffene Assets mit Firmware- oder Software-Stand
- Bewertung und Priorität mit Begründung
- Freigabe des Herstellers und Testergebnis
- Datum des Einspielens, neuer Stand, durchführende Person
- Bei Ausnahmen: Maßnahmen, Entscheider, Ablauf- oder Prüfdatum
So beantworten Sie die Frage eines Prüfers nach dem Umgang mit Schwachstellen mit Belegen statt mit einer Beschreibung.
Checkliste
- Das OT-Asset-Inventar enthält Hersteller, Modell und Firmware-Stand.
- Die Quellen für Herstellerhinweise sind festgelegt und abonniert.
- Jeder Hinweis wird auf Betroffenheit geprüft.
- Die Priorität berücksichtigt aktive Ausnutzung und Erreichbarkeit.
- Freigaben der Hersteller werden eingeholt und dokumentiert.
- Updates werden vor dem Einspielen getestet.
- Wartungsfenster und Rückfallplan sind festgelegt.
- Systeme ohne Patch haben kompensierende Maßnahmen und ein Prüfdatum.
- Eingespielte Stände werden im Inventar nachgezogen.
Patch-Management in Complass
Hinweise per E-Mail, Bewertungen in Excel und Freigaben im Postfach: So verliert jeder den Überblick. Im Baustein Vulnerability-Management behalten Sie ihn:
- Abgleich mit dem Inventar: Software und Firmware Ihrer Assets werden mit NVD, CISA KEV, EPSS und ENISA EUVD abgeglichen. Die Daten liegen gespiegelt auf dem Server, Ihre Angaben verlassen das Portal nicht.
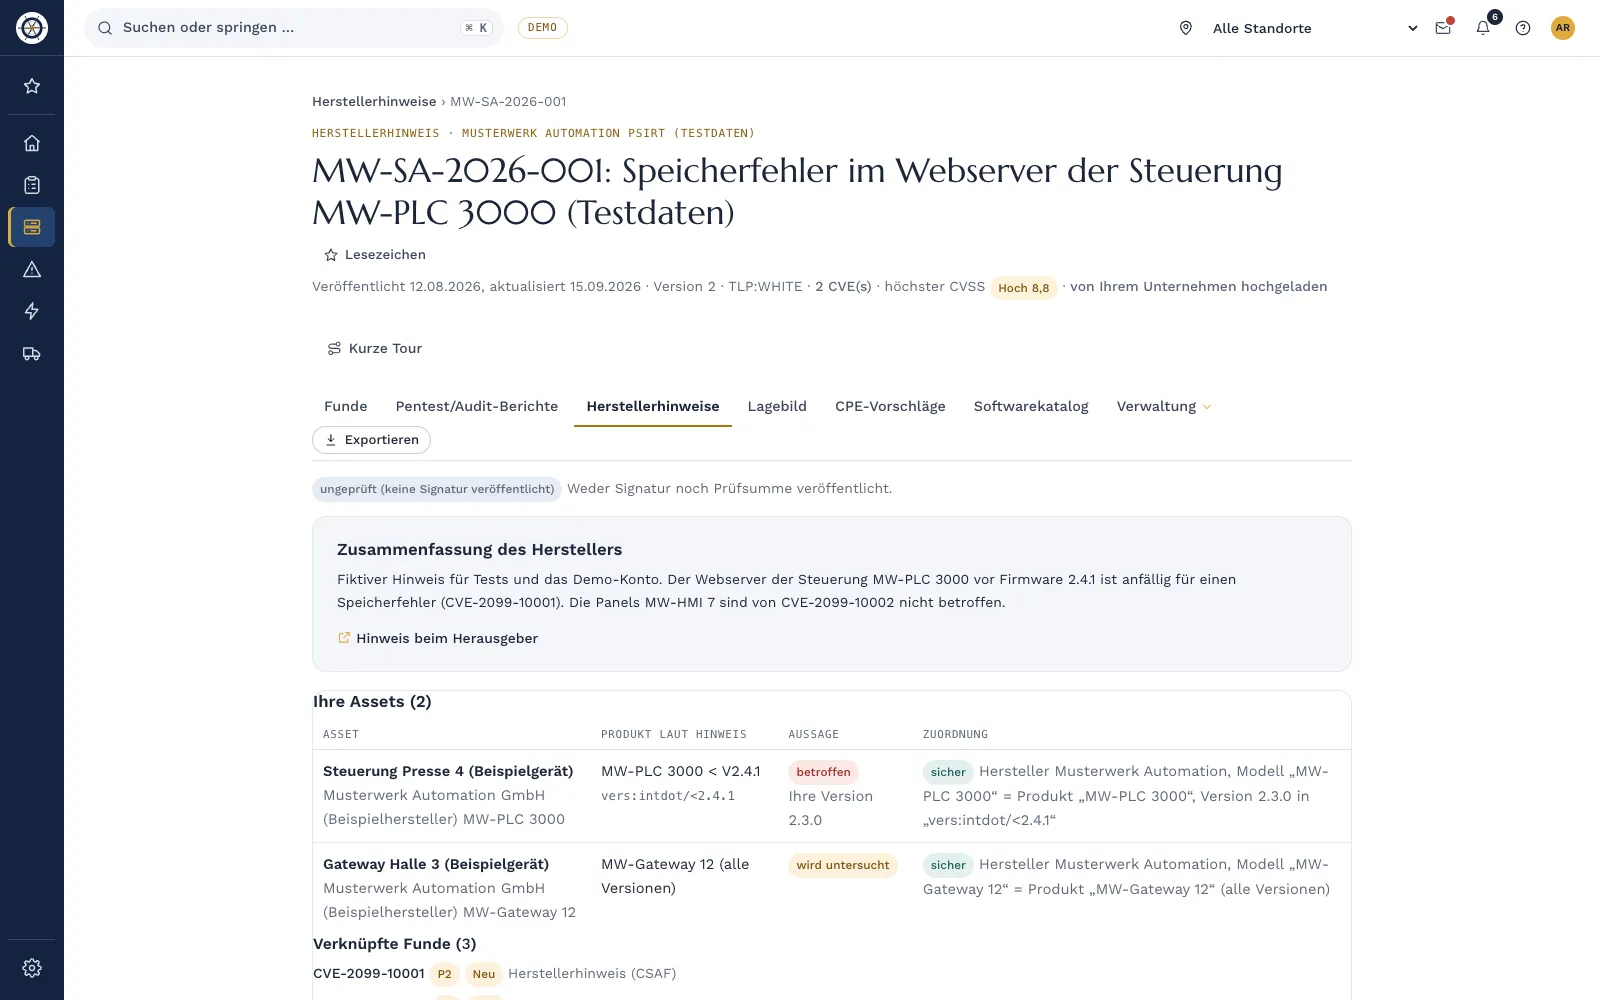
- Herstellerhinweise im CSAF-Format: Sie laden Hinweise hoch oder lassen sie aus ausgewählten öffentlichen Feeds laden. Signatur und Prüfsumme werden geprüft, Treffer an Modell und Firmware-Version werden Funde mit den Maßnahmen des Herstellers.
- Priorität mit Begründung: P1 bis P4 aus Schweregrad, Exposition, Kritikalität, aktiver Ausnutzung und EPSS, jeweils mit Frist.
- In den Maßnahmenplan: Empfohlene Maßnahmen übernehmen Sie mit einem Klick als Aufgabe.
- Befristete Entscheidungen: Eine Risikoakzeptanz hat immer ein Enddatum. Systeme ohne Herstellerunterstützung markieren Sie als „bewusst betrieben, kompensiert“, mit Maßnahmen und Prüfdatum.
Häufige Fragen
Müssen wir jeden Patch sofort einspielen?
Nein. Wichtig ist eine begründete Entscheidung je Schwachstelle. Aktiv ausgenutzte Schwachstellen an erreichbaren Systemen gehen vor, anderes kann in das nächste reguläre Wartungsfenster.
Was tun, wenn der Anlagenhersteller ein Update nicht freigibt?
Fragen Sie nach einem Termin für die Freigabe und schützen Sie das System bis dahin mit kompensierenden Maßnahmen. Halten Sie die Entscheidung mit Prüfdatum fest. Für neue Anlagen gehört die Freigabe von Sicherheitsupdates in den Liefervertrag.
Reicht ein Virenschutz statt Patches?
Nein. Virenschutz oder Allowlisting senken das Risiko, schließen aber keine Schwachstelle. Sie sind eine kompensierende Maßnahme, kein Ersatz für ein Update, das verfügbar und freigegeben ist.
Was ist CSAF und warum hilft es?
CSAF ist ein offenes, maschinenlesbares Format für Sicherheitshinweise. Mit CSAF lässt sich ein Hinweis automatisch mit Modell und Version Ihrer Assets abgleichen, statt PDF-Hinweise von Hand zu lesen.
Wer ist für das Patchen in der OT zuständig?
Meist die Instandhaltung oder Steuerungstechnik, weil sie die Anlage und die Stillstände kennt. Die OT-Security bewertet und überwacht, die Produktion stimmt die Wartungsfenster ab.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie aus einem Herstellerhinweis ein bewerteter Fund mit Aufgabe und Frist wird.
Weiterlesen
- Leitfaden „OT-Asset-Inventar aufbauen in sechs Schritten“
- Leitfaden „Zonen und Conduits nach IEC 62443 erklärt“
- Leitfaden „Fernwartung in der OT sicher regeln: sieben Bausteine“
- Leitfaden „CRA: Schwachstellenprozess und CSAF“
- Vulnerability-Management: Schwachstellen finden, priorisieren, abarbeiten
- IEC 62443 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut von BSIG und CRA und Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.