

Dieser Leitfaden zeigt, woran Sie eine gute Kennzahl erkennen, wann ein Test mehr aussagt als eine Zahl und wie ein Bericht aussieht, mit dem die Leitung entscheiden kann. Die Beispiele sind erfunden.
Was das Gesetz verlangt
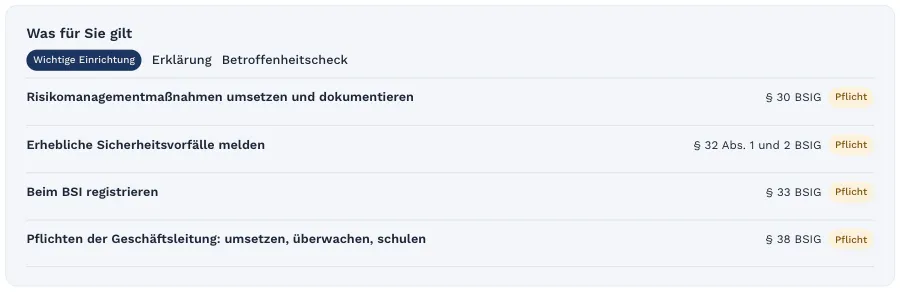
- § 30 Abs. 1 BSIG: Die Maßnahmen müssen geeignet, verhältnismäßig und wirksam sein, und die Einrichtung muss die Einhaltung dokumentieren.
- § 30 Abs. 2 Nr. 6 BSIG: Zu den Mindestmaßnahmen gehören Konzepte und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen. Die europäische Grundlage ist Art. 21 Abs. 2 Buchst. f NIS2-Richtlinie.
- § 38 Abs. 1 BSIG: Die Geschäftsleitung setzt die Maßnahmen um und überwacht ihre Umsetzung. Überwachen kann sie nur, was jemand misst und ihr vorlegt.
Konkreter wird die Durchführungsverordnung (EU) 2024/2690 in Nummer 7 ihres Anhangs. Sie gilt unmittelbar nur für bestimmte digitale Dienste, etwa Cloud-Anbieter und Managed Service Provider (§ 30 Abs. 3 BSIG). Ihre Gliederung taugt aber für jedes Unternehmen als Vorlage. Sie fragt, welche Maßnahmen zu überwachen und zu messen sind, mit welcher Methode, wann, durch wen, wann die Ergebnisse ausgewertet werden und wer sie bewertet. Das Konzept berücksichtigt die Risikobewertung und frühere erhebliche Sicherheitsvorfälle und wird in geplanten Abständen überprüft, außerdem nach erheblichen Vorfällen und wesentlichen Änderungen.
Die ENISA hat dazu im Juni 2025 eine unverbindliche Umsetzungshilfe veröffentlicht, die Technical Implementation Guidance. Wer ISO/IEC 27001 kennt, findet denselben Gedanken in Abschnitt 9.1 (Überwachung, Messung, Analyse und Bewertung). ISO/IEC 27004 ist die zugehörige Leitlinie zum Messen.
Drei Wege, Wirksamkeit zu belegen
Kennzahlen allein reichen selten. Kombinieren Sie drei Arten von Nachweisen:
- Kennzahlen: Laufende Werte aus Ihren Daten, etwa der Anteil bewerteter kritischer Lieferanten. Sie zeigen Trends und frühe Abweichungen.
- Tests: Eine Maßnahme wird praktisch ausprobiert: Wiederherstellungstest, Notfallübung, Phishing-Übung, Penetrationstest. Ein Test zeigt, ob etwas im Ernstfall funktioniert, nicht nur, ob es auf dem Papier existiert.
- Interne Prüfungen: Ein internes Audit oder eine Stichprobe prüft, ob Abläufe so gelebt werden, wie sie beschrieben sind. Das deckt auf, was Kennzahlen nicht sehen, zum Beispiel einen Fernzugang, der nie im Register stand.
Faustregel: Für jede wichtige Maßnahme mindestens eine Kennzahl oder ein Test pro Jahr, für die kritischsten beides.
Gute Kennzahl oder Eitelkeitskennzahl?
Eine Eitelkeitskennzahl sieht gut aus und ändert nichts. „12.000 abgewehrte Angriffe im Monat“ beschreibt die Arbeit der Firewall, nicht die Sicherheit des Unternehmens. „100 % der Mitarbeitenden geschult“ sagt nichts darüber, ob jemand eine Phishing-Mail meldet.
Eine gute Kennzahl erfüllt fünf Bedingungen:
- Sie gehört zu einer Maßnahme und einem Risiko. Sie wissen, welche Frage sie beantwortet.
- Sie hat einen Sollwert und eine Warnschwelle. Erst dann gibt es „im Soll“ und „nicht im Soll“.
- Sie hat eine verantwortliche Person. Jemand misst und erklärt Abweichungen.
- Sie ist reproduzierbar. Die Quelle ist festgelegt, nicht eine Schätzung im Termin.
- Sie führt zu einer Entscheidung. Prüffrage: Was würden wir anders machen, wenn der Wert schlechter wäre? Lautet die Antwort „nichts“, streichen Sie die Kennzahl.
Achten Sie auch auf die Grundgesamtheit. Eine Patchquote von 98 % kann gut aussehen und trotzdem genau die Bedienstationen der Produktion auslassen. Messen Sie deshalb dort, wo das Risiko liegt, nicht über alles gemittelt.
Das Messkonzept in sechs Schritten
- Maßnahmen auswählen. Beginnen Sie mit den zehn Themen aus § 30 Abs. 2 BSIG und priorisieren Sie nach Ihrer Risikobewertung.
- Methode festlegen. Kennzahl, Test oder interne Prüfung, mit Quelle und Berechnung.
- Sollwert und Warnschwelle setzen. Begründen Sie beide kurz. Ein Ziel von 100 % ist nur sinnvoll, wenn Sie es halten können.
- Rhythmus und Zuständigkeit klären. Wer misst wann, wer wertet aus, wer bewertet?
- Berichten. Fassen Sie die Ergebnisse für die Geschäftsleitung zusammen, mit Trend und Entscheidungsbedarf.
- Konzept überprüfen. Mindestens einmal im Jahr und nach jedem erheblichen Vorfall: Messen wir noch das Richtige?
Beispiel: Kennzahlen eines Industrieunternehmens
Das Beispiel ist erfunden. Ein Maschinenbauer mit 600 Beschäftigten und zwei Werken ist wichtige Einrichtung. Er hat seine Kennzahlen auf eine Seite gebracht. Die Sollwerte sind Beispiele aus diesem Unternehmen, keine gesetzlichen Vorgaben.
| Thema (§ 30 Abs. 2 BSIG) | Kennzahl oder Test | Sollwert | Quelle | Rhythmus |
|---|---|---|---|---|
| Nr. 1 Risikoanalyse | Risiken über der Akzeptanzgrenze ohne Entscheidung | 0 | Risikoregister | monatlich |
| Nr. 2 Vorfälle | Zeit vom Erkennen bis zur ersten Bewertung, Median | höchstens 4 Stunden | Vorfallregister | vierteljährlich |
| Nr. 3 Betrieb | Wiederherstellungstest der MES-Datenbank innerhalb der geplanten Wiederanlaufzeit | bestanden | Testprotokoll | halbjährlich |
| Nr. 4 Lieferkette | Kritische Lieferanten mit gültiger Bewertung | mindestens 95 % | Lieferantenregister | monatlich |
| Nr. 5 Schwachstellen | Kritische Schwachstellen in der OT ohne Patch oder Ausgleichsmaßnahme nach Frist | 0 | Schwachstellenliste | monatlich |
| Nr. 6 Wirksamkeit | Wichtige Maßnahmen mit Kennzahl oder Test in den letzten 12 Monaten | 100 % | Messkonzept | jährlich |
| Nr. 7 Schulung | Meldequote der Phishing-Übung | steigend, mindestens 60 % | Übungsauswertung | halbjährlich |
| Nr. 9 Zugriff | Fernzugänge zur OT mit Freigabe und Ablaufdatum | 100 % | Fernzugangsregister | monatlich |
| Nr. 10 MFA | Administrator- und Fernzugangskonten mit MFA | 100 % | Verzeichnisdienst | monatlich |
Zwei Zeilen zeigen den Unterschied zur Eitelkeitskennzahl. Bei Schulung zählt die Meldequote, nicht die Teilnahme. Bei Schwachstellen zählt die Behandlung mit Patch oder Ausgleichsmaßnahme, weil sich viele Steuerungen nicht sofort patchen lassen.
Was das erste Quartal zeigte: Der Wiederherstellungstest der MES-Datenbank dauerte deutlich länger als geplant, weil ein Schlüssel für das Backup nur auf einem Laptop lag. Aus dem Befund wurde eine Korrekturmaßnahme mit Termin, und der Wiederholungstest im nächsten Halbjahr bestand. Genau das ist Wirksamkeit messen: Eine Schwäche fällt im Test auf, nicht im Ernstfall.
Der Bericht an die Geschäftsleitung
Die Leitung braucht keine Rohdaten, sondern eine Grundlage für Entscheidungen. Bewährt hat sich ein vierteljährlicher Bericht mit:
- Ampel je Thema mit Text, nicht nur Farbe: „im Soll“, „Warnschwelle erreicht“, „nicht im Soll“.
- Trend statt Momentaufnahme: Der Verlauf über mehrere Quartale zeigt, ob Maßnahmen greifen.
- Erklärung jeder Abweichung: Ursache, Maßnahme, verantwortliche Person, Termin.
- Ergebnisse der Tests und Prüfungen: bestanden, nicht bestanden, was folgt.
- Entscheidungsbedarf: Budget, Personal, Risikoakzeptanz.
Halten Sie fest, dass die Leitung den Bericht erhalten und was sie beschlossen hat. Das belegt die Überwachung nach § 38 Abs. 1 BSIG. Welche weiteren Pflichten die Leitung hat, erklärt der Leitfaden zu § 38 BSIG.
Checkliste
- Für jede wichtige Maßnahme ist eine Kennzahl, ein Test oder eine interne Prüfung festgelegt.
- Jede Kennzahl hat Quelle, Berechnung, Sollwert und Warnschwelle.
- Jede Kennzahl hat eine verantwortliche Person.
- Kennzahlen ohne Folge für Entscheidungen sind gestrichen.
- Tests für Wiederherstellung, Notfall und Phishing sind geplant und ausgewertet.
- Interne Prüfungen decken die kritischsten Maßnahmen ab.
- Die Geschäftsleitung erhält regelmäßig einen Bericht mit Trend und Entscheidungsbedarf.
- Abweichungen führen zu Korrekturmaßnahmen mit Termin und Wiederholungsprüfung.
- Das Messkonzept wird jährlich und nach erheblichen Vorfällen überprüft.
Wirksamkeit messen mit Complass
In Excel wird jede Kennzahl von Hand zusammengetragen, und der Bericht entsteht am Abend vor der Sitzung. In Complass kommen die Werte aus den Daten, mit denen Sie ohnehin arbeiten:
- Kennzahlen im Verlauf: Complass hält wichtige Kennzahlen jede Nacht fest, etwa überfällige Risikobehandlungen, offene kritische und hohe Schwachstellen oder bewertete kritische und hohe Lieferanten, und zeigt den Verlauf über 30 Tage, 90 Tage oder 12 Monate.
- Ziele mit Ampel: Sie legen messbare Ziele mit Sollwert, Warnschwelle, verantwortlicher Person und Frist an, gemessen an einer Kennzahl aus Complass oder an selbst erfassten Werten. Die Ampel zeigt Symbol und Text.
- Kontrolltests: Complass prüft täglich automatisch, ob Ihre Daten eine Maßnahme noch belegen, zum Beispiel MFA für Administratoren oder die letzte ausgewertete Notfallübung. Jeder Test zählt als Nachweis.
- Management-Bericht: Ein PDF oder eine PowerPoint-Datei mit Umsetzungsstand, Risiken, Vorfällen, Schwachstellen und dem Verlauf der Kennzahlen. Einschätzung und Beschlüsse tragen Sie selbst ein.
- Feststellungen: Verfehlte Kennzahlen, Übungsergebnisse und Auditfunde erfassen Sie im Feststellungsregister, mit Korrekturmaßnahme und Wirksamkeitsprüfung.
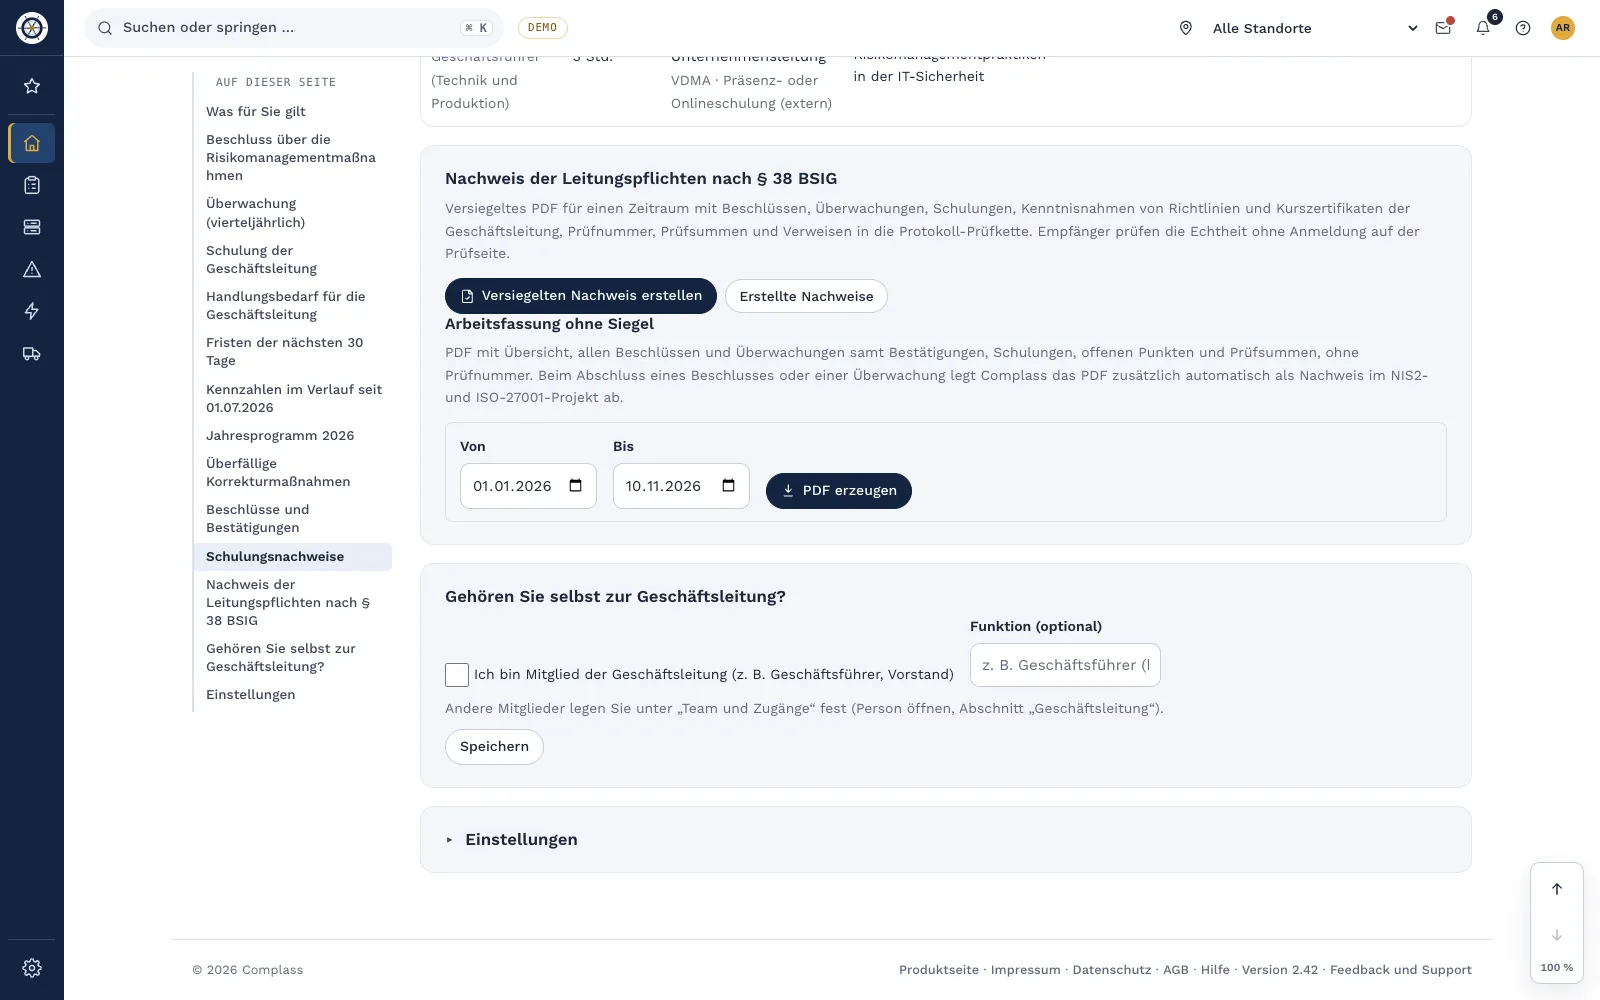
- Nachweis nach § 38 BSIG: Ein versiegeltes PDF fasst Beschlüsse, Überwachungen und Schulungen der Geschäftsleitung für einen Zeitraum zusammen.
Häufige Fragen
Schreibt das Gesetz bestimmte Kennzahlen vor?
Nein. § 30 Abs. 2 Nr. 6 BSIG verlangt Konzepte und Verfahren zur Bewertung der Wirksamkeit, aber keine bestimmten Kennzahlen oder Sollwerte. Sie wählen sie passend zu Ihren Risiken und begründen die Wahl.
Wie viele Kennzahlen sind sinnvoll?
So wenige wie möglich, so viele wie nötig. Für den Bericht an die Leitung reichen oft zehn bis fünfzehn. Weitere Werte können die Fachbereiche für sich führen.
Ersetzt ein ISO-27001-Zertifikat die Wirksamkeitsprüfung?
Nicht automatisch. Bei der Zertifizierung wird auch geprüft, ob Ihr ISMS nach Abschnitt 9.1 misst und bewertet. Ob sein Geltungsbereich alle Dienste und Anlagen abdeckt, die unter NIS2 fallen, prüfen Sie gesondert.
Wie oft sollten wir messen?
Das hängt von der Maßnahme ab. Laufende Kennzahlen eignen sich für monatliche Auswertungen, Wiederherstellungstests und Notfallübungen eher für halbjährliche oder jährliche. Legen Sie den Rhythmus im Messkonzept fest und halten Sie ihn ein.
Was tun, wenn eine Kennzahl rot ist?
Erklären, nicht verstecken. Halten Sie Ursache, Korrekturmaßnahme, Termin und verantwortliche Person fest und prüfen Sie danach, ob die Maßnahme gewirkt hat. Ein offen dokumentierter roter Wert mit Plan überzeugt mehr als eine Seite voller grüner Felder.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Kennzahlen, Ziele und Kontrolltests in einen Bericht für die Geschäftsleitung münden.
Weiterlesen
- Leitfaden „Geschäftsleitung und NIS2: was § 38 BSIG verlangt“
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „Managementbewertung nach ISO 27001 mit Vorlage“
- Whitepaper für die Geschäftsleitung
- NIS2 in Complass
- Compliance-Management: Ziele, Kennzahlen und Kontrolltests
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG und der Durchführungsverordnung (EU) 2024/2690 sowie Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.