


Dieser Leitfaden zeigt, wie die Norm aufgebaut ist, wie Betreiber und Integratoren damit arbeiten und wie Sie je Zone die Lücke zwischen Ziel und Fähigkeit finden. Die Beispiele sind erfunden.
Was IEC 62443-3-3 regelt
IEC 62443-3-3 gehört zur Gruppe „System“ der Normenreihe. Die gültige Ausgabe stammt von 2013 und ist inhaltsgleich mit ANSI/ISA-62443-3-3-2013. Sie betrachtet das Steuerungssystem als Ganzes, nicht das einzelne Gerät.
- Vorher kommt IEC 62443-3-2. Die Risikobewertung teilt die Anlage in Zonen und Conduits und legt je Zone ein Ziel-Security-Level (SL-T) fest.
- IEC 62443-3-3 übersetzt dieses Ziel in konkrete technische Anforderungen an das System.
- Für einzelne Komponenten gilt IEC 62443-4-2. Ein Zertifikat für ein Gerät sagt deshalb noch nicht, welches Level das System erreicht.
Die Norm verlangt keine bestimmten Produkte. Sie beschreibt, was das System leisten soll. Wie Sie das erreichen, mit Funktionen der Komponenten, mit Maßnahmen an der Zonengrenze oder organisatorisch, bleibt Ihre Entscheidung.
Aufbau: von der Grundanforderung zur Erweiterung
Die Norm ist in drei Ebenen gegliedert:
- Foundational Requirements (FR). Sieben Grundanforderungen bilden die oberste Ebene.
- System Requirements (SR). Jede FR enthält mehrere Systemanforderungen, nummeriert wie „SR 5.2“ für die zweite SR in FR 5.
- Requirement Enhancements (RE). Erweiterungen verschärfen eine SR und gelten ab einem bestimmten Security Level.
Die Tabelle zeigt die Verteilung. Die Zahlen folgen der Nummerierung der Ausgabe 2013, die Fragen in der letzten Spalte sind unsere eigene Übersetzung in die Praxis.
| FR | Grundanforderung | SR | RE | Frage für die Anlage |
|---|---|---|---|---|
| FR 1 | Identifizierung und Authentifizierung | 13 | 11 | Wissen wir, wer oder was sich anmeldet? |
| FR 2 | Nutzungskontrolle | 12 | 12 | Darf diese Person oder dieses Gerät das tun, und ist es protokolliert? |
| FR 3 | Systemintegrität | 9 | 10 | Bleiben Programme, Daten und Kommunikation unverändert? |
| FR 4 | Vertraulichkeit der Daten | 3 | 3 | Sind Rezepturen und Zugangsdaten geschützt? |
| FR 5 | Eingeschränkter Datenfluss | 4 | 7 | Läuft nur erlaubter Verkehr zwischen den Zonen? |
| FR 6 | Rechtzeitige Reaktion auf Ereignisse | 2 | 1 | Sehen wir Auffälligkeiten rechtzeitig? |
| FR 7 | Verfügbarkeit von Ressourcen | 8 | 5 | Läuft die Anlage unter Last weiter und ist sie wiederherstellbar? |
| Summe | 51 | 49 |
Wie das Security Level die Anforderungen bestimmt
Das Security Level gilt je FR. Für ein SL-T 2 in FR 5 müssen alle SR aus FR 5 erfüllt sein, dazu die Erweiterungen, die die Norm für SL 2 vorsieht. Die Zuordnung steht in Anhang B der Norm.
Am Beispiel der Zonengrenze, SR 5.2, in eigenen Worten:
- SL 1: Die Grenze zwischen Zonen wird überwacht und kontrolliert.
- SL 2: Zusätzlich gilt „alles sperren, nur Benötigtes erlauben“ (RE 1).
- SL 3: Zusätzlich lässt sich die Zone von außen abtrennen (RE 2), und bei einem Ausfall sperrt die Grenze, statt alles durchzulassen (RE 3).
Zwei Besonderheiten sollten Sie kennen:
- Manche SR gelten erst ab SL 2, zum Beispiel SR 1.8 (PKI-Zertifikate nutzen), SR 6.2 (kontinuierliche Überwachung) und SR 7.8 (Komponenteninventar). SR 2.7 und SR 2.12 gelten erst ab SL 3.
- Erweiterungen bauen aufeinander auf. Eine RE ab SL 2 gilt auch bei SL 3 und SL 4.
Eine höhere Stufe bedeutet also nicht einfach „mehr Sicherheit“, sondern eine konkrete, prüfbare Liste zusätzlicher Funktionen.
Wer die Norm wie nutzt
Dieselbe Norm hat für jede Rolle eine andere Aufgabe:
- Betreiber (Asset Owner). Er legt das SL-T je Zone fest und gibt es frei. Mit IEC 62443-3-3 prüft er, ob seine bestehende Anlage das Ziel erreicht, und plant Maßnahmen für die Lücken.
- Integrator. Er setzt das SL-T im Systemdesign um. Er wählt Komponenten mit passender Fähigkeit (SL-C), plant Zonengrenzen, dokumentiert die Konfiguration und weist das Ergebnis in FAT und SAT nach. Seine eigenen Anforderungen stehen in IEC 62443-2-4.
- Hersteller eines Systems. Er gibt an, welches SL-C sein System je FR erreicht, wenn es richtig konfiguriert ist.
Wichtig für die Zusammenarbeit: Das SL-T ist eine Anforderung des Betreibers. Das SL-C ist eine Fähigkeit. Was die Anlage tatsächlich erreicht (SL-A), zeigt erst der Abgleich vor Ort. Mehr dazu im Leitfaden „Security Level in IEC 62443“.
Die Lücke je Zone in sechs Schritten
- SL-T je Zone und FR übernehmen. Grundlage ist die freigegebene Risikobewertung nach IEC 62443-3-2. Oft genügt ein Wert je Zone, für wichtige Zonen lohnt sich ein Wert je FR.
- Anforderungen auswählen. Je Zone gelten alle SR und die RE bis zum SL-T. Was oberhalb liegt, markieren Sie mit Begründung als nicht gefordert.
- SL-C ermitteln. Nutzen Sie Herstellerangaben, Zertifikate und Security-Handbücher. Bei Altsystemen ohne Angaben prüfen Sie selbst, etwa ob ein Bedienpanel persönliche Konten kennt.
- Zustand bewerten. Halten Sie je Anforderung fest: anwendbar oder nicht, Umsetzungsstand, Nachweis. Ohne Nachweis gilt eine Anforderung im Audit als nicht erfüllt.
- Kompensieren, wo nötig. Kann ein System eine Anforderung nicht erfüllen, sieht die Norm kompensierende Gegenmaßnahmen vor, zum Beispiel eine enge Regel an der Zonengrenze. Notieren Sie, welche SR die Maßnahme ersetzt und bis wann sie gelten soll.
- Maßnahmen planen. Jede offene Lücke wird eine Aufgabe mit Verantwortlichen und Termin.
Bewerten Sie die Zone als Ganzes, nicht jedes Gerät einzeln. Entscheidend ist, ob die Zone die Anforderung erfüllt, gegebenenfalls durch Maßnahmen an ihrer Grenze.
Beispiel aus der Produktion
Das Beispiel ist erfunden. Ein Hersteller von Kunststoffteilen lässt eine neue Spritzgießlinie von einem Integrator aufbauen. Die Risikobewertung ergibt für die Zone „Linie 4“ SL-T 2 in allen FR. Der Integrator plant nach IEC 62443-3-3 und übergibt eine Liste der Komponenten mit ihrem SL-C.
Beim gemeinsamen Abgleich vor der Abnahme zeigen sich vier Lücken:
- SR 1.1, RE 1 (eindeutige Identifizierung): Das Bedienpanel kann persönliche Konten, eingerichtet ist ein Gruppenkonto. Die Konten werden aktiviert, eine Investition ist nicht nötig.
- SR 5.2, RE 1 (alles sperren, nur Benötigtes erlauben): An der Zonengrenze steht noch eine offene Regel aus der Inbetriebnahme. Sie wird durch Regeln für die tatsächlich benötigten Verbindungen ersetzt.
- SR 7.3, RE 1 (Backups verifizieren): Sicherungen der Steuerungsprogramme liegen vor, eine Wiederherstellung wurde nie getestet. Ein Test vor der Abnahme kommt in den Plan.
- Altsteuerung aus Linie 3: Ein übernommenes Gerät kennt keine Anmeldung. Die Zonengrenze erlaubt Schreibzugriffe nur von der Engineering-Station, Programmänderungen laufen nach dem Vier-Augen-Prinzip, bis das Gerät getauscht wird.
Ergebnis: Der Betreiber nimmt die Linie mit einem dokumentierten Restplan ab, und der Integrator kann jede Aussage mit Nachweisen belegen.
Typische Fehler
- Ein Komponentenzertifikat als Systemnachweis lesen. Ein SL-C nach IEC 62443-4-2 sagt nichts über Konfiguration und Architektur der Anlage.
- Erweiterungen pauschal abhaken. Maßgeblich ist das SL-T jeder einzelnen Zone und FR, nicht ein Durchschnitt.
- „Teilweise umgesetzt“ ohne Erklärung. Beschreiben Sie, was fehlt. Genau das ist später die Maßnahme.
- Funktionen vorhanden, aber aus. Viele Lücken entstehen, weil vorhandene Funktionen nicht eingeschaltet sind.
- Kompensation ohne Ende. Ersatzmaßnahmen brauchen einen Plan für die Ablösung.
Gesetze und Normen im Zusammenspiel
IEC 62443-3-3 ist eine Norm, kein Gesetz. Verbindlich wird sie durch Vertrag, Ausschreibung oder Kundenvorgabe. Für Einrichtungen im Anwendungsbereich von NIS2 ist sie trotzdem relevant: Nach § 30 Abs. 2 Satz 1 BSIG sollen die Risikomanagementmaßnahmen den Stand der Technik einhalten und die einschlägigen europäischen und internationalen Normen berücksichtigen. Für die Steuerungstechnik ist IEC 62443 eine solche Norm.
Checkliste
- Das SL-T je Zone, bei Bedarf je FR, ist freigegeben
- Für jede Zone ist festgelegt, welche SR und RE gelten
- Nicht geforderte Erweiterungen sind mit Begründung markiert
- SL-C-Angaben der Hersteller und Integratoren liegen vor
- Altsysteme ohne Angaben sind selbst geprüft
- Jede Anforderung hat Status und Nachweis
- Kompensierende Maßnahmen nennen die ersetzte SR und ein Enddatum
- Jede Lücke ist eine Aufgabe mit Verantwortlichen
IEC 62443-3-3 in Complass
Eine Tabelle mit 100 Zeilen je Zone ist schnell angelegt und schnell veraltet. Mit gebuchtem Modul IEC 62443 arbeiten Betreiber und Integratoren in Complass auf demselben Stand:
- Zwei Kataloge. Die 51 Systemanforderungen und die 49 Erweiterungen bewerten Sie mit Anwendbarkeit, Status, Nachweis und Verantwortlichen.
- Stufenfilter. Mit „Nicht gefordert bei SL-T 2“ und der Sammelbearbeitung markieren Sie alle Erweiterungen oberhalb Ihres Ziels in einem Schritt mit Begründung.
- Umsetzungshilfe. Je Anforderung nennt sie Ziel, Schritte, typische Nachweise und häufige Feststellungen. Einen Schritt übernehmen Sie als Aufgabe in den Maßnahmenplan.
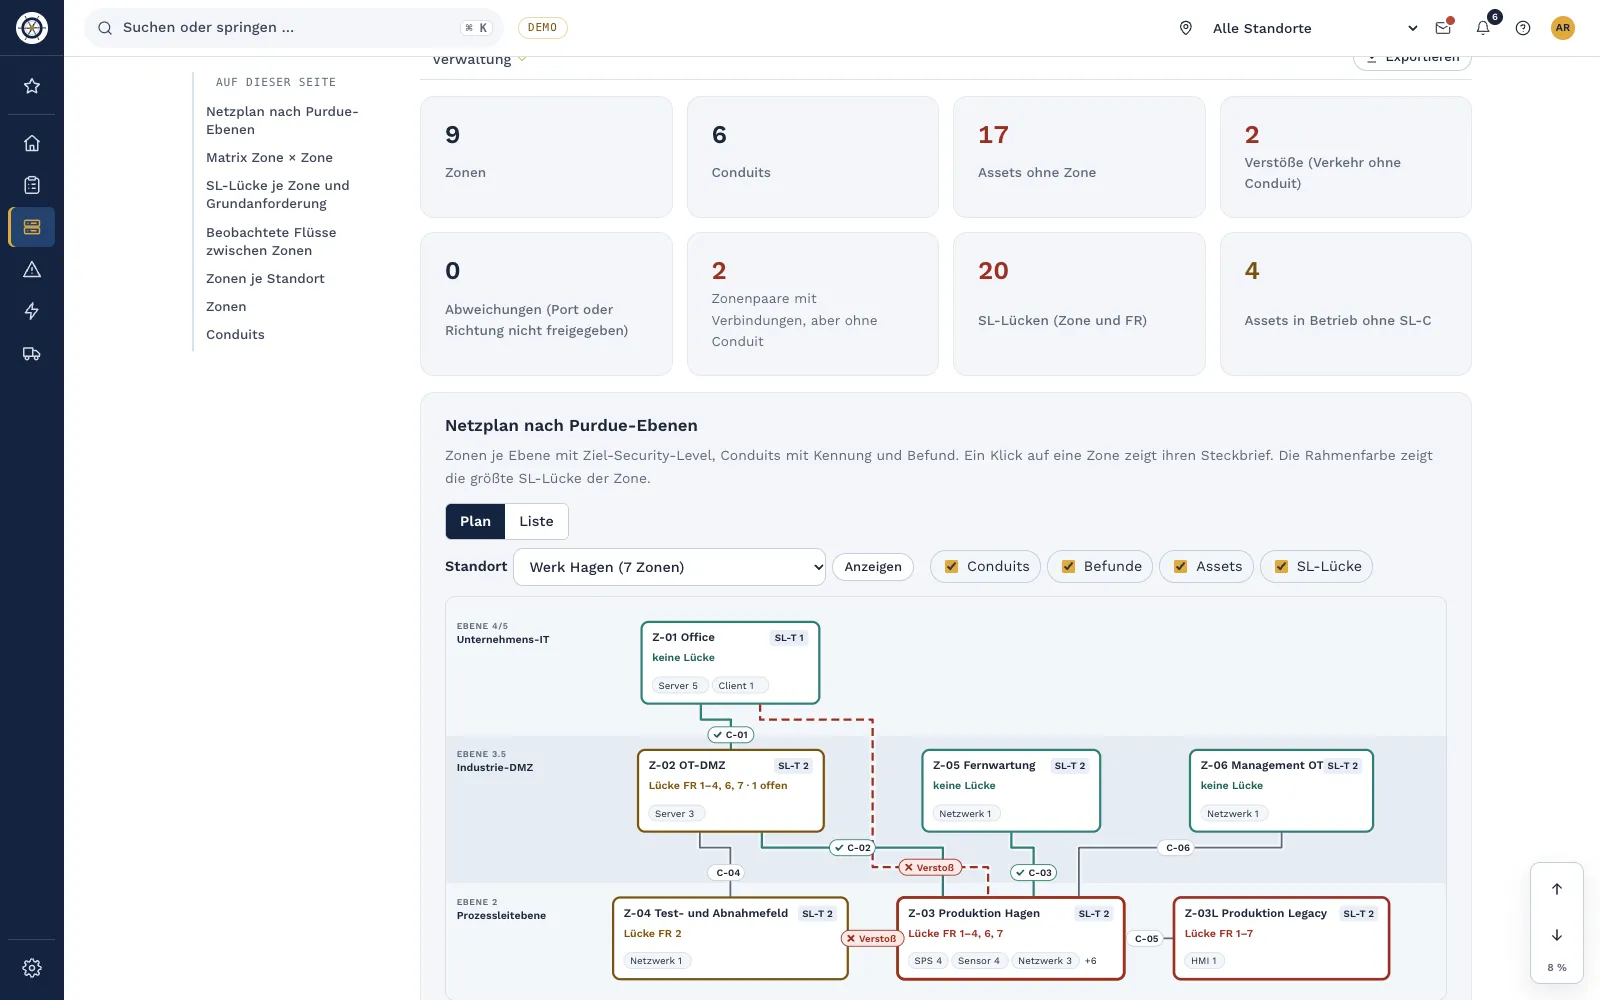
- Lücke je Zone. Im Netzplan sehen Sie je Zone und FR das SL-T und das erreichte Level aus den SL-C-Werten der Assets. Maßnahme zur Lücke legt direkt eine Aufgabe an.
- Rollen. Projekte legen Sie als Betreiber oder als Integrator an, Zonen und Inventar teilen sich beide.
Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind. Die Anforderungen stehen in eigenen Worten mit ihrer Nummer als Verweis.
Häufige Fragen
Müssen wir alle 51 Systemanforderungen erfüllen?
Nein, nicht pauschal. Welche SR und RE gelten, hängt vom SL-T der Zone je FR ab. Manche Anforderungen sind in einer Zone auch nicht anwendbar, etwa SR 1.6 zum drahtlosen Zugang in einer Zone ohne Funk. Halten Sie die Begründung fest.
Was ist der Unterschied zwischen IEC 62443-3-3 und IEC 62443-4-2?
IEC 62443-3-3 beschreibt Anforderungen an das System, IEC 62443-4-2 an die einzelne Komponente, etwa eine Steuerung oder einen Switch. Beide nutzen dieselben sieben Grundanforderungen.
Wer ist für die Erfüllung verantwortlich?
Der Betreiber legt das Ziel fest und trägt das Risiko. Der Integrator setzt das Design um und weist es nach, der Hersteller liefert die Angaben zur Fähigkeit seiner Produkte. Halten Sie die Aufteilung je Anlage schriftlich fest.
Können wir Bestandsanlagen überhaupt nach 3-3 bewerten?
Ja. Gerade dort zeigt der Abgleich, welche vorhandenen Funktionen nur eingeschaltet werden müssen und wo kompensierende Maßnahmen bis zur Ablösung nötig sind.
Brauchen wir die Norm selbst?
Ja. Für eine Bewertung, die einem Audit standhält, brauchen Sie den Wortlaut aus Ihrer lizenzierten Ausgabe. Das Inhaltsverzeichnis der ISA-Fassung ist frei verfügbar und gibt einen ersten Überblick.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie aus dem SL-T einer Zone eine bewertete Liste von Anforderungen und ein Maßnahmenplan wird.
Quellen
- IEC 62443-3-3:2013, System security requirements and security levels (IEC Webstore)
- ANSI/ISA-62443-3-3-2013, frei verfügbares Inhaltsverzeichnis (ISA)
- § 30 BSIG, Risikomanagementmaßnahmen besonders wichtiger und wichtiger Einrichtungen
- BSI, ICS-Security-Kompendium
Weiterlesen
- Leitfaden „Security Level in IEC 62443 verständlich erklärt“
- Leitfaden „Zonen und Conduits verständlich erklärt“
- Leitfaden „IEC 62443-3-2: Risikobewertung Schritt für Schritt“
- Leitfaden „IEC 62443 im Überblick: welcher Teil gilt für wen?“
- Whitepaper „IEC 62443 für Betreiber, Integratoren und Hersteller“
- IEC 62443 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG und Ihre lizenzierte Ausgabe der Norm. Stand: November 2026.