


Dieser Leitfaden zeigt, wie die aktuelle Ausgabe gegliedert ist, wie das Programm mit Risikobewertung, Zonen und Security Level zusammenhängt und wo Sie anfangen. Die Beispiele sind erfunden.
Worum es in IEC 62443-2-1 geht
Technik allein schützt keine Anlage. Firewalls zwischen Zonen nützen wenig, wenn niemand die Regeln prüft, Fernwartung über ein vergessenes Modem läuft oder nach einem Ausfall keine Sicherung des Steuerungsprogramms existiert. IEC 62443-2-1 regelt deshalb die organisatorische Seite: welche Prozesse ein Betreiber (Asset Owner) für den sicheren Betrieb seiner Automatisierungs- und Steuerungssysteme (IACS) braucht.
Die aktuelle Ausgabe ist die Edition 2.0 vom August 2024. Sie ersetzt die Ausgabe von 2010 und bringt drei sichtbare Änderungen:
- Neue Gliederung. Die Anforderungen sind in acht Security Program Elements (SPE) geordnet, jeweils mit eigenen Kennungen wie ORG, CM oder NET.
- Reifegradmodell. Die Umsetzung jeder Anforderung lässt sich mit Reifegraden (Maturity Levels) bewerten.
- Weniger Doppelungen. Anforderungen, die nur ein Informationssicherheits-Managementsystem (ISMS) wiederholen würden, sind entfallen. Die Norm empfiehlt, das Security-Programm mit dem vorhandenen ISMS abzustimmen oder darin zu integrieren.
Die Ausgabe von 2010 sprach noch vom Cyber Security Management System (CSMS). Der Begriff ist in vielen Unternehmen weiter üblich und meint im Kern dasselbe.
Die acht Elemente im Überblick
Die Tabelle beschreibt die Elemente in eigenen Worten. Maßgeblich ist Ihre lizenzierte Ausgabe der Norm.
| Element | Kennung | Worum es geht | Typischer Nachweis |
|---|---|---|---|
| SPE 1 Organisatorische Sicherheitsmaßnahmen | ORG | Richtlinie, Rollen, Schulung, Lieferanten, physischer Schutz, Bewertung des Programms | Freigegebene OT-Richtlinie, Rollenmatrix |
| SPE 2 Konfigurationsmanagement | CM | Inventar, Baselines, Änderungen | Asset-Inventar, Änderungsprotokolle |
| SPE 3 Netzwerk- und Kommunikationssicherheit | NET | Segmentierung, Zonengrenzen, Fernzugriff | Netzplan mit Zonen, Firewall-Regelprüfung |
| SPE 4 Komponentensicherheit | COMP | Härtung, Schutz vor Schadsoftware, Patch-Management | Härtungsvorgaben, Patch-Status |
| SPE 5 Schutz von Daten | DATA | Vertraulichkeit und Integrität von Daten, sichere Löschung | Datenklassen, Löschnachweise |
| SPE 6 Benutzerzugriffskontrolle | USER | Konten, Rechte, Authentisierung | Kontenliste, Rechteprüfung |
| SPE 7 Ereignis- und Incident-Management | EVENT | Protokollierung, Erkennung, Reaktion | Incident-Response-Plan, Übungsprotokoll |
| SPE 8 Systemintegrität und Verfügbarkeit | AVAIL | Backup, Wiederherstellung, Betrieb im Notfall | Backup-Konzept, Wiederherstellungstest |
So hängen 2-1, 3-2 und Zonen zusammen
Die Teile der Reihe greifen ineinander:
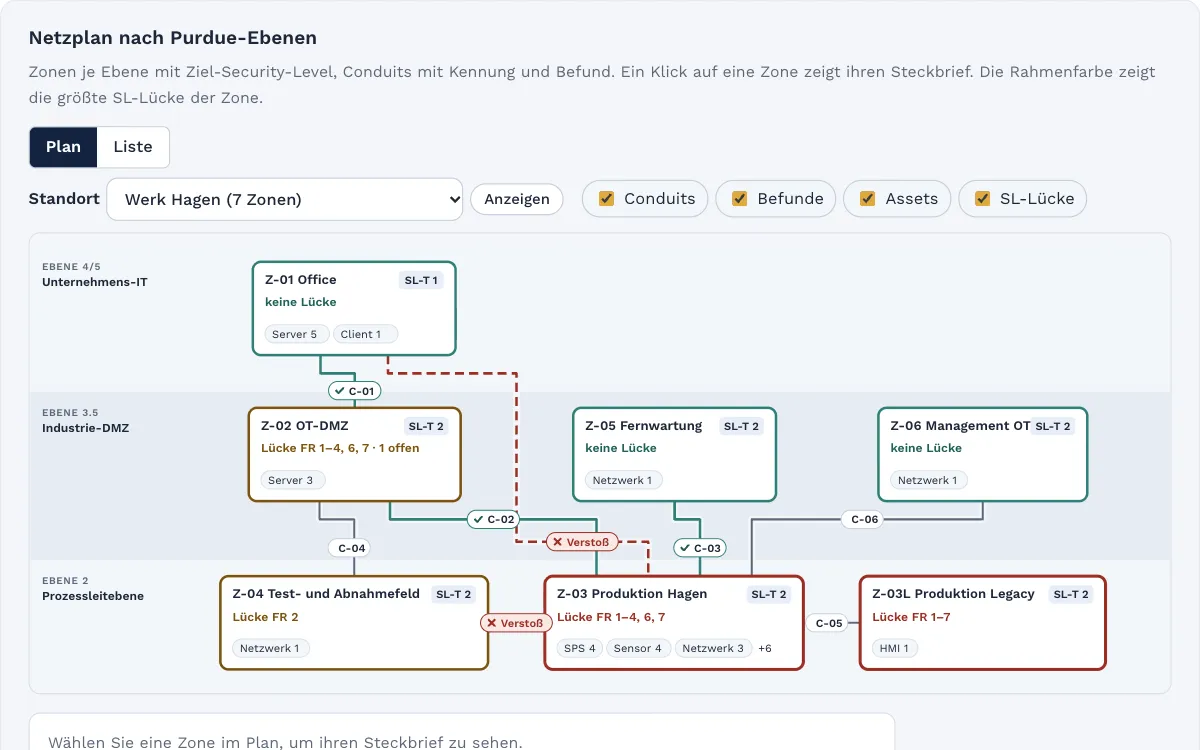
- IEC 62443-3-2 bewertet das Risiko eines abgegrenzten Systems, teilt es in Zonen und Conduits und legt je Zone das Ziel-Security-Level (SL-T) fest.
- IEC 62443-3-3 liefert die technischen Systemanforderungen, mit denen eine Zone ihr SL-T erreicht.
- IEC 62443-2-1 sorgt dafür, dass dieses Niveau im Betrieb erhalten bleibt: durch Prozesse für Änderungen, Patches, Fernzugriffe, Konten, Sicherungen und Vorfälle.
Das Security-Programm legt außerdem den Rahmen für die Risikobewertung fest: wer sie verantwortet, welche Methode gilt und wann sie wiederholt wird. Ohne Programm veraltet eine gute Zonierung nach der ersten größeren Änderung an der Anlage.
In sieben Schritten zum Security-Programm
- Auftrag und Geltungsbereich. Die Leitung beauftragt das Programm und benennt Standorte, Anlagen und Verantwortliche. Starten Sie mit einem Standort oder einer wichtigen Anlage.
- Rollen festlegen. Benennen Sie eine verantwortliche Person für OT-Security und regeln Sie die Schnittstellen zu IT, Instandhaltung, Integratoren und Herstellern.
- Grundlagen schaffen. Asset-Inventar, Risikobewertung nach 3-2 sowie Zonen und Conduits zeigen, was Sie schützen und wie stark.
- Ist-Stand je Element bewerten. Gehen Sie die acht Elemente durch und halten Sie je Anforderung fest, wie weit sie heute umgesetzt ist. Das ist Ihre Gap-Analyse.
- Prozesse nach Priorität aufbauen. Beginnen Sie dort, wo das Risiko am größten ist. Häufig sind das Fernzugriff, Backup und Wiederherstellung, Patch-Management und Incident Response.
- Mit dem ISMS verbinden. Gibt es bereits ein ISMS nach ISO/IEC 27001, erweitern Sie es um die OT-Aspekte, statt ein zweites System aufzubauen. Die Ausgabe 2024 wiederholt die ISMS-Anforderungen nicht mehr, sondern verweist dafür auf ISO/IEC 27001.
- Überprüfen und verbessern. Interne Audits, Kennzahlen und eine regelmäßige Bewertung des Reifegrads zeigen der Leitung, ob das Programm wirkt.
Reifegrade richtig nutzen
Das Reifegradmodell der Ausgabe 2024 bewertet, wie gut eine Anforderung umgesetzt ist, nicht nur, ob es sie gibt. Ein Prozess, der auf dem Papier steht, aber nicht gelebt wird, erreicht einen niedrigeren Reifegrad als einer, der eingeführt, gemessen und verbessert wird. Die genauen Stufen und das Bewertungsverfahren entnehmen Sie Ihrer lizenzierten Ausgabe.
Drei Hinweise aus der Praxis:
- Ziel je Anforderung festlegen. Nicht jede Anforderung braucht den höchsten Reifegrad. Das Ziel ergibt sich aus dem Risiko.
- Ehrlich bewerten. Eine niedrige Stufe mit Maßnahme und Termin hilft mehr als eine schöne Zahl ohne Nachweis.
- Fortschritt zeigen. Wiederholen Sie die Bewertung in festen Abständen. Der Vergleich mit der letzten Bewertung macht Fortschritt für die Leitung sichtbar.
Beispiel aus der Produktion
Das Beispiel ist erfunden. Ein Hersteller von Lebensmittelverpackungen hat ein ISMS nach ISO/IEC 27001 für die Verwaltung. Die Produktion mit zwei Linien lief bisher außerhalb davon.
- Ausgangslage: Die Risikobewertung nach 3-2 hat drei Zonen ergeben. Die Bewertung der acht Elemente zeigt Lücken vor allem in SPE 3, SPE 4 und SPE 8.
- Sofort sichtbar: Zwei Maschinenlieferanten warten über eigene Modems, ohne Freigabe und ohne Befristung. Die Steuerungsprogramme liegen nur auf einem Engineering-Laptop.
- Priorität: zuerst ein Fernwartungskonzept mit Freigabe je Zugang, dann Backup und Wiederherstellungstest, danach das Patch-Management mit den Freigaben der Hersteller.
- Danach: Die OT-Richtlinie wird Teil des bestehenden ISMS. Die Leitung sieht den Reifegrad je Element im halbjährlichen Bericht.
Checkliste
- Die Leitung hat das Security-Programm beauftragt und den Geltungsbereich festgelegt.
- Eine verantwortliche Person für OT-Security ist benannt.
- Die Schnittstellen zu IT, Instandhaltung, Integratoren und Herstellern sind geregelt.
- Asset-Inventar, Risikobewertung sowie Zonen und Conduits liegen vor.
- Der Ist-Stand ist je Element bewertet, mit Ziel je Anforderung.
- Fernzugriff, Backup, Patch-Management und Incident Response sind geregelt.
- Anforderungen an Lieferanten und Dienstleister stehen in Verträgen.
- Das Programm ist mit dem ISMS abgestimmt.
- Audits und Reifegradbewertung finden regelmäßig statt.
Das Security-Programm in Complass
Ein Security-Programm in Tabellen, Ordnern und E-Mails zu führen, heißt: Niemand sieht, welcher Prozess aktuell ist und wo der Nachweis liegt. In Complass arbeiten Sie an einem Ort:
- Geführter Weg. Das Modul IEC 62443 für Betreiber führt in neun Phasen vom System under Consideration über Zonen, Conduits und SL-T zum Security-Programm nach 2-1 und weiter bis zu Gap-Analyse, Maßnahmenplan und Betrieb, mit Checklisten je Schritt.
- Vorlagen. Unter anderem OT-Sicherheitsrichtlinie, Patch- und Schwachstellenprozess, Fernwartungskonzept, Backup- und Recovery-Konzept und OT-Incident-Response-Plan.
- Ein Inventar. Zonen, Conduits und SL-T entstehen aus dem gemeinsamen Asset-Inventar.
- Fernwartungszugänge. Jeder Zugang eines Lieferanten wird von einer zweiten Person freigegeben und gilt höchstens zwölf Monate.
- Reifegrad. In der Gap-Analyse bewerten Sie den heutigen Reifegrad je Maßnahme auf einer Skala von 0 bis 4 gegen ein Ziel und sehen die vorherige Bewertung daneben.
- Audit. Für IEC 62443-2-1 gibt es eine fertige Anforderungsliste im Arbeitsbereich für Prüfer. Schulungsnachweise exportieren Sie als PDF oder Excel.
Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind. Complass erklärt die Anforderungen in eigenen Worten.
Häufige Fragen
Brauchen wir neben ISO 27001 ein eigenes Security-Programm?
Nicht als zweites System. Die Ausgabe 2024 empfiehlt, das Programm mit dem ISMS abzustimmen oder darin zu integrieren. Neu kommen die anlagenspezifischen Teile hinzu, etwa Zonen, Fernwartung, Patch-Management mit Herstellerfreigabe und Notbetrieb.
Gilt die Ausgabe 2010 noch?
Die Ausgabe 2024 ersetzt sie. Verträge und Ausschreibungen verweisen aber teils noch auf 2010. Klären Sie in solchen Fällen, welche Ausgabe gemeint ist.
Ist IEC 62443-2-1 Pflicht?
IEC 62443 ist eine Normenreihe, kein Gesetz. Verbindlich wird sie durch Vertrag oder Ausschreibung. Unter NIS2 kann sie als Struktur für die OT-Maßnahmen nach Art. 21 NIS2-Richtlinie und § 30 BSIG dienen, ersetzt die gesetzlichen Pflichten aber nicht.
Was ist der Unterschied zu IEC 62443-2-4?
2-1 richtet sich an Betreiber. 2-4 beschreibt die Anforderungen an Integratoren und Wartungsdienstleister. Als Betreiber können Sie Nachweise nach 2-4 von Ihren Dienstleistern verlangen.
Wie lange dauert der Aufbau?
Dazu nennt die Norm keine Zahl. Es hängt von Größe, Ausgangslage und vorhandenem ISMS ab. Planen Sie in Schritten und beginnen Sie mit den größten Risiken.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie aus Risikobewertung und Zonen ein gelebtes Security-Programm wird.
Weiterlesen
- Leitfaden „IEC 62443 im Überblick: welcher Teil gilt für wen?“
- Leitfaden „IEC 62443-3-2: Risikobewertung Schritt für Schritt“
- Leitfaden „Zonen und Conduits verständlich erklärt“
- Leitfaden „Security Level in IEC 62443 verständlich erklärt“
- Whitepaper „IEC 62443 für Betreiber, Integratoren und Hersteller“
- IEC 62443 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG und Ihre lizenzierte Ausgabe der Norm. Stand: November 2026.