


Ein Entweder-oder ist es selten: Beide Wege führen zu einem Managementsystem für Informationssicherheit (ISMS), und die Zertifizierung nach ISO 27001 auf der Basis von IT-Grundschutz verbindet sie. Dieser Leitfaden vergleicht Ansatz, Zertifizierung und Aufwand und zeigt, wie Sie beides kombinieren. Normen und BSI-Standards sind in eigenen Worten wiedergegeben, das Beispiel ist erfunden.
Zwei Wege zum selben Ziel
ISO/IEC 27001:2022 ist eine internationale Norm. Sie legt fest, was ein ISMS leisten muss: Kontext und Geltungsbereich, Führung, Risikobeurteilung und Risikobehandlung, Betrieb, Bewertung und Verbesserung. Welche Maßnahmen Sie umsetzen, ergibt sich aus Ihrer eigenen Risikobeurteilung. Anhang A mit 93 Maßnahmen dient als Abgleich gegen blinde Flecken, nicht als Pflichtkatalog. Das Ergebnis halten Sie in der Erklärung zur Anwendbarkeit fest.
Der IT-Grundschutz ist die Methode des Bundesamts für Sicherheit in der Informationstechnik (BSI). Die BSI-Standards 200-1 bis 200-3 beschreiben das Vorgehen, das IT-Grundschutz-Kompendium (Edition 2023) liefert die Anforderungen: 111 Bausteine in zehn Schichten, von ISMS und Personal über Anwendungen und IT-Systeme bis zu Industrieller IT (IND) und Infrastruktur. Für normalen Schutzbedarf hat das BSI die Gefährdungen beim Erstellen der Bausteine bereits bewertet. Eine eigene Risikoanalyse nach BSI-Standard 200-3 brauchen Sie dort, wo der Schutzbedarf hoch oder sehr hoch ist oder kein Baustein passt.
Kurz gesagt: ISO 27001 fragt „Welche Risiken haben Sie, und wie behandeln Sie sie?“. Der IT-Grundschutz sagt „Für diese Art von System gelten diese Anforderungen, prüfen Sie, ob sie erfüllt sind.“
Die Unterschiede im Überblick
| Kriterium | ISO/IEC 27001 | BSI IT-Grundschutz |
|---|---|---|
| Ansatz | Risikobasiert: Maßnahmen aus der eigenen Risikobeurteilung | Bausteinbasiert: Anforderungen je Zielobjekt, Risikoanalyse für erhöhten Schutzbedarf |
| Vorgaben | Anforderungen an das Managementsystem, Anhang A als Abgleich | Konkrete Anforderungen in drei Stufen: Basis, Standard, erhöhter Schutzbedarf |
| Einstieg | Ein Weg, Umfang über den Geltungsbereich | Basis-, Kern- oder Standard-Absicherung |
| Zertifizierung | Akkreditierte Zertifizierungsstelle, in Deutschland akkreditiert durch die DAkkS | ISO 27001 auf der Basis von IT-Grundschutz, Zertifizierungsstelle ist das BSI, Prüfung durch vom BSI zertifizierte Auditoren |
| Laufzeit | Drei Jahre, jährliche Überwachungsaudits | Drei Jahre, jährliche Überwachungsaudits |
| Nachweise | Pflichtdokumente der Norm, Erklärung zur Anwendbarkeit | Feste Referenzdokumente A.0 bis A.6, etwa Strukturanalyse, Modellierung, Grundschutz-Check, Realisierungsplan |
| Bekanntheit | International verbreitet | Vor allem in Deutschland und im öffentlichen Sektor |
| Zugang | Norm kostenpflichtig | Standards und Kompendium kostenlos beim BSI |
Zertifizierung: zwei Zertifikate, ein Standard
Bei der nativen ISO 27001 wählen Sie eine akkreditierte Zertifizierungsstelle. Sie prüft im Stufe-1-Audit die Bereitschaft und im Stufe-2-Audit die Wirksamkeit. Wie das abläuft, zeigt unser Leitfaden zur ISO 27001-Zertifizierung.
Bei ISO 27001 auf der Basis von IT-Grundschutz ist das BSI selbst die Zertifizierungsstelle. Ein vom BSI zertifizierter Auditor prüft die Referenzdokumente und vor Ort und schreibt einen Auditbericht. Das BSI prüft den Bericht und entscheidet über das Zertifikat. Es bestätigt, dass Ihr Informationsverbund die Anforderungen der ISO/IEC 27001 und des IT-Grundschutzes erfüllt.
Voraussetzung ist die Standard-Absicherung oder eine Kern-Absicherung für einen abgegrenzten Bereich. Die Basis-Absicherung reicht für ein Zertifikat nicht. Für sie bietet das BSI ein Testat an, das ebenfalls ein beim BSI zertifizierter Auditor vergibt.
Aufwand: wo er jeweils entsteht
Pauschale Zahlen gibt es nicht. Der Aufwand hängt vom Geltungsbereich und vom heutigen Stand ab und entsteht an unterschiedlichen Stellen.
- ISO 27001: Sie denken mehr selbst. Risikomethodik, Risikobeurteilung und Auswahl der Maßnahmen liegen bei Ihnen. Das gibt Freiheit und hält die Dokumentation schlank, verlangt aber Erfahrung, damit die Bewertung trägt.
- IT-Grundschutz: Sie prüfen mehr. Die Edition 2023 hat 1.834 aktive Anforderungen, von denen über die Modellierung nur die passenden gelten. Strukturanalyse, Schutzbedarfsfeststellung und Grundschutz-Check je Zielobjekt sind gründlich und dokumentationsintensiv, dafür müssen Sie wenig selbst herleiten.
- Einstieg in Stufen: Der IT-Grundschutz erlaubt mit Basis- und Kern-Absicherung einen kleineren Start. Beides sind Zwischenschritte: Mittelfristig soll die Standard-Absicherung folgen.
Grundschutz++: was sich ändert
Das BSI löst das Kompendium durch Grundschutz++ ab, dessen Methodik seit Oktober 2026 als BSI-Standard 300-1 vorliegt: rund 1.000 lösungsunabhängige Anforderungen in 20 Praktiken, maschinenlesbar und mit Schutzniveaus „normal“ und „erhöht“ statt der bisherigen Stufen. Nach dem Meilensteinplan des BSI (Stand Oktober 2026) ist Grundschutz++ ab dem 1. Januar 2027 zertifizierbar. Zertifizierungen auf Basis des klassischen IT-Grundschutzes sind bis zum 30. November 2031 möglich. Wer neu beginnt und erst 2027 oder später zertifizieren möchte, plant am besten direkt mit Grundschutz++.
Was das Gesetz verlangt
§ 30 BSIG verpflichtet besonders wichtige und wichtige Einrichtungen zu Risikomanagementmaßnahmen und nennt die Themen, die mindestens abgedeckt sein müssen. Eine bestimmte Methode schreibt das Gesetz Unternehmen nicht vor. Beide Wege eignen sich, wenn Sie jede Nummer aus § 30 Abs. 2 BSIG ausdrücklich zuordnen. Für Einrichtungen der Bundesverwaltung ist der IT-Grundschutz dagegen Pflicht: Nach § 44 BSIG ergeben sich ihre Mindestanforderungen aus BSI-Standards, Kompendium und Mindeststandards. Meldepflichten und Registrierung deckt keiner der beiden Wege automatisch ab.
Entscheidungshilfe
| Ihre Lage | Naheliegender Weg |
|---|---|
| Kunden im Ausland verlangen ein Zertifikat | ISO 27001, nativ oder auf Basis von IT-Grundschutz, wenn Ihre Kunden das BSI-Zertifikat kennen |
| Einrichtung der Bundesverwaltung | IT-Grundschutz (§ 44 BSIG) |
| Öffentliche Auftraggeber in Deutschland fragen nach BSI-Methodik | IT-Grundschutz, ISO 27001 auf Basis von IT-Grundschutz |
| Wenig Erfahrung mit Risikobeurteilung, Wunsch nach konkreten Vorgaben | IT-Grundschutz, Einstieg mit Basis- oder Kern-Absicherung |
| Schlankes ISMS mit eigener Maßnahmenauswahl | ISO 27001 |
| Es zählen nur wenige Kronjuwelen, etwa Konstruktionsdaten | Kern-Absicherung, später ausbauen |
| NIS2-Pflichten nach § 30 BSIG | Beide, mit Zuordnung zu § 30 Abs. 2 BSIG |
Beide kombinieren
Viele Unternehmen müssen sich nicht festlegen:
- ISO 27001 als Rahmen, Bausteine als Maßnahmenquelle. Die Norm lässt offen, woher Ihre Maßnahmen stammen. Die Bausteine des Kompendiums, etwa die IND-Bausteine für Steuerungen und Bedienstationen, sind eine gute Quelle für die Risikobehandlung.
- Grundschutz für den Kern, ISO 27001 für das Ganze. Ein Bereich mit hohem Schutzbedarf folgt der Methode des BSI, das ISMS des Unternehmens folgt ISO 27001.
- Ein Zertifikat für beides. Die Zertifizierung nach ISO 27001 auf der Basis von IT-Grundschutz bestätigt beide Anforderungen.
Wichtig dabei: eine Maßnahme, ein Nachweis.
Beispiel aus dem Maschinenbau
Das Beispiel ist erfunden. Ein Maschinenbauer mit 250 Beschäftigten liefert an Automobilhersteller in mehreren Ländern und modernisiert zugleich Pumpwerke für Stadtwerke. Die Automobilkunden fragen nach ISO 27001, ein Stadtwerk nach der BSI-Methodik.
- Entscheidung: ISO 27001 als ISMS für das ganze Unternehmen.
- Ergänzung: Für Fernwartung und Steuerungstechnik nutzt das Team die IND- und NET-Bausteine als Maßnahmenquelle.
- Nachweis: Dieselbe Maßnahme zählt in beiden Projekten. Das Stadtwerk erhält eine Zuordnung zu den Bausteinen, die Automobilkunden das Zertifikat.
Checkliste
- Sie wissen, welche Kunden und Auftraggeber welchen Nachweis verlangen.
- Sie haben geklärt, ob § 30 oder § 44 BSIG für Sie gilt.
- Der Geltungsbereich bzw. Informationsverbund ist abgegrenzt.
- Sie haben entschieden, ob Ihr Team eher eigene Risiken bewertet oder Vorgaben prüft.
- Beim IT-Grundschutz ist die Vorgehensweise gewählt: Basis, Kern oder Standard.
- Sie haben geklärt, ob Ihre internationalen Kunden ein Zertifikat des BSI kennen und anerkennen.
- Gemeinsame Maßnahmen werden einmal gepflegt und für beide Regelwerke genutzt.
IT-Grundschutz und ISO 27001 in Complass
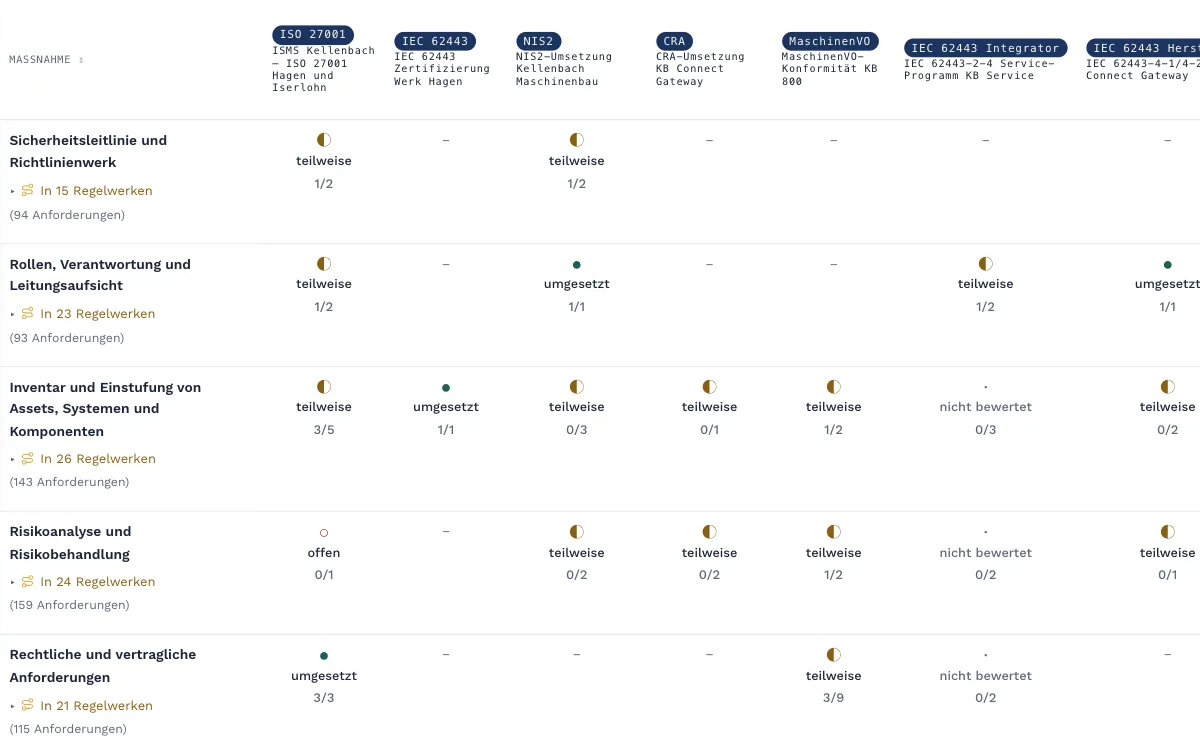
Zwei Regelwerke in zwei Excel-Dateien heißt doppelte Pflege und zwei Wahrheiten. In Complass arbeiten beide zusammen:
- Beide Methoden geführt: ISO 27001 vom Projektauftrag bis zum zertifizierungsreifen ISMS, IT-Grundschutz entlang der BSI-Standards 200-1 bis 200-3 mit Basis-, Kern- oder Standard-Absicherung.
- Grundschutz je Zielobjekt: Zielobjekte aus dem Asset-Inventar, Schutzbedarf nach dem Maximumprinzip, Bausteinvorschläge, Grundschutz-Check als geführter Ablauf und Realisierungsplan. Die Referenzdokumente A.3, A.4 und A.6 exportieren Sie als Excel und PDF.
- Einmal dokumentieren: Gemeinsame Maßnahmen zählen für mehrere Regelwerke. Ein Katalogeintrag kann Status und Nachweis aus einem anderen Projekt übernehmen, statt ihn zu kopieren.
- Edition 2023 und Grundschutz++: Kennungen und Stufen der Edition 2023 mit eigenen Kurzbeschreibungen, der Anwenderkatalog Grundschutz++ im Originalwortlaut.
Häufige Fragen
Ist ein Zertifikat auf Basis von IT-Grundschutz ein ISO 27001-Zertifikat?
Ja. Es bestätigt die Anforderungen der ISO/IEC 27001 und zusätzlich die des IT-Grundschutzes. Ausgestellt wird es vom BSI, nicht von einer privaten Zertifizierungsstelle. Ob ein Kunde im Ausland es so anerkennt wie ein Zertifikat einer akkreditierten Stelle, klären Sie am besten vorher mit ihm.
Ist der IT-Grundschutz für Unternehmen Pflicht?
Nein. Für Unternehmen ist er freiwillig. Pflicht ist er für Einrichtungen der Bundesverwaltung nach § 44 BSIG. § 30 BSIG schreibt Unternehmen keine bestimmte Methode vor.
Welcher Weg ist günstiger?
Das lässt sich nicht pauschal sagen. Bei ISO 27001 entsteht der Aufwand eher in der eigenen Risikobeurteilung, beim IT-Grundschutz eher in Strukturanalyse, Modellierung und Grundschutz-Check. Standards und Kompendium des BSI sind kostenlos, die ISO-Norm ist kostenpflichtig.
Sollten wir jetzt noch mit der Edition 2023 beginnen?
Wer kurzfristig zertifizieren will, kann das nach dem Meilensteinplan des BSI bis zum 30. November 2031 auf Basis des klassischen IT-Grundschutzes tun. Wer erst 2027 oder später zertifizieren möchte, plant am besten direkt mit Grundschutz++.
Können wir später von einem Weg zum anderen wechseln?
Ja. Geltungsbereich, Inventar, Schutzbedarf, Risiken und Nachweise sind in beiden Wegen die Grundlage.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie ISO 27001 und IT-Grundschutz mit gemeinsamen Maßnahmen nebeneinander laufen.
Weiterlesen
- Leitfaden „ISO 27001-Zertifizierung: Ablauf, Dauer und Aufwand“
- Leitfaden „Geltungsbereich des ISMS festlegen: Schritte und Beispiel“
- Leitfaden „ISO 27001 und NIS2: was sich überschneidet“
- Leitfaden „Anwendbarkeitserklärung (SoA) nach ISO 27001 erstellen, mit Vorlage“
- BSI IT-Grundschutz in Complass
- ISO 27001 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des BSIG, die aktuellen Fassungen von BSI-Standards, Kompendium und Zertifizierungsschema des BSI sowie Ihre lizenzierte Ausgabe der ISO/IEC 27001. Stand: November 2026.