

Vorlage zur Risikobeurteilung
Risikomatrix-Vorlage 5×5 nach ISO 27005
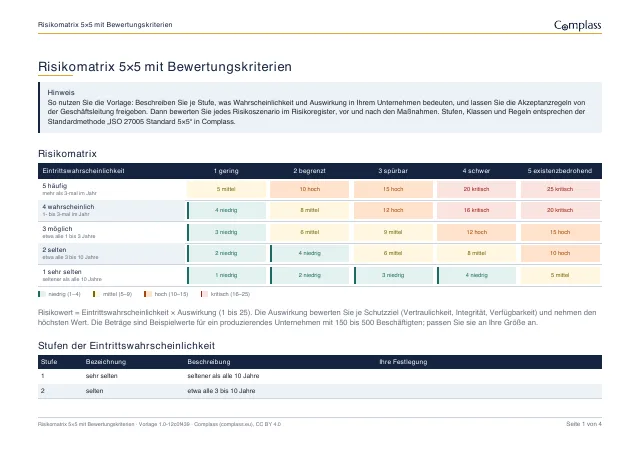
Matrix aus Eintrittswahrscheinlichkeit und Auswirkung mit beschriebenen Stufen, Risikoklassen, Akzeptanzregeln und einem Risikoregister zum Ausfüllen.
Was in der Datei steht
Eine Matrix mit fünf Stufen für Eintrittswahrscheinlichkeit und Auswirkung, jede Stufe mit Beschreibung und Beispielbeträgen. Dazu vier Risikoklassen mit Wertebereich, wer welche Klasse akzeptieren darf, wie oft Sie überprüfen, und ein leeres Risikoregister.
| Wahrscheinlichkeit ↓ Auswirkung → | Auswirkung 1 gering | Auswirkung 2 begrenzt | Auswirkung 3 spürbar | Auswirkung 4 schwer | Auswirkung 5 existenzbedrohend |
|---|---|---|---|---|---|
| 5 häufig | 5 mittel | 10 hoch | 15 hoch | 20 kritisch | 25 kritisch |
| 4 wahrscheinlich | 4 niedrig | 8 mittel | 12 hoch | 16 kritisch | 20 kritisch |
| 3 möglich | 3 niedrig | 6 mittel | 9 mittel | 12 hoch | 15 hoch |
| 2 selten | 2 niedrig | 4 niedrig | 6 mittel | 8 mittel | 10 hoch |
| 1 sehr selten | 1 niedrig | 2 niedrig | 3 niedrig | 4 niedrig | 5 mittel |
- niedrig: Risikowert 1 bis 4, akzeptieren darf: Risikoeigner mit Begründung
- mittel: Risikowert 5 bis 9, akzeptieren darf: Risikoeigner mit Begründung
- hoch: Risikowert 10 bis 15, akzeptieren darf: Geschäftsleitung, mit Begründung und befristet
- kritisch: Risikowert 16 bis 25, akzeptieren darf: nicht akzeptierbar, Behandlung erforderlich
Vorlagenversion 1.0-12c0f439 · Stand der Inhalte 26.09.2026 · Excel (XLSX) 53 KB · PDF 25 KB
Diese Vorlage ist keine Rechtsberatung. Sie ersetzt nicht die Prüfung, welche Anforderungen für Ihr Unternehmen gelten, und garantiert kein Prüfungs- oder Zertifizierungsergebnis. Lizenz CC BY 4.0
So nutzen Sie die Datei
Stufen beschreiben
Passen Sie Beschreibungen und Beträge an Ihr Unternehmen an. Gut ist eine Methode, wenn zwei Personen zum gleichen Ergebnis kommen.
Akzeptanz freigeben
Die Geschäftsleitung gibt Klassen und Akzeptanzregeln frei. Abschnitt 6.1.2 der ISO/IEC 27001 verlangt festgelegte Akzeptanzkriterien.
Risiken bewerten
Je Szenario im Register Wahrscheinlichkeit und Auswirkung vor und nach den Maßnahmen eintragen. Der Wert ist das Produkt beider Stufen.
Im Portal geht es weiter
Die Matrix entspricht der Standardmethode „ISO 27005 Standard 5×5“ in Complass. Dort passen Sie Stufen, Klassen und Akzeptanzregeln an, jede Speicherung ist eine neue Version. Jedes Risiko bekommt eine inhärente, eine Rest- und eine Zielbewertung, die Akzeptanz läuft mit Begründung, Ablaufdatum und Erinnerung an die Wiedervorlage.
Häufige Fragen
Ist eine 5×5-Matrix Pflicht?
Nein. ISO/IEC 27001 schreibt keine Matrix vor, sie verlangt eine Methode mit festgelegten Kriterien, die vergleichbare Ergebnisse liefert. Eine 4×4-Matrix mit gut beschriebenen Stufen reicht oft auch.
Ist ISO 27005 für die Zertifizierung Pflicht?
Nein. Geprüft werden die Anforderungen der ISO/IEC 27001, die Methode wählen Sie selbst. ISO/IEC 27005 ist ein verbreiteter Leitfaden dafür.
Was bedeuten die Beträge in der Vorlage?
Es sind Beispielwerte für ein produzierendes Unternehmen mit 150 bis 500 Beschäftigten. Setzen Sie Werte ein, die zu Ihrer Größe passen.
Wie oft bewerten wir die Risiken neu?
ISO/IEC 27001 verlangt das in geplanten Abständen und bei wesentlichen Änderungen (Abschnitt 8.2). Die Vorlage schlägt je Klasse einen Abstand vor, von drei Monaten bis zwei Jahren.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.