


Dieser Leitfaden erklärt das Vorgehen in sechs Schritten, mit Skalen, Matrix und einem durchgerechneten Beispiel aus der Industrie. Alle Zahlen darin sind erfunden.
Was ISO 27005 ist und was nicht
- Ein Leitfaden. Die Norm gibt Hinweise und stellt keine Anforderungen. Eine Zertifizierung nach ISO/IEC 27005 gibt es nicht, geprüft wird das Risikomanagement im Audit nach ISO/IEC 27001.
- Die aktuelle Ausgabe. Die vierte Ausgabe erschien im Oktober 2022. Sie ist an ISO/IEC 27001:2022 und ISO 31000:2018 ausgerichtet.
- Keine Pflicht. ISO/IEC 27001 verlangt eine Methode, die zu gleichbleibenden und vergleichbaren Ergebnissen führt. Welche das ist, bleibt Ihnen überlassen.
Die wichtigsten Begriffe
| Begriff | Bedeutung |
|---|---|
| Risikoszenario | Abfolge von der Ursache bis zum unerwünschten Schaden |
| Risikoeigner | Person, die über die Behandlung entscheidet und das Restrisiko verantwortet |
| Eintrittswahrscheinlichkeit | Wie wahrscheinlich das Szenario ist |
| Auswirkung | Wie schwer der Schaden wäre |
| Akzeptanzkriterium | Regel, ab wann ein Risiko tragbar ist |
| Restrisiko | Risiko, das nach den Maßnahmen bleibt |
In sechs Schritten zur Risikobewertung
- Kontext und Kriterien festlegen. Bestimmen Sie Geltungsbereich, Skalen und Akzeptanzkriterien, und halten Sie die Methode schriftlich fest. Die Akzeptanzkriterien gibt die Geschäftsführung frei.
- Risiken identifizieren. Beschreiben Sie Szenarien, die Vertraulichkeit, Integrität oder Verfügbarkeit gefährden. Jedes Risiko erhält einen Risikoeigner, meist eine Bereichsleitung und nicht die IT.
- Risiken analysieren. Schätzen Sie Eintrittswahrscheinlichkeit und Auswirkung, und zwar mit den Maßnahmen, die heute tatsächlich umgesetzt sind. Notieren Sie je Wert eine kurze Begründung.
- Risiken bewerten. Vergleichen Sie das Ergebnis mit den Akzeptanzkriterien und legen Sie die Reihenfolge fest.
- Risiken behandeln. Entscheiden Sie je Risiko über die Option und die Maßnahmen, gleichen Sie diese mit Anhang A von ISO/IEC 27001 ab und erstellen Sie den Risikobehandlungsplan.
- Restrisiko freigeben und wiederholen. Die Risikoeigner genehmigen den Plan und akzeptieren das Restrisiko. Danach wiederholen Sie die Beurteilung in geplanten Abständen und bei wesentlichen Änderungen.
Zwei Wege, Risiken zu finden
ISO 27005 beschreibt zwei Ansätze, die Sie einzeln oder zusammen nutzen können.
- Ereignisbasiert. Sie gehen von Szenarien und der Bedrohungslage aus, zum Beispiel „Ransomware erreicht das Produktionsnetz“. Das ist ein strategischer Blick und für den Einstieg oft der schnellere Weg.
- Asset-basiert. Sie gehen von einzelnen Werten aus, etwa dem Steuerungsnetz einer Halle, und suchen deren Bedrohungen und Schwachstellen. Das ist ein detaillierter Blick für den Betrieb.
Wir empfehlen dem Mittelstand, mit Szenarien auf der Ebene von Prozessen und Asset-Gruppen zu beginnen. Workshops mit den Fachbereichen, vergangene Vorfälle und die elementaren Gefährdungen des BSI liefern den Stoff.
Skalen, die jeder gleich versteht
Eine Methode ist gut, wenn zwei Personen zum selben Ergebnis kommen. Dafür brauchen die Stufen konkrete Beschreibungen, in der Industrie auch Produktionsausfall und Safety. Die Tabelle ist ein erfundenes Beispiel, das Sie an Ihr Unternehmen anpassen.
| Stufe | Eintrittswahrscheinlichkeit | Auswirkung |
|---|---|---|
| 1 | Selten: seltener als alle fünf Jahre | Gering: Stillstand unter einer Stunde |
| 2 | Möglich: etwa alle zwei bis fünf Jahre | Spürbar: Stillstand bis acht Stunden |
| 3 | Wahrscheinlich: etwa einmal im Jahr | Schwer: Stillstand bis 24 Stunden, Vertragsstrafe möglich |
| 4 | Häufig: mehrmals im Jahr | Sehr schwer: Stillstand über 24 Stunden oder Gefahr für Personen |
Die Risikomatrix
Das Produkt aus beiden Stufen ist der Risikowert, daraus folgt die Klasse. Eine 4×4-Matrix mit gut beschriebenen Stufen reicht in der Praxis oft aus.
| Wahrscheinlichkeit | Auswirkung 1 | Auswirkung 2 | Auswirkung 3 | Auswirkung 4 |
|---|---|---|---|---|
| 4 Häufig | 4 mittel | 8 hoch | 12 sehr hoch | 16 sehr hoch |
| 3 Wahrscheinlich | 3 gering | 6 mittel | 9 hoch | 12 sehr hoch |
| 2 Möglich | 2 gering | 4 mittel | 6 mittel | 8 hoch |
| 1 Selten | 1 gering | 2 gering | 3 gering | 4 mittel |
Die Akzeptanzkriterien legen fest, wer was tragen darf. Im Beispiel akzeptiert der Risikoeigner bis „mittel“, ab „hoch“ entscheidet die Geschäftsführung.
Vier Optionen für die Behandlung
Für jedes Risiko über der Schwelle treffen Sie eine bewusste Entscheidung. ISO/IEC 27001 zählt die Optionen nicht auf, üblich sind diese vier:
- Mindern. Sie setzen Maßnahmen um, die Eintrittswahrscheinlichkeit oder Auswirkung senken.
- Vermeiden. Sie beenden die Tätigkeit oder die Ursache, etwa einen dauerhaft offenen Fernzugang.
- Übertragen. Sie teilen das Risiko, etwa über eine Versicherung oder einen Dienstleister. Die Verantwortung bleibt bei Ihnen.
- Akzeptieren. Der Risikoeigner trägt das Risiko bewusst und begründet.
Beispiel: Fernwartung an der Montagelinie
Das Beispiel ist erfunden. Ein Automobilzulieferer hat nur eine Linie für ein Produkt, und der Maschinenlieferant wartet sie über einen dauerhaft aktiven Zugang ohne MFA.
- Szenario. Ransomware gelangt über die Fernwartung ins Steuerungsnetz, die Linie steht.
- Analyse. Eintrittswahrscheinlichkeit 3, weil der Zugang dauerhaft offen und nur mit Passwort geschützt ist. Auswirkung 4, weil ein Stillstand über 24 Stunden Vertragsstrafen auslöst.
- Bewertung. Der Wert 12 liegt in der Klasse „sehr hoch“ und damit über der Schwelle. Die Geschäftsführung entscheidet.
- Behandlung. Mindern: Zugang nur nach Freigabe, MFA und Trennung von Büro- und Produktionsnetz. Die Aufgaben erhalten Verantwortliche und Termine.
- Restrisiko. Nach der Umsetzung ergibt die neue Bewertung Eintrittswahrscheinlichkeit 2 und Auswirkung 3, also den Wert 6. Die Produktionsleitung akzeptiert dieses Restrisiko mit Begründung.
Typische Fehler
- Alles liegt im Mittelfeld. Das deutet auf unklare Skalen oder die Scheu vor klaren Aussagen hin.
- Bewertung nach Plan. Gezählt werden umgesetzte Maßnahmen, nicht geplante.
- Die IT bewertet allein. Sie unterschätzt oft Folgen für die Produktion, die Produktion oft die Angriffswahrscheinlichkeit.
- Zahlen ohne Begründung. Ein Jahr später weiß niemand mehr, warum dort eine 3 steht.
- Zu viele Einzelrisiken. Wenige gut formulierte Szenarien bringen mehr als Hunderte Einzelpunkte.
Checkliste
- Die Methode ist schriftlich festgehalten.
- Skalen und Akzeptanzkriterien sind beschrieben und von der Geschäftsführung freigegeben.
- Die Methode ist an drei bis fünf Beispielrisiken getestet.
- Jedes Risiko hat einen Risikoeigner.
- Jede Bewertung ist kurz begründet.
- Die Risiken sind mit den Kriterien verglichen und priorisiert.
- Der Risikobehandlungsplan nennt Maßnahmen, Verantwortliche und Termine.
- Die Risikoeigner haben Plan und Restrisiken freigegeben.
- Turnus und Anlässe für die Wiederholung sind festgelegt.
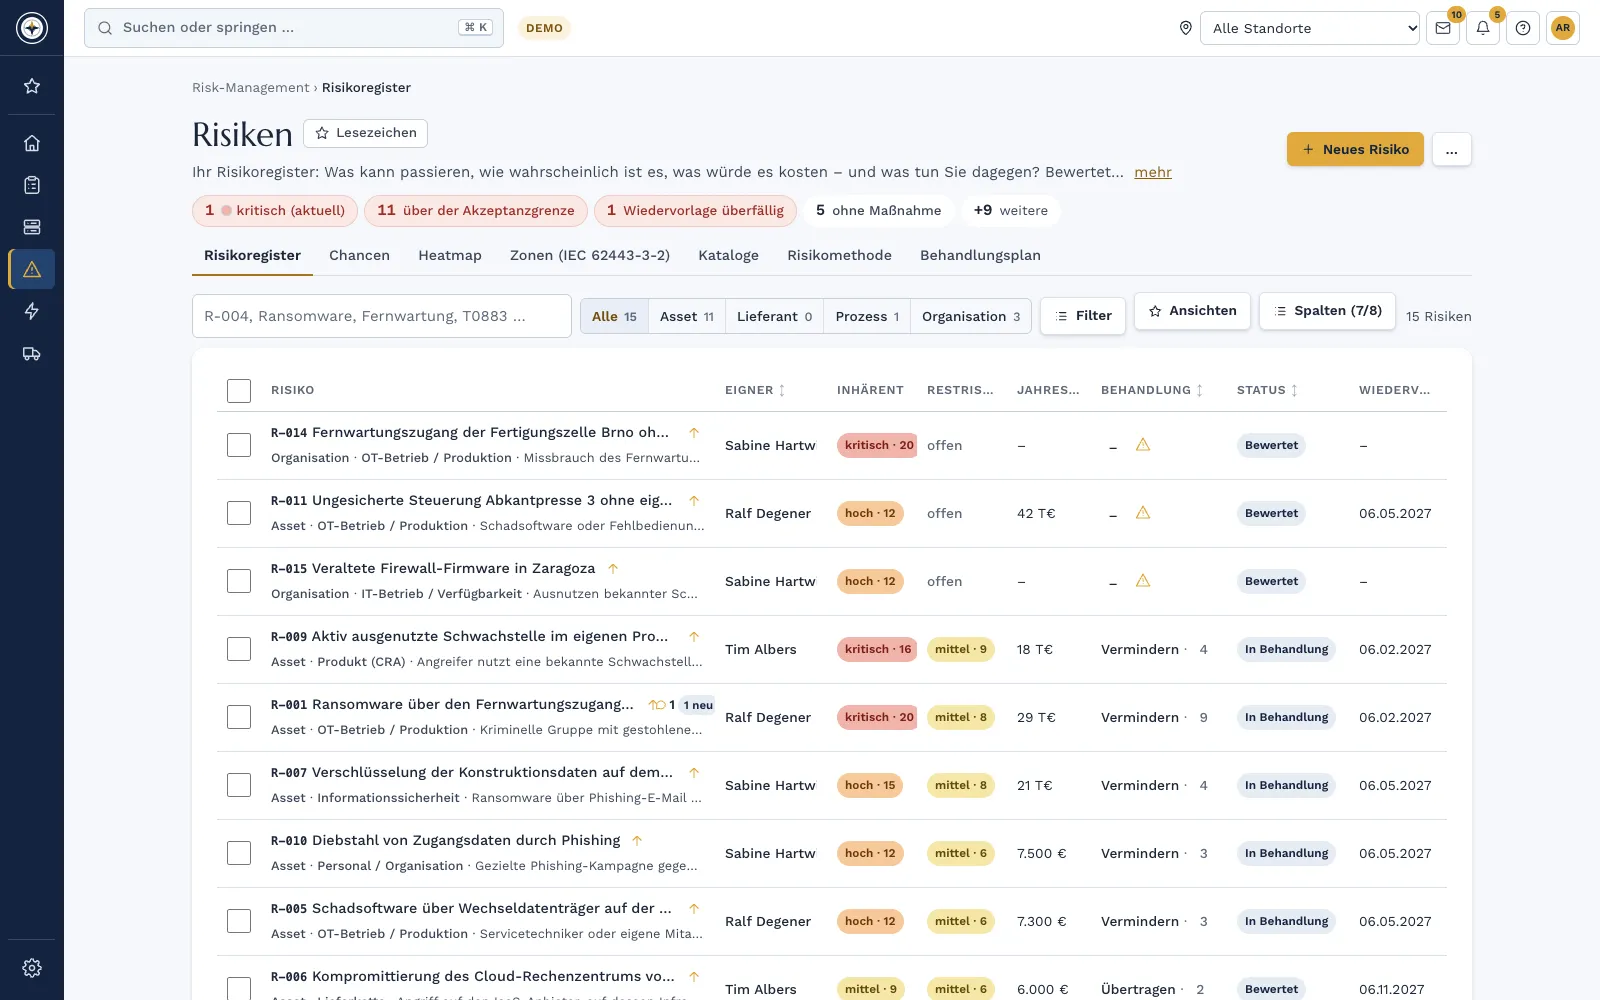
Die Risikobewertung in Complass
In einer Tabelle lässt sich das erste Register gut anlegen. Mühsam werden Verlauf, Erinnerungen und der Bezug zu Maßnahmen. In Complass ist das Register mit allem verbunden, was Sie ohnehin dokumentieren:
- Methode nach Wahl. Sie starten mit einer Vorlage nach ISO/IEC 27005, BSI-Standard 200-3 oder, mit dem Modul IEC 62443, IEC 62443-3-2 und passen Matrix, Stufen, Klassen und Akzeptanzkriterien an. Jede Speicherung ist eine neue Version.
- Szenarien schneller erfassen. Die Risiko-Bibliothek enthält die elementaren Gefährdungen des BSI und fertige Szenarien. Aus einem Asset, einem Schwachstellen-Fund oder einem Vorfall legen Sie ein vorbelegtes Risiko an.
- Drei Bewertungen. Inhärentes Risiko, Restrisiko mit den umgesetzten Maßnahmen und Zielrisiko nach allen geplanten Maßnahmen, als Stufen, in Euro oder kombiniert.
- Behandlung mit Bezug. Sie verknüpfen Einträge der Erklärung zur Anwendbarkeit und legen Aufgaben im Maßnahmenplan an, deren Fortschritt am Risiko erscheint.
- Akzeptanz mit Regeln. Eine berechtigte Person gibt mit Begründung und Ablaufdatum frei. Ab der festgelegten Klasse und immer über dem Risikoappetit stimmt eine zweite Person zu.
- Nachweise. Risikobehandlungsplan und Risikobeurteilungsbericht exportieren Sie direkt. Zur Wiedervorlage erinnert das Portal den Risikoeigner per E-Mail.
Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind.
Häufige Fragen
Ist ISO 27005 für die ISO-27001-Zertifizierung Pflicht?
Nein. Geprüft werden die Anforderungen aus ISO/IEC 27001, die Methode wählen Sie selbst. ISO/IEC 27005 ist ein verbreiteter Leitfaden, um diese Anforderungen zu erfüllen.
Was ist der Unterschied zwischen Risikobeurteilung und Risikobewertung?
In der Normsprache umfasst die Risikobeurteilung das Identifizieren, Analysieren und Bewerten. Die Risikobewertung ist dort nur der letzte Teil, der Vergleich mit den Kriterien. Im Alltag steht das Wort „Risikobewertung“ oft für den ganzen Ablauf.
Qualitativ oder quantitativ bewerten?
Beides ist zulässig. ISO 27005 kennt qualitative, semiquantitative und quantitative Verfahren. Viele Unternehmen beginnen mit einer Matrix und bewerten wichtige Risiken zusätzlich in Euro.
Wie oft müssen wir die Risikobewertung wiederholen?
ISO/IEC 27001 verlangt das in geplanten Abständen und bei wesentlichen Änderungen (Abschnitt 8.2). Einen festen Turnus nennt die Norm nicht, üblich ist einmal im Jahr. Anlässe sind etwa neue Anlagen, neue Lieferanten oder ein Vorfall.
Passt die Methode auch für NIS2?
Das BSI lässt die Methode offen und empfiehlt die Orientierung an bestehenden Standards, zum Beispiel BSI-Standard 200-3. Die Ergebnisse müssen dokumentiert und regelmäßig aktualisiert werden. Eine pauschale Risikoakzeptanz schließt das BSIG nach Auffassung des BSI aus.
In einer Demo zeigen wir Ihnen, wie Methode, Register und Maßnahmen in Complass zusammenlaufen.
Weiterlesen
- Whitepaper „ISO 27001: Der Weg zur Zertifizierung – für Unternehmen jeder Branche“
- ISO/IEC 27001 in Complass: vom Projektauftrag zum Zertifizierungsaudit
- Risk-Management: Risiken bewerten und behandeln
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm.