

Checkliste Cyber Resilience Act
CRA-Checkliste zu Anhang I, Art. 13 und Art. 14
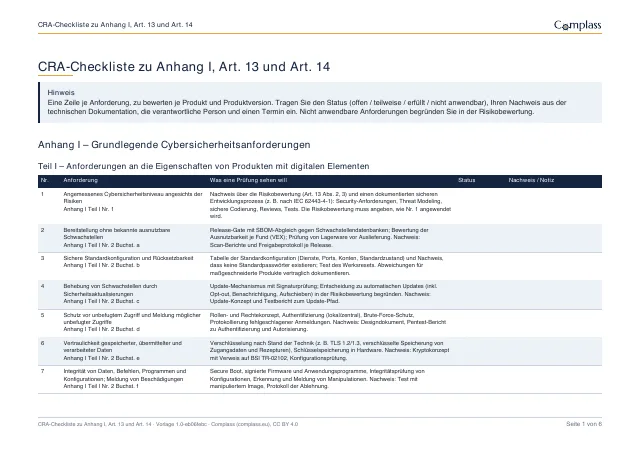
Anhang I Teil I und II sowie die Pflichten der Hersteller und Meldepflichten aus Art. 13 und 14, als Liste zum Bewerten je Produktversion.
Was in der Datei steht
32 Anforderungen, je eine Zeile mit Bereich, Fundstelle und dem, was eine Prüfung als Nachweis sehen will. Die Spalten für Status, Nachweis, Verantwortliche und Termin füllen Sie selbst.
- Anhang I – Grundlegende Cybersicherheitsanforderungen 22 Zeilen
- Pflichten der Hersteller und Meldepflichten (Art. 13 und 14) 10 Zeilen
Vorlagenversion 1.0-eb06febc · Stand der Inhalte 12.11.2026 · Excel (XLSX) 105 KB · PDF 49 KB
Diese Vorlage ist keine Rechtsberatung. Sie ersetzt nicht die Prüfung, welche Anforderungen für Ihr Unternehmen gelten, und garantiert kein Prüfungs- oder Zertifizierungsergebnis. Lizenz CC BY 4.0
So nutzen Sie die Datei
Anwendbarkeit klären
Bewerten Sie je Produkt und Produktversion. Nicht anwendbare Anforderungen begründen Sie in der Risikobewertung.
Status und Nachweis eintragen
Je Zeile ein Status (offen, teilweise, erfüllt, nicht anwendbar) und der Ort des Nachweises.
Lücken verteilen
Offene Zeilen bekommen eine verantwortliche Person und einen Termin. So wird aus der Liste ein Plan.
Im Portal geht es weiter
In Complass bewerten Sie dieselben Anforderungen in der CE-Cyberakte je Produktversion, mit SBOM, Schwachstellen und den Meldungen nach Art. 14.
- Leitfaden Cyber Resilience Act für Softwarehersteller: SBOM, Schwachstellenprozess und 24-Stunden-Meldung praktisch aufsetzen
- Leitfaden Bin ich vom CRA betroffen? Produkte mit digitalen Elementen prüfen
- Leitfaden CRA-Meldepflicht für Hersteller: was Art. 14 verlangt und wie Sie melden
- Leitfaden Technische Dokumentation nach CRA: Inhalte und Pflege
- Leitfaden CRA und IEC 62443: was sich überschneidet und was fehlt
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.