


Wer nach IEC 62443 arbeitet, hat trotzdem einen guten Vorsprung. Dieser Leitfaden zeigt, was Sie weiterverwenden können, was nur das Gesetz verlangt und wie Sie beides in einem Ablauf führen. Die Norm geben wir nur in eigenen Worten wieder.
Gesetz und Norm im Vergleich
| Merkmal | CRA | IEC 62443 |
|---|---|---|
| Art | EU-Verordnung (EU) 2024/2847, unmittelbar geltendes Recht | Internationale Normenreihe, freiwillig oder vertraglich vereinbart |
| Gegenstand | Produkte mit digitalen Elementen aller Branchen | Industrielle Automatisierungs- und Steuerungssysteme |
| Adressaten | Hersteller, Einführer, Händler | Hersteller, Integratoren, Betreiber |
| Nachweis | Konformitätsbewertung, EU-Konformitätserklärung, CE-Kennzeichnung | Selbsterklärung oder Zertifikat einer unabhängigen Stelle |
| Sicherheitsniveau | Angemessen nach Risiko, Produktklassen für das Verfahren | Security Level je Komponente oder Zone |
| Meldung an Behörden | Ja, nach Art. 14 | Keine gesetzliche Pflicht |
Welche Teile für wen zählen
- Hersteller. IEC 62443-4-1 beschreibt den sicheren Entwicklungsprozess, IEC 62443-4-2 die technischen Fähigkeiten einer Komponente. Hier liegt die größte Überschneidung mit dem CRA.
- Integratoren. IEC 62443-2-4 und 3-3 betreffen Dienstleistung und Systemanforderungen. Wer aus Komponenten ein neues Produkt baut und in Verkehr bringt, ist nach dem CRA dessen Hersteller.
- Betreiber. Sie arbeiten mit Zonen, Conduits und Security Levels. Der CRA verpflichtet sie nicht direkt, sie profitieren aber von besseren Produkten und Informationen. Für Betreiber kann NIS2 gelten.
Der Abgleich im Überblick
Die Tabelle ist unsere eigene Zuordnung, keine amtliche. Sie nennt nur Bezeichnungen der Practices aus IEC 62443-4-1 und der Foundational Requirements (FR) aus IEC 62443-4-2.
| CRA-Thema | Passender Teil von IEC 62443 | Was Sie zusätzlich prüfen |
|---|---|---|
| Risikobewertung (Art. 13 Abs. 2) | 4-1: SR, Security-Kontext und Bedrohungsmodell | Festhalten, welche Anforderungen aus Anhang I Teil I gelten und wie Sie sie umsetzen |
| Sichere Entwicklung (Anhang I Teil I Nr. 1) | 4-1: SM, SD und SI | Beschreibung in der technischen Dokumentation |
| Technische Produkteigenschaften (Anhang I Teil I Nr. 2) | 4-2: FR 1 bis 7 | Jeden Buchstaben einzeln durchgehen, auch Datenminimierung und sicheres Löschen |
| Keine bekannten ausnutzbaren Schwachstellen (Anhang I Teil I Nr. 2 a) | 4-1: SM und SVV | Prüfung vor jeder Bereitstellung |
| Drittkomponenten (Art. 13 Abs. 5) | 4-1: SM | Sorgfalt auch bei Open Source belegen |
| Sicherheitstests (Anhang I Teil II Nr. 3) | 4-1: SVV | Regelmäßig und auch nach der Auslieferung |
| Schwachstellenbehandlung (Anhang I Teil II Nr. 2, 5, 6) | 4-1: DM | Kontaktadresse und Strategie zur koordinierten Offenlegung angeben |
| Sicherheitsupdates (Anhang I Teil II Nr. 2, 7, 8) | 4-1: SUM | Kostenlos und, soweit machbar, getrennt von Funktionsupdates |
| Nutzerinformationen (Anhang II) | 4-1: SG | Enddatum des Supports und zentrale Kontaktstelle ergänzen |
Was nur der CRA verlangt
Diese Punkte kommen aus dem Gesetz. Ein Prozess nach IEC 62443 liefert dafür Vorarbeit, aber keine fertige Lösung:
- Meldungen. Aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gehen über die ENISA-Plattform, mit Frühwarnung innerhalb von 24 Stunden (Art. 14).
- SBOM. Sie erstellen eine Software-Stückliste in einem gängigen maschinenlesbaren Format (Anhang I Teil II Nr. 1).
- Unterstützungszeitraum. Sie legen ihn fest, in der Regel mindestens fünf Jahre, und nennen das Enddatum (Art. 13 Abs. 8, Anhang II Nr. 7).
- Konformität. Dazu gehören Konformitätsbewertung, technische Dokumentation nach Anhang VII, EU-Konformitätserklärung und CE-Kennzeichnung.
- Aufbewahrung. Unterlagen bewahren Sie mindestens zehn Jahre auf oder für den Unterstützungszeitraum, wenn dieser länger ist (Art. 13 Abs. 13).
Was IEC 62443 darüber hinaus bietet
Umgekehrt bleibt die Norm für viele Hersteller nützlich, auch wenn der CRA erfüllt ist:
- Security Levels. Sie geben Kunden eine gemeinsame Sprache für die Fähigkeiten einer Komponente.
- Reifegrad. Der Entwicklungsprozess lässt sich je Practice einstufen.
- Betrieb und Integration. Die Reihe verbindet Hersteller, Integrator und Betreiber über dieselben Begriffe.
- Sprache der Einkäufer. In OT-Projekten ist IEC 62443 eine verbreitete Referenz in Kundenanforderungen.
Stand der harmonisierten Normen
Eine Konformitätsvermutung entsteht nur durch harmonisierte Normen, deren Fundstellen im Amtsblatt der EU veröffentlicht sind (Art. 27 Abs. 1). Die Normungsorganisationen arbeiten daran im Auftrag M/606 der Kommission.
Für den OT-Bereich arbeiten die Normungsgremien dabei unter anderem an Änderungen der EN IEC 62443-4-1 und 4-2. Ob und wann daraus Fundstellen im Amtsblatt werden, ist offen.
Stand 05.11.2026 führt die Kommission auf ihrer Seite zu harmonisierten Normen keinen Eintrag zum CRA. Prüfen Sie den Stand vor jeder Konformitätserklärung im Amtsblatt.
Das hat eine praktische Folge für Produkte der Klasse I. Selbstbewertung nach Modul A ist dort nur möglich, wenn Sie harmonisierte Normen, gemeinsame Spezifikationen oder ein passendes Zertifizierungsschema vollständig anwenden. Sonst brauchen Sie Modul B und C oder Modul H (Art. 32 Abs. 2).
Vorhandene Nachweise nutzen
Ohne harmonisierte Norm beschreiben Sie in der technischen Dokumentation Ihre gewählten Lösungen und nennen die angewandten technischen Spezifikationen (Anhang VII Nr. 5). Dort kann IEC 62443 stehen.
- Ausgangslage festhalten. Welche Teile und Ausgaben wenden Sie an, für welche Produkte, mit welchem Zertifikat oder welcher Selbsterklärung?
- Anhang I durchgehen. Ordnen Sie jeder Anforderung die vorhandene Practice, Komponentenanforderung und den Nachweis zu.
- Lücken benennen. Alles, was keinen Nachweis hat, wird zu einer Aufgabe, vor allem bei den Punkten, die nur der CRA verlangt.
- Prozess ergänzen. Erweitern Sie Ihren Umgang mit Schwachstellen um die Meldung nach Art. 14 und die Information der Nutzer.
- In die Dokumentation übernehmen. Beschreiben Sie die Lösungen je Anforderung in der technischen Dokumentation.
- Stand der Normen beobachten. Sobald Fundstellen veröffentlicht sind, prüfen Sie, ob Sie umstellen.
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Hersteller von Bediengeräten arbeitet seit Jahren nach IEC 62443-4-1 und erklärt SL-C 2 für sein Panel. Ein Abgleich zeigt drei Gruppen:
- Direkt nutzbar. Bedrohungsmodell, Testberichte und der Prozess für Sicherheitsupdates gehen in die technische Dokumentation ein.
- Zu ergänzen. Die Stückliste liegt als Tabelle vor und wird nun im Build erzeugt. Das Enddatum des Supports steht künftig in den Nutzerinformationen.
- Neu. Eine meldende Person mit Vertretung wird benannt, und die Frühwarnung wird einmal geübt.
Baut das Unternehmen auch Maschinen, kommt die Maschinenverordnung hinzu. Sie gilt ab dem 20.01.2027 und enthält eigene Anforderungen zum Schutz gegen Korrumpierung und zur Sicherheit von Steuerungen (Anhang III Abschnitte 1.1.9 und 1.2.1).
Typische Fehler
- Zertifikat gleich Konformität. Ein Zertifikat nach IEC 62443 ersetzt weder Konformitätsbewertung noch CE-Kennzeichnung.
- Zwei getrennte Projekte. Wer CRA und IEC 62443 getrennt führt, erbringt dieselben Nachweise doppelt.
- Nur die Technik ansehen. Der CRA verlangt auch Prozesse für die Zeit nach der Auslieferung.
- Alte Ausgaben ungeprüft übernehmen. Halten Sie fest, welche Ausgabe der Norm Sie anwenden.
CRA und IEC 62443 in Complass
Eine Excel-Liste für den Abgleich veraltet mit der nächsten Produktversion. In Complass führen Sie beide Regelwerke zusammen:
- Modul IEC 62443 für Hersteller. Neun Phasen führen durch 4-1 und 4-2, mit allen 47 Anforderungen der Practices und den Komponentenanforderungen je SL-C.
- Bezug zum CRA. Zu den Anforderungen nennt das Modul den Bezug zum CRA und zur Maschinenverordnung.
- Abgleichvorlage. Eine Vorlage ordnet CRA Anhang I den umgesetzten Practices und Komponentenanforderungen zu und dient als Grundlage für die technische Dokumentation.
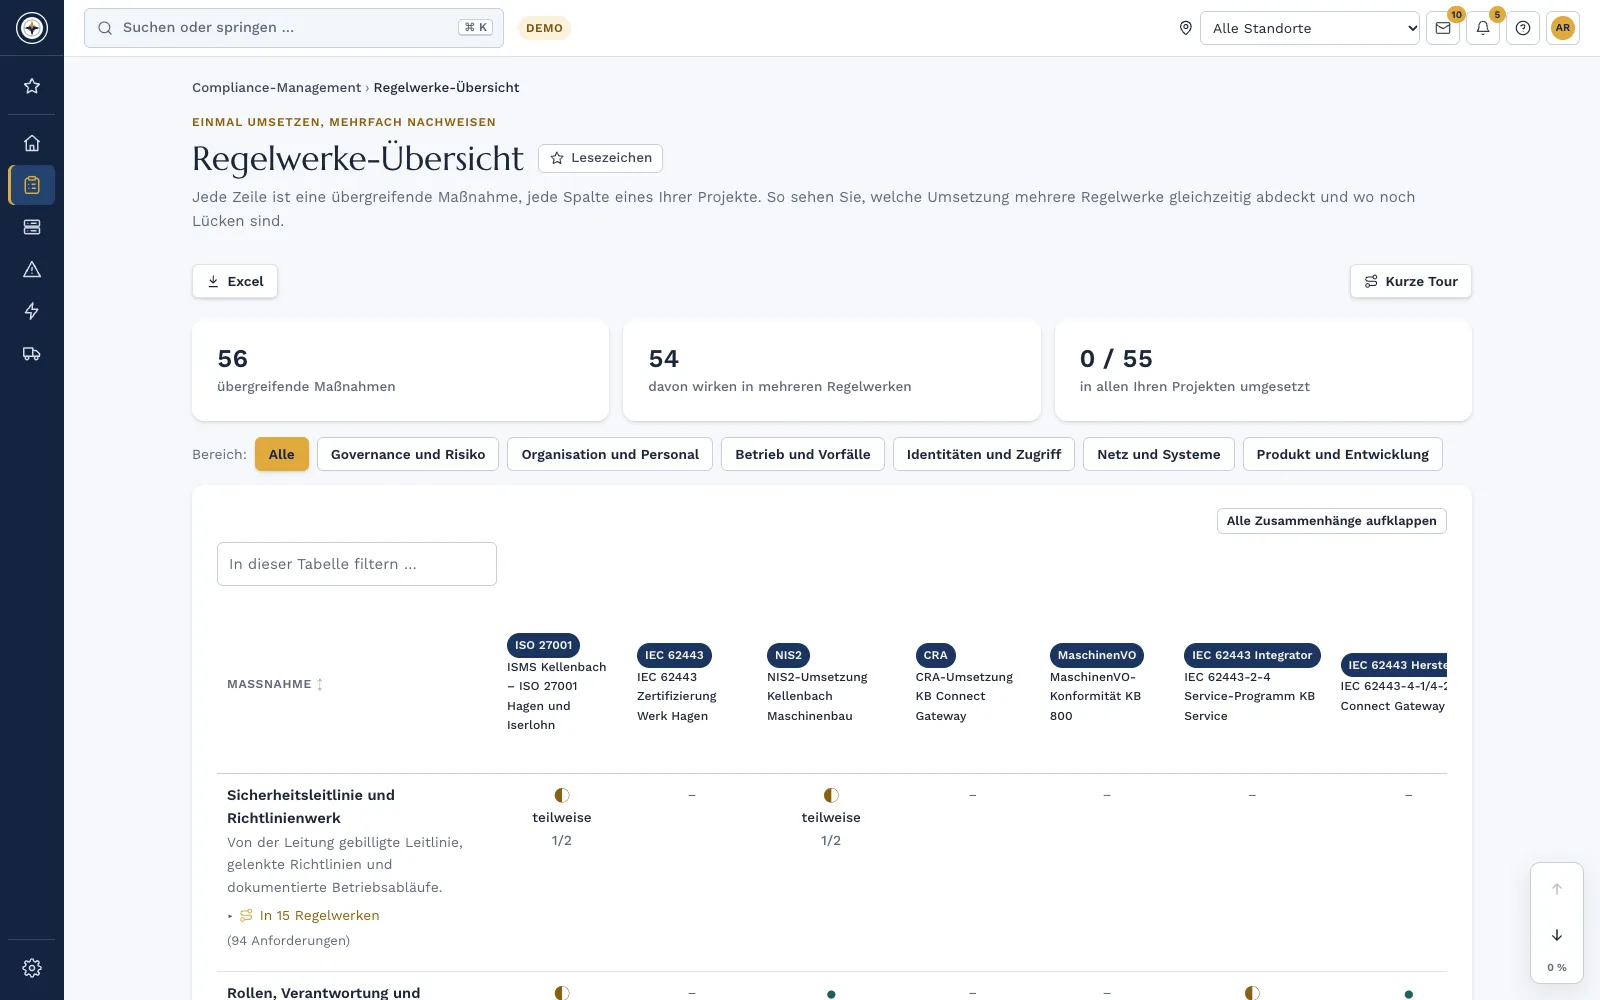
- Regelwerke-Übersicht. Jede Zeile ist eine übergreifende Maßnahme, jede Spalte ein Projekt. Sie sehen, welche Umsetzung mehrere Regelwerke zugleich abdeckt.
- Produktakte je Version. CRA und Maschinenverordnung liegen in einer Akte mit Anforderungen, SBOM, Schwachstellen und Unterstützungszeitraum.
Die Normtexte sind nicht enthalten, weil Normen urheberrechtlich geschützt sind. Complass erklärt die Anforderungen in eigenen Worten. Auszüge aus Ihrer lizenzierten Ausgabe können Sie selbst hinterlegen.
Checkliste
- Angewandte Teile und Ausgaben von IEC 62443 sind festgehalten.
- Anhang I Teil I und II sind den Practices und Komponentenanforderungen zugeordnet.
- Lücken sind als Aufgaben mit Verantwortlichen erfasst.
- Der Umgang mit Schwachstellen enthält die Meldung nach Art. 14.
- Die SBOM entsteht je Version in einem maschinenlesbaren Format.
- Der Unterstützungszeitraum je Produkt ist festgelegt.
- Die Produktklasse und das Verfahren sind bestimmt.
- Die technische Dokumentation nennt IEC 62443 als angewandte Spezifikation.
- Jemand beobachtet den Stand der harmonisierten Normen.
Häufige Fragen
Ersetzt ein Zertifikat nach IEC 62443 die Konformitätsbewertung?
Nein. Solange keine Fundstelle im Amtsblatt veröffentlicht ist, begründet IEC 62443 keine Konformitätsvermutung. Das Zertifikat ist aber ein starker Baustein für Ihre technische Dokumentation.
Müssen wir IEC 62443 anwenden, um den CRA zu erfüllen?
Nein. Der CRA schreibt keine bestimmte Norm vor. Sie können die Anforderungen auch anders erfüllen und beschreiben Ihre Lösungen dann in der technischen Dokumentation (Anhang VII Nr. 5).
Wir sind Betreiber. Betrifft uns dieser Abgleich?
Meist nicht direkt, weil der CRA Hersteller, Einführer und Händler verpflichtet. Ändern Sie ein Produkt wesentlich und stellen es auf dem Markt bereit, sieht das anders aus (Art. 22). Selbst nutzen Sie die Teile für Betreiber und gegebenenfalls NIS2.
Lohnt sich IEC 62443 noch, wenn ohnehin harmonisierte Normen kommen?
Die Normungsarbeit zum Auftrag M/606 baut für OT-Produkte auf Teilen von IEC 62443 auf. Ein Prozess nach IEC 62443-4-1 bleibt deshalb eine sinnvolle Grundlage. Wie die endgültigen Normen aussehen, steht noch nicht fest.
In einer Demo zeigen wir Ihnen, wie Sie vorhandene Nachweise einmal erfassen und für beide Regelwerke nutzen.
Weiterlesen
- Whitepaper „Secure Development für Hersteller“
- Whitepaper „IEC 62443 für Betreiber, Integratoren und Hersteller“
- IEC 62443 für Hersteller in Complass
- Cyber Resilience Act in Complass: von der Anwendbarkeit bis zur CE-Kennzeichnung
- Maschinenverordnung in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich ist der Wortlaut Ihrer lizenzierten Ausgabe der Norm. Stand der Normung: 05.11.2026.