


Dieser Leitfaden erklärt die Methode in eigenen Worten, zeigt ein Beispiel aus der Produktion und gibt Ihnen eine Checkliste an die Hand. Die Beispiele sind erfunden.
Was die Schutzbedarfsfeststellung leistet
Der Schutzbedarf beantwortet eine einfache Frage: Wie schlimm wäre es, wenn Vertraulichkeit, Integrität oder Verfügbarkeit einer Information verloren gingen? Diese drei Grundwerte bewerten Sie getrennt. Eine Konstruktionszeichnung kann hohe Vertraulichkeit brauchen, aber nur normale Verfügbarkeit. Bei einer Steuerung ist es oft umgekehrt.
Die Schutzbedarfsfeststellung ist im IT-Grundschutz des BSI der Schritt nach der Strukturanalyse. Sie baut auf der Liste der Geschäftsprozesse, Anwendungen, Systeme, Räume und Verbindungen auf und bestimmt, wie es weitergeht:
- Normaler Schutzbedarf: Die Anforderungen der Bausteine aus dem IT-Grundschutz-Kompendium reichen in der Regel aus.
- Hoher oder sehr hoher Schutzbedarf: Das Zielobjekt ist Kandidat für eine Risikoanalyse nach BSI-Standard 200-3.
Bei der Basis-Absicherung entfällt dieser Schritt zunächst. Zur Kern- und zur Standard-Absicherung gehört er dazu, ebenso zu einer Zertifizierung nach ISO 27001 auf der Basis von IT-Grundschutz.
Schritt 1: Kategorien festlegen
Damit alle gleich bewerten, beschreiben Sie vorab, was die drei Kategorien in Ihrem Unternehmen bedeuten. Vereinfacht gilt:
| Kategorie | Folgen eines Schadens |
|---|---|
| normal | begrenzt und überschaubar |
| hoch | beträchtlich |
| sehr hoch | können die Existenz des Unternehmens bedrohen |
Greifbar wird das über Schadensszenarien. Der IT-Grundschutz nennt sechs typische:
- Verstoß gegen Gesetze, Vorschriften oder Verträge
- Beeinträchtigung des informationellen Selbstbestimmungsrechts
- Beeinträchtigung der persönlichen Unversehrtheit
- Beeinträchtigung der Aufgabenerfüllung
- negative Innen- oder Außenwirkung
- finanzielle Auswirkungen
Für jedes Szenario legen Sie die Grenzen zwischen den Kategorien fest, mit Beispielen aus Ihrem Alltag. Ein Beispiel für die Aufgabenerfüllung: Produktionsausfall bis zu einem Tag normal, bis zu einer Woche hoch, darüber sehr hoch. Beträge setzen Sie ins Verhältnis zu Umsatz oder Ergebnis; eine Zahl aus einer Mustervorlage passt selten. In der Produktion ist die persönliche Unversehrtheit fast immer ein Thema, im reinen Büro selten. Die Leitung gibt die Definition frei.
Schritt 2: Geschäftsprozesse und Anwendungen bewerten
Bewerten Sie jeden Geschäftsprozess und jede Anwendung getrennt für Vertraulichkeit, Integrität und Verfügbarkeit. Gehen Sie dazu je Grundwert die Schadensszenarien durch und fragen Sie nach dem realistischen schlimmsten Schaden. Der höchste Wert über alle Szenarien bestimmt die Kategorie.
- Gemeinsam bewerten: Die Prozess- und Anwendungsverantwortlichen kennen die Folgen. Der oder die Informationssicherheitsbeauftragte moderiert und achtet auf einheitliche Maßstäbe.
- Folgeschäden mitdenken: Fällt die Auftragsannahme aus, wirkt das über Lieferverzug und Vertragsstrafen weiter.
- Abhängigkeiten beachten: Liefert eine unscheinbare Anwendung Daten an eine kritische, übernimmt sie deren Schutzbedarf.
- Kurz begründen: Ein bis zwei Sätze je Einstufung. Ohne Begründung ist sie im Audit nicht nachvollziehbar.
Seien Sie bei „sehr hoch“ ehrlich und sparsam. Jede solche Einstufung zieht eine Risikoanalyse und zusätzliche Maßnahmen nach sich.
Schritt 3: Schutzbedarf vererben
Der Schutzbedarf der Technik ergibt sich aus dem, was auf ihr läuft. Die Kette „Prozess, Anwendung, System, Raum“ aus der Strukturanalyse ist dafür der rote Faden. Drei Effekte bestimmen das Ergebnis:
| Effekt | Was passiert | Typisches Beispiel |
|---|---|---|
| Maximumprinzip | Ein System übernimmt den höchsten Schutzbedarf der Anwendungen, die es trägt. | Server mit der Auftragsverwaltung |
| Kumulationseffekt | Viele für sich unkritische Anwendungen ergeben zusammen einen höheren Schutzbedarf. | Virtualisierungshost, zentraler Speicher |
| Verteilungseffekt | Ein System trägt nur einen unkritischen Teil oder ist redundant; sein Schutzbedarf kann niedriger sein, meist bei der Verfügbarkeit. | redundant ausgelegter Server im Cluster |
Leiten Sie den Schutzbedarf so für IT-Systeme, ICS-Systeme, sonstige Geräte, Räume und Kommunikationsverbindungen ab. Ein Raum erbt von den Systemen, die darin stehen. Bei Verbindungen sind besonders die nach außen kritisch, außerdem solche mit hochschutzbedürftigen Informationen und solche, über die bestimmte Informationen gerade nicht fließen dürfen, etwa zwischen Produktions- und Büronetz.
Ein Verteilungseffekt durch Redundanz zählt nur, wenn die Redundanz tatsächlich funktioniert. Verweisen Sie auf den letzten Umschalttest. Jede Abweichung vom Maximumprinzip dokumentieren Sie besonders sorgfältig.
Schritt 4: Auswerten und weitergeben
Werten Sie zum Schluss aus, welche Zielobjekte in mindestens einem Grundwert hohen oder sehr hohen Schutzbedarf haben. Diese merken Sie für die Risikoanalyse vor. So fließt das Ergebnis weiter:
- Risikoanalyse: Die Kategorien sind Ihr Maßstab für die Auswirkung. Stimmen Sie sie deshalb mit der Risikomethode im Unternehmen ab, damit Schutzbedarf und Risikobewertung dieselbe Sprache sprechen. Wie eine Risikobewertung abläuft, zeigt unser Leitfaden zur Risikobewertung nach ISO 27005.
- OT-Zonen: In der Produktion hilft der Schutzbedarf beim Zuschnitt der Zonen nach IEC 62443. Mischen Sie Anlagenteile mit sehr hohem Schutzbedarf nicht mit unkritischen Systemen in einer Zone. Kritische Verbindungen aus Schritt 3 sind Kandidaten für eigene Conduits.
- Modellierung: Gruppen gleichartiger Systeme bilden Sie nur, wenn sie auch den gleichen Schutzbedarf haben.
Beispiel aus der Produktion
Das Beispiel ist erfunden. Ein Hersteller von Kunststoffteilen bewertet den Prozess „Spritzguss Linie 2“.
- Prozess: Verfügbarkeit hoch, weil ein Ausfall über eine Woche Lieferzusagen an einen Automobilkunden gefährdet. Integrität sehr hoch, weil manipulierte Parameter die Maschine beschädigen und Personen gefährden können. Vertraulichkeit normal.
- Anwendungen: Das Leitsystem erbt Integrität sehr hoch. Die Rezepturverwaltung bekommt zusätzlich Vertraulichkeit hoch, weil die Rezepturen Betriebsgeheimnisse sind.
- Systeme: Die Steuerungen der Linie erben nach dem Maximumprinzip Integrität sehr hoch. Der Virtualisierungshost im Serverraum trägt 14 virtuelle Maschinen. Jede für sich hat normale Verfügbarkeit, zusammen legen sie Planung, Leitsystem und Qualitätsprüfung lahm: Kumulationseffekt, Verfügbarkeit hoch.
- Räume: Der Serverraum erbt Verfügbarkeit hoch, der Schaltschrankbereich der Linie Integrität sehr hoch.
- Verbindungen: Der Fernwartungszugang des Maschinenlieferanten führt nach außen und erreicht Systeme mit sehr hoher Integrität. Er wird als kritische Verbindung gekennzeichnet.
Ergebnis: Steuerungen, Leitsystem, Virtualisierungshost und Fernwartungszugang gehen in die Risikoanalyse. Die Linie 2 bekommt eine eigene Zone, der Fernwartungszugang ein eigenes Conduit.
Checkliste
- Die Kategorien normal, hoch und sehr hoch sind für das Unternehmen beschrieben und von der Leitung freigegeben.
- Für jedes relevante Schadensszenario gibt es Grenzen oder Beispiele je Kategorie.
- Nicht genutzte oder zusätzliche Szenarien sind begründet.
- Alle Geschäftsprozesse und Anwendungen sind je Grundwert bewertet und begründet.
- Die Verantwortlichen haben ihre Bewertung bestätigt.
- Der Schutzbedarf von IT- und ICS-Systemen, Räumen und Verbindungen ist abgeleitet.
- Kumulations- und Verteilungseffekte sind geprüft und dokumentiert.
- Kritische Kommunikationsverbindungen sind gekennzeichnet.
- Zielobjekte mit hohem oder sehr hohem Schutzbedarf sind für die Risikoanalyse vorgemerkt.
Schutzbedarf in Complass
In einer Excel-Tabelle stehen Prozesse, Anwendungen und Systeme in getrennten Blättern, und niemand sieht, wenn sich oben etwas ändert, das unten weitervererbt werden müsste. In Complass hängt alles zusammen:
- Am Asset: Jedes Asset trägt den Schutzbedarf für Vertraulichkeit, Integrität und Verfügbarkeit als normal, hoch oder sehr hoch. Beim Import aus Excel oder CSV übernehmen Sie die drei Spalten direkt.
- Lücken sichtbar: Die Prüfungen im Asset-Inventar melden Assets ohne bewerteten Schutzbedarf und, mit der IEC 62443-Erweiterung, Assets mit sehr hohem Schutzbedarf ohne Ziel-Security-Level.
- IT-Grundschutz je Zielobjekt: Im Projekt BSI IT-Grundschutz legen Sie Zielobjekte aus dem Asset-Inventar an, einzeln oder als Gruppe. Der Schutzbedarf folgt dem Maximumprinzip aus verknüpften Assets und Geschäftsprozessen. Weichen Sie wegen eines Kumulations- oder Verteilungseffekts ab, ist eine Begründung Pflicht.
- Export: Die Exporte der Referenzdokumente A.3 (Modellierung) und A.4 (IT-Grundschutz-Check) enthalten zusätzlich ein Blatt mit den Zielobjekten, ihrem Schutzbedarf und der Begründung, als Excel oder PDF.
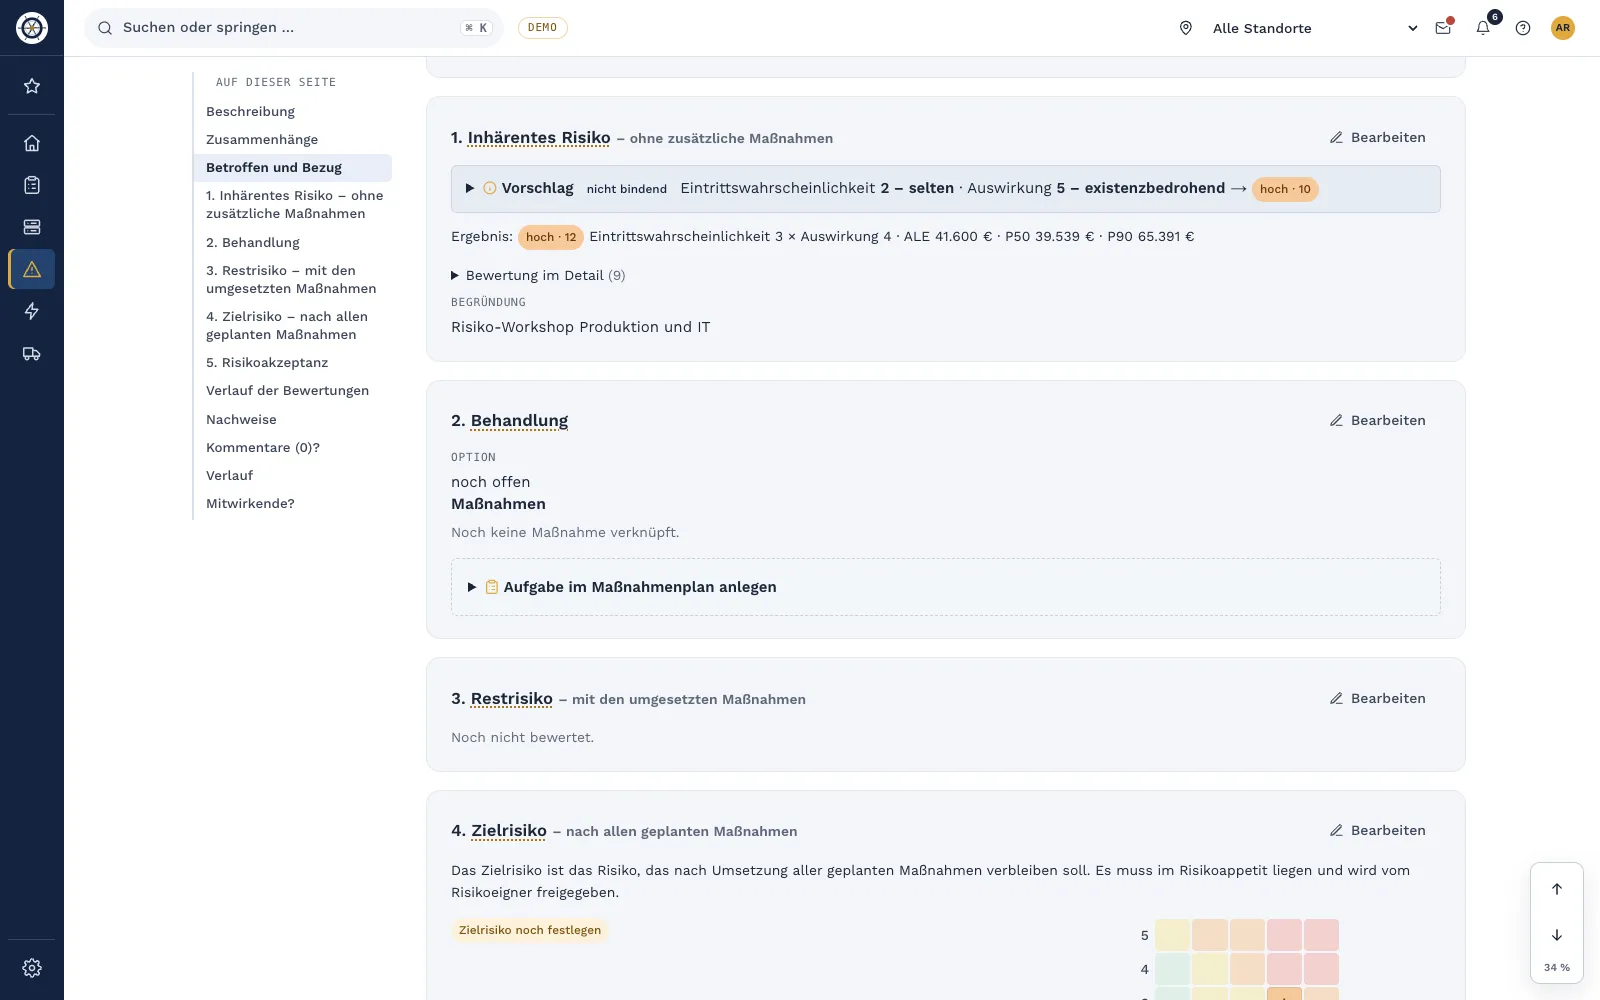
- Weiter ins Risiko: Für ein Risiko schlägt Complass die Auswirkung aus dem Schutzbedarf der verknüpften Assets vor, nicht bindend und mit Begründung. Ändert sich der Schutzbedarf eines verknüpften Assets, erhält das Risiko einen Hinweis zur Neubewertung.
Häufige Fragen
Brauchen wir mehr als drei Kategorien?
Nicht zwingend. Wenn Sie mehr Stufen nutzen, etwa weil Ihre Risikomethode fünf Stufen kennt, legen Sie fest, welche Stufe „hoch“ und welche „sehr hoch“ entspricht. Das steuert, welche Zielobjekte in die Risikoanalyse gehen.
Wer bewertet den Schutzbedarf?
Die Verantwortlichen der Prozesse und Anwendungen, denn sie kennen die Folgen eines Ausfalls. Die oder der Informationssicherheitsbeauftragte moderiert, achtet auf einheitliche Maßstäbe und dokumentiert.
Wie gehen wir mit Kumulation bei Virtualisierung um?
Prüfen Sie jeden Host, jeden zentralen Speicher und Dienste wie Verzeichnisdienst und Backup gezielt. Sie tragen oft viele Anwendungen und erben deshalb einen höheren Schutzbedarf als jede einzelne davon. Begründen Sie die Einstufung schriftlich.
Gilt das auch mit Grundschutz++?
Ja. Strukturanalyse, Schutzbedarf und Risikoanalyse bleiben nach Angaben des BSI Eingangsdaten der neuen Strukturmodellierung. Anforderungen auf dem Niveau „erhöht“ gelten dort für Zielobjekte mit erhöhtem Schutzbedarf.
Wie oft prüfen wir den Schutzbedarf?
Bei jeder wesentlichen Änderung, etwa einem neuen Prozess, einer neuen Anlage oder einem neuen Dienstleister, und im Rahmen der regelmäßigen Überprüfung des Sicherheitskonzepts.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie der Schutzbedarf vom Asset bis in die Risikobewertung wirkt.
Weiterlesen
- Leitfaden „Risikobewertung nach ISO 27005 einfach erklärt“
- Leitfaden „OT-Asset-Inventar aufbauen in sechs Schritten“
- Leitfaden „Zonen und Conduits verständlich erklärt“
- BSI IT-Grundschutz in Complass
- Risikomanagement: Bewertung, Behandlung und Restrisiko
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind die aktuellen Fassungen der BSI-Standards 200-2 und 200-3 und des IT-Grundschutz-Kompendiums. Stand: November 2026.