


Das KRITIS-Dachgesetz (KRITISDachG) vom 11. März 2026 (BGBl. 2026 I Nr. 66), in Kraft seit dem 17. März 2026 und zuletzt geändert am 21. Juli 2026 (BGBl. 2026 I Nr. 221), setzt die CER-Richtlinie (EU) 2022/2557 über die Resilienz kritischer Einrichtungen in deutsches Recht um. Es regelt die physische Resilienz: Schutz und Ausfallsicherheit gegen Naturgefahren, Unfälle, Sabotage, Terrorismus, gesundheitliche Notlagen und Ausfälle bei Zulieferern. Die Cybersicherheit bleibt im BSI-Gesetz. Dieser Leitfaden zeigt die Pflichten in der Reihenfolge, in der sie fällig werden. Das Beispiel ist erfunden.
Rechtsstand: was schon gilt und was noch fehlt
Das Gesetz ist verkündet, wichtige Teile hängen aber an Regelungen, die noch ausstehen (Stand: 10. November 2026):
- Verordnung zu kritischen Dienstleistungen und Schwellenwerten (§ 4 Abs. 3, § 5 Abs. 1 KRITISDachG): nicht verkündet, es gibt einen Entwurf des Bundesministeriums des Innern. Bis dahin wird eine Anlage nach dem KRITIS-Dachgesetz nach unserer Einschätzung nur durch eine Feststellung im Einzelfall kritisch (§ 5 Abs. 3).
- Registrierung: Das BBK legt das Verfahren erst innerhalb von vier Wochen nach Inkrafttreten der Verordnung fest (§ 8 Abs. 8). Nach den FAQ des BBK besteht derzeit noch keine Registrierungspflicht auf Grundlage des KRITIS-Dachgesetzes.
- Weitere Festlegungen des BBK und des BMI: Meldeverfahren (§ 18 Abs. 3), Muster für Resilienzpläne (§ 13 Abs. 5), mögliche Mindestanforderungen (§ 14 Abs. 1) und Vorgaben zur Risikoanalyse (§ 12 Abs. 3).
- Cybersicherheit: Für den Begriff der kritischen Anlage im BSI-Gesetz gilt bis zur Verordnung weiter die BSI-Kritisverordnung (§ 66 BSIG).
Das klingt nach Abwarten, ist aber die beste Zeit zum Vorbereiten. Wer seine Angaben und Unterlagen jetzt ordnet, muss bei Fristbeginn nur noch übertragen.
Wer betroffen ist
Das Gesetz gilt für Betreiber kritischer Anlagen in zehn Sektoren: Energie, Transport und Verkehr, Finanzwesen, Leistungen der Sozialversicherung sowie Grundsicherung für Arbeitsuchende, Gesundheitswesen, Wasser, Ernährung, Informationstechnik und Telekommunikation, Weltraum und Siedlungsabfallentsorgung (§ 4 Abs. 1).
- Kritische Dienstleistung: Ihr Ausfall würde zu erheblichen Versorgungsengpässen oder Gefährdungen der öffentlichen Sicherheit führen (§ 2 Nr. 4).
- Kritische Anlage: eine Anlage (etwa Betriebsstätte, Maschine, Gerät, Software oder IT-Dienst), die für die Erbringung einer kritischen Dienstleistung erheblich ist (§ 2 Nr. 2 und 3). Software und IT-Dienste zählen nur, soweit sie unmittelbar physische Prozesse der Dienstleistung steuern, überwachen oder unterstützen; sonst gilt allein das BSI-Gesetz (§ 2 Nr. 2).
- Betreiber: wer bestimmenden Einfluss auf die Anlage hat, nicht zwingend der Eigentümer (§ 2 Nr. 1).
Für die Schwellenwerte nennt das Gesetz einen Regelwert von 500.000 versorgten Einwohnern (§ 5 Abs. 2). Das ist eine Vorgabe für die Verordnung, kein Wert, mit dem Sie sich selbst einstufen. Praktisch heißt das: Ordnen Sie Ihre Anlagen vorläufig den Kategorien der BSI-Kritisverordnung zu. Eine Anlage, die dort den Schwellenwert erreicht, ist heute schon kritische Anlage nach dem BSI-Gesetz und wird es voraussichtlich auch nach dem KRITIS-Dachgesetz. Behalten Sie Anlagen knapp darunter im Blick.
Nicht alle Pflichten gelten für alle Sektoren (§ 4 Abs. 2): Finanzunternehmen unter DORA sowie Betreiber in Informationstechnik und Telekommunikation müssen sich registrieren, die weiteren Pflichten gelten für sie nicht. Siedlungsabfallentsorgung und Sozialversicherung registrieren sich und erstellen zusätzlich die Risikoanalyse. Für Strom, Gas und Wasserstoff tritt bei Nachweisen § 5f EnWG an die Stelle von § 16 Abs. 1 bis 6 (§ 16 Abs. 7).
Zwei Gesetze, ein Betreiber: Abgrenzung zu NIS2
Betreiber kritischer Anlagen sind nach dem BSI-Gesetz besonders wichtige Einrichtungen, unabhängig von Größe und Umsatz (§ 28 Abs. 1 Nr. 1 BSIG). Sie unterliegen damit beiden Gesetzen, die sich ergänzen:
- KRITIS-Dachgesetz: physische Resilienz gegen alle Gefahren, zuständig sind das BBK als zentrale Anlaufstelle und die zuständige Fachbehörde (§ 3).
- BSI-Gesetz: Cybersicherheit der IT-Systeme, Komponenten und Prozesse, mit Risikomanagement nach § 30 BSIG und den Nachweisen für kritische Anlagen nach § 39 BSIG.
Gemeinsam genutzt werden eine Registrierungsmöglichkeit (§ 8 Abs. 1) und eine Meldestelle von BSI und BBK (§ 18 Abs. 1). Ein Ereignis, das ausschließlich ein Sicherheitsvorfall nach dem BSI-Gesetz ist, gilt nicht als Vorfall nach dem KRITIS-Dachgesetz (§ 2 Nr. 9). Ein Cyberangriff, der eine Pumpe stilllegt, kann dagegen in beide Meldewege gehören.
Tipp: Führen Sie eine Risikomethode für beide Gesetze, erweitert um physische Gefahren, statt zwei Methoden nebeneinander.
Die Pflichten und ihre Fristen
| Pflicht | Rechtsgrundlage | Erstmals fällig | Danach |
|---|---|---|---|
| Registrierung beim BBK | § 8 Abs. 1 | spätestens drei Monate, nachdem die Anlage als kritisch gilt | Änderungen binnen zwei Wochen, Versorgungsgrad jährlich (§ 8 Abs. 6) |
| Risikoanalyse und Risikobewertung | § 12 | neun Monate nach der Registrierung (§ 8 Abs. 7) | bei Bedarf, mindestens alle vier Jahre |
| Resilienzmaßnahmen und Resilienzplan | § 13 | zehn Monate nach der Registrierung | bei Bedarf und nach jeder Risikoanalyse |
| Meldewesen für Vorfälle | § 18 | zehn Monate nach der Registrierung | je Vorfall: 24 Stunden, Aktualisierung, Bericht nach einem Monat |
| Umsetzung durch die Geschäftsleitung | § 20 | zehn Monate nach der Registrierung | laufend |
| Nachweise gegenüber der Behörde | § 16 | auf Anforderung, risikobasiert | kein fester Turnus |
Paragrafen ohne Gesetzesangabe beziehen sich auf das KRITISDachG.
Was Betreiber jetzt tun
- Verantwortung festlegen. Die Geschäftsleitung muss die Resilienzmaßnahmen umsetzen und überwachen (§ 20 Abs. 1). Benennen Sie eine Person, die Informationssicherheit, Notfallmanagement, Werkschutz und Facility Management zusammenbringt.
- Einstufung vorläufig klären. Sektor, kritische Dienstleistung und Anlagen bestimmen, Versorgungsgrad nach der BSI-Kritisverordnung berechnen, Ergebnis mit Datum festhalten.
- Registrierungsangaben sammeln. Je Anlage: Betreiber mit Rechtsform, Kontaktdaten, Bezeichnung der Anlage, Sektor und Dienstleistung, Standort und Versorgungsgebiet, öffentliche IP-Adressbereiche, eine Kontaktstelle und die Typen kritischer Komponenten (§ 8 Abs. 1).
- Risikoanalyse vorbereiten. Gefahren erfassen: naturbedingte, technische und menschlich verursachte Risiken, darunter hybride und terroristische Bedrohungen (§ 12 Abs. 1 Nr. 1 i. V. m. § 11 Abs. 2 Nr. 1). Dazu die Abhängigkeiten in beide Richtungen: von wem Sie abhängen und wer von Ihnen abhängt (§ 12 Abs. 1 Nr. 2).
- Bestand an Maßnahmen aufnehmen. Das Gesetz nennt sechs Gruppen (§ 13 Abs. 3): Notfallvorsorge, physischer Schutz, Krisenmanagement und Alarmierung, Aufrechterhaltung des Betriebs mit Notstrom und alternativen Lieferketten, Sicherheitsmanagement für Personal und externe Dienstleister, Schulungen und Übungen.
- Meldeprozess entwerfen. Kriterien, wer entscheidet, Vertretung rund um die Uhr und die Abstimmung mit dem Meldeweg nach § 32 BSIG.
Vorhandenes zählt: Risikoanalysen, Notfallhandbücher, Alarmpläne und Zertifikate aus anderen Pflichten oder freiwilligen Zertifizierungen können Sie als Nachweis heranziehen (§ 17 Abs. 1).
Der Resilienzplan
Alle Maßnahmen stellen Sie in einem Resilienzplan dar und wenden ihn an (§ 13 Abs. 4). Der Plan zeigt, warum Sie eine Maßnahme gewählt haben: welches Risiko sie adressiert und wie Sie den Aufwand gegen das Risiko abgewogen haben (§ 13 Abs. 2). Die zuständige Behörde kann ihn anfordern (§ 16 Abs. 2).
Ein Papier im Schrank reicht nicht. Belege der Anwendung sind etwa Übungsberichte, Prüfprotokolle der Sicherungstechnik, Wartungsnachweise der Notstromversorgung und Schulungsnachweise. Das BBK stellt Muster für Resilienzpläne bereit (§ 13 Abs. 5), spätestens acht Monate nach Inkrafttreten der Verordnung. Gleichen Sie Ihren Plan dann damit ab.
Vorfälle melden
Ein Vorfall ist ein Ereignis, das die kritische Dienstleistung erheblich beeinträchtigt oder beeinträchtigen könnte (§ 2 Nr. 9). Gemeldet wird dem BBK über die gemeinsame Meldestelle (§ 18 Abs. 1):
- Erstmeldung: unverzüglich, spätestens 24 Stunden nach Kenntnis,
- Aktualisierung: bei andauernden Vorfällen,
- ausführlicher Bericht: spätestens einen Monat nach Kenntnis.
Jede Meldung enthält, was zu diesem Zeitpunkt bekannt ist, insbesondere Anzahl und Anteil der Betroffenen, bisherige und voraussichtliche Dauer und das betroffene Gebiet (§ 18 Abs. 2).
Beispiel aus der Wasserversorgung
Das Beispiel ist erfunden. Ein Wasserversorger betreibt ein Wasserwerk, das nach der BSI-Kritisverordnung bereits als kritische Anlage gilt. Für die Cybersicherheit hat er ein ISMS. Für das KRITIS-Dachgesetz geht er so vor:
- Einstufung: vorläufig kritisch, Prüfung erneut bei Verkündung der Verordnung.
- Registrierungsdatenblatt: fertig ausgefüllt, mit Kontaktstelle und Vertretung.
- Risikoanalyse: Die bestehende ISMS-Methode bekommt physische Gefahren dazu. Ganz oben stehen Starkregen am Pumpwerk in der Talsenke und ein längerer Stromausfall.
- Abhängigkeiten: Notstrom reicht für 48 Stunden, der Chemikalienvorrat für zehn Tage. Für Kraftstoff gibt es keinen zweiten Lieferanten.
- Maßnahmen: Hochwasserschutz am Pumpwerk, Nachschubvertrag für Kraftstoff, eine Stabsrahmenübung im Jahr.
Als die Verordnung kommt, überträgt er die Angaben in die Registrierung und kennt seine Folgefristen am selben Tag.
Checkliste
- Verantwortung und Vertretung sind festgelegt, die Geschäftsleitung ist eingebunden.
- Sektor, kritische Dienstleistung und Anlagen sind vorläufig eingestuft.
- Die Registrierungsangaben je Anlage liegen vollständig vor.
- Die Risikomethode deckt physische Gefahren und Abhängigkeiten ab.
- Vorhandene Maßnahmen sind den sechs Gruppen nach § 13 Abs. 3 zugeordnet.
- Ein Entwurf des Resilienzplans verweist auf die Risikoanalyse.
- Der Meldeprozess funktioniert rund um die Uhr und ist mit dem NIS2-Meldeweg abgestimmt.
- Vorhandene Nachweise und Zertifikate sind erfasst.
- Der Rechtsstand wird mindestens halbjährlich geprüft.
Das KRITIS-Dachgesetz in Complass
Eine Excel-Liste für die Fristen, ein Ordner für den Resilienzplan, Mails für die Übungsberichte: So verliert jeder den Überblick. In Complass liegt alles an einer Stelle:
- Geführtes Projekt: Das Modul KRITIS-Dachgesetz führt in sieben Phasen von der Betroffenheit über Registrierung, Risikoanalyse, Resilienzmaßnahmen, Resilienzplan und Meldewesen bis zu Nachweisen und Geschäftsleitung.
- Vorlagen: Betroffenheitsprüfung, Registrierungsdatenblatt, Risikoanalyse, Resilienzplan, Meldevorlage, Übungsprogramm und Nachweisübersicht.
- Maßnahmenkatalog: Die Resilienzmaßnahmen sind nach den sechs Gruppen des § 13 Abs. 3 gegliedert, je Maßnahme mit Anwendbarkeit, Status und Nachweis.
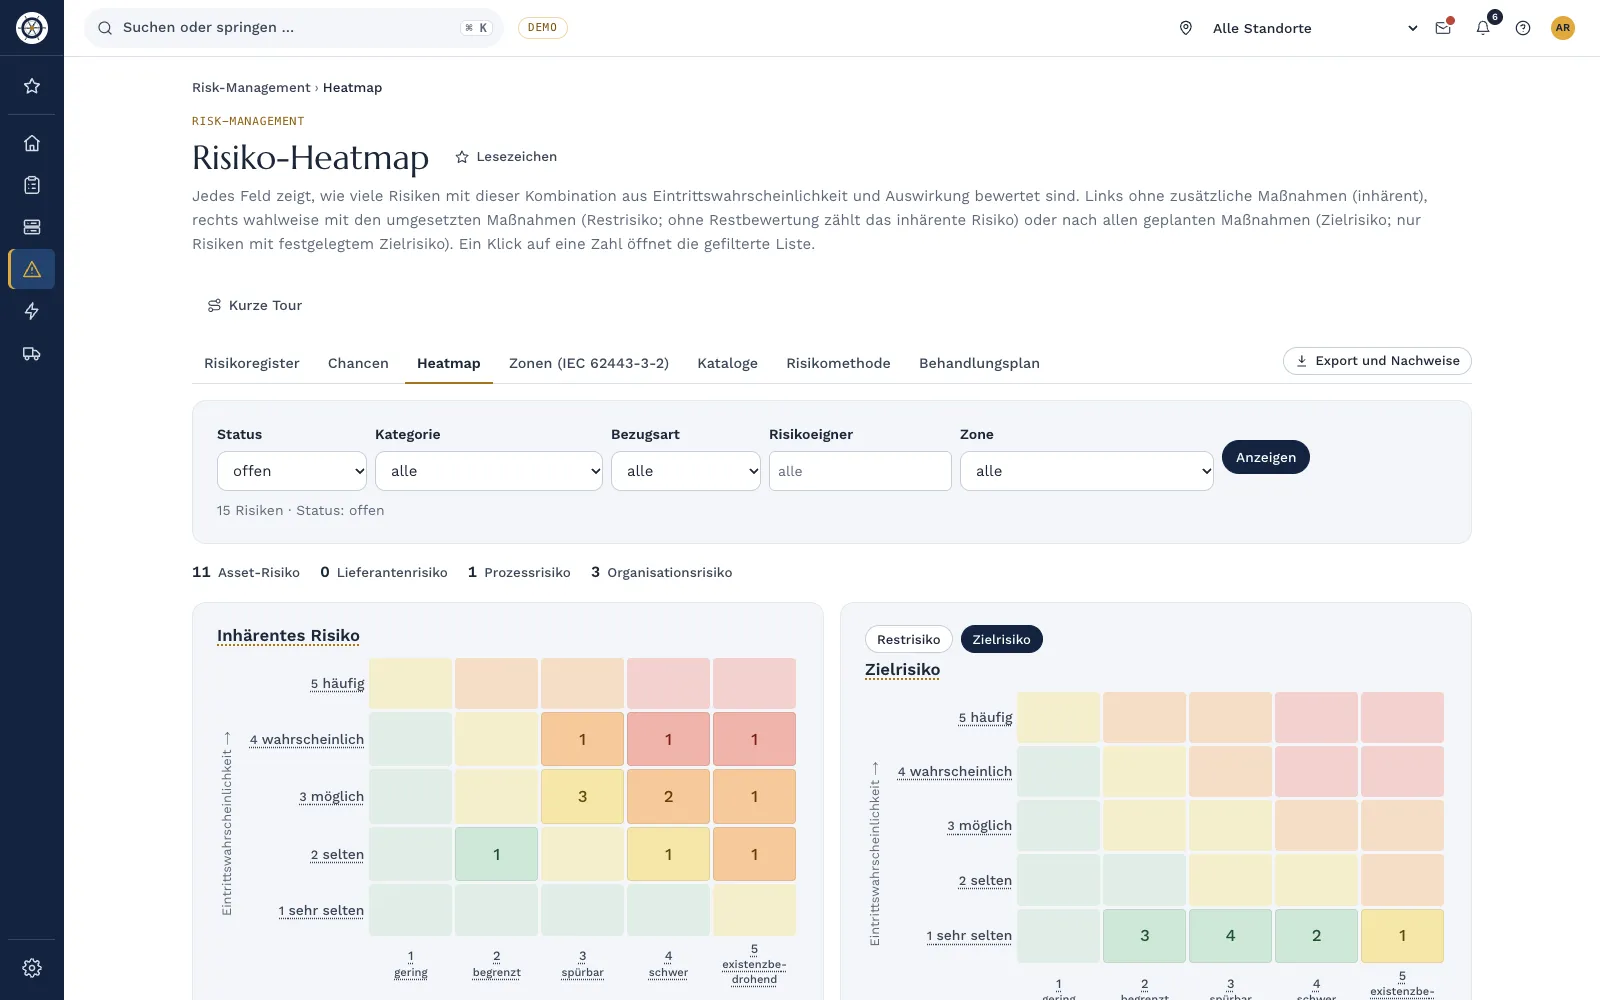
- Risiken: Physische Gefahren führen Sie im Risikoregister in der Kategorie „Physisch / Umwelt“, neben Ihren Cyberrisiken.
- Vorfälle: Ein Vorfall bekommt den Meldeweg KRITIS-DachG dazu, mit Erstmeldung nach 24 Stunden und Bericht nach einem Monat, gerechnet ab Kenntnis.
Ob Sie überhaupt betroffen sind, zeigt der kostenlose Betroffenheits-Check. Er fragt neben NIS2 auch nach kritischen Anlagen.
Häufige Fragen
Müssen wir uns heute schon beim BBK registrieren?
Nach den FAQ des BBK besteht derzeit noch keine Registrierungspflicht auf Grundlage des KRITIS-Dachgesetzes, weil die Verordnung fehlt. Anders ist es, wenn das Bundesministerium des Innern Ihre Anlage im Einzelfall als erheblich feststellt (§ 5 Abs. 3). Unabhängig davon gilt für die Cybersicherheit weiter das BSI-Gesetz.
Gilt das KRITIS-Dachgesetz auch für Unternehmen, die unter NIS2 fallen?
Nur, wenn sie eine kritische Anlage betreiben. Viele wichtige und besonders wichtige Einrichtungen nach dem BSI-Gesetz sind keine Betreiber kritischer Anlagen. Umgekehrt ist jeder Betreiber einer kritischen Anlage besonders wichtige Einrichtung nach dem BSI-Gesetz.
Müssen wir alles neu schreiben?
Nein. Notfallhandbuch, Alarmpläne, Sicherheitskonzepte und Risikoanalysen aus anderen Pflichten oder Zertifizierungen können Sie einbinden und als Nachweis heranziehen (§ 17 Abs. 1).
Wer ist zuständig: BBK oder Fachbehörde?
Beide. Das BBK ist zentrale Anlaufstelle und zuständig für Registrierung und Meldewesen. Welche Behörde für Ihre Dienstleistung zuständig ist, teilt Ihnen das BBK mit dem Abschluss der Registrierung mit (§ 3, § 8 Abs. 5).
In einer Demo zeigen wir Ihnen an einem Beispielprojekt, wie aus Einstufung, Risikoanalyse und Maßnahmen ein Resilienzplan wird.
Weiterlesen
- Leitfaden „Wer ist von NIS2 betroffen?“
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „Registrierung beim BSI Schritt für Schritt“
- Leitfaden „B3S Krankenhaus: Anforderungen und Nachweis“
- Leitfaden „Notfallmanagement nach NIS2: BIA, Pläne und Übungen“
- Whitepaper „KRITIS-Dachgesetz: Pflichten für Betreiber“
- KRITIS-Dachgesetz in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut des KRITIS-Dachgesetzes und des BSI-Gesetzes sowie die Festlegungen des BBK. Stand: November 2026.