

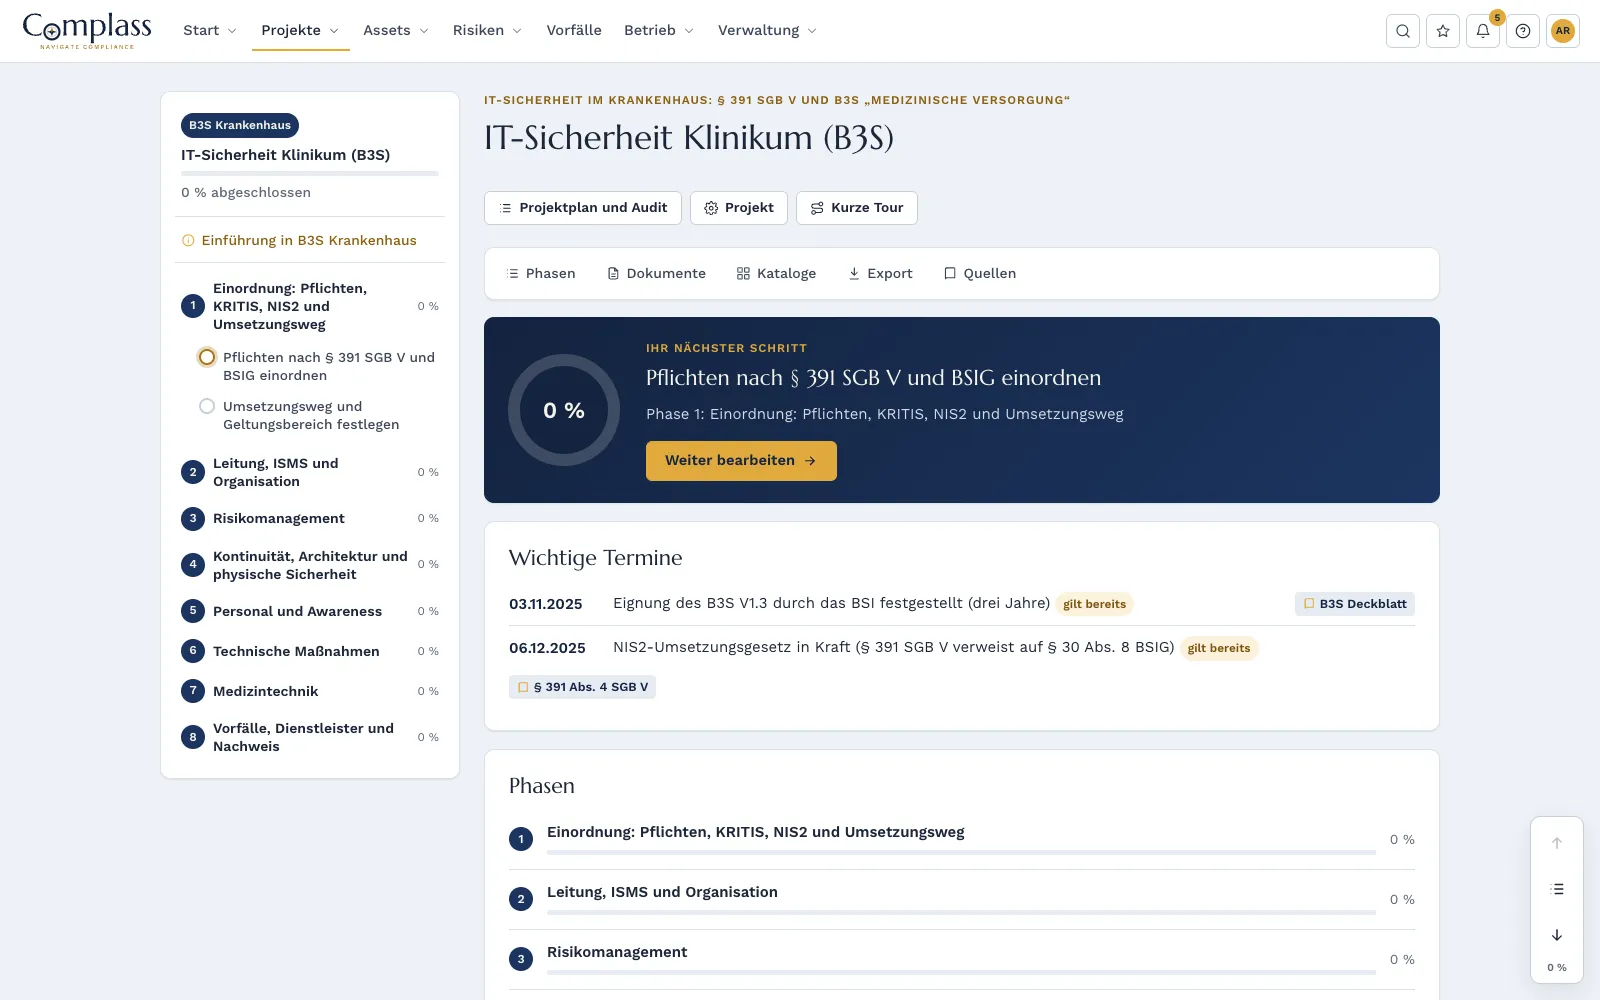
Dieser Leitfaden zeigt, welche Pflichten gelten, wie der Nachweis funktioniert und wie Sie die Arbeit in einem Portal statt in Tabellen und E-Mails führen.
Was der B3S ist und was er rechtlich bedeutet
§ 391 Abs. 1 SGB V verpflichtet Krankenhäuser zu angemessenen organisatorischen und technischen Vorkehrungen nach dem Stand der Technik. Sie gelten für die Systeme, die für die Funktionsfähigkeit des Hauses und den Schutzbedarf der Patientendaten maßgeblich sind. Dazu gehören verpflichtende Maßnahmen zur Security-Awareness der Beschäftigten (Abs. 2). Angemessen ist eine Vorkehrung, wenn der Aufwand nicht außer Verhältnis zu den Folgen eines Ausfalls oder zum Schutzbedarf steht (Abs. 3).
Das Gesetz sagt nicht im Einzelnen, wie das aussieht. Hier setzt der B3S an:
- Herkunft: Der B3S stammt von der DKG und steht auf ihrer Website öffentlich zur Verfügung. Er ist kein Gesetz und kein Zertifikat.
- Stellung im Gesetz: Nach § 391 Abs. 4 SGB V können Krankenhäuser ihre Pflichten „insbesondere“ mit einem B3S erfüllen, dessen Eignung das BSI nach § 30 Abs. 8 BSIG festgestellt hat. Das Wort „insbesondere“ lässt andere Wege offen. Dann sollten Sie selbst begründen können, dass Ihre Vorkehrungen dem Stand der Technik entsprechen.
- Eignung: Das BSI hat die Eignung am 3. November 2025 für drei Jahre festgestellt, damals noch nach § 8a Abs. 2 BSIG in der bis zum 5. Dezember 2025 geltenden Fassung. Das neue BSIG enthält keine Übergangsregel für solche Feststellungen. Der Gesetzgeber hat den Verweis in § 391 Abs. 4 SGB V aber ausdrücklich nur als Folgeänderung auf § 30 Abs. 8 BSIG umgestellt, und das BSI führt den B3S Krankenhaus weiterhin mit Ablauf der Eignungsfeststellung im November 2028. Version 1.3.1 ist eine mit dem BSI abgestimmte redaktionelle Überarbeitung. Sie können den B3S daher heute als Weg nach § 391 Abs. 4 SGB V nutzen; eine ausdrückliche Bestätigung des BSI zur Fortgeltung der Feststellung unter dem neuen Gesetz gibt es bisher nicht.
Wen die Pflichten betreffen
Der B3S richtet sich an alle Krankenhäuser, nicht nur an die großen. Welche Pflichten daneben gelten, hängt von der Einstufung nach dem BSI-Gesetz ab, das seit dem 6. Dezember 2025 in der Fassung des NIS2-Umsetzungsgesetzes gilt:
| Einstufung | Merkmal | Pflichten | Nachweis |
|---|---|---|---|
| Krankenhaus | Alle Häuser | § 391 SGB V | Kein regelmäßiger Nachweis vorgesehen |
| Wichtige Einrichtung | Ab 50 Beschäftigten oder über 10 Mio. Euro Jahresumsatz und Bilanzsumme | §§ 30, 32, 33 und 38 BSIG | Dokumentation; Prüfung durch das BSI bei Anhaltspunkten (§ 62 BSIG) |
| Besonders wichtige Einrichtung | Ab 250 Beschäftigten oder über 50 Mio. Euro Jahresumsatz und über 43 Mio. Euro Bilanzsumme | §§ 30, 32, 33 und 38 BSIG | Dokumentation; das BSI kann Audits und Nachweise anordnen (§ 61 BSIG) |
| Betreiber einer kritischen Anlage | Ab 30.000 vollstationären Fällen pro Jahr | Zusätzlich § 31 und § 39 BSIG | Alle drei Jahre gegenüber dem BSI |
Drei Hinweise zur Einordnung:
- Krankenhäuser zählen als Erbringer von Gesundheitsdienstleistungen zu den Einrichtungsarten in Anlage 1 BSIG. Bei Klinikverbünden ist zu prüfen, ob Daten verbundener Unternehmen mitzählen (§ 28 Abs. 4 BSIG).
- Der Schwellenwert von 30.000 Fällen steht in Anhang 5 Teil 3 der BSI-KritisV.
- Für Betreiber kritischer Anlagen treten die §§ 30, 31 und 39 BSIG an die Stelle von § 391 Abs. 1 SGB V (§ 391 Abs. 5 SGB V). Praxen und MVZ in der vertragsärztlichen Versorgung setzen die IT-Sicherheitsrichtlinie nach § 390 SGB V um. Ambulante Versorgung ist derzeit nicht Gegenstand des B3S.
Was der B3S verlangt
Der B3S betrachtet die vollstationäre Versorgung von der Aufnahme bis zur Entlassung. Seine Anforderungen tragen eine Nummer (ANF) und sind nach Verbindlichkeit gekennzeichnet, etwa als MUSS oder SOLL. Die Themen im Überblick:
- Leitung und ISMS: Die Geschäftsführung verantwortet die Informationssicherheit, beschließt die Leitlinie und stellt Ressourcen bereit.
- Risikomanagement: Neben Verfügbarkeit, Integrität, Authentizität und Vertraulichkeit werden Patientensicherheit und Behandlungseffektivität bewertet.
- Kontinuität und Infrastruktur: Notfallplanung, Inventar der Werte, robuste Architektur und physische Sicherheit.
- Personal: Awareness für alle Berufsgruppen und personelle Maßnahmen.
- Vorfälle, Prüfungen und Dienstleister: Vorfallbehandlung, interne und externe Prüfungen, Steuerung von Dritten.
- Technische Sicherheit: Die Themen reichen von der Netzsegmentierung bis zum sicheren Löschen.
- Medizintechnik: Vernetzte Geräte lassen sich oft nicht wie normale IT patchen oder härten und brauchen eigene Absicherung.
Für Betreiber kritischer Anlagen schreibt das Gesetz außerdem Systeme zur Angriffserkennung vor (§ 31 Abs. 2 BSIG).
Wichtige und besonders wichtige Einrichtungen sollten den B3S zusätzlich gegen die zehn Mindestmaßnahmen in § 30 Abs. 2 BSIG abgleichen, zum Beispiel Kryptografie und Multi-Faktor-Authentifizierung. Die Themen überschneiden sich stark. Der B3S wurde aber vor dem neuen BSIG geprüft und ordnet seine Anforderungen noch § 8a BSIG zu, nicht den zehn Mindestmaßnahmen in § 30 Abs. 2 BSIG. § 391 Abs. 4 SGB V bezieht sich außerdem nur auf die Pflichten aus § 391. Registrierung (§ 33 BSIG), Meldungen (§ 32 BSIG) und die Schulung der Geschäftsleitung (§ 38 Abs. 3 BSIG) kommen als eigene Pflichten hinzu.
Wie der Nachweis funktioniert
Der Nachweis hängt von der Einstufung ab, nicht vom B3S:
- Betreiber kritischer Anlagen weisen die Umsetzung alle drei Jahre durch Sicherheitsaudits, Prüfungen oder Zertifizierungen nach und übermitteln dem BSI die Ergebnisse einschließlich der gefundenen Mängel. Den Zeitpunkt legt das BSI fest. Es kann die zugrunde liegende Dokumentation und einen Mängelbeseitigungsplan verlangen (§ 39 BSIG). Der B3S bildet den Rahmen für die Prüfgrundlage, und die DKG stellt mit dem Prüfnachweisplaner eine Excel-Arbeitshilfe bereit.
- Besonders wichtige Einrichtungen kann das BSI zu Audits, Prüfungen oder Zertifizierungen verpflichten (§ 61 Abs. 1 BSIG). Die Vorlage von Nachweisen kann es gegenüber zugelassenen Krankenhäusern frühestens fünf Jahre nach Inkrafttreten des Gesetzes anordnen, soweit keine Rechtsverordnung einen früheren Zeitpunkt bestimmt (§ 61 Abs. 3 BSIG).
- Wichtige Einrichtungen prüft das BSI, wenn Tatsachen die Annahme rechtfertigen, dass Pflichten nicht richtig umgesetzt sind (§ 62 BSIG). Beide Gruppen müssen die Einhaltung ihrer Pflichten dokumentieren (§ 30 Abs. 1 Satz 3 BSIG).
- Übrige Krankenhäuser: § 391 SGB V sieht keinen regelmäßigen Nachweis vor. Eine nachvollziehbare Dokumentation empfiehlt sich trotzdem.
Typische Nachweise sind der beschriebene Geltungsbereich, die Festlegung des Umsetzungswegs, eine Risikoanalyse mit Datum und Freigabe, der Maßnahmenplan mit Status und Verantwortlichen sowie Teilnahmenachweise der Schulungen.
So gehen Sie vor
Für eine erste Bestandsaufnahme reicht eine Tabelle. Über mehrere Jahre und mit vielen Beteiligten wird sie aber schwer zu pflegen. In Complass läuft dieselbe Arbeit in einem geführten Projekt mit acht Phasen:
- Einordnen. Die erste Phase führt durch die Pflichten nach § 391 SGB V und BSIG. Sie halten Einstufung und Umsetzungsweg mit Begründung fest.
- Geltungsbereich und Leitung festlegen. Vorlagen helfen bei Geltungsbereich, Leitlinie sowie Rollen und Verantwortlichkeiten. Das Regelwerk bringt 15 Dokumentvorlagen mit.
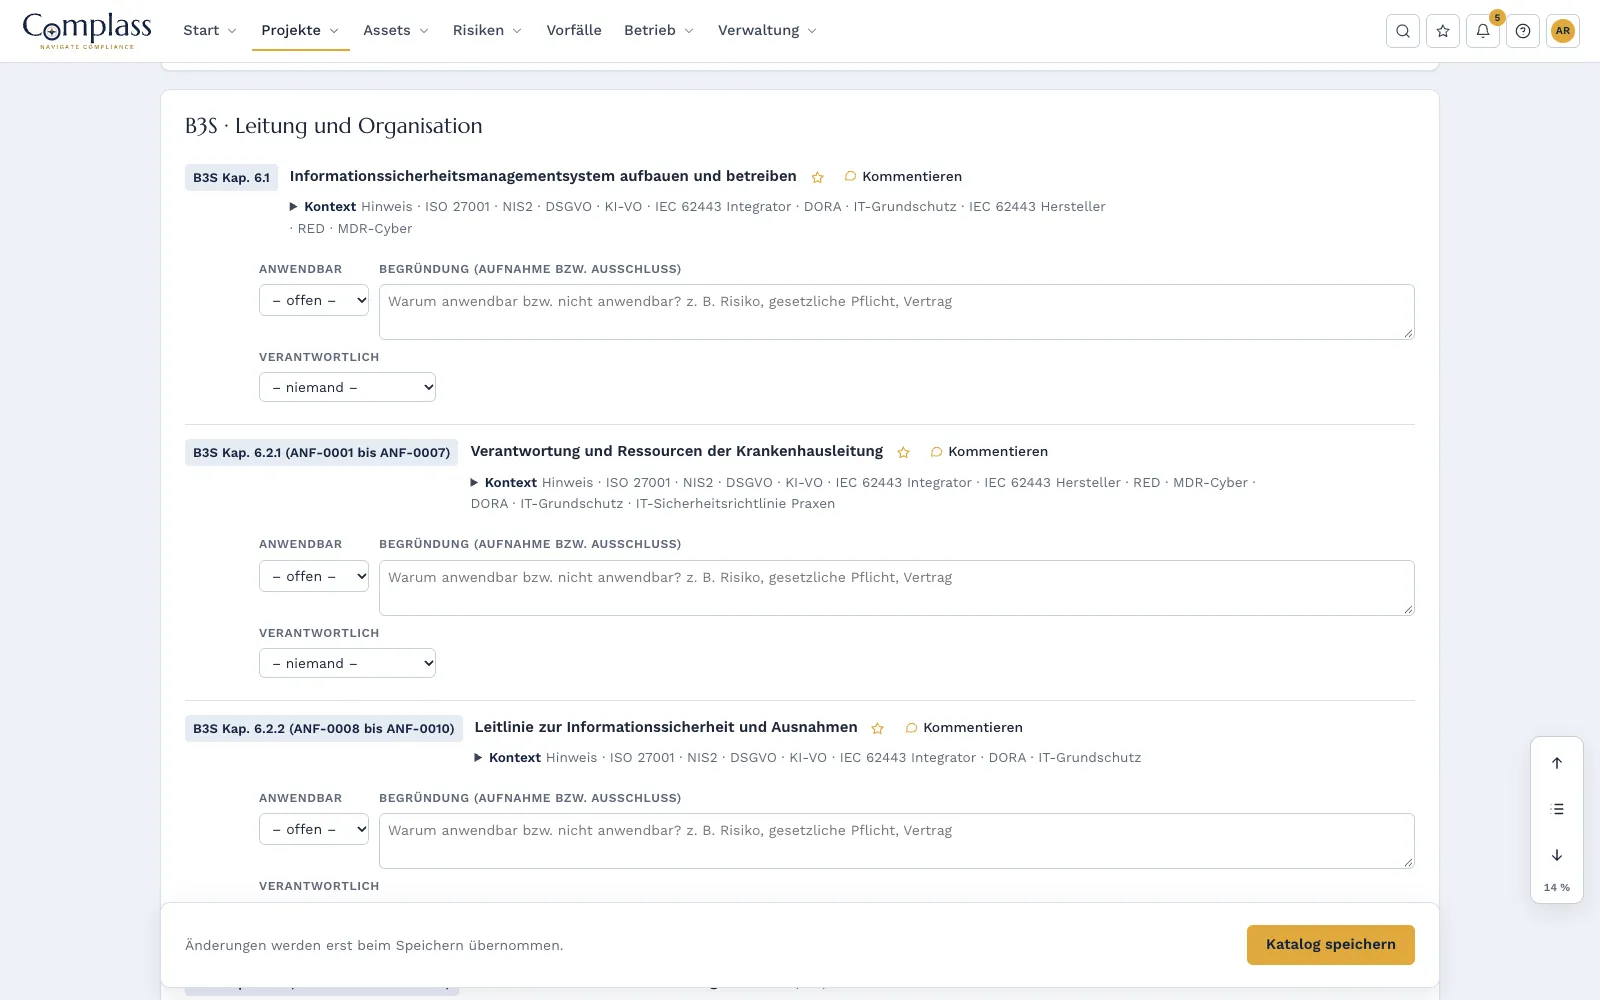
- Katalog durcharbeiten. Der Katalog enthält 49 Einträge: die Pflichten aus § 391 SGB V im Wortlaut und die Anforderungen des B3S in eigenen Worten, mit Verweis auf Kapitel und ANF-Nummern. Je Eintrag halten Sie Anwendbarkeit, Begründung und verantwortliche Person fest. Eine Umsetzungshilfe nennt Ziel, Schritte und Mindestumfang.
- Werte und Risiken erfassen. IT-Systeme und Medizingeräte führen Sie im Werteinventar mit Kritikalität und Abhängigkeiten. Matrix, Stufen und Akzeptanzkriterien der Risikobewertung legen Sie selbst fest, sodass Patientensicherheit und Behandlungseffektivität einfließen.
- Lücken in Aufgaben umwandeln. Aus Lücken werden Aufgaben mit Zuständigen, Fälligkeit und E-Mail-Erinnerung, auf Wunsch wiederkehrend und mit Freigabe durch eine zweite Person.
- Notfallplanung und Awareness umsetzen. Im Notfallmanagement führen Sie Business-Impact-Analyse sowie Notfall- und Wiederanlaufpläne. Den Awareness-Grundkurs weisen Sie den Beschäftigten zu, und der Schulungsnachweis zeigt die Gültigkeit je Person.
- Vorfälle prüfen. Vorfälle erfassen Sie zentral und prüfen geführt die Meldepflicht. Die Meldestufen nach § 32 BSIG erscheinen mit berechneter Frist. Die Meldung selbst geben Sie im Meldeportal der Behörde ab.
- Nachweise zusammenführen. Nachweisdateien hängen an der Anforderung, eine zweite Person prüft sie, und Zertifikate tragen ein Ablaufdatum mit Erinnerung. Das Compliance-Paket exportieren Sie als ZIP mit Prüfsummen. Ihren Prüfer laden Sie kostenlos ein, befristet und mit Protokoll jedes Zugriffs.
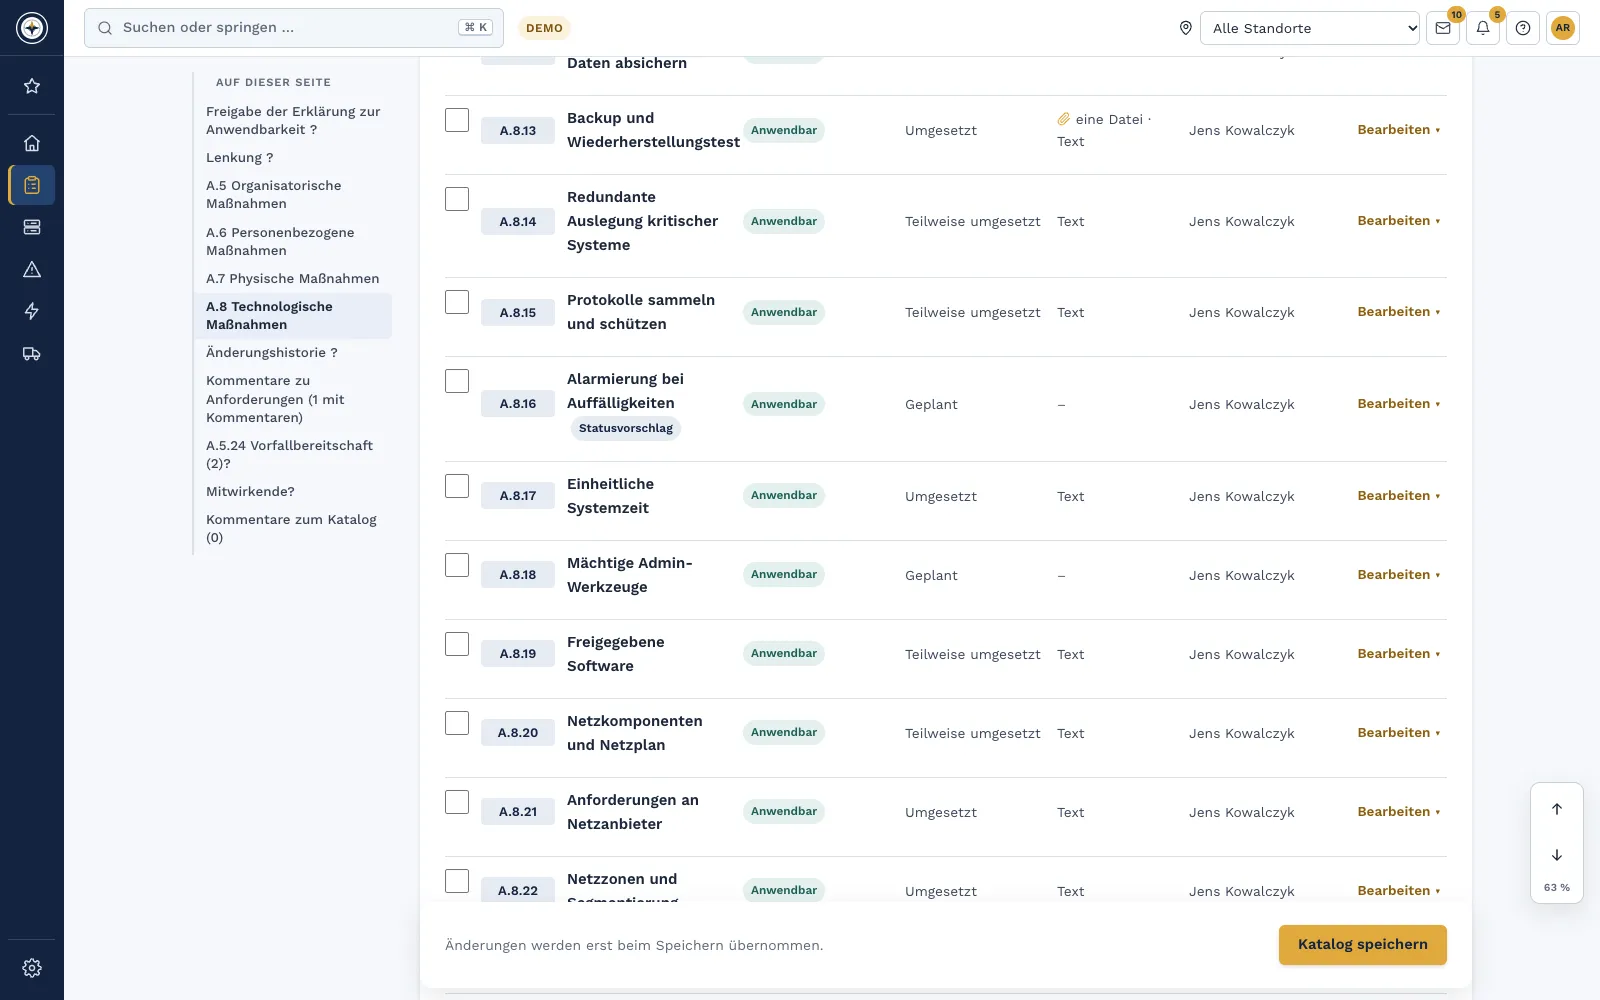
Vorhandene Asset-Listen und Maßnahmenpläne übernehmen Sie per Import aus Excel oder CSV.
Praxisbeispiel: ein Monitor, der sich nicht patchen lässt
Ein erfundenes Beispiel: Ein Krankenhaus stellt fest, dass ein vernetztes Patientenmonitoring auf einem veralteten Betriebssystem läuft und der Hersteller kein Update freigibt.
In einer Tabelle wäre das eine Zeile mit Kommentar, die Entscheidung der Geschäftsführung läge in einem Protokoll, und im Audit müsste jemand alles zusammensuchen.
In Complass hängt alles zusammen. Das Monitoring steht als Medizingerät mit hoher Kritikalität im Werteinventar. Das Risiko bewertet auch die Folgen für die Patientensicherheit. Die Medizintechnik erhält eine Aufgabe zur Segmentierung des Netzes, die IT-Sicherheit gibt das Ergebnis frei. Das verbleibende Risiko akzeptiert die Geschäftsführung förmlich. Der Nachweis liegt an der passenden Anforderung im Katalog, und im Audit zeigen Sie die Kette von der Anforderung bis zur Entscheidung an einer Stelle.
Checkliste für den Start
- Einstufung geprüft: § 391 SGB V, wichtige oder besonders wichtige Einrichtung, Betreiber kritischer Anlagen.
- Umsetzungsweg festgelegt und begründet, Originaltext des B3S von der DKG bereitgelegt.
- Geltungsbereich mit Prozessen und kritischen Systemen beschrieben, Medizintechnik eingeschlossen.
- Leitlinie beschlossen, Informationssicherheit und Verantwortliche benannt.
- Inventar mit Kritikalität erstellt, Risikomethode mit Patientensicherheit festgelegt.
- Notfallplanung und Wiederanlauf für die versorgungskritischen Systeme geregelt.
- Awareness für alle Berufsgruppen geplant und Teilnahme belegbar.
- Ablauf bei Vorfällen festgelegt: wer die Meldepflicht prüft und wer meldet.
- Dienstleister und Fernwartung geregelt, interne und externe Prüfungen geplant.
- Bei Einrichtungen nach dem BSIG: Abgleich mit § 30 Abs. 2 BSIG gemacht, Registrierung und Schulung der Geschäftsleitung geklärt.
Häufige Fragen
Ist der B3S für Krankenhäuser Pflicht?
Nein. Pflicht sind die Vorkehrungen nach dem Stand der Technik aus § 391 SGB V. Der B3S ist ein ausdrücklich genannter Weg, sie zu erfüllen. Andere Wege, etwa auf Basis von ISO/IEC 27001 oder IT-Grundschutz, bleiben möglich.
Gilt der B3S auch für Häuser unter 30.000 Fällen?
Ja. Der Standard richtet sich ausdrücklich auch an Krankenhäuser unterhalb der KRITIS-Schwelle, und § 391 SGB V gilt für alle Häuser. Unterhalb der Schwelle entfallen die Zusatzpflichten nach den §§ 31 und 39 BSIG. Den Aufwand bemessen Sie nach der Angemessenheit (§ 391 Abs. 3 SGB V).
Erfüllt der B3S auch NIS2?
Nicht automatisch. Gleichen Sie den B3S gegen § 30 Abs. 2 BSIG ab und regeln Sie Registrierung, Meldungen und die Pflichten der Geschäftsleitung gesondert. In Complass zählen dokumentierte Maßnahmen über den gemeinsamen Maßnahmenkatalog auch für das NIS2-Regelwerk.
Enthält Complass den Text des B3S?
Nein. Der B3S ist ein Werk der DKG. Complass beschreibt die Anforderungen in eigenen Worten und verweist auf Kapitel und ANF-Nummern. Legen Sie den Originaltext bei der Prüfung daneben.
Die Branchenvorlage für Krankenhäuser wählt das Regelwerk sowie Asset-, Notfall- und Lieferantenmanagement für Sie vor. In einer Demo zeigen wir Ihnen, wie Anforderungen, Risiken und Nachweise in Complass zusammenlaufen.
Weiterlesen
- IT-Sicherheit im Krankenhaus: § 391 SGB V und B3S in Complass
- NIS2 und BSIG in Complass: Betroffenheit, Pflichten und Umsetzung
- Compliance-Management: Kataloge, Maßnahmenplan und Nachweise
- Risk-Management: Risiken bewerten, behandeln und akzeptieren
- Notfallmanagement: Business-Impact-Analyse und Pläne
- Kostenloser Betroffenheits-Check
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall.